 flashnuke/wifi-deauth
Un ataque de desautenticación que desconecta todos los dispositivos de la red WiFi objetivo (2.4Ghz & 5Ghz), WPA3 también soportado (PMF no probado)

Un ataque DoS que desconecta todos los dispositivos de una red wifi objetivo.
IMPORTANTE
En algunas ocasiones, los AP de red pueden operar tanto en 5GHz como en 2.4GHz bajo el mismo nombre BSSID/SSID.
Para realmente derribar el AP, normalmente ejecuto simultáneamente dos de-authers usando 2 interfaces de red: una para 2.4GHz y otra para 5GHz.
| Ancho de banda | Rango de canales |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
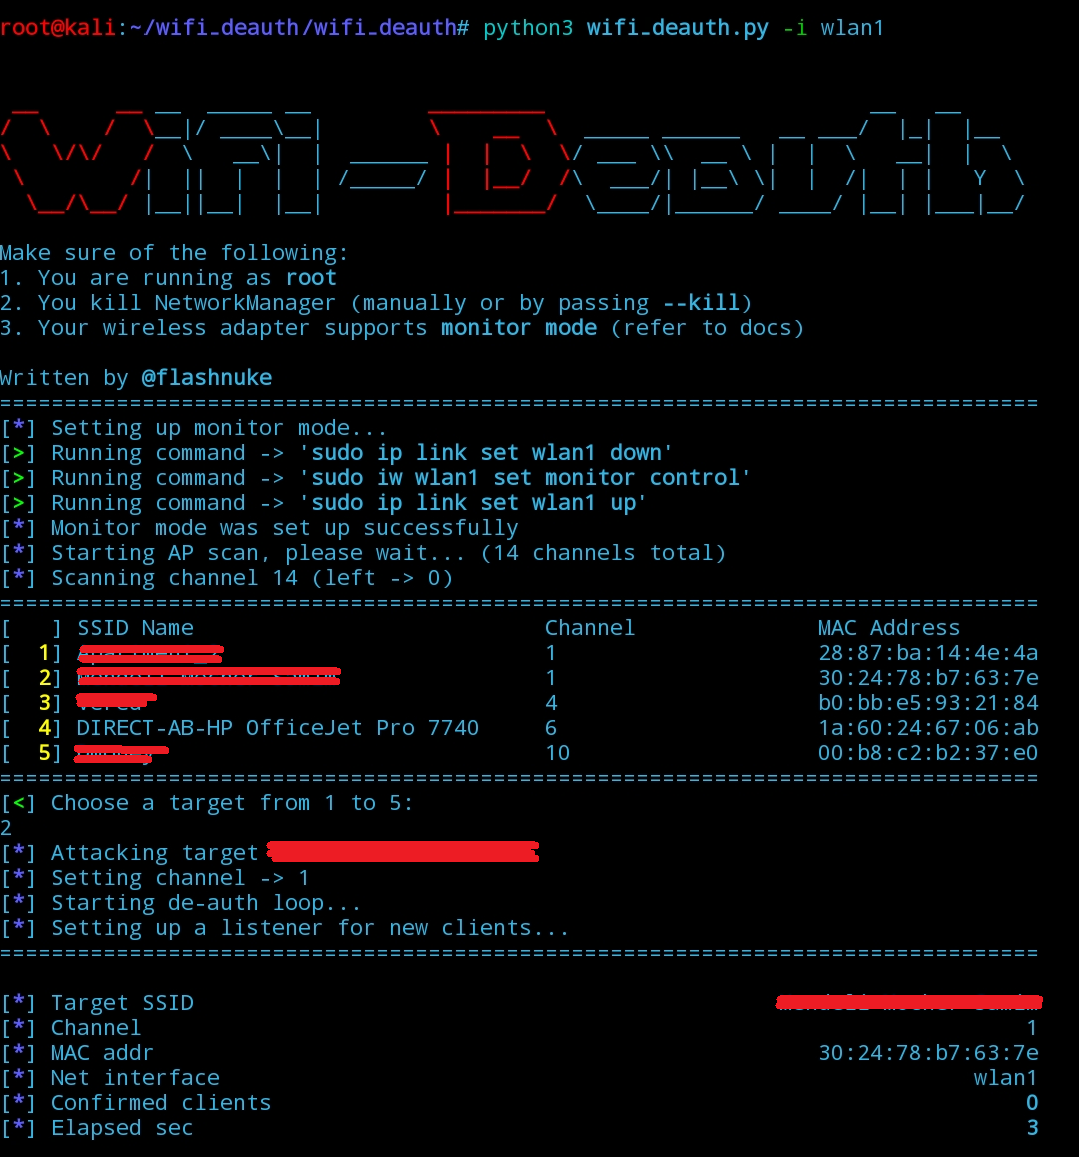
El programa itera sobre todos los canales posibles y, mediante la captura de paquetes 802.11, determina qué puntos de acceso están disponibles.
Después de que el atacante elige un punto de acceso objetivo para atacar, el programa:
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> es el nombre de la interfaz de red (es decir, wlan0 o eth0) que admite la inyección de paquetes--deauth-all-channels - prueba esta opción si el ataque no funciona (ver más en Argumentos opcionales)--autostart es útil para la automatización: primero asegúrate de que solo se encuentre 1 punto de acceso; puedes usar filtros (bssid, ssid, canales, etc...) para garantizarlo--deauth-all-channels - envía paquetes de desautenticación de forma iterativa en todos los canales permitidos (o en todos los canales personalizados si se establece --channels), eficaz contra puntos de acceso que cambian a un canal diferente como mecanismo de protección--ssid <name> - filtra por un SSID específico mediante una subcadena que no distingue entre mayúsculas y minúsculas (esto debería acortar la duración del escaneo de canales); los espacios en blanco deben pasarse con un carácter de escape (es decir -> new\ york)--bssid <addr> - filtra por un BSSID específico (la dirección MAC del punto de acceso), sin distinguir entre mayúsculas y minúsculas--autostart - inicia el bucle de desautenticación automáticamente, funciona solo cuando se encuentra un punto de acceso--channels <ch1,ch2> - escanea solo canales específicos; de lo contrario, se escanearán todos los canales admitidos--clients <m_addr1,m_addr2> - ataca solo a clientes específicos para desconectarlos del AP; de lo contrario, se atacará a todos los clientes conectados (nota: usar esta opción desactiva la difusión de desautenticación)--debug - habilita los mensajes de depuración--kill (o ejecuta sudo systemctl stop NetworkManager) - mata el servicio NetworkManager, que podría interferir con el ataque--skip-monitormode - habilita el modo monitor manualmente (de lo contrario, el programa lo hace automáticamente)--clients), ya que algunos clientes podrían reconectarse usando una dirección MAC aleatoria diferente de la establecidaifconfig para encontrar el nombre de la interfazrequirements.txt)No dudes en echar un vistazo a mis otros proyectos; el más reciente es mod-rootkit, un rootkit a nivel de kernel de Linux diseñado para ocultar archivos, procesos y actividad de red.
Hay otro proyecto (deadnet) que realiza un ataque DoS contra redes, el cual requiere credenciales pero es bastante eficaz aun así.
Si esta herramienta te resultó útil, puedes invitarme un café. Mantiene el proyecto gratuito y mantenido: sin anuncios, sin compromisos.

Esta herramienta es solo para pruebas y solo puede usarse donde se haya dado un consentimiento estricto. ¡No la uses para fines ilegales! Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. No asumo ninguna responsabilidad y no soy responsable de ningún uso indebido o daño causado por esta herramienta y software.
Distribuido bajo la Licencia GNU.






