Erebus es una herramienta rápida para escaneo de vulnerabilidades basado en parámetros utilizando un motor de plantillas basado en Yaml como nuclei.



Cómo • Instalar • Plantillas • Interceptor • Uso • Únete a Discord
Erebus se utiliza para probar cada parámetro en los objetivos basándose en plantillas YAML, lo que genera cero falsos positivos y proporciona un escaneo rápido en un gran número de hosts. Erebus ofrece muchas características útiles, incluyendo un proxy de intercepción que permite a los investigadores navegar por la web, hacer clic en enlaces y Erebus probará cada parámetro que pase a través del proxy.
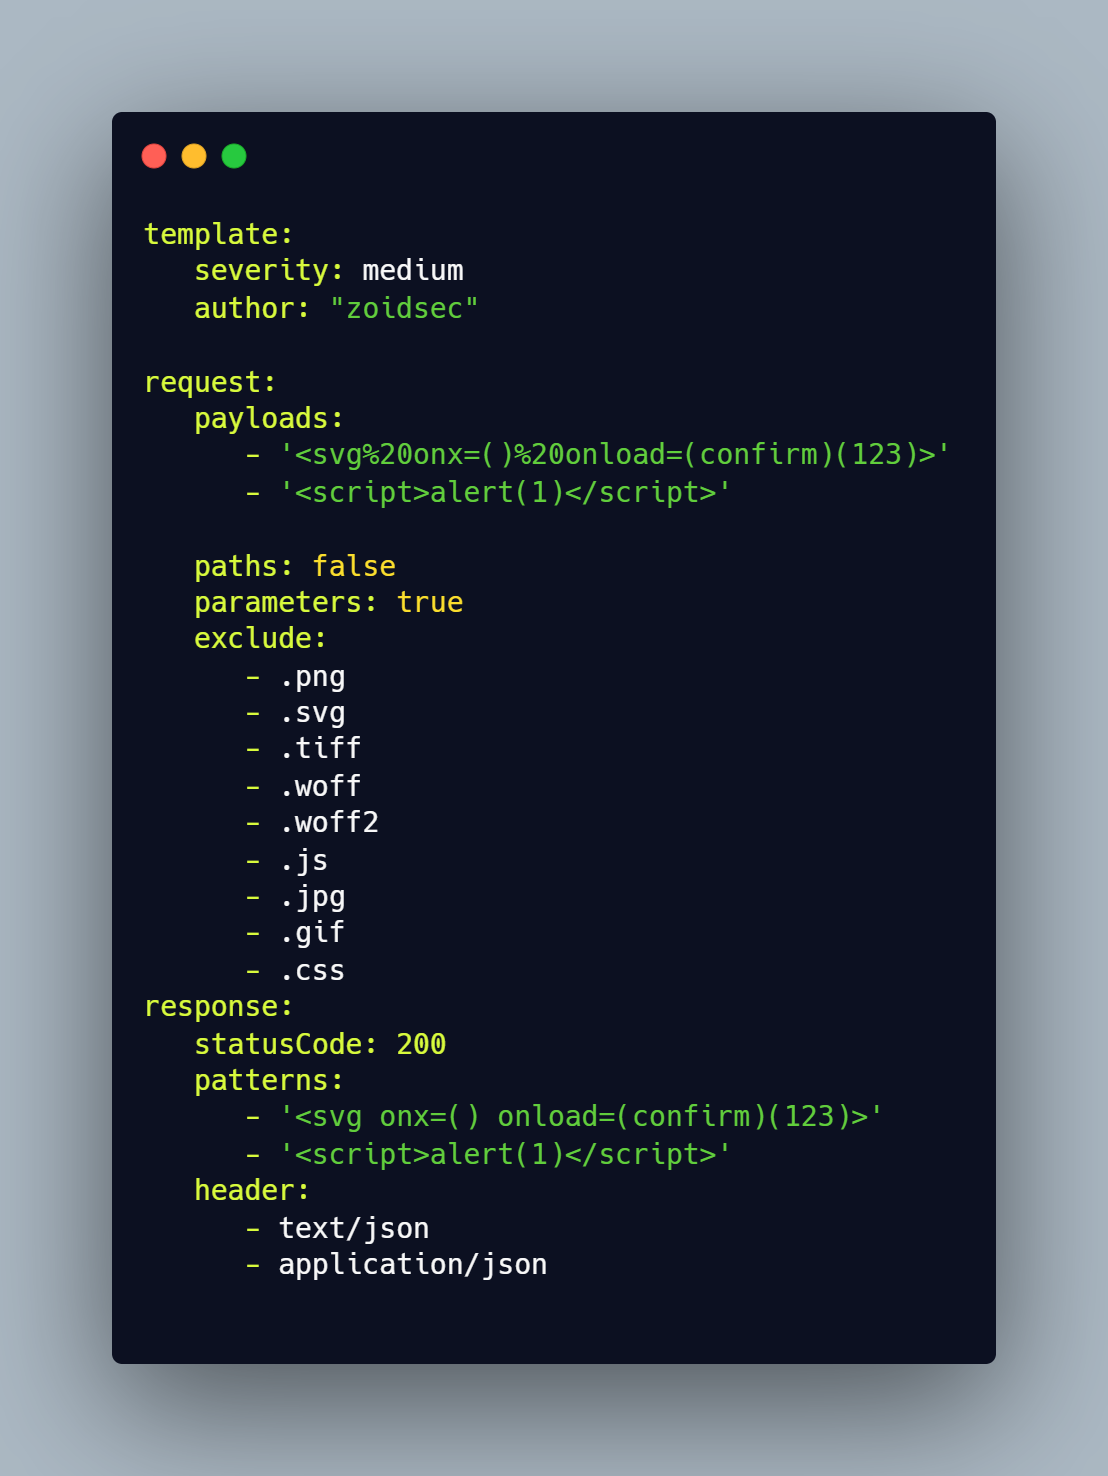
Tenemos un repositorio dedicado que alberga varios tipos de plantillas de vulnerabilidades.
▶ GO111MODULE=off go get -u -v github.com/ethicalhackingplayground/erebus/erebus
▶ erebus -ut
Plantillas de ErebusErebus tiene soporte integrado para la actualización/descarga automática de plantillas (https://github.com/ethicalhackingplayground/erebus/releases/latest). El proyecto Erebus-Templates proporciona una lista contribuida por la comunidad de plantillas listas para usar que se pueden utilizar como parte de sus pruebas. Puede usar la bandera |
Configurar el Interceptor de ErebusAsegúrese de configurar un proxy en su navegador antes de usar el interceptor de erebus. Para Firefox, vaya a ▶ Configuración ▶ General ▶ Configuración de red ▶ Configuración manual de proxy escriba 127.0.0.1 en Proxy HTTP, luego para el puerto escriba 8080, asegúrese de habilitar Usar también este proxy para FTP y HTTPS |
Instalar los certificados SSL para usar HTTPSHe proporcionado los certificados para que los use en pruebas HTTPS, todo lo que necesita hacer es instalarlos mediante: ▶ Configuración ▶ Privacidad y seguridad ▶ Certificados ▶ Ver certificados ▶ Importar ▶ Seleccione el archivo .crt en el directorio de erebus y continúe confiando e instalando. |
erebus -h
Esto mostrará la ayuda de la herramienta. Aquí están todos los parámetros que soporta.
Usage of erebus:
  -burp-sitemap string
        scan burp xml sitemap (without base64 decoded)
  -c int
        the number of concurrent requsts (default 100)
  -crawl
        crawl through each intercepted request
  -depth int
        the crawl depth (default 5)
  -interceptor
        intercept the requests through the proxy and test each parameter
  -o string
        output results to a file
  -p string
        the port on which the interception proxy will listen on (default "8080")
  -scope string
        the scope for the proxy intercetor
  -secure
        determaines if the connection is secure or not
  -silent
        silent (only show vulnerable urls)
  -t string
        use the templates with all our yaml rules instead
  -tc string
        Use other tools by executing an os command (default "qsreplace")
  -ut
        Install or update the erebus-templates
Aquí hay algunos ejemplos de cómo usar el escáner erebus como parte de sus pruebas.
Escaneando vulnerabilidades XSS usando el proxy de intercepción con todo el alcance de PayPal mientras se rastrea en dominios HTTP.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -scope ".*.\.paypal.com"
Escaneando vulnerabilidades XSS usando el proxy de intercepción con todo el alcance de PayPal mientras se rastrea en dominios HTTPS.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -secure -scope ".*.\.paypal.com"
Escaneando vulnerabilidades XSS en un rango de subdominios usando subfinder y Gau
▶ echo "paypal.com" | gau | erebus -t erebus-templates/xss-reflected.yaml
Escanear subdominios desde un archivo en el formato https:// o http://
▶ cat alive | gau | erebus -t erebus-templates/xss-reflected.yaml

Erebus se distribuye bajo la Licencia GPL-3.0