Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password — CVE-2018-11311 | mySCADA myPRO 7 Vulnerabilidad de nombre de usuario y contraseña FTP codificados | Kitploit
Herramientas/GitHubGitHub/emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
Seguridad de Sistemas EmbebidosAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónIngeniería InversaSeguridad SCADA/ICSSeguridad de Hardware e IoT
GitHub
Compartir
emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password

mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password

CVE-2018-11311 | mySCADA myPRO 7 Vulnerabilidad de nombre de usuario y contraseña FTP codificados

Ver Repositorio
12436hace 8 añosAún no revisado

Credenciales Hardcodeadas de mySCADA myPRO 7

CVE-2018-11311

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-11311

https://www.exploit-db.com/exploits/44656/

http://myscada.org/wp-content/uploads/downloads/BOXv7/changelog.txt

Changelog v7.0.46
-----------------
- fix of possible vulnerability as described here https://vuldb.com/?id.118038
  - This release disables download of project using FTP protocol. The download is performed over secure SSL channel now. 
  - You don't have to do anything to activate this, it is done automatically. After the installation restart your system TWICE please. 
- minor bug fixes - speed optimisation  

I. Antecedentes

myPRO es un sistema HMI/SCADA profesional diseñado principalmente para la visualización y control de procesos industriales. myPRO es una solución eficaz e innovadora para cualquier industria que necesite estar en funcionamiento ininterrumpido. myPRO garantiza una supervisión fiable, una interfaz fácil de usar y una seguridad superior. Es compatible con plataformas Windows (32/64 bits), Mac OS X y Linux (32/64 bits). (más: https://www.myscada.org/mypro/)

II. Descripción del Problema

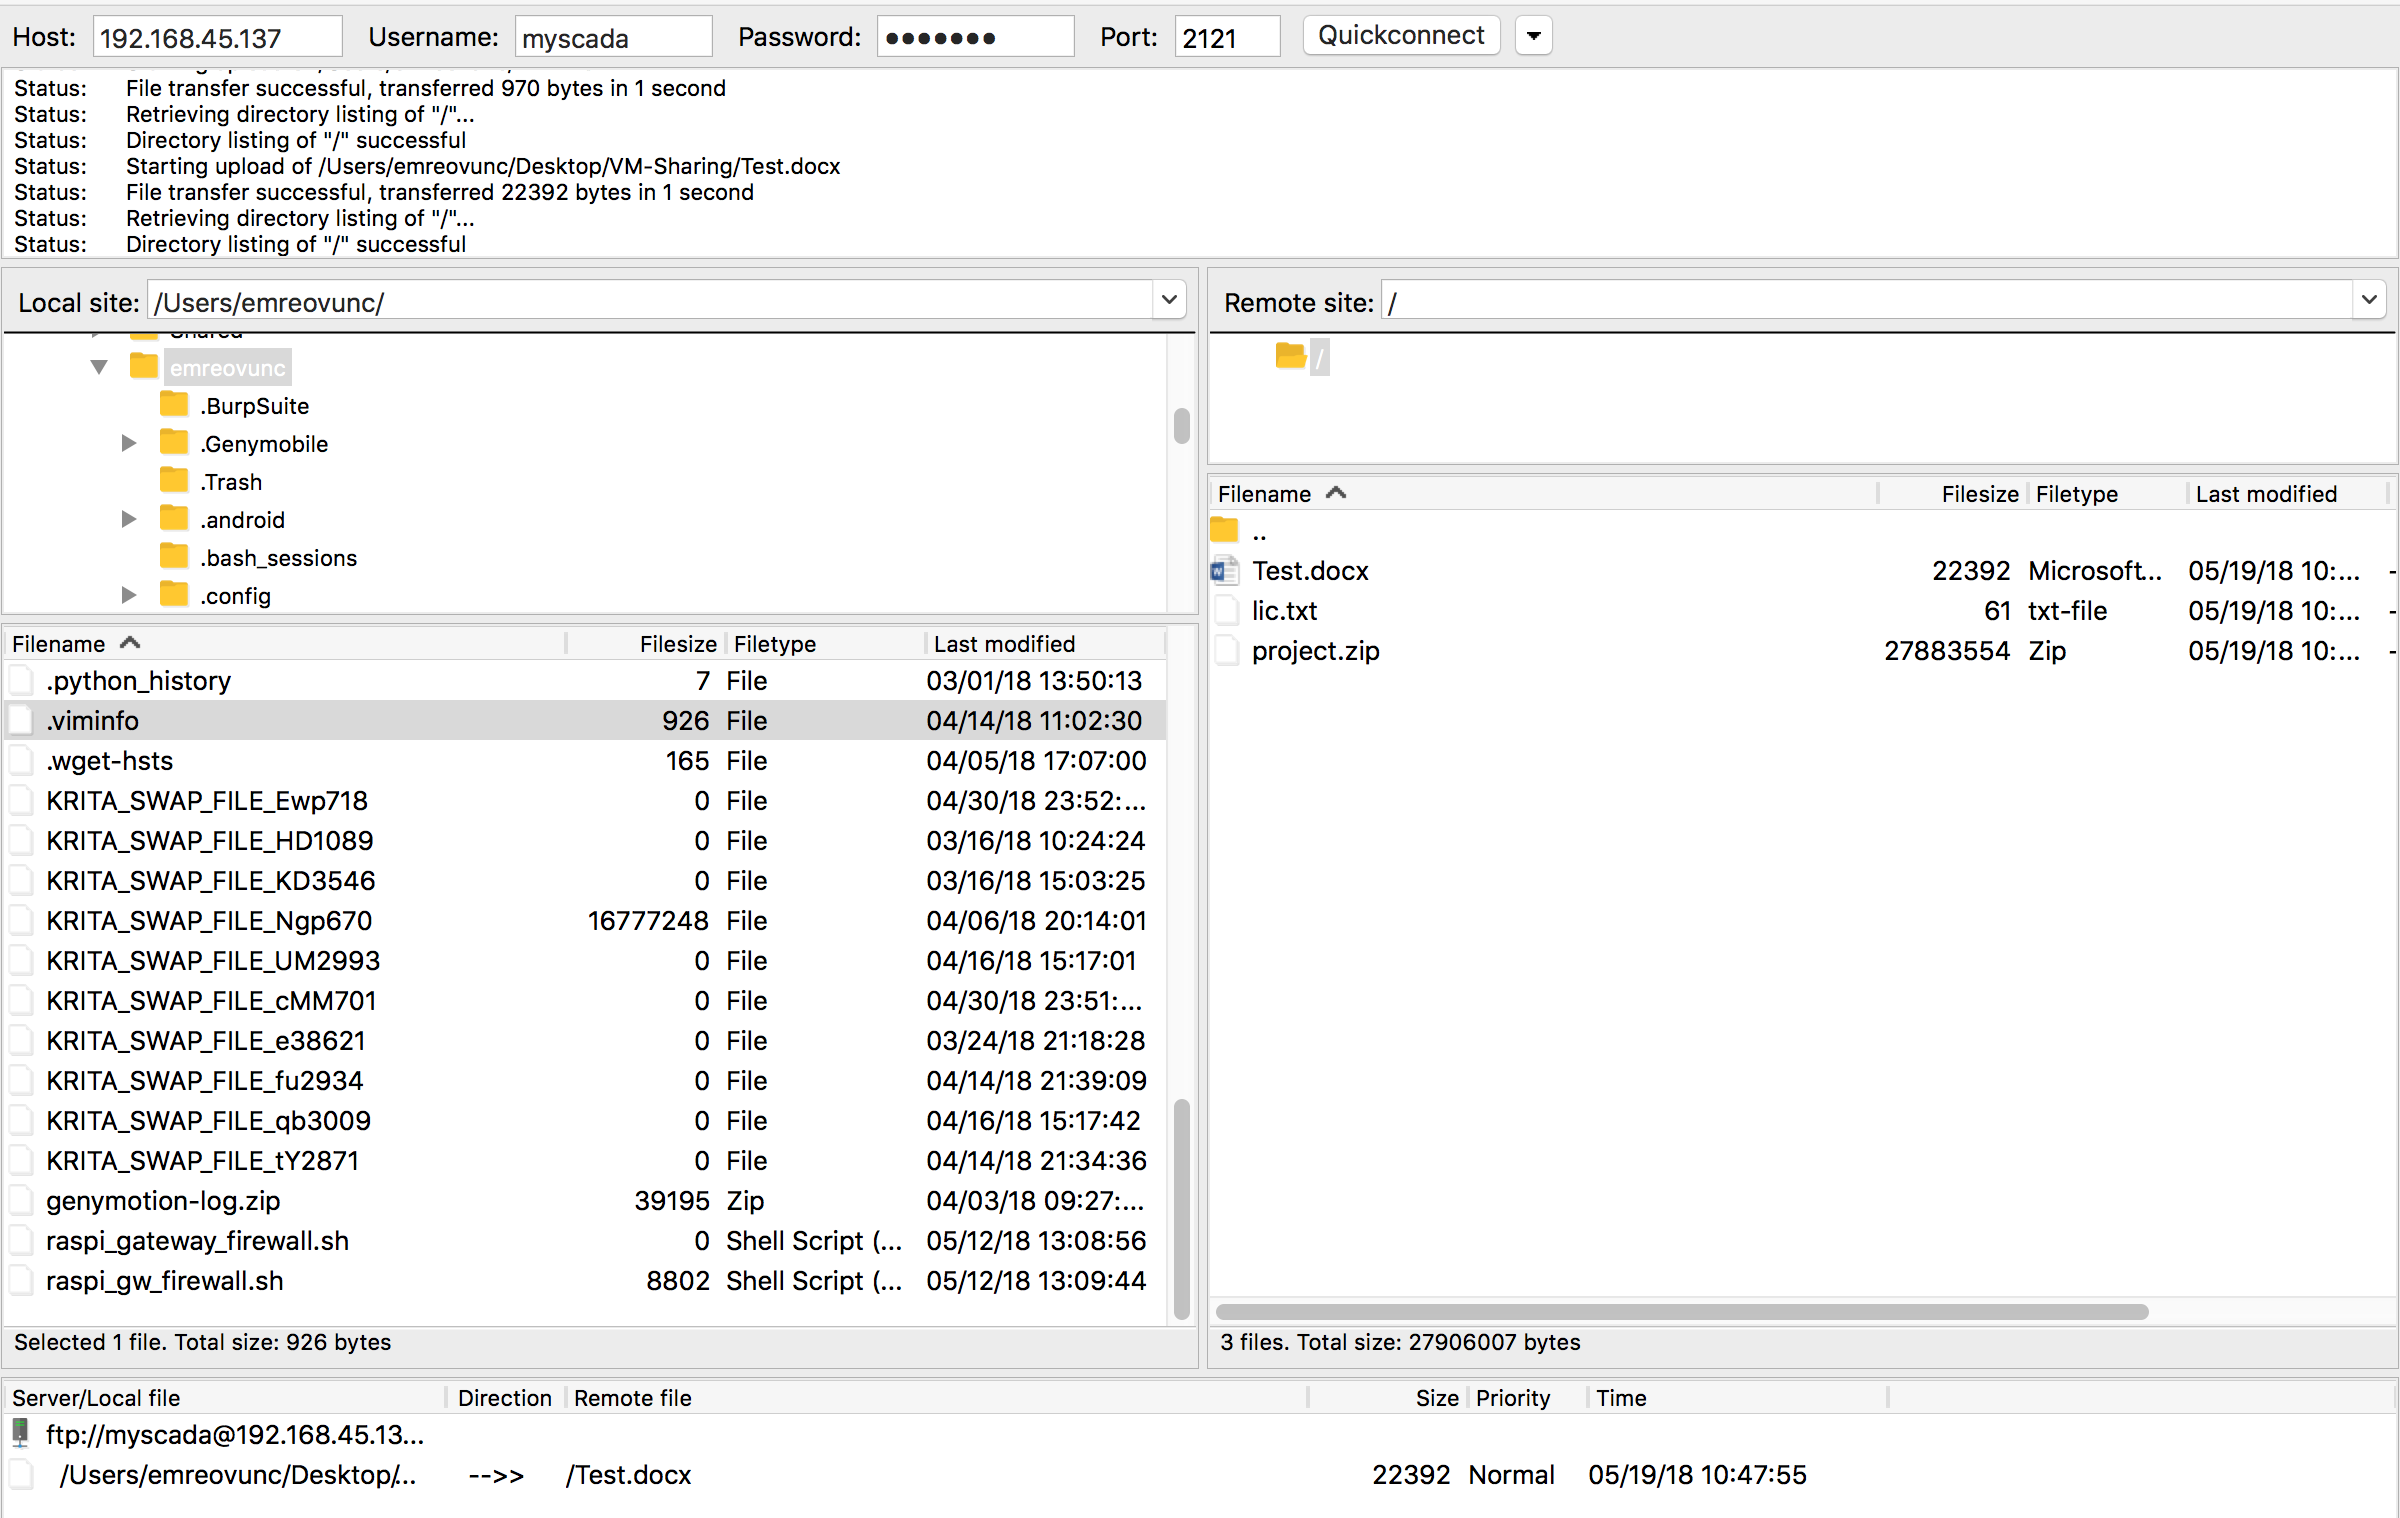
En la última versión de myPRO (v7), se ha descubierto que la información de nombre de usuario y contraseña del servidor FTP (que se ejecuta en el puerto 2121) se almacena en el archivo mediante ingeniería inversa. Cualquier persona que se conecte a un servidor FTP con una cuenta autorizada puede cargar o descargar archivos en el servidor que ejecuta el software myPRO.

III. Detalles Técnicos

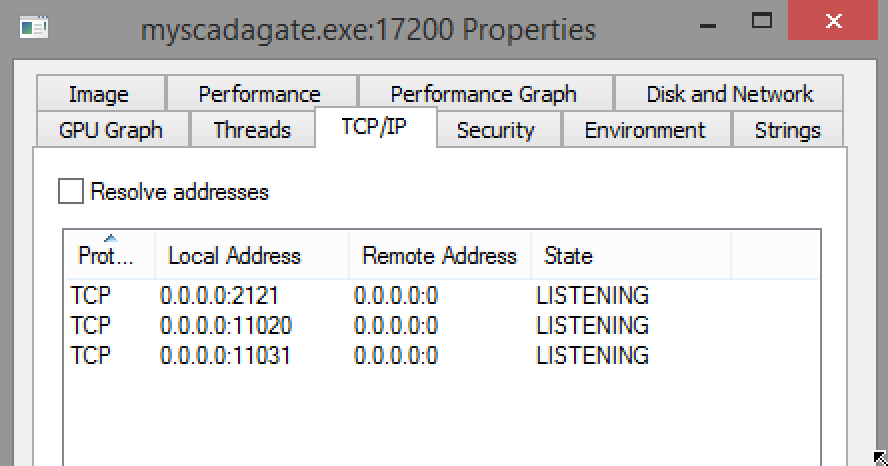
En primer lugar, encontré a qué puertos escuchaba myPRO. Puede obtener información sobre los puertos y servicios en ejecución utilizando el comando netstat. Como se puede ver en las imágenes, al instalar myPRO se ven muchos puertos abiertos. La vulnerabilidad funciona en todas las plataformas compatibles.

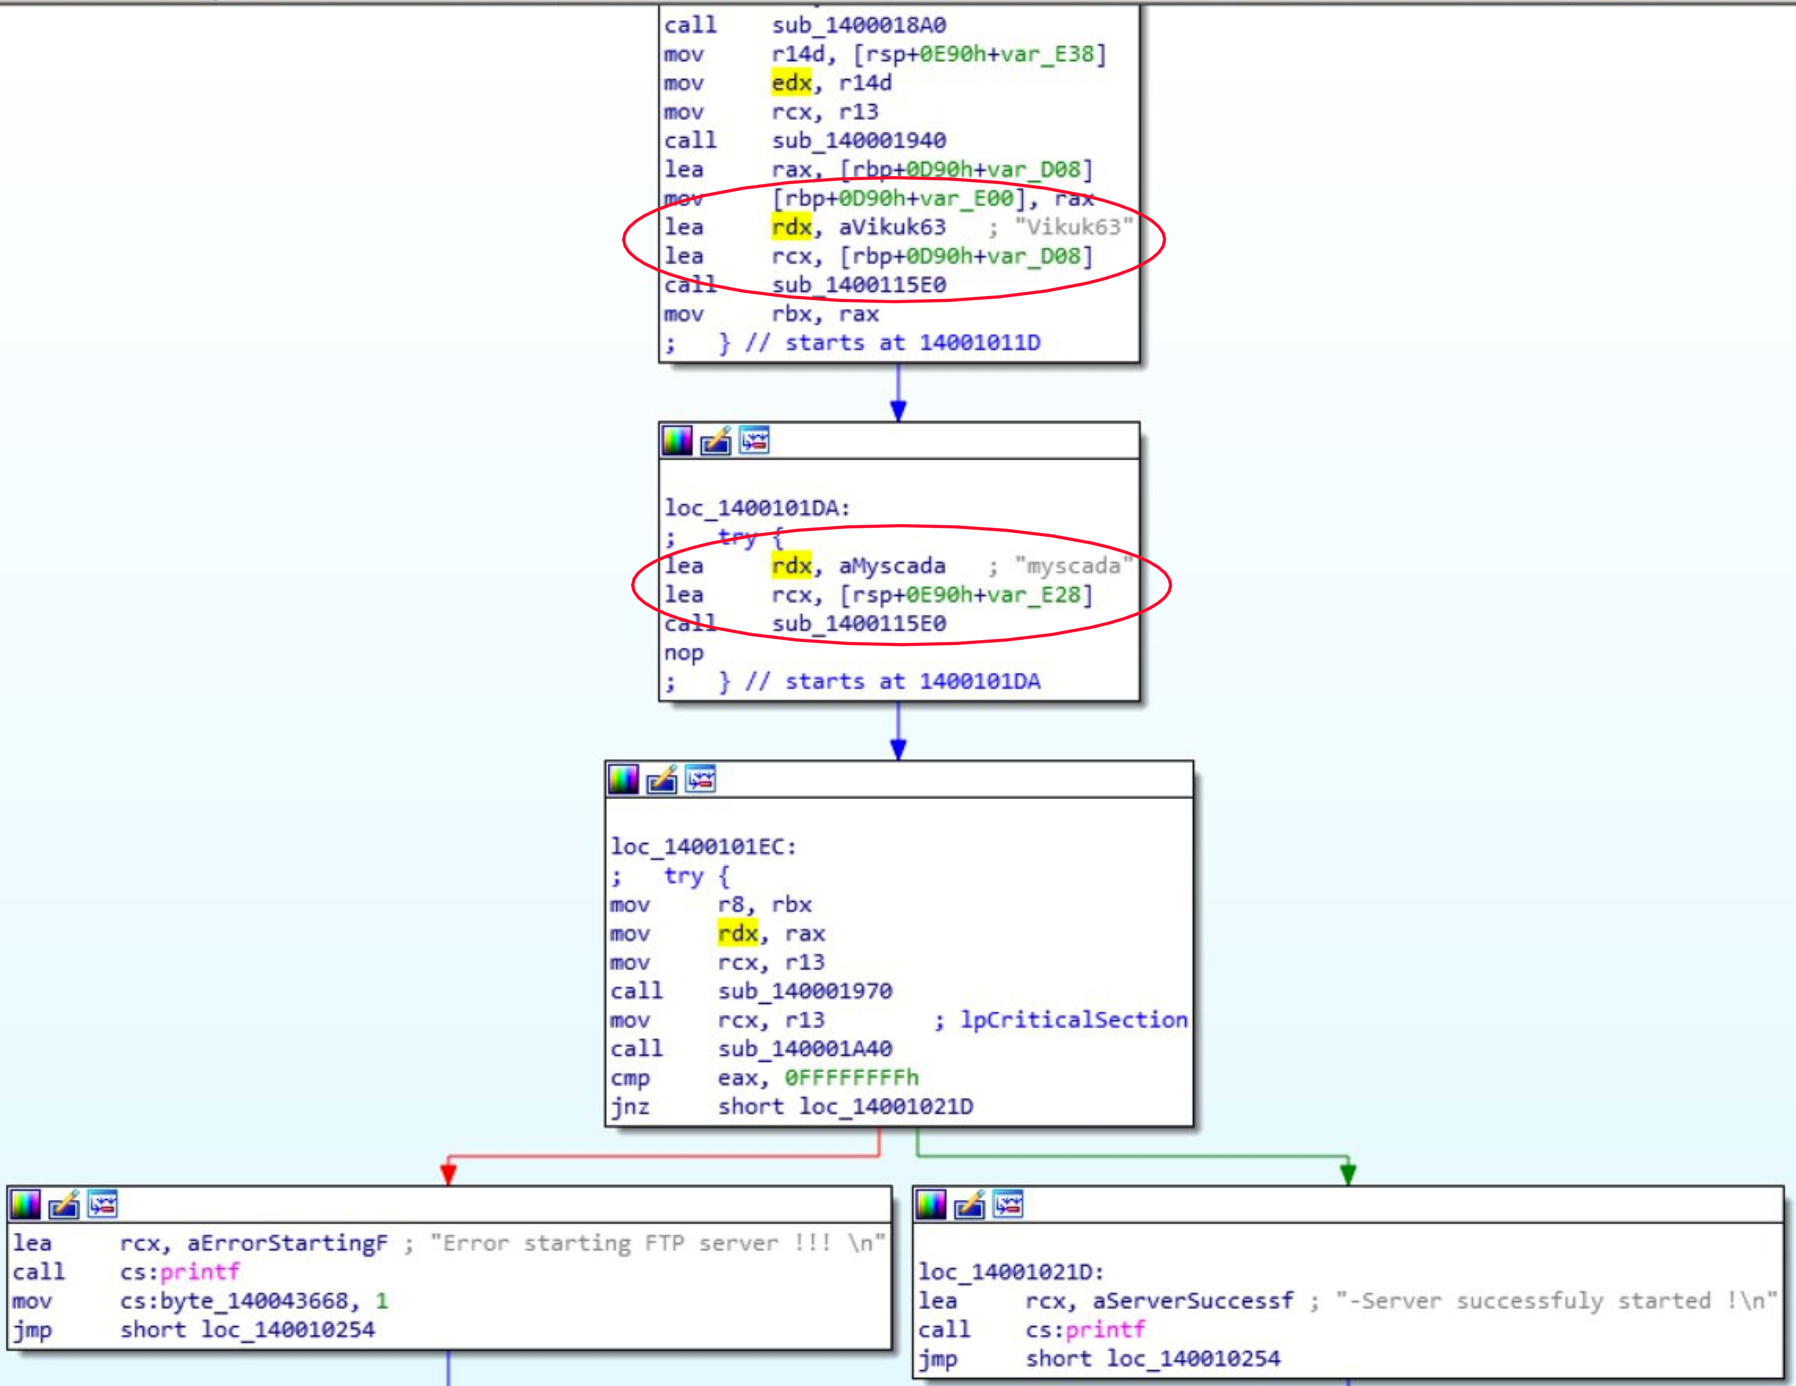
(username:password) = (myscada:Vikuk63)

alt tag

alt tag

alt tag

En mi primera investigación en el sistema operativo Windows, myPRO tiene muchos procesos y noté que ‘myscadagate.exe’ está escuchando en el puerto #2121. El puerto 2121 es importante porque podría ser un servicio FTP.

alt tag

alt tag

Como se puede ver en la imagen a continuación, descubrí que colocan el nombre de usuario y la contraseña (myscada:Vikuk63) en el código fuente. Obtuve acceso conectándome al puerto 2121 del servidor de myPRO con cualquier cliente FTP.
alt tag

alt tag

alt tag

IV. Solución

Como solución alternativa, debe restringir el acceso al puerto 2121 desde el exterior. No existe una solución permanente por parte del proveedor porque no hay un parche disponible.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →