Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CatSniffer — CatSniffer es una placa multiprotocolo y multibanda original para snifear, comunicarse y atacar dispositivos IoT (Internet de las Cosas) utilizando los protocolos IoT de radio más recientes. Es una memoria USB altamente portátil que integra TI CC1352, Semtech SX1262 y un RP2040 para V3 o un Microchip SAMD21E17 para V2. | Kitploit
Herramientas/GitHubGitHub/electroniccats/catsniffer
Sniffing y Análisis de PaquetesSeguridad BluetoothSeguridad IoTHerramientas RFID/NFCSeguridad InalámbricaPruebas de PenetraciónSeguridad de Hardware e IoTAprendizaje y EducaciónRed Teaming
Labs y Práctica
GitHubelectroniccats/catsniffer

CatSniffer

Ver RepositorioSitio web
92910552hace 1 mesRevisado por Kitploit

Acerca de

CatSniffer es una placa multiprotocolo y multibanda original para snifear, comunicarse y atacar dispositivos IoT (Internet de las Cosas) utilizando los protocolos IoT de radio más recientes. Es una memoria USB altamente portátil que integra TI CC1352, Semtech SX1262 y un RP2040 para V3 o un Microchip SAMD21E17 para V2.

Compartir

CatSniffer

Dónde comprar y aprender más

Distribuidores oficiales

CatSniffer 😼 es una placa original multiprotocolo y multibanda creada para espiar, comunicar y atacar dispositivos IoT (Internet de las Cosas). Fue diseñada como un dispositivo USB altamente portátil que integra los nuevos chips TI CC1352, Semtech SX1262, y un RP2040 para la V3 o un Microchip SAMD21E17 para la V2.

Esta placa es una navaja suiza para investigadores, desarrolladores y entusiastas de la seguridad IoT. La placa puede utilizarse con diferentes tipos de software, incluidos sniffers de terceros como SmartRF Packet Sniffer, Sniffle, zigbee2mqtt, Z-Stack-firmware, Ubiqua Protocol Analyzer, nuestro software personalizado, o incluso puedes escribir tu propio software para tus necesidades específicas.

CatSniffer puede operar en 3 tecnologías diferentes:

  • LoRa
  • Sub 1 GHz
  • 2.4 GHz

Este trabajo fue inspirado por el trabajo de nuestro amigo Michael Ossmann como un homenaje a su destacada labor en Greatscott Gadgets, creando dispositivos como el YardStick, GreatFET, HackRF y Ubertooth.

Versiones

El CatSniffer ha ido evolucionando desde su primera versión:

  • CatSniffer v1.2
  • CatSniffer v1.3
  • CatSniffer v2.0
  • CatSniffer v2.1
  • CatSniffer v3.1

Nosotros, como empresas pro-open-source, decidimos mantener el soporte para cada versión, pero teniendo en cuenta que las versiones más nuevas tendrán más funciones que las primeras versiones.

Los diferentes firmwares están dentro del repositorio y no en la sección de releases para mantener un seguimiento adecuado de los archivos compilados y de código fuente.

Protocolos

  • Thread
  • Zigbee
  • Bluetooth 5 Low Energy (BLE)
  • IEEE 802.15.4g
  • 6LoWPAN (IPv6 sobre redes personales inalámbricas de baja potencia)
  • Sub 1Ghz y sistemas patentados
  • LoRa/LoRaWAN
  • Wi-SUN
  • Amazon Sidewalk
  • mioty®

Características

  • "El dispositivo SimpleLink™ CC1352P1F3RGZ es un microcontrolador inalámbrico (MCU) multiprotocolo y multibanda Sub-1 GHz y 2.4-GHz que soporta Thread, Zigbee®, Bluetooth® 5.2 Low Energy, IEEE 802.15.4g, objetos inteligentes habilitados para IPv6 (6LoWPAN), MIOTY®, Wi-SUN®, y sistemas propietarios".
  • CatSniffer utiliza Microchip SAMD21E17 (V2 o anterior) y RP2040 (V3 o posterior) como puente USB-UART para comunicarse con el chip CC1352; no es necesaria una instalación manual de controladores (pueden existir excepciones).
  • SO compatibles: Windows y Linux.
  • Programación automática a través del bootloader de TI CC (siempre que no esté deshabilitado en el código). No se necesita un programador externo, y puede depurarse con cJTAG a través del pin predeterminado.
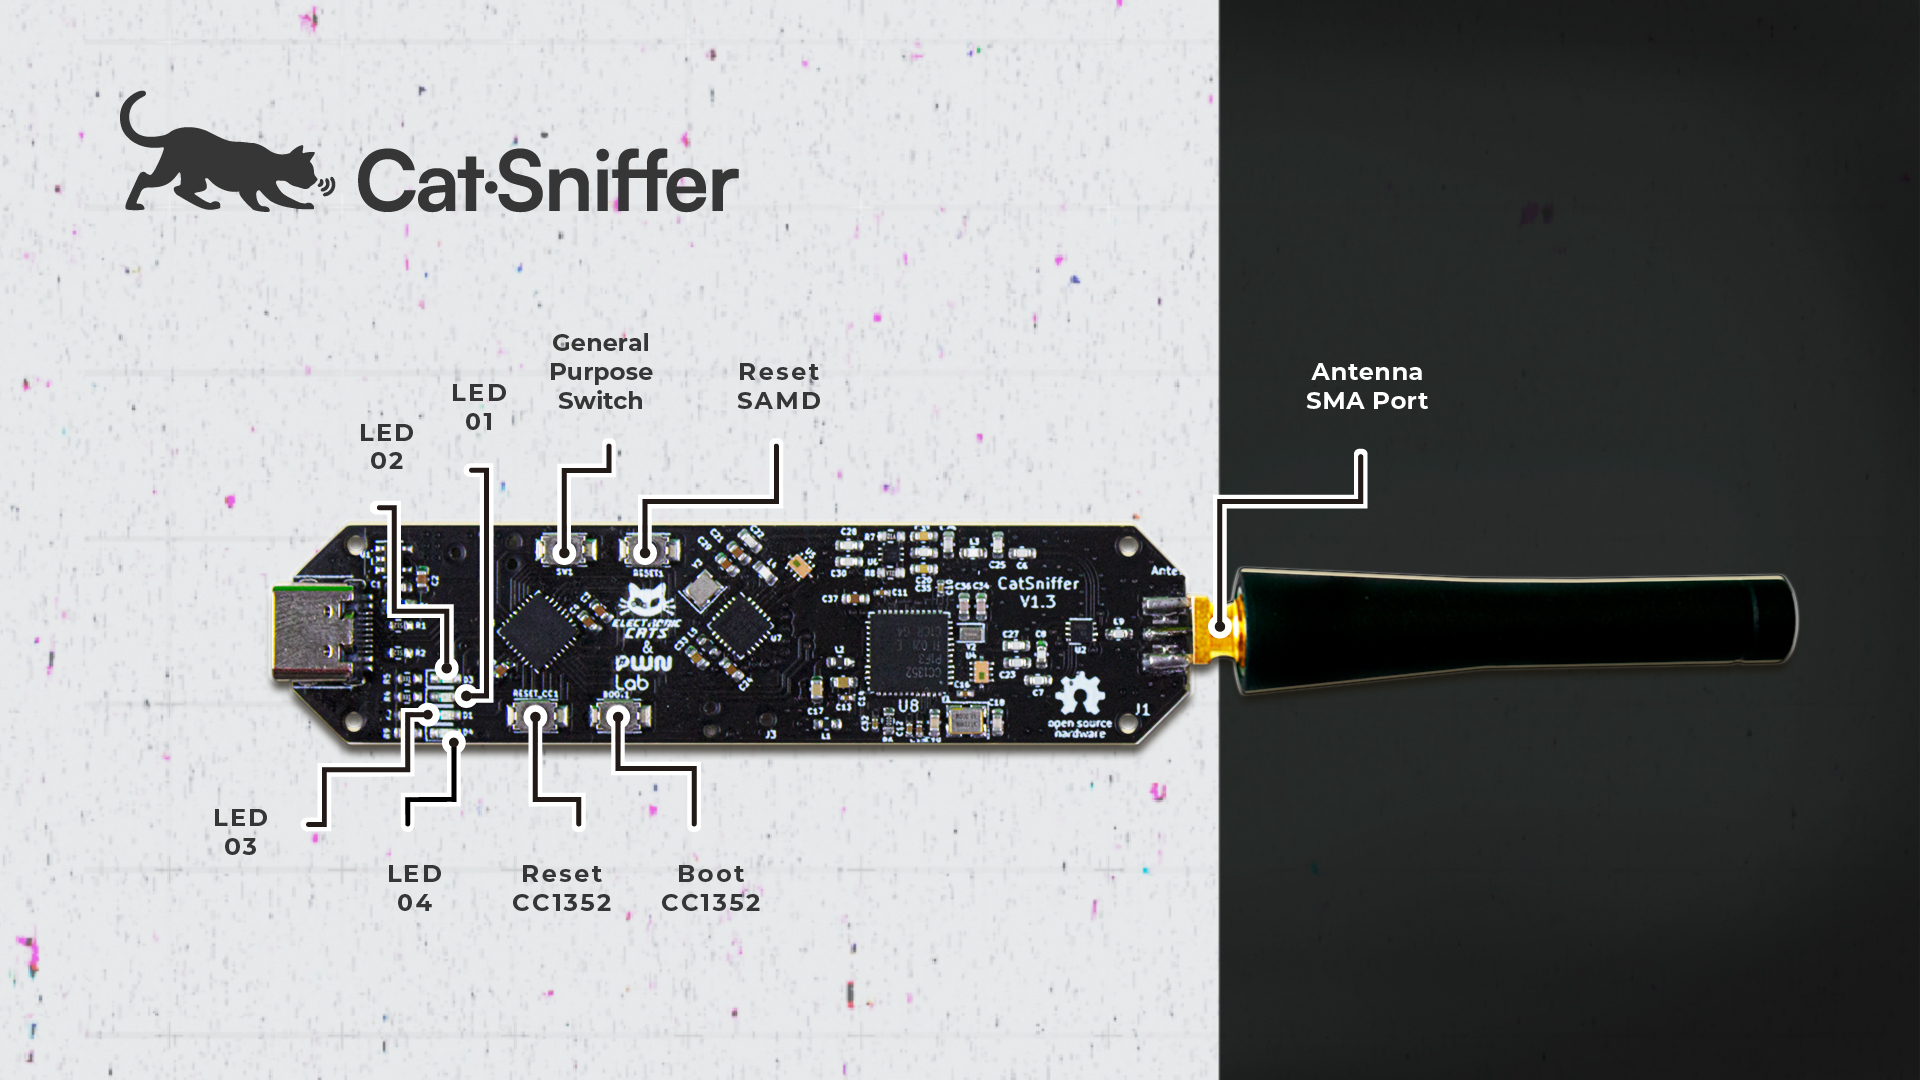
  • Puerto SMA de antena para una antena de tu elección.
  • LEDs de propósito general.
  • Botón de reset para RP2040, SAMD21 y CC1352, Boot de CC1352, y uno más de propósito general.

Wiki y primeros pasos

Primeros pasos en nuestra Wiki

WIKI

Repositorio de Firmware

Todo el firmware de Catsniffer se ha trasladado a un repositorio diferente, para tener un mejor control de versiones y seguimiento de incidencias, lo encontrarás aquí:

https://github.com/ElectronicCats/CatSniffer-Firmware

Todas las versiones de catsniffer son compatibles con este repositorio; deberás comprobar qué versión tienes y seleccionar la rama adecuada para desarrollar o publicar, solo para programar tu placa.

Repositorio de Software

Todo el software de Catsniffer se ha trasladado a un repositorio diferente, para tener un mejor control de versiones y seguimiento de incidencias, lo encontrarás aquí:

https://github.com/ElectronicCats/CatSniffer-Tools

Software compatible

  • Smart RF Packet Sniffer 2
  • Wireshark
  • pycatsniffer tool (BETA)
  • Sniffle
  • Ubiqua Protocol Analyzer
  • zigbee2mqtt
  • Z-Stack-firmware

Requisitos previos para compilar el firmware

  • Arduino IDE para RP2040 o SAMD21E17
  • Versión de CCS: el firmware del packet sniffer ha sido probado con CCS 10.2
  • SimpleLink CC13x2 y CC26x2 SDK
  • Python 3

Nota

Este kit está diseñado para permitir a los desarrolladores de productos evaluar componentes electrónicos, circuitos o software asociados con el kit para determinar si incorporar dichos elementos en un producto terminado, y a los desarrolladores de software escribir aplicaciones de software para su uso con el producto final. Este kit es un producto para desarrolladores y, una vez ensamblado, no puede revenderse ni comercializarse de otro modo a menos que se obtengan primero todas las autorizaciones de equipos FCC (o de cualquier otra autoridad local) requeridas. Su funcionamiento está sujeto a la condición de que este producto no cause interferencias perjudiciales a estaciones de radio con licencia y que este producto acepte interferencias perjudiciales.

Talleres

Hemos estado realizando talleres en diferentes eventos relacionados con la seguridad; el material disponible es público y se puede encontrar aquí

Cómo contribuir

¡Las contribuciones son bienvenidas!

Por favor, lee el documento Manual de Contribución que te mostrará cómo contribuir con tus cambios al proyecto.

✨ ¡Gracias a todos nuestros contribuidores! ✨

Consulta Electronic Cats CLA para más información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →