

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
pphack — Escáner avanzado de contaminación de prototipos del lado del cliente | Kitploit

Herramientas/GitHubGitHub/edoardottt/pphack
Escáneres de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubedoardottt/pphack

pphack

Escáner avanzado de contaminación de prototipos del lado del cliente

Ver Repositorio
2502657hace 5 díasRevisado por Kitploit
Sitio web
Compartir

pphack

Escáner avanzado de contaminación de prototipos del lado del cliente

Codificado con 💙 por edoardottt

go action
¡Compartir en Twitter!

Instalación • Primeros pasos • Ejemplos • Registro de cambios • Contribuir • Licencia
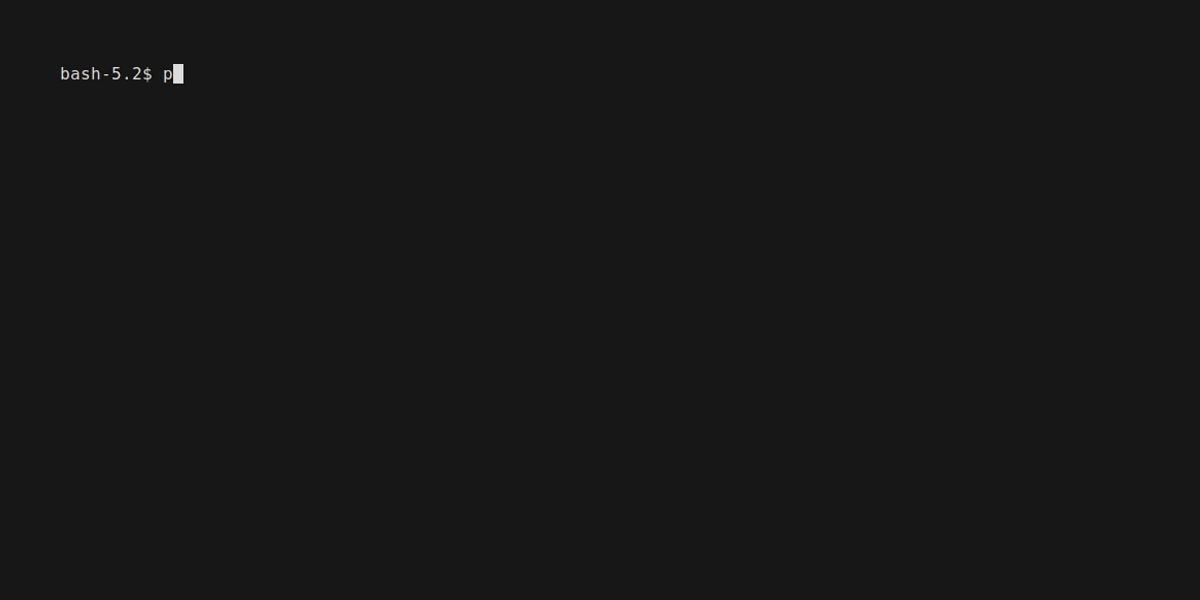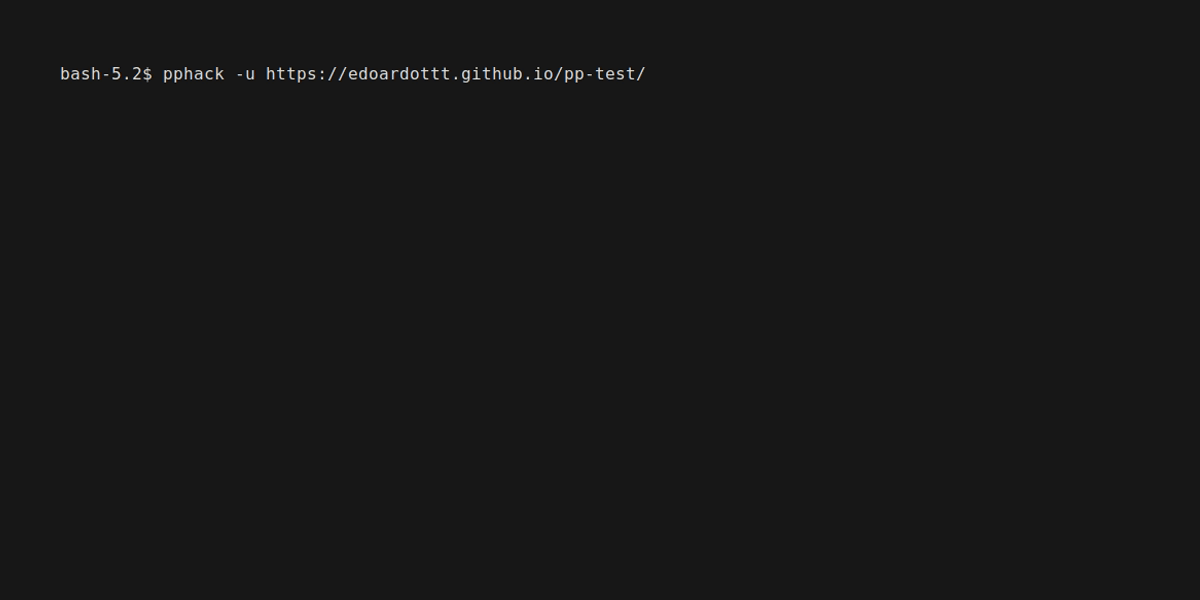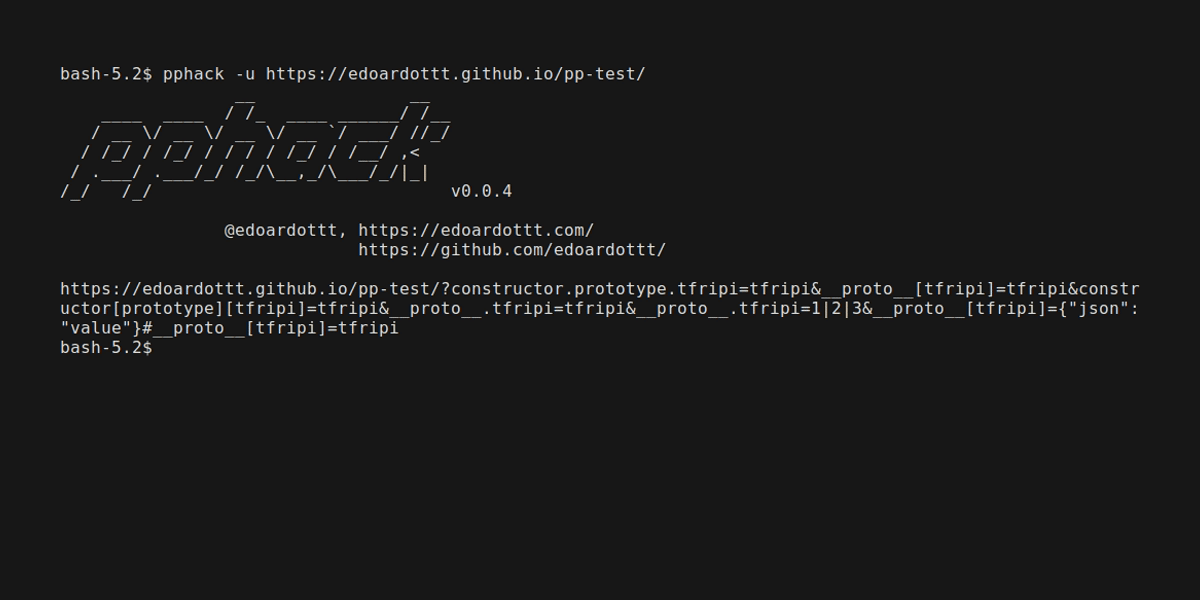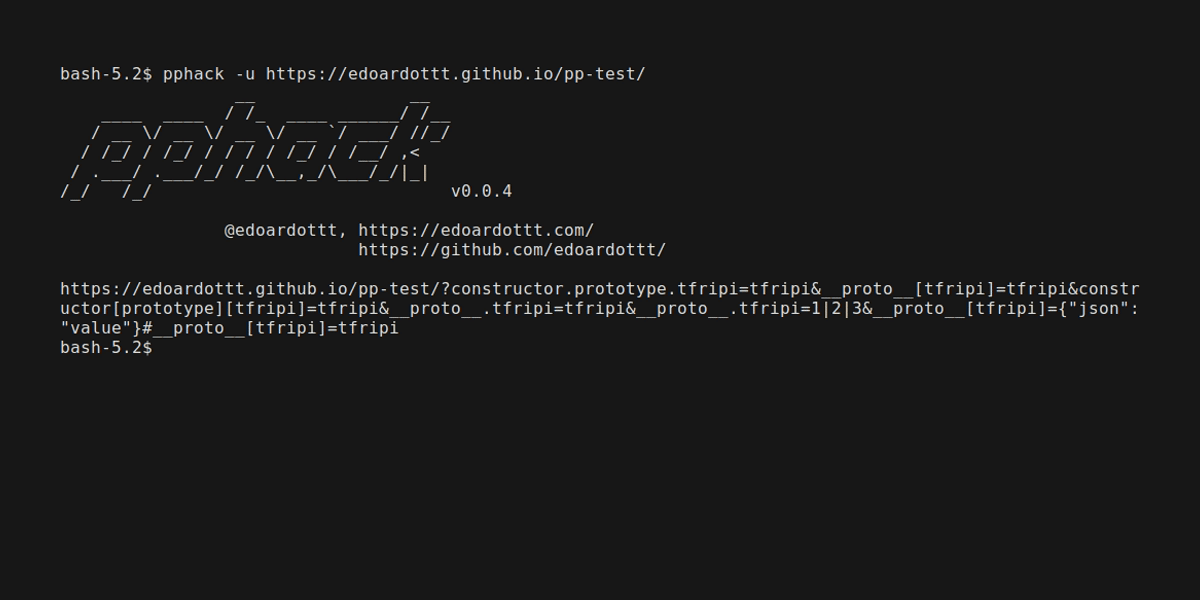
Instalación 📡

Usando Go

go install github.com/edoardottt/pphack/cmd/pphack@latest

pphack depende de chromedp, por lo que necesitas Chrome o un navegador basado en Chromium.

Primeros pasos 🎉

Usage:
  pphack [flags]

Flags:
INPUT:
   -u, -url string   Input URL
   -l, -list string  File containing input URLs

CONFIGURATION:
   -c, -concurrency int       Concurrency level (default 50)
   -t, -timeout int           Connection timeout in seconds (default 20)
   -px, -proxy string         Set a proxy server (URL)
   -rl, -rate-limit int       Set a rate limit (per second)
   -ua, -user-agent string    Set a custom User Agent (random by default)
   -H, -headers string[]      Set custom headers
   -Hf, -headers-file string  File containing custom headers

SCAN:
   -p, -payload string            Custom payload
   -js, -javascript string        Run custom Javascript on target
   -jsf, -javascript-file string  File containing custom Javascript to run on target
   -e, -exploit                   Automatic Exploitation

OUTPUT:
   -o, -output string  File to write output results
   -v, -verbose        Verbose output
   -s, -silent         Silent output. Print only results
   -j, -json           JSON output

Ejemplos 💡

Escanear una única URL

pphack -u https://edoardottt.github.io/pphack-test/
echo https://edoardottt.github.io/pphack-test/ | pphack

Escanear una lista de URLs

pphack -l targets.txt
cat targets.txt | pphack

Explotación automática

pphack -e -u https://edoardottt.github.io/pphack-test/

Lee la Wiki para entender cómo usar pphack.

Registro de cambios 📌

Los cambios detallados de cada versión están documentados en las notas de la versión.

Contribuir 🛠

Simplemente abre un issue / pull request.

Antes de abrir un pull request, descarga golangci-lint y ejecuta

golangci-lint run

Si no hay errores, ¡adelante :)

En las noticias 📰

  • tl;dr sec Newsletter

Licencia 📝

Este repositorio está bajo la Licencia MIT.
edoardottt.com para contactarme.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





