

 ed1s0nz/cyberstrikeai
El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.
El sistema de acción para la ciberseguridad nativa de IA: donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.
CyberStrikeAI conecta planificación, ejecución, supervisión humana, evidencia y reproducción en un único espacio de trabajo auditable. Construido en Go, combina agentes impulsados por Eino, herramientas nativas de MCP, conocimiento RAG, flujos de trabajo visuales y modelado y análisis de cadenas de ataque para operaciones de seguridad autorizadas.
Comience aquí: Inicio rápido · Documentación · Endurecimiento de seguridad
[!IMPORTANT] Utilice CyberStrikeAI únicamente en sistemas que posea o para los que tenga autorización explícita de prueba. Para entornos compartidos o de producción, revise el modelo de seguridad y la guía de endurecimiento antes de habilitar herramientas de alto riesgo, WebShell o capacidades C2.
Modo claro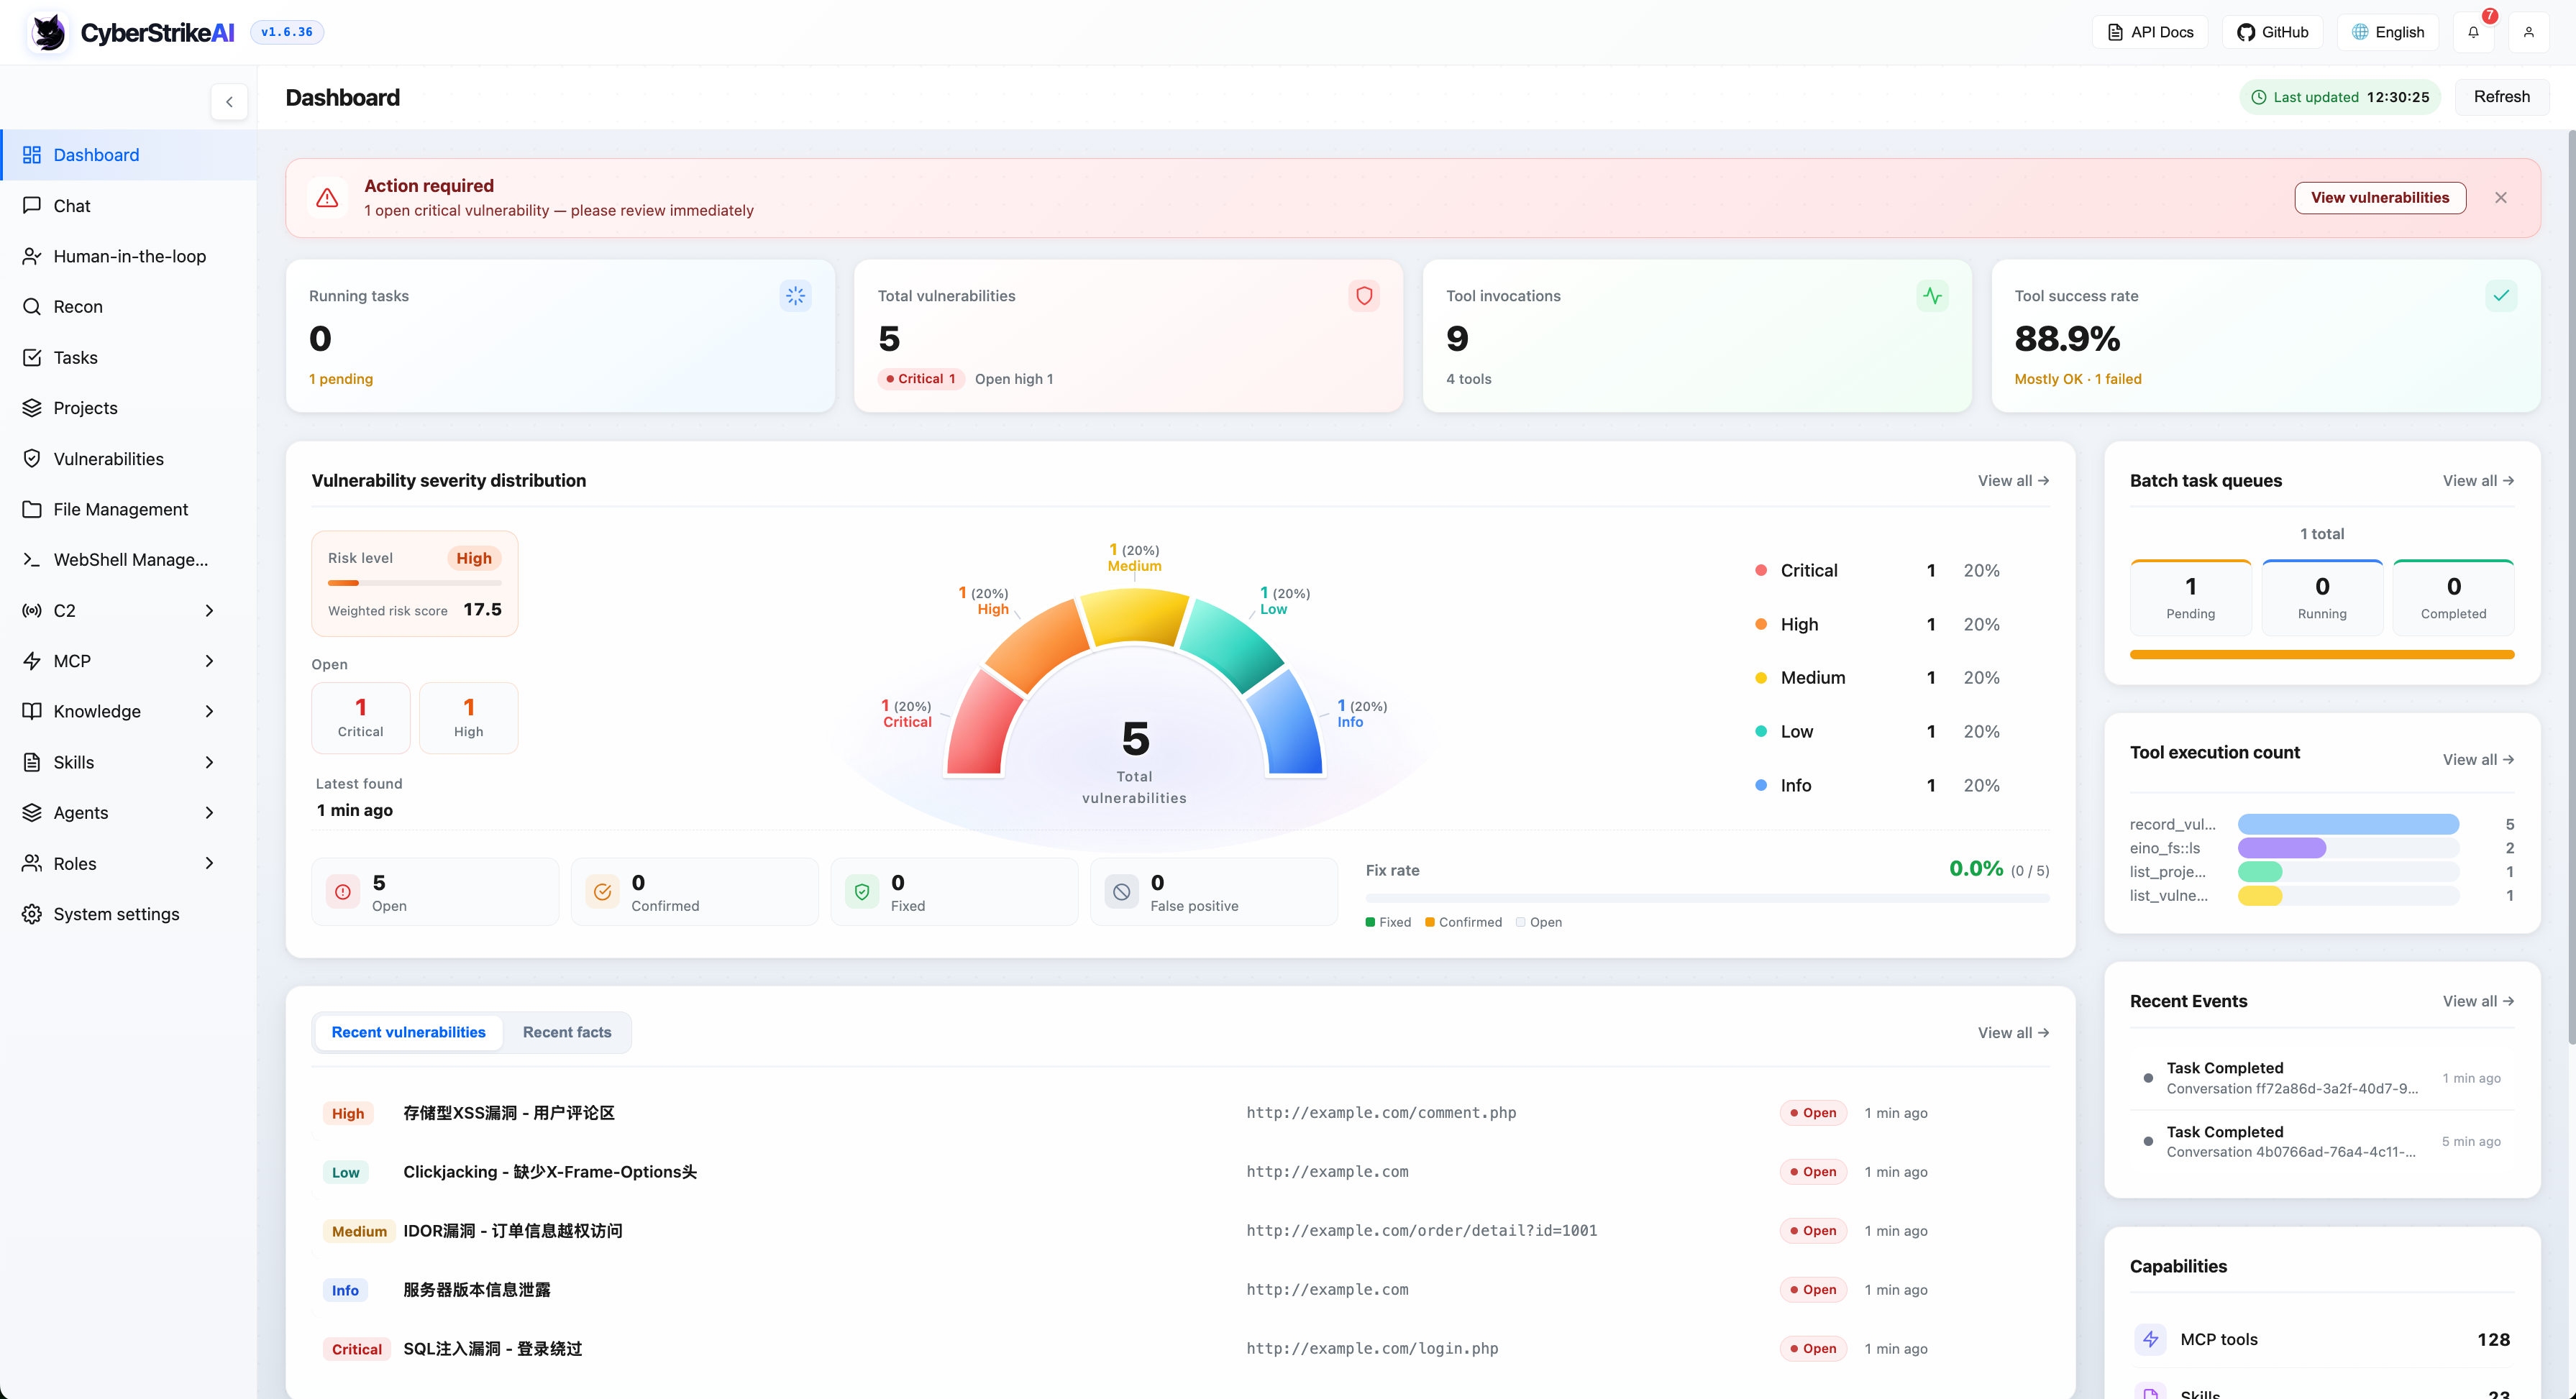
|
Modo oscuro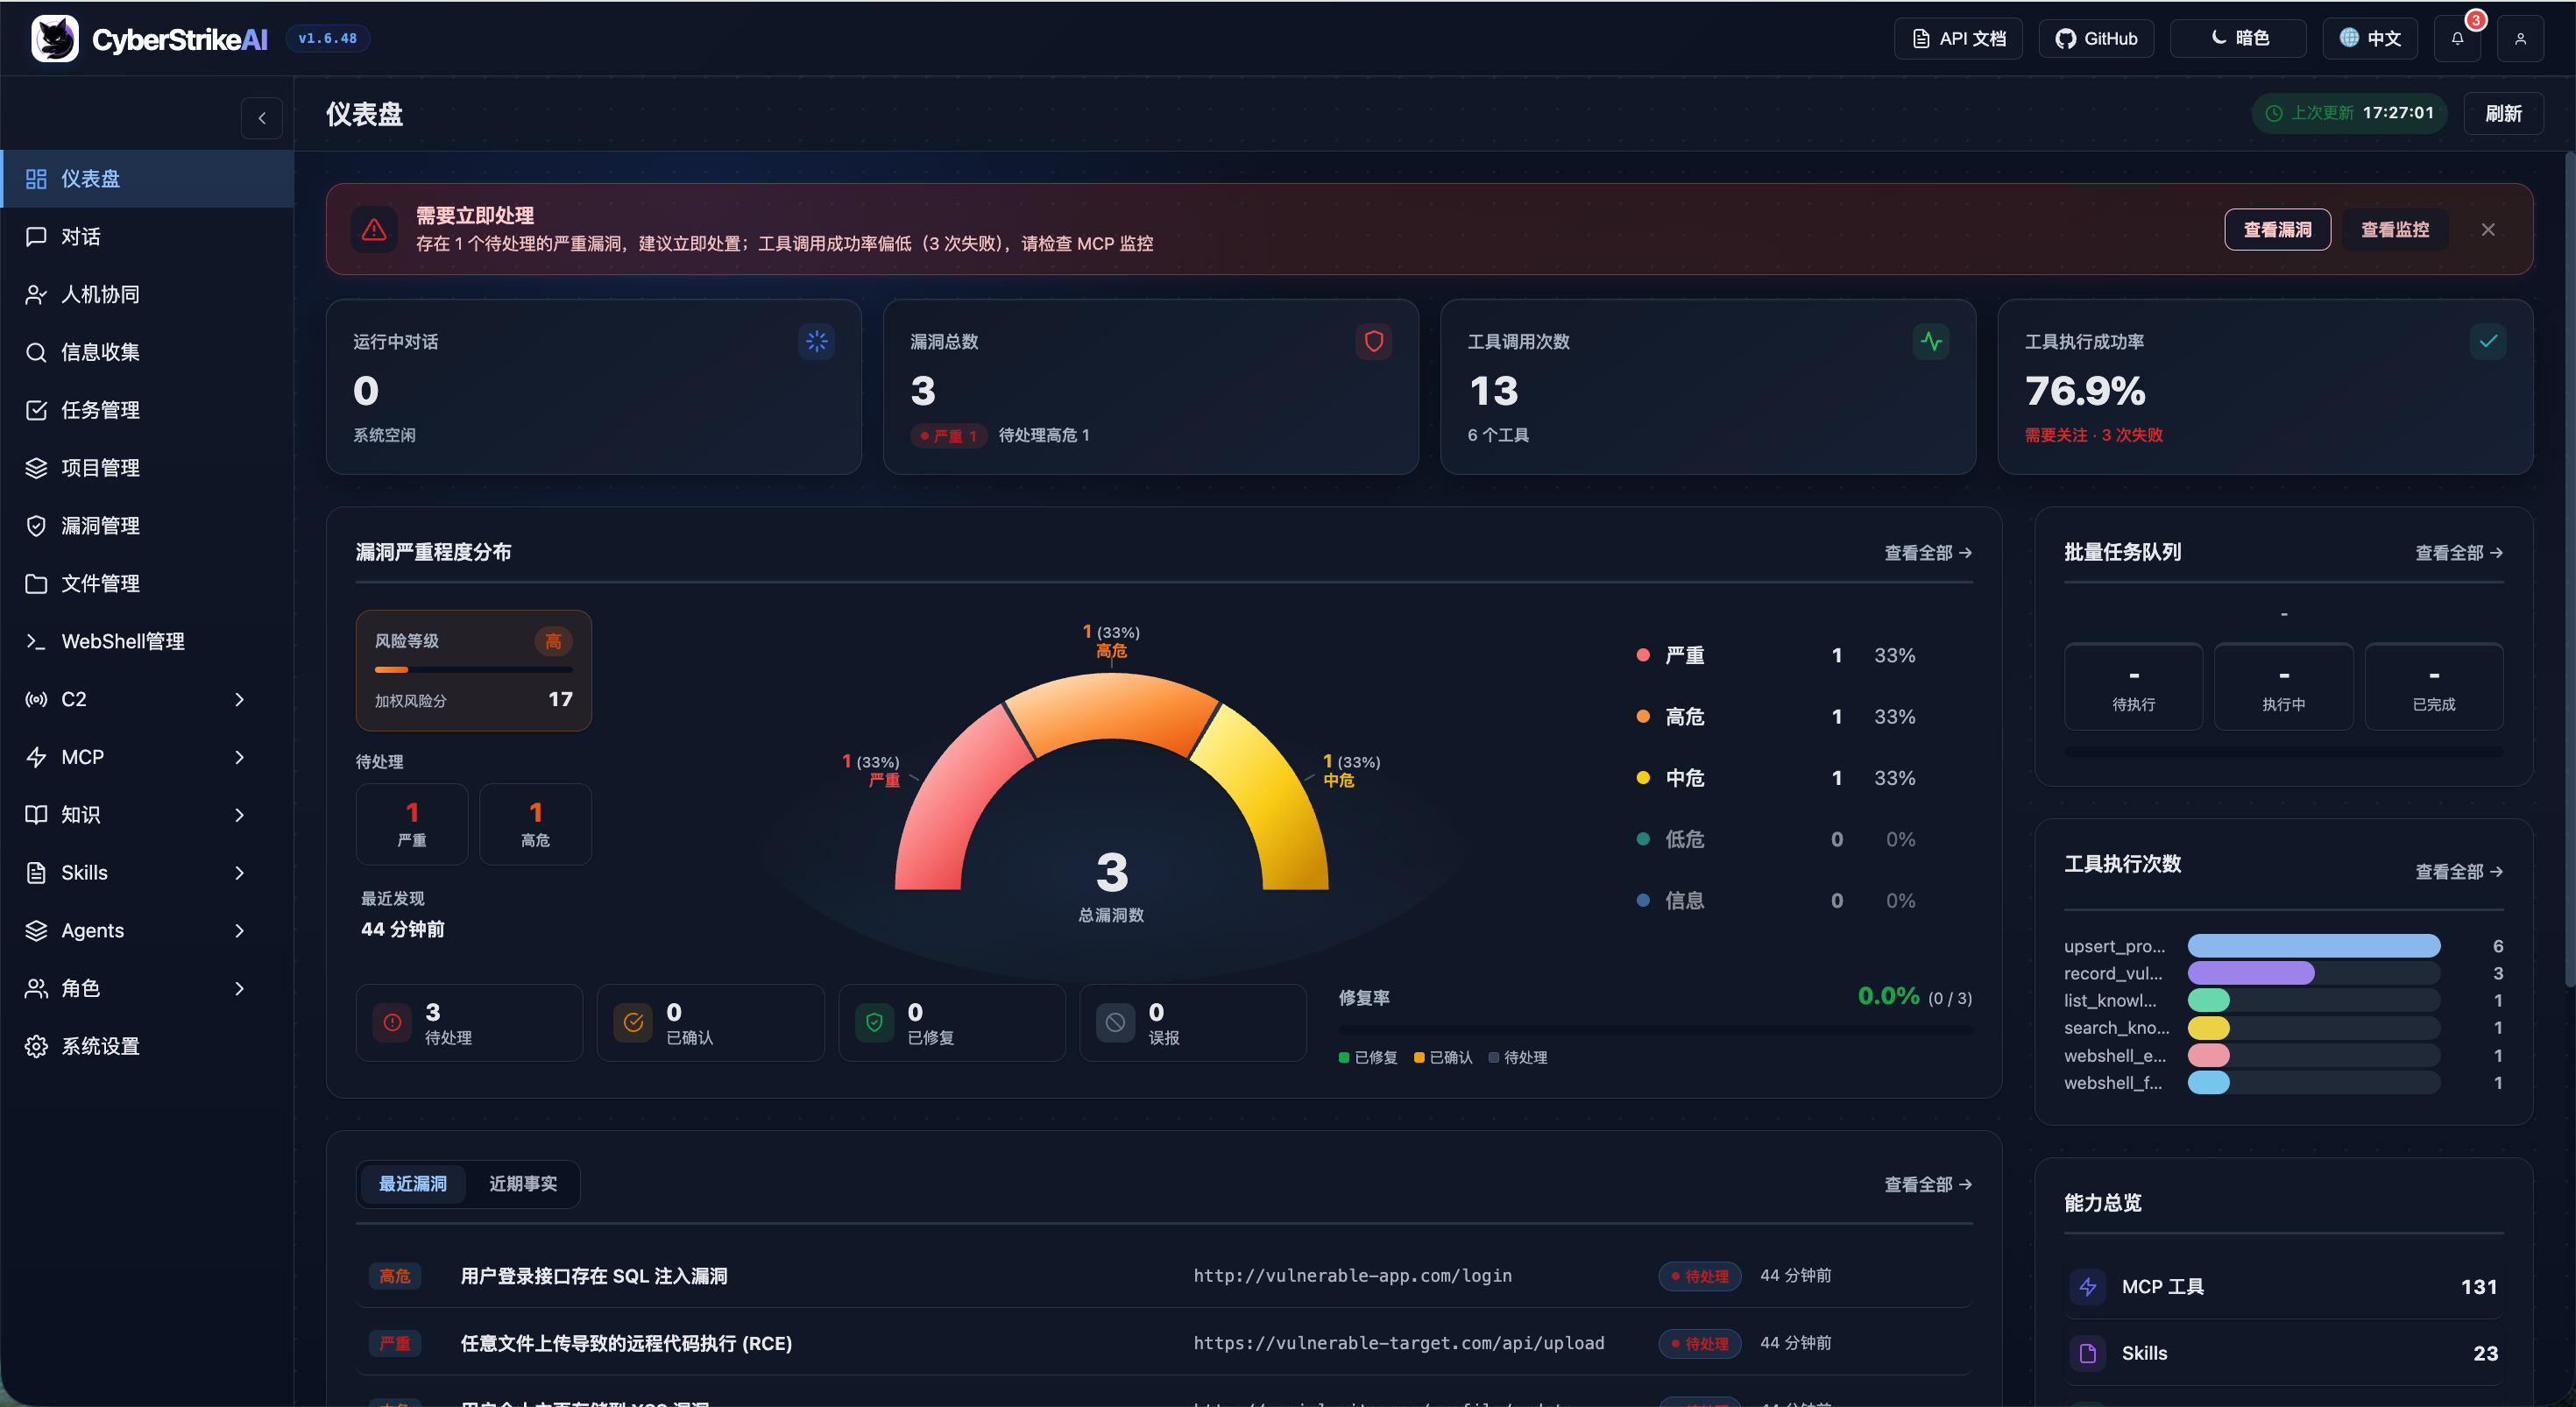
|
El panel proporciona una visión general completa del estado de ejecución del sistema, las vulnerabilidades de seguridad, el uso de herramientas y la base de conocimiento, ayudando a los usuarios a comprender rápidamente las funciones principales y el estado actual de la plataforma.
Consola web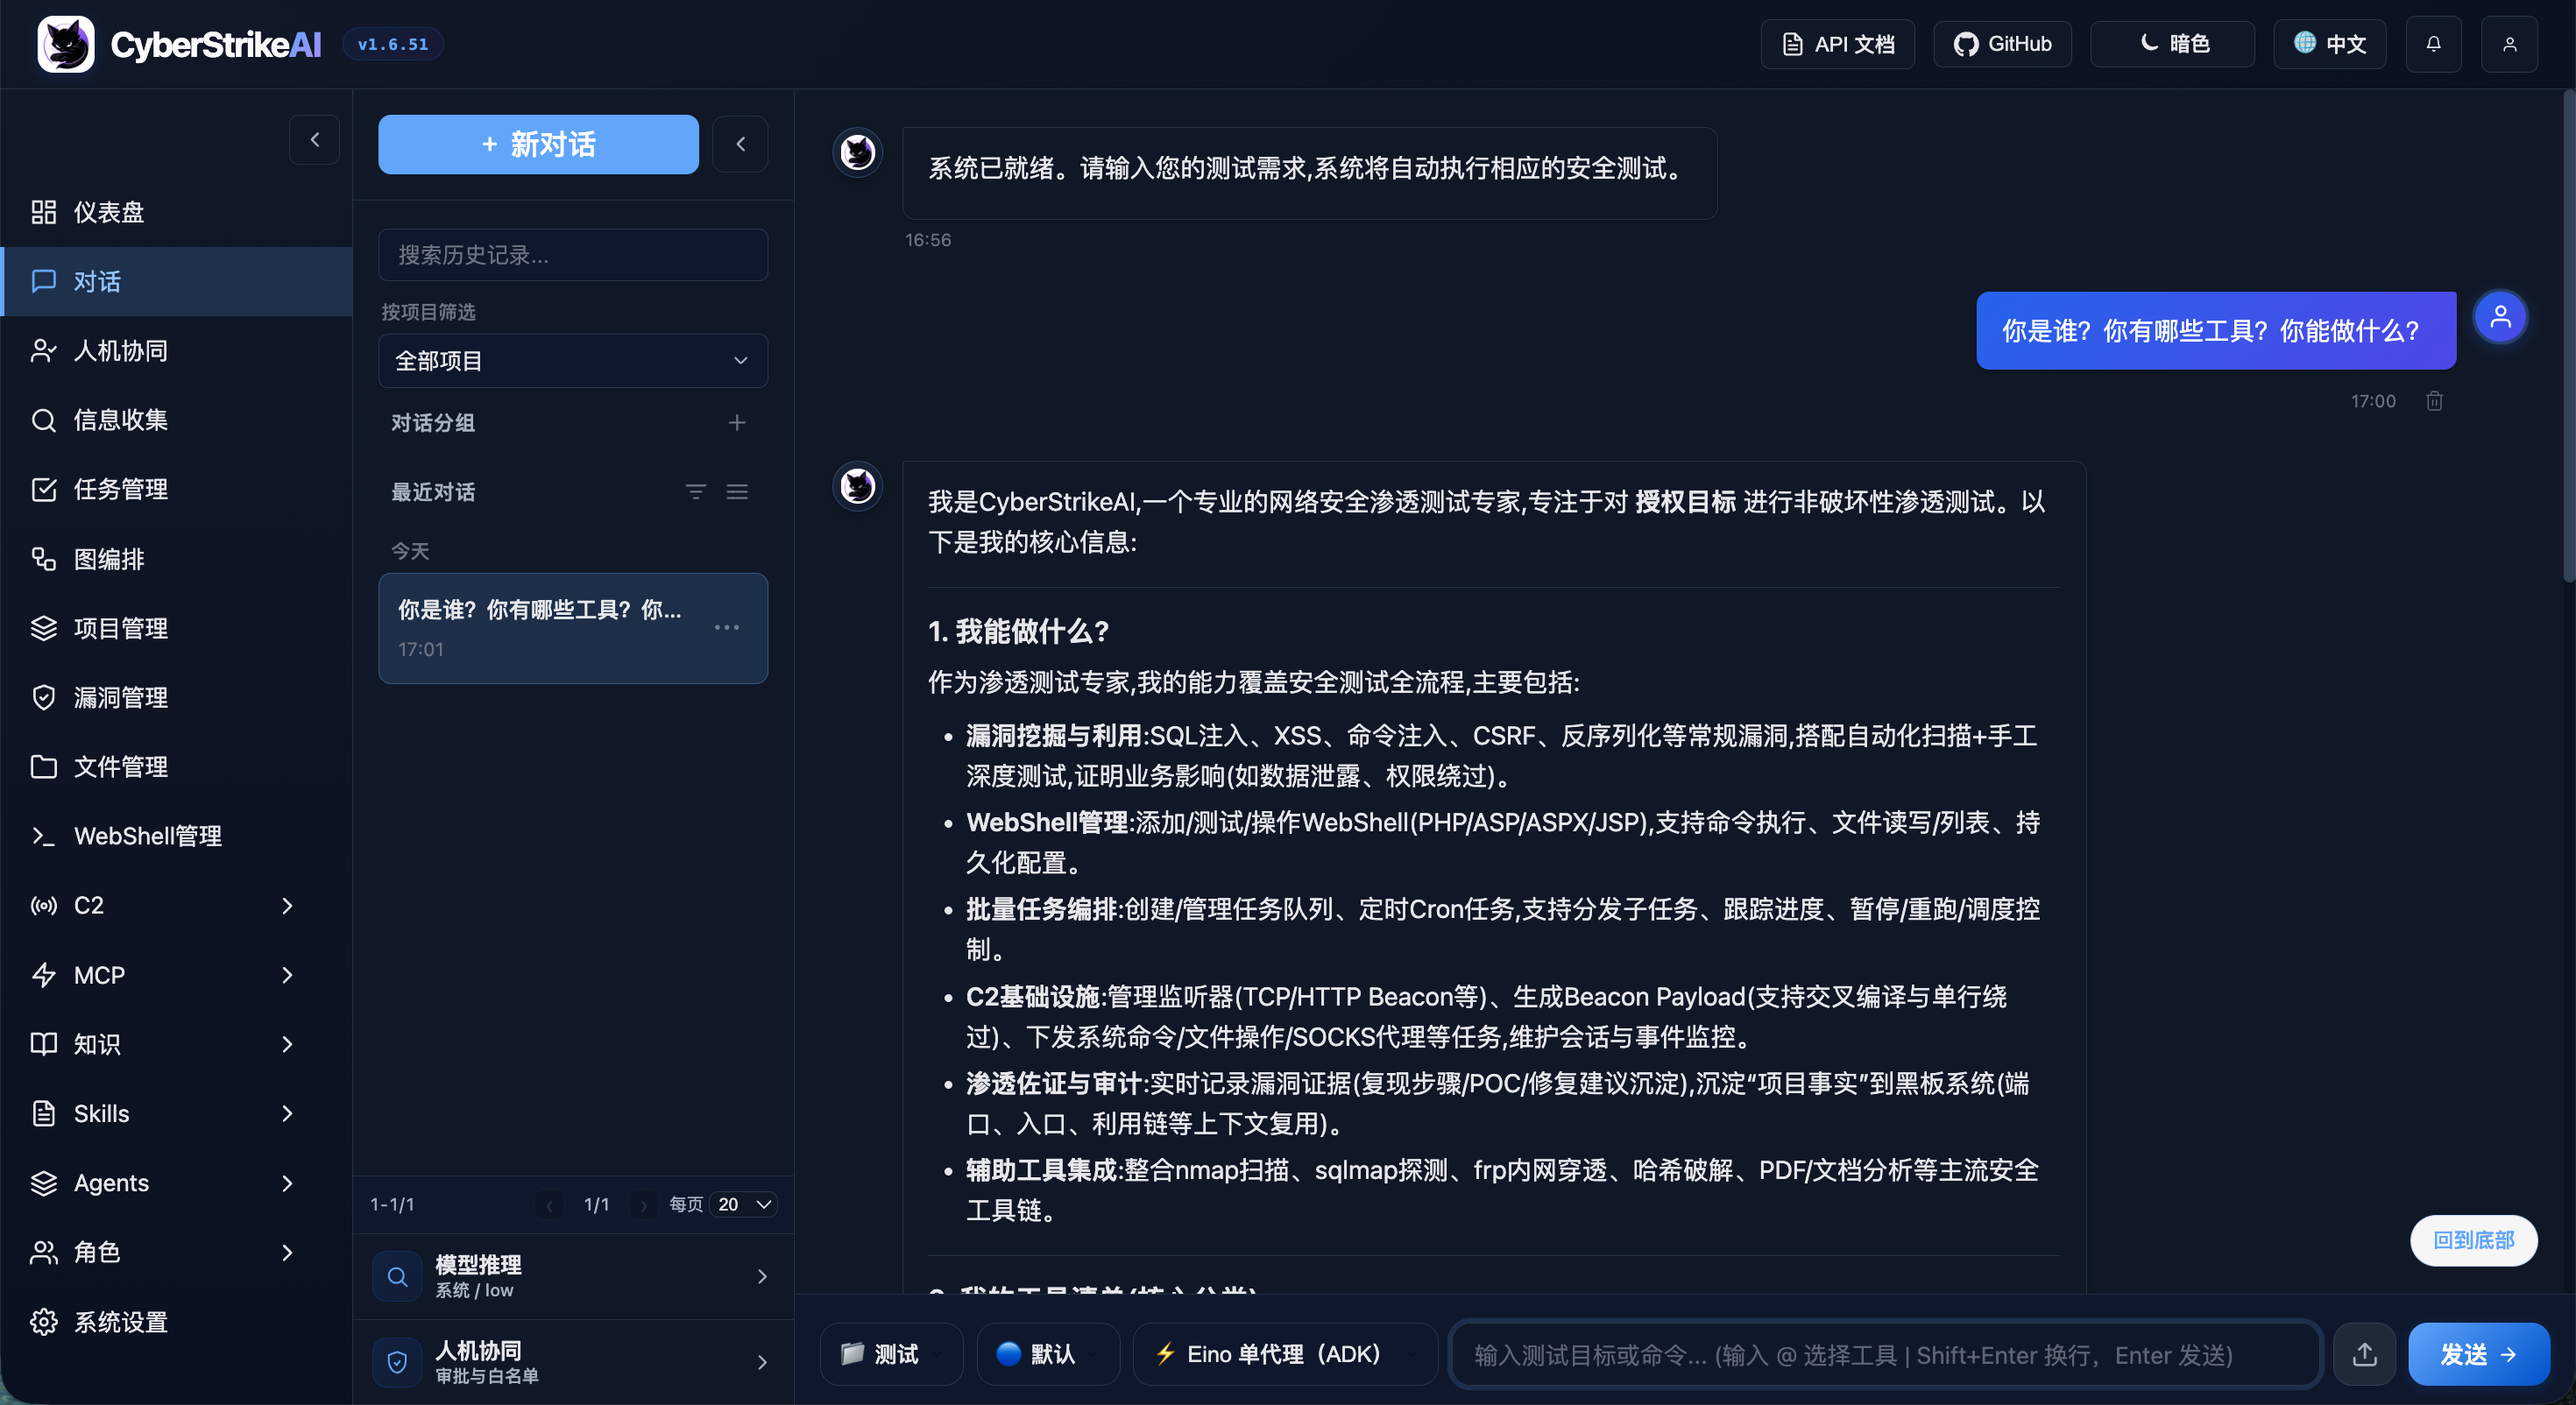
|
Gestión de tareas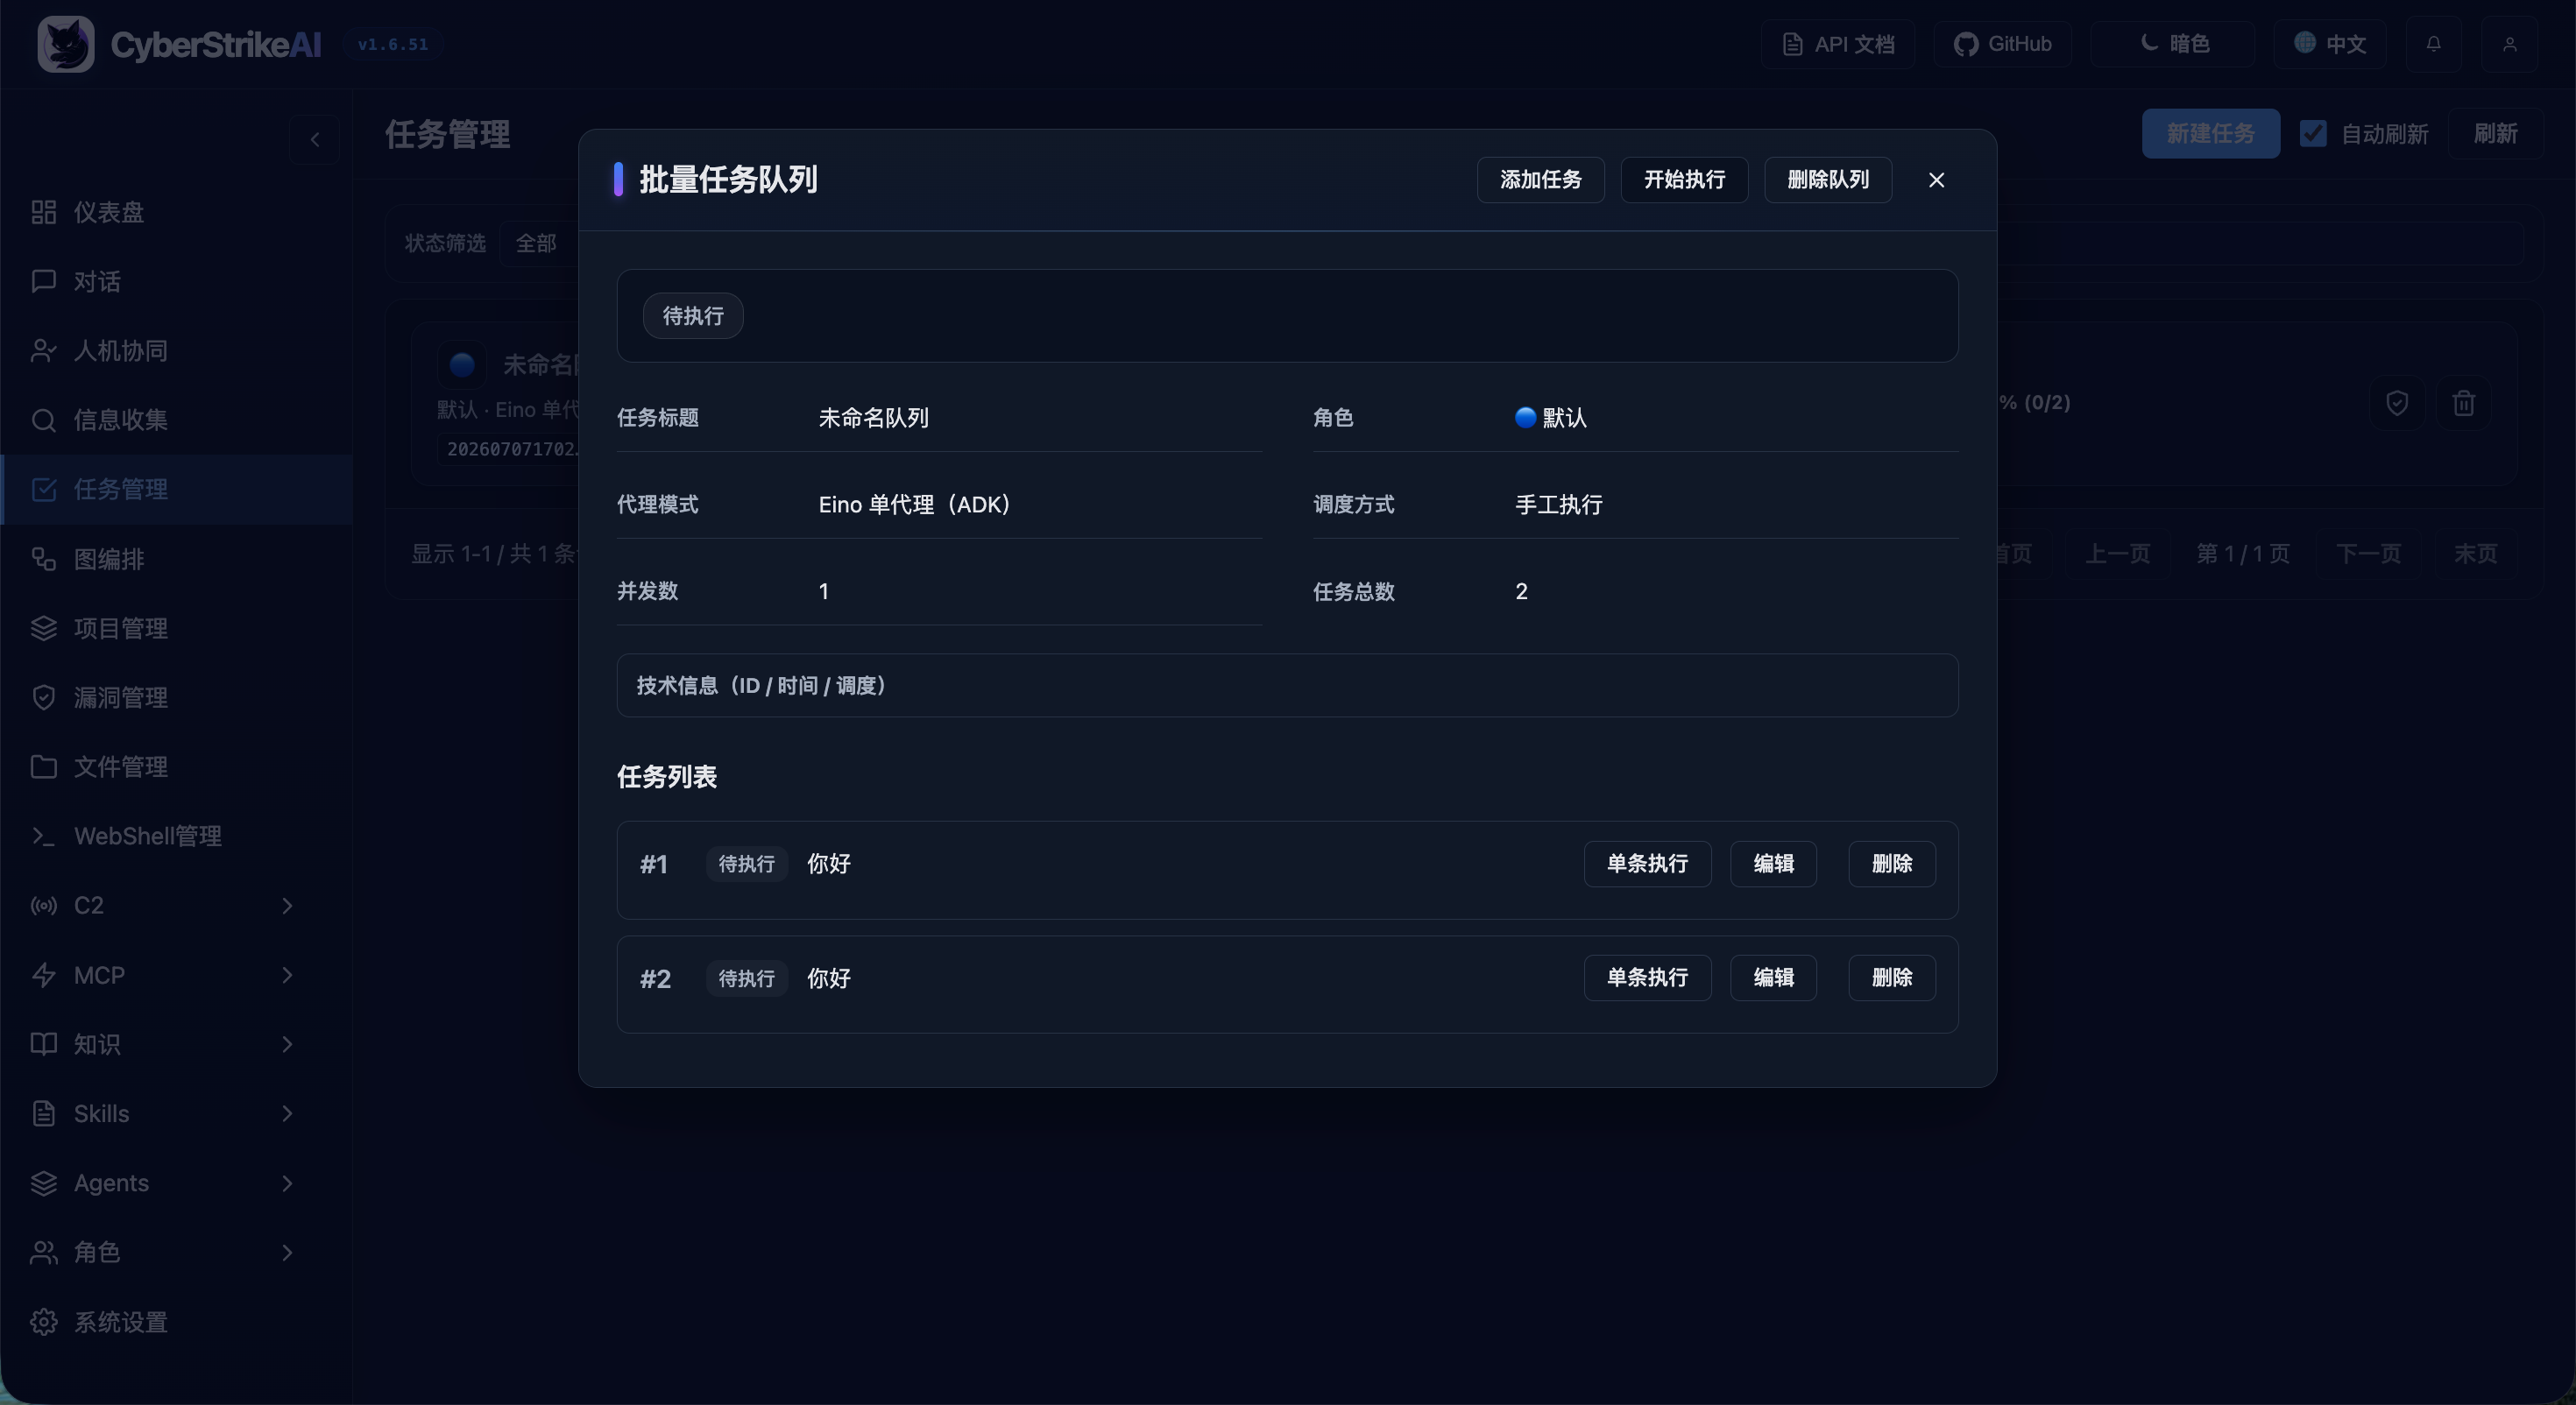
|
Gestión de vulnerabilidades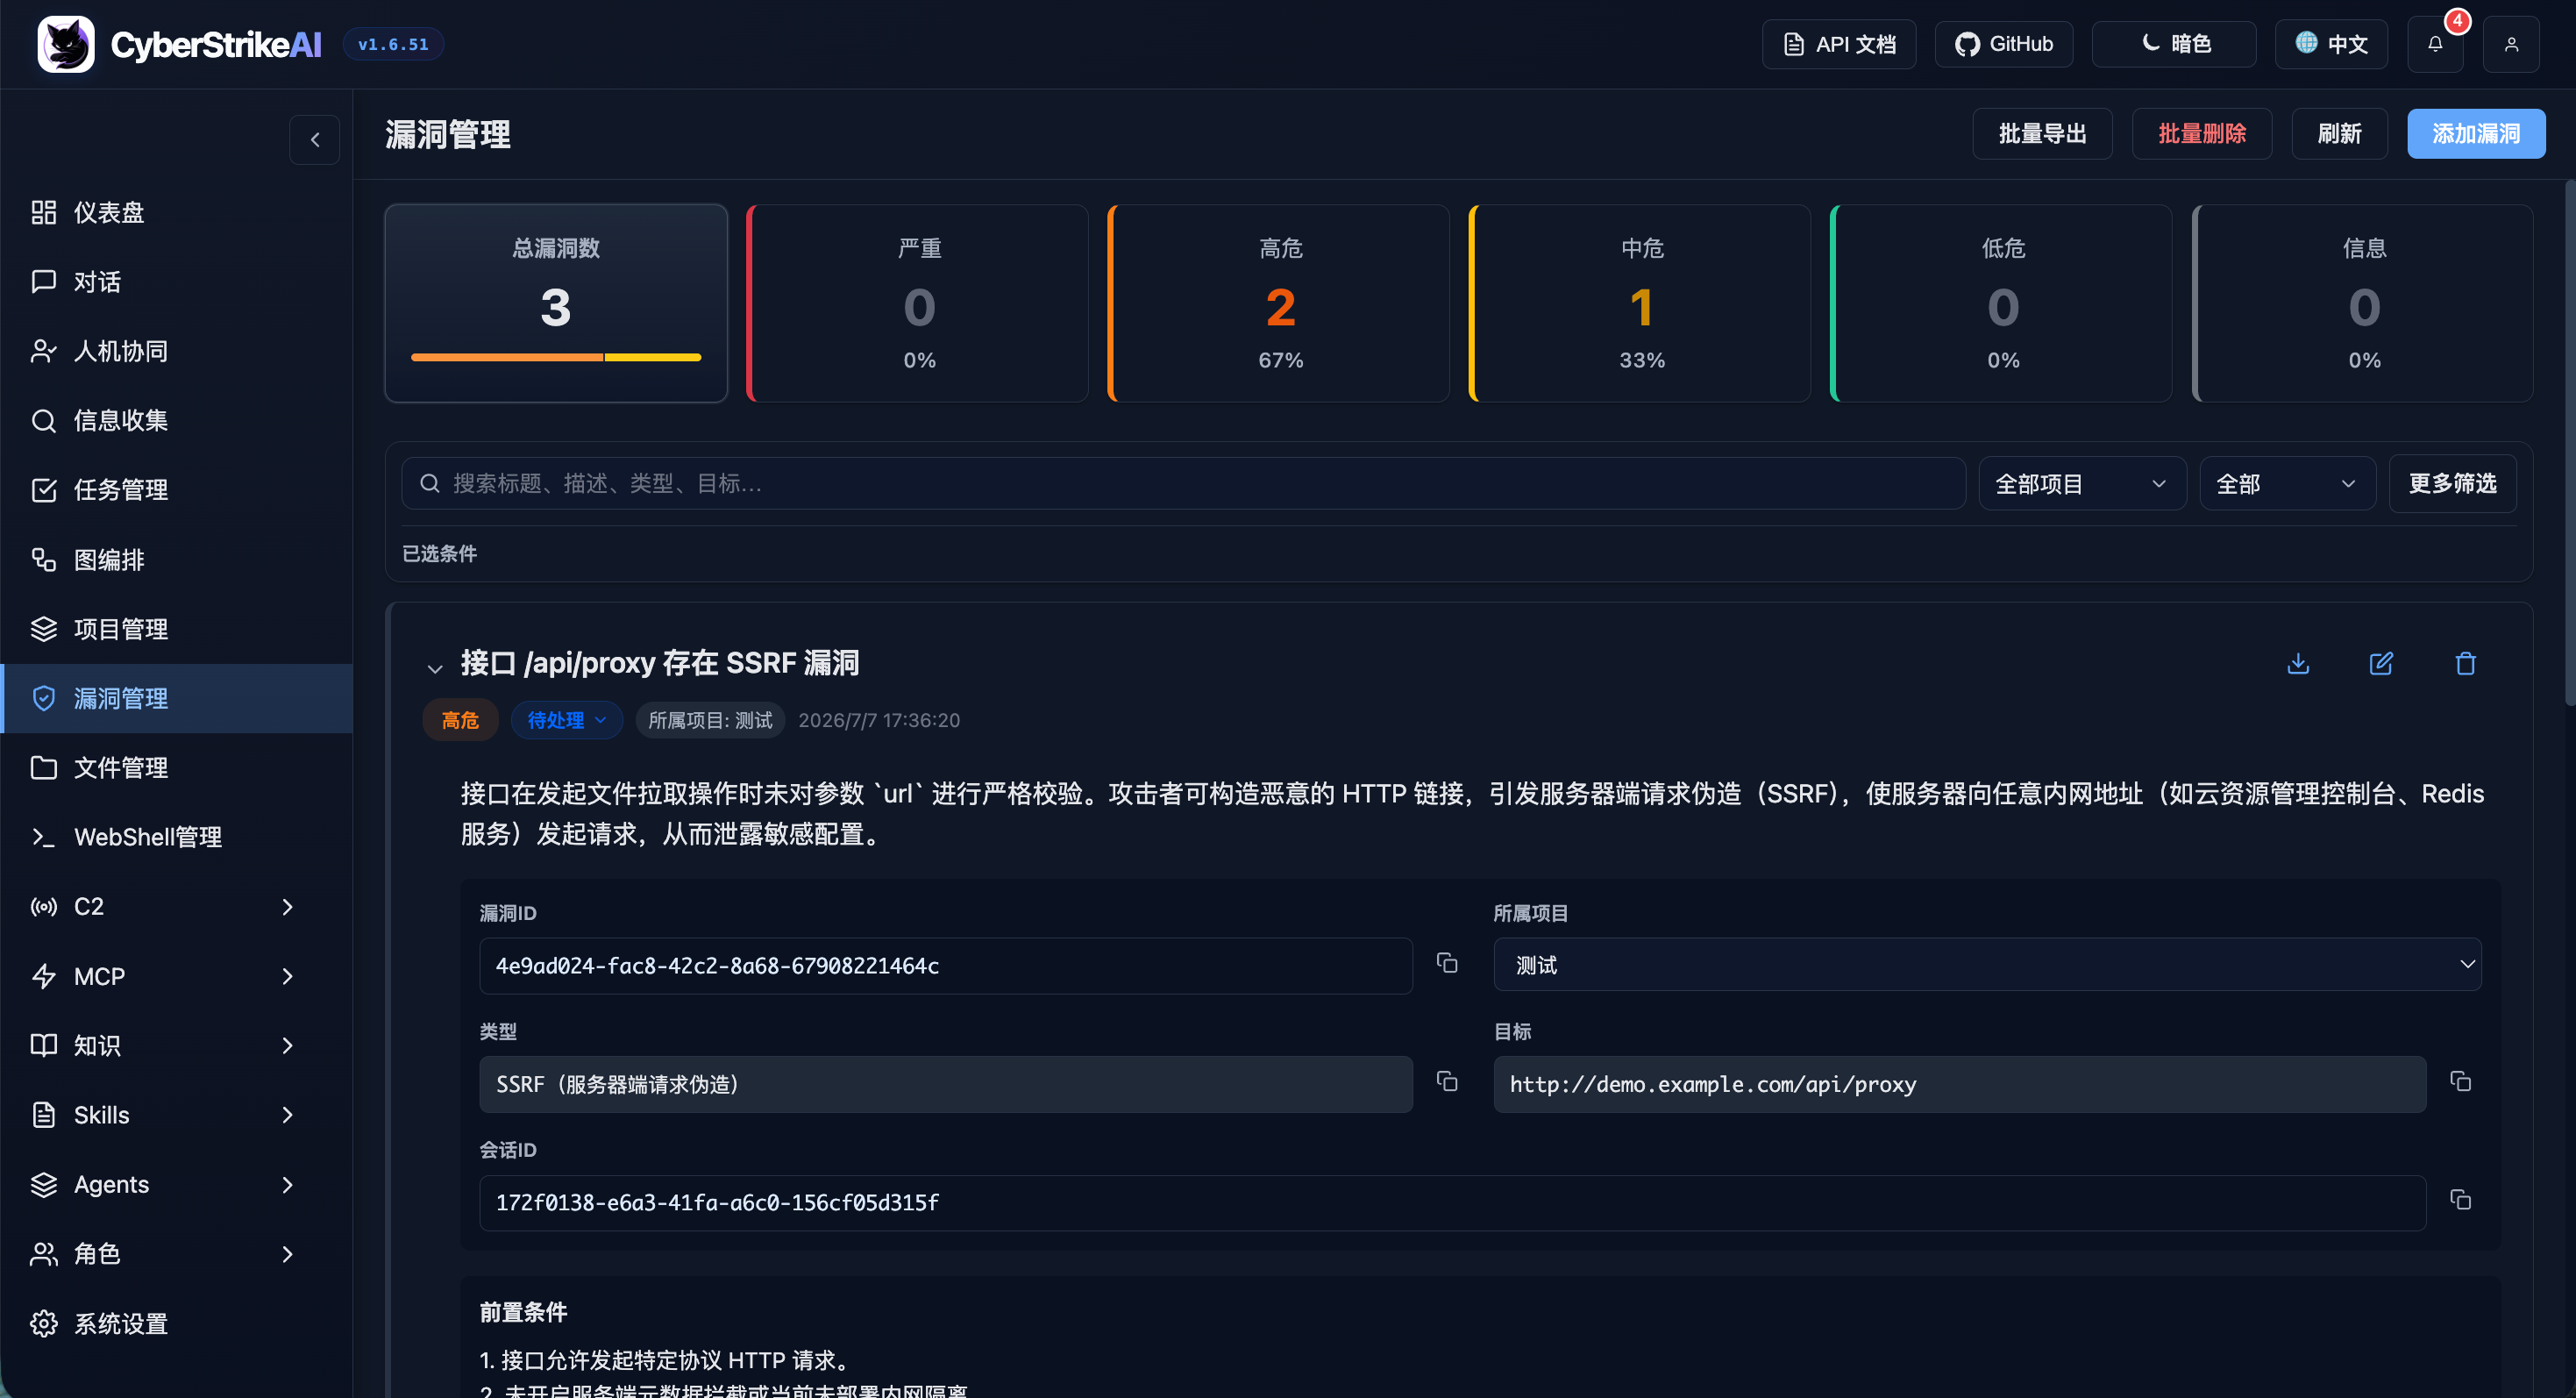
|
Gestión de WebShell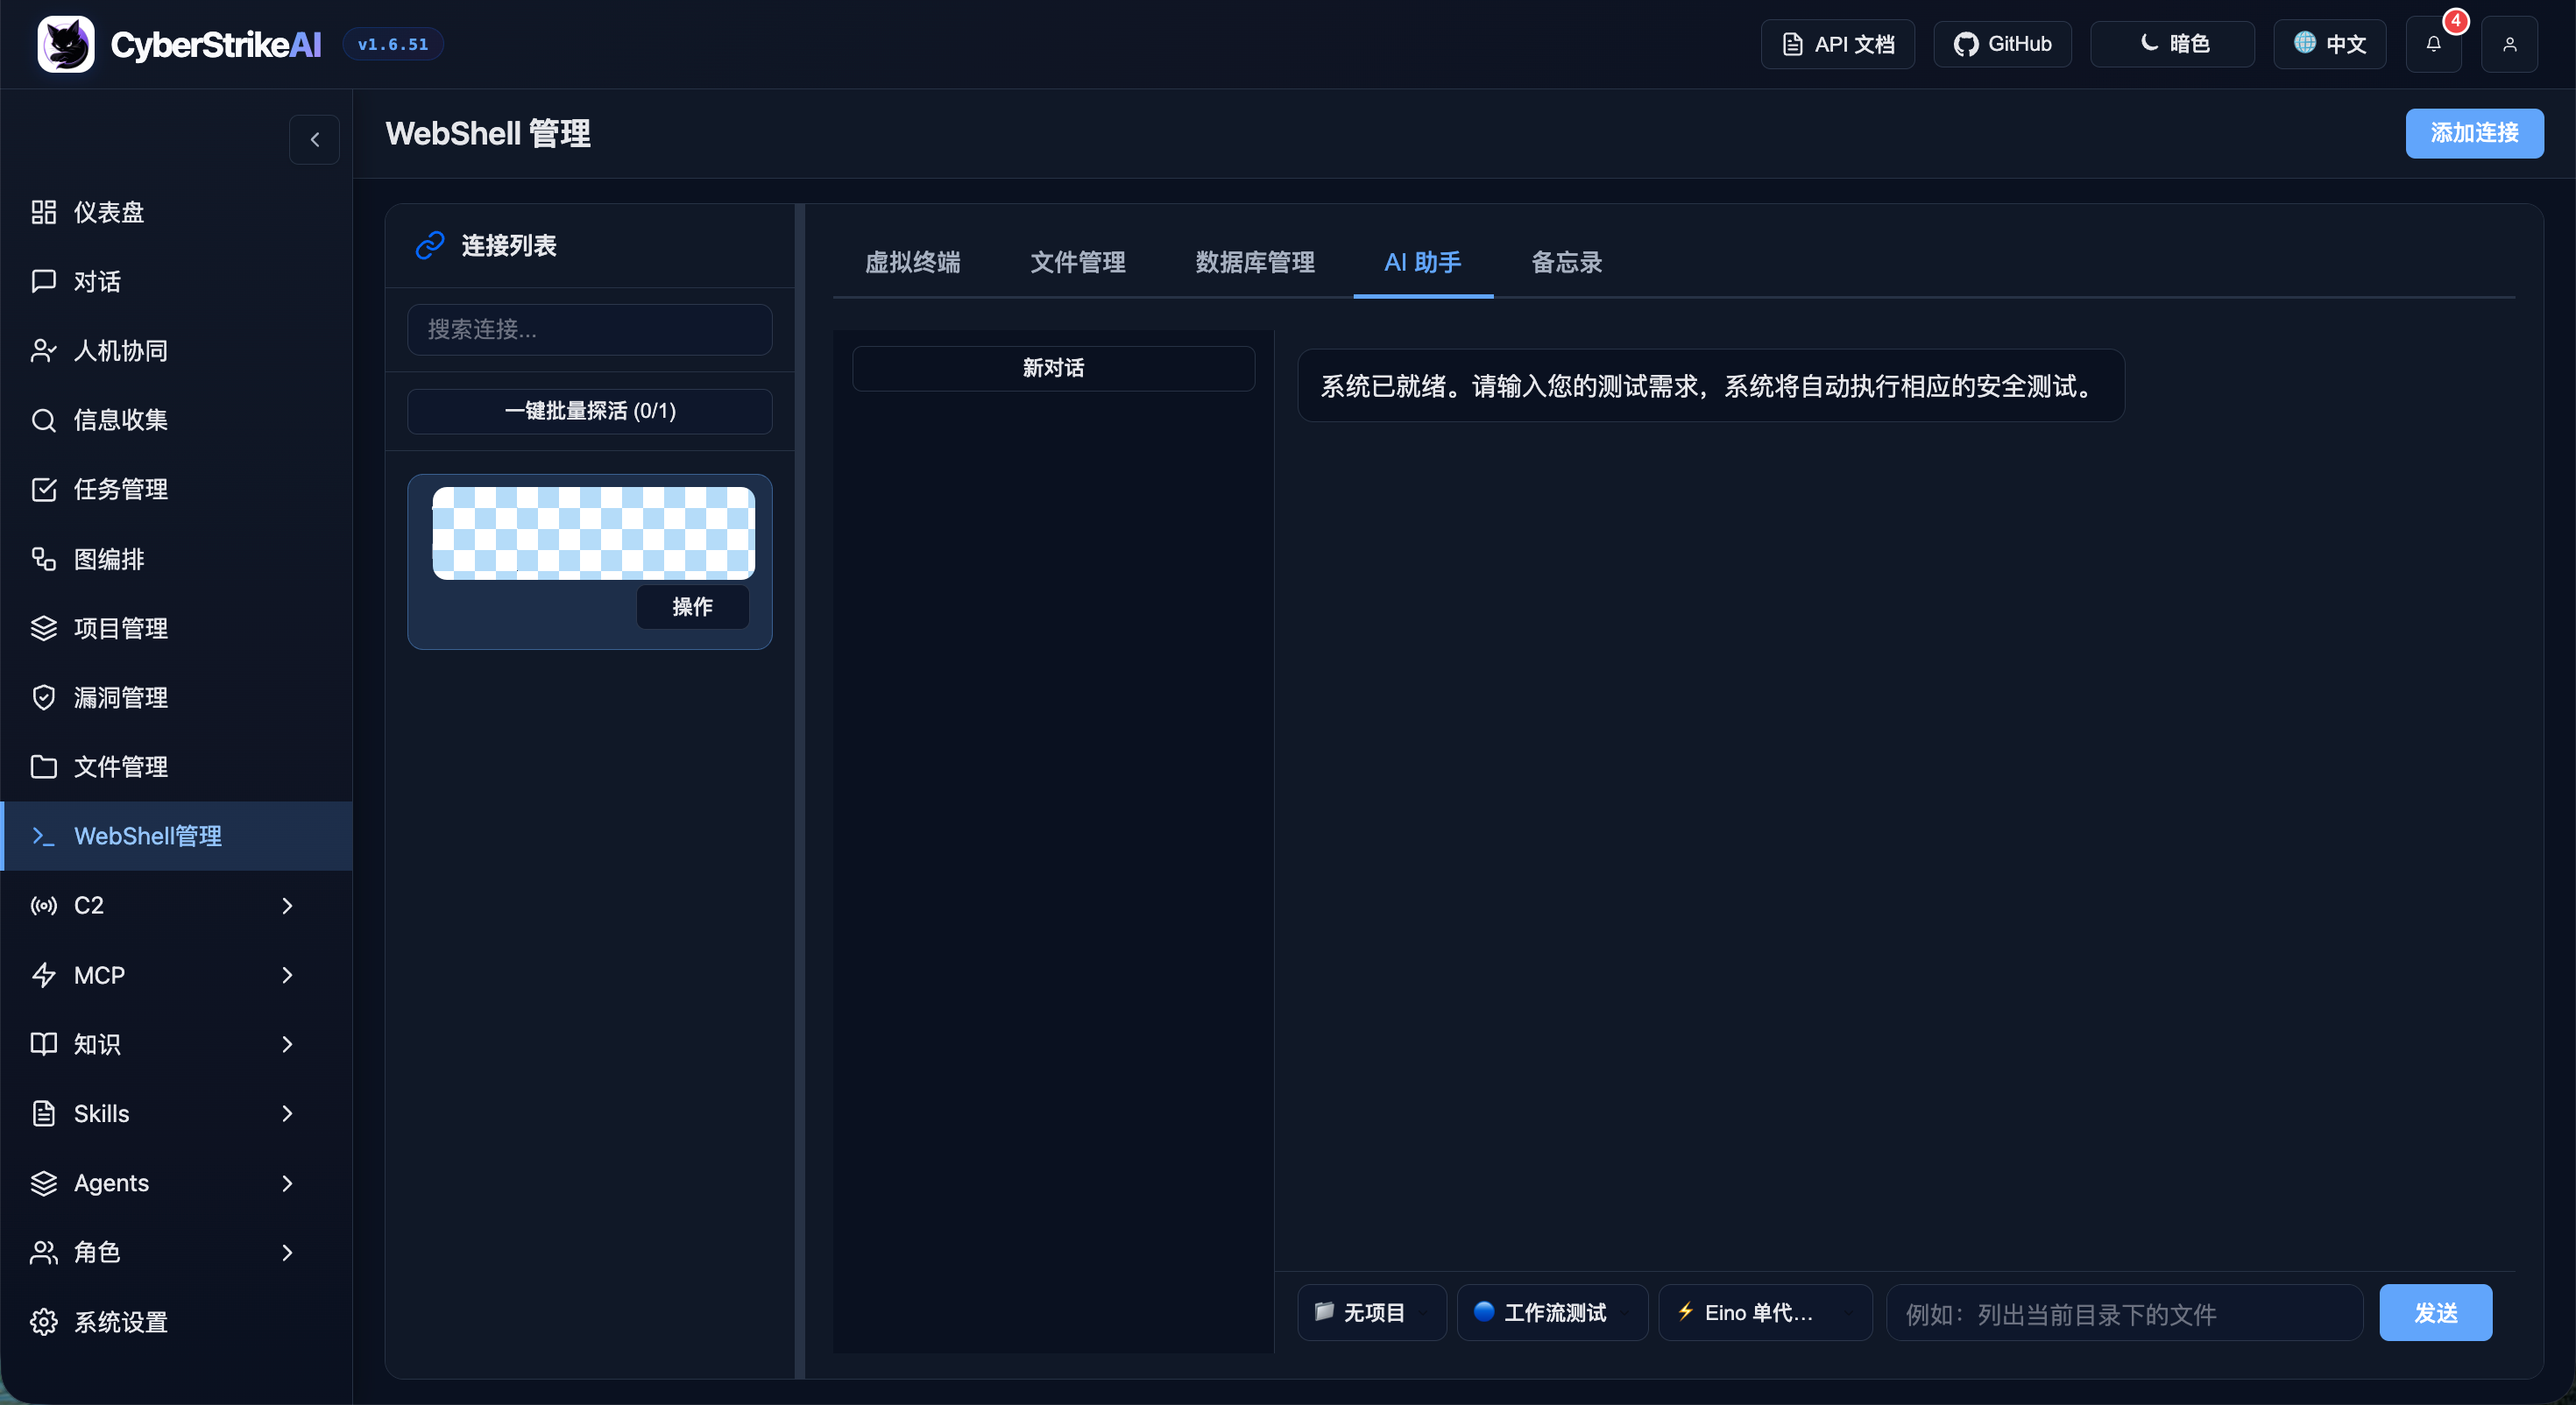
|
Gestión de MCP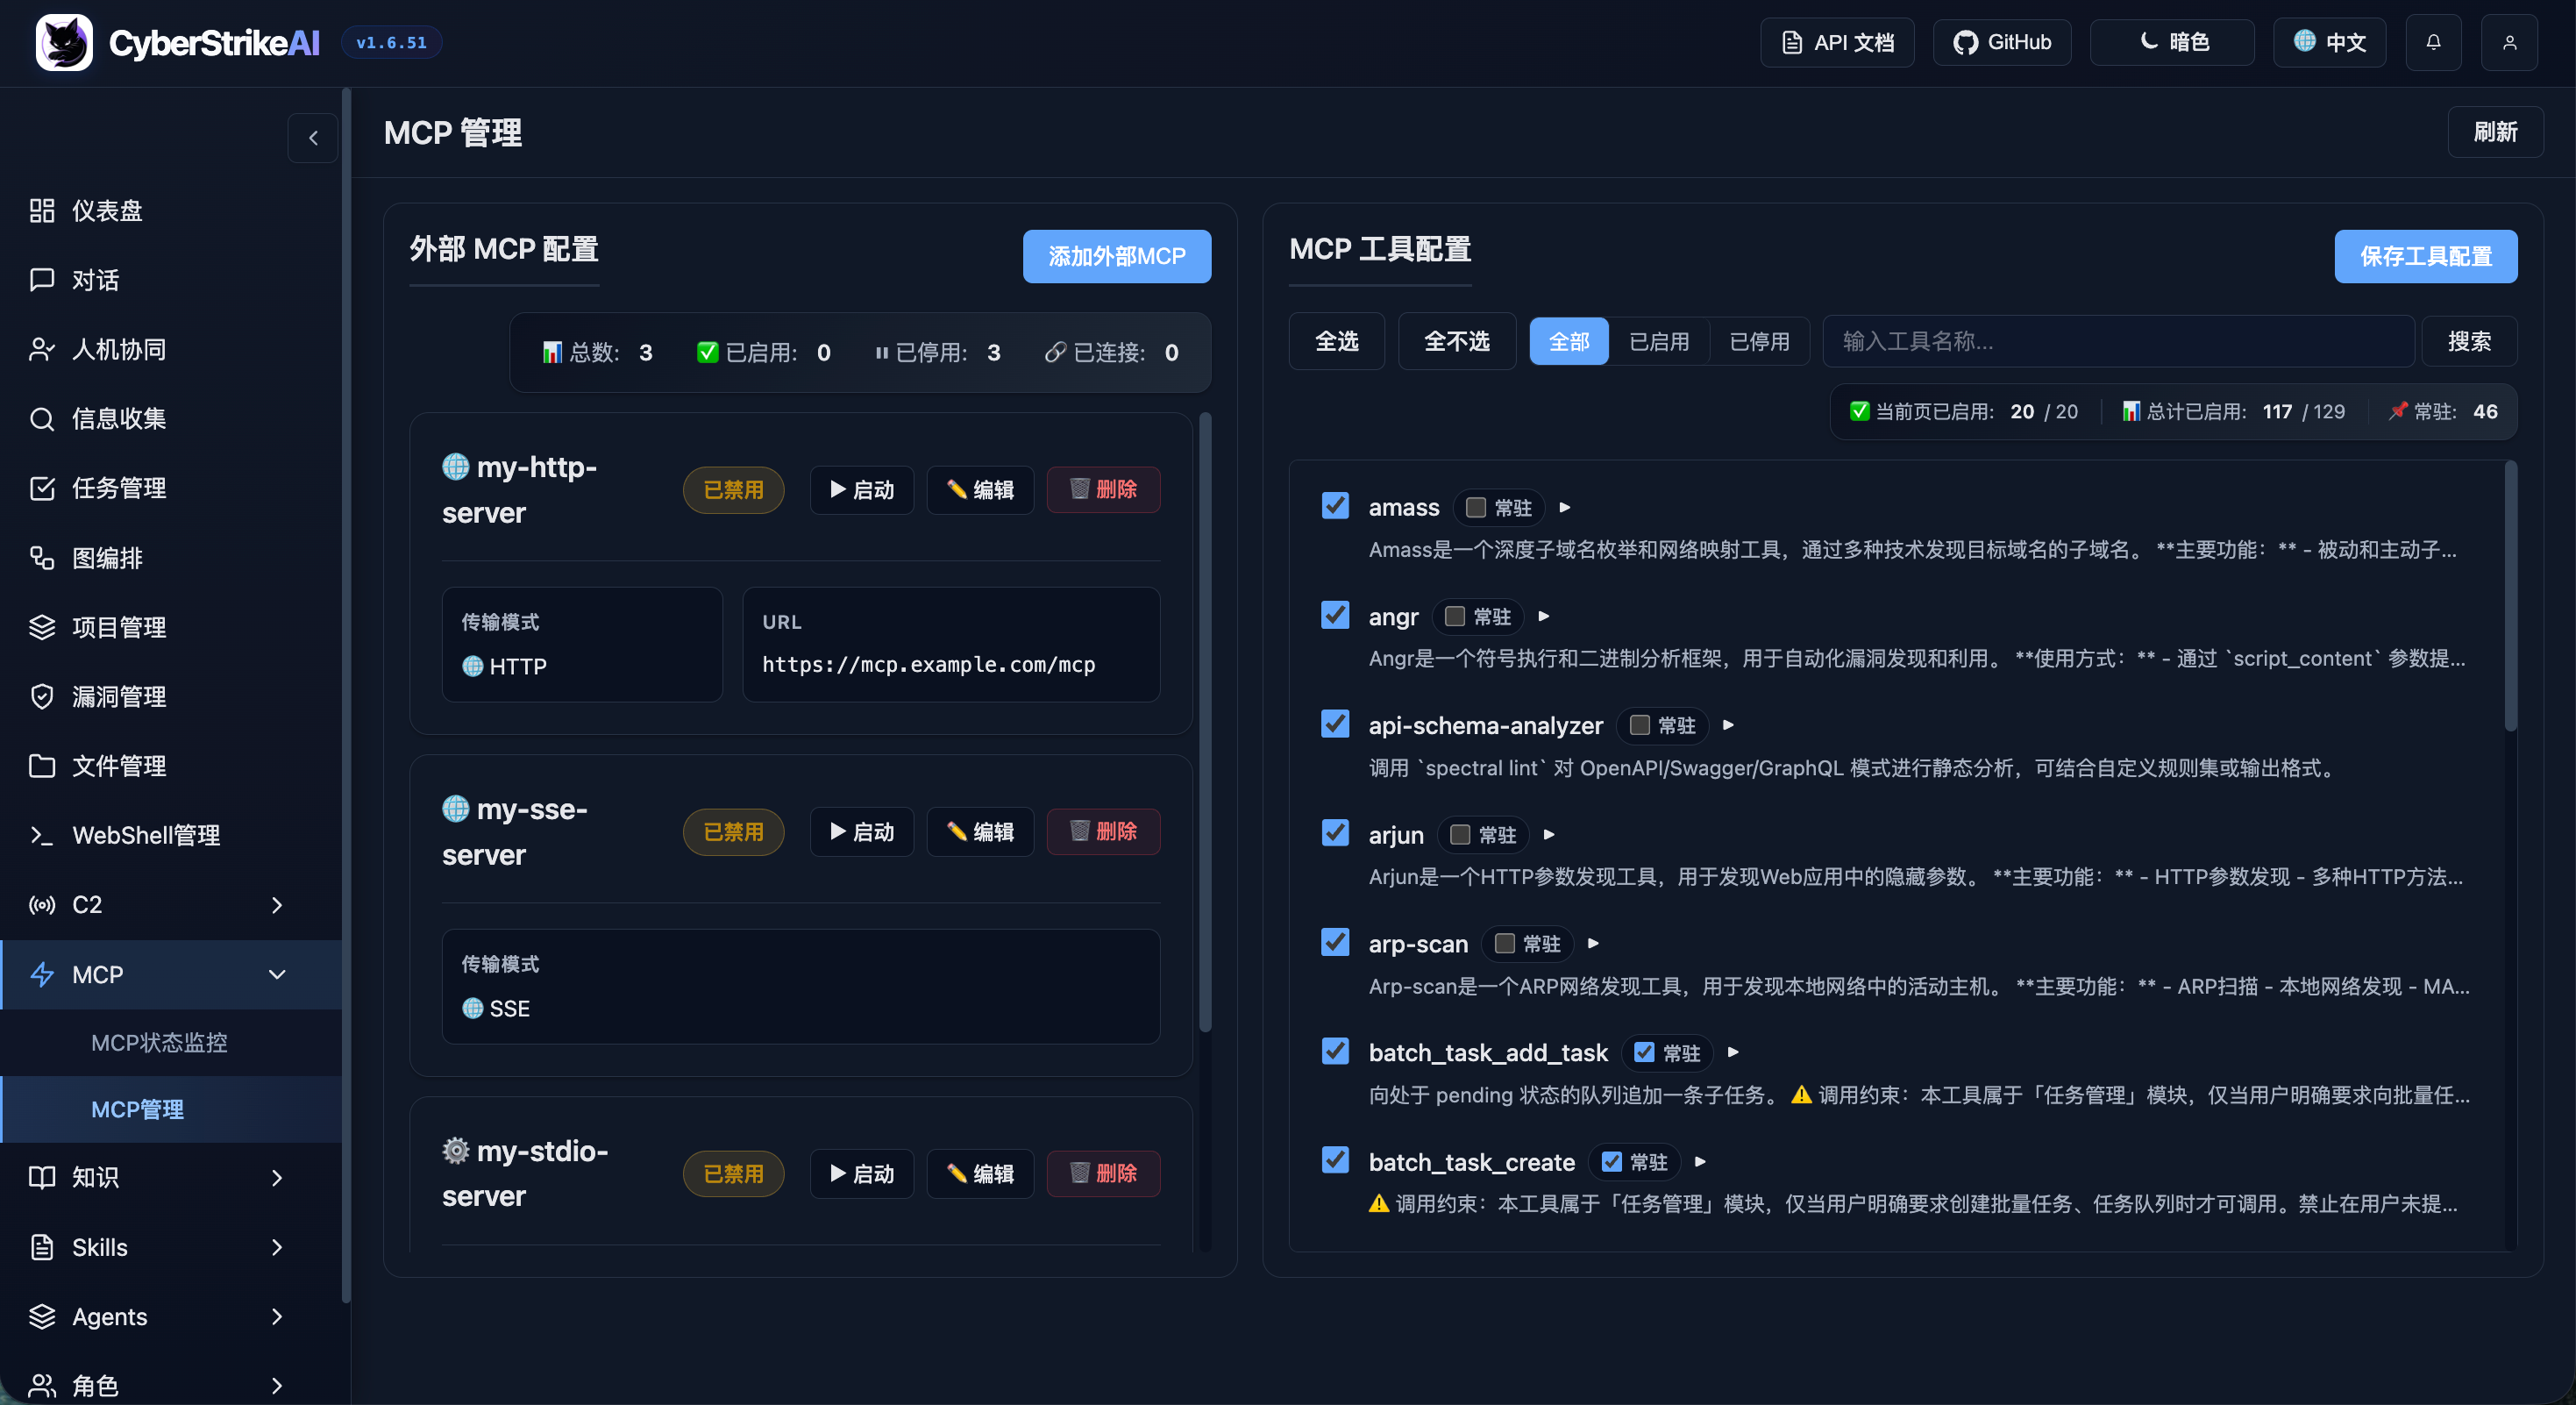
|
Base de conocimiento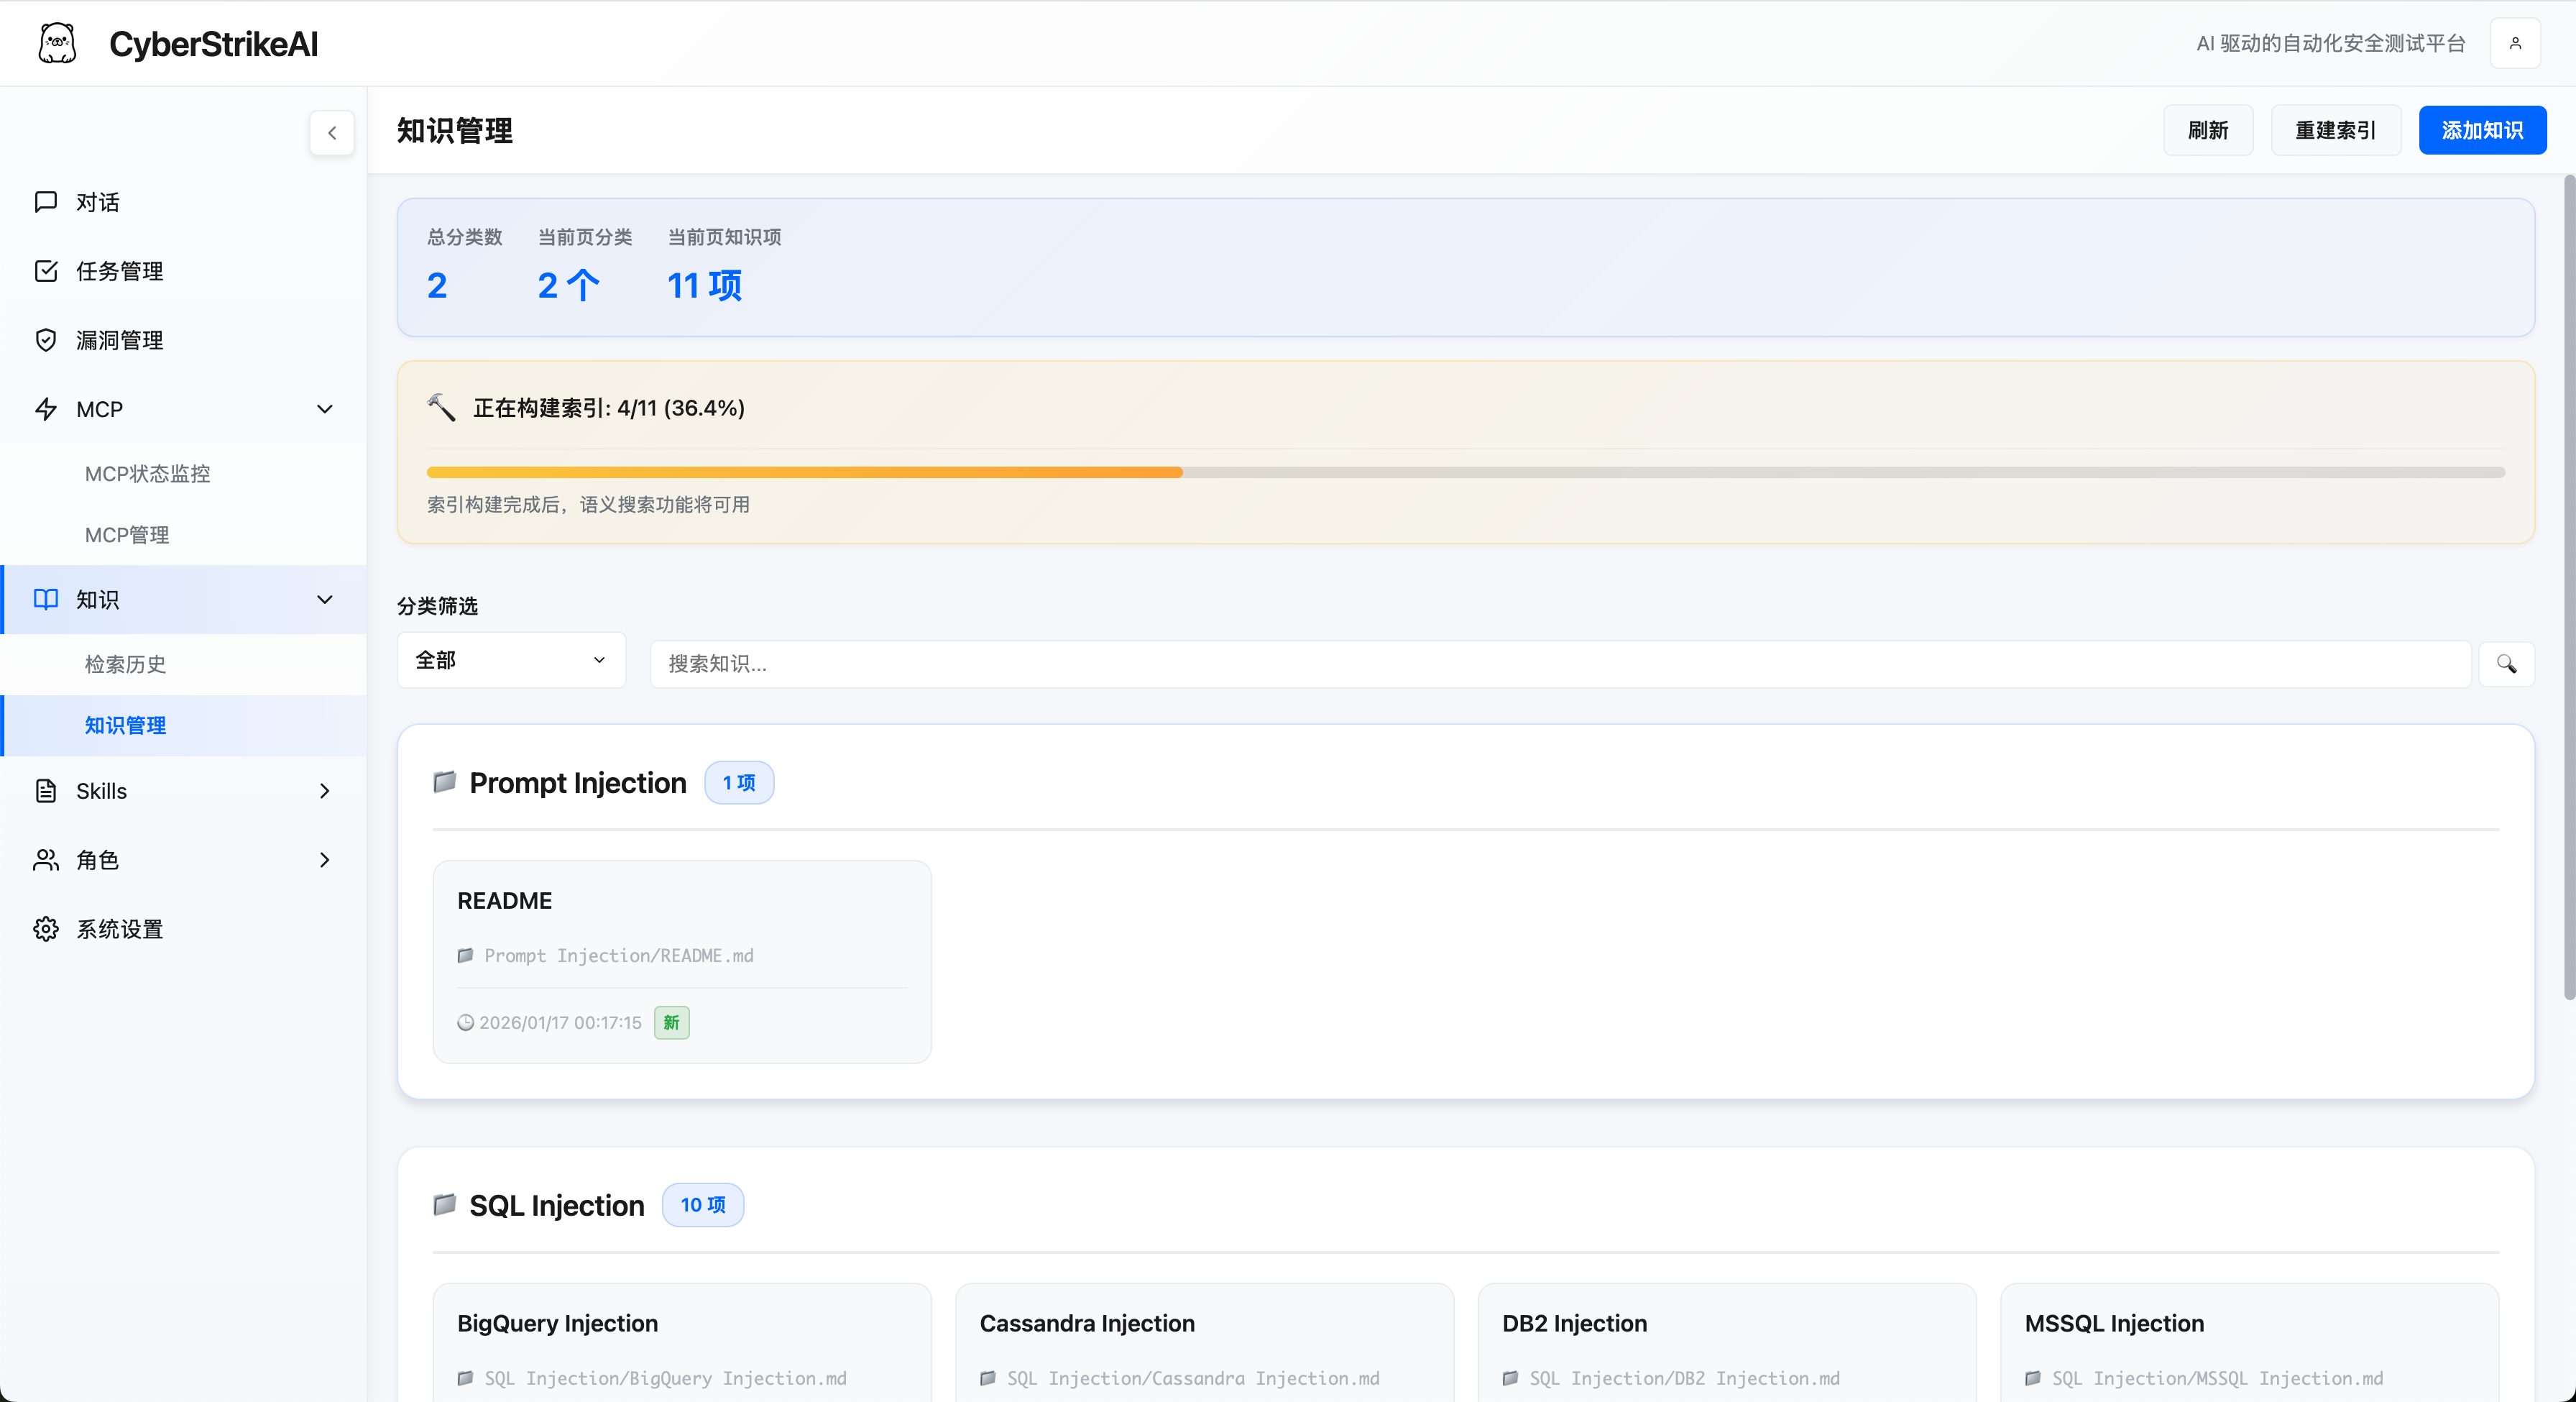
|
Gestión de habilidades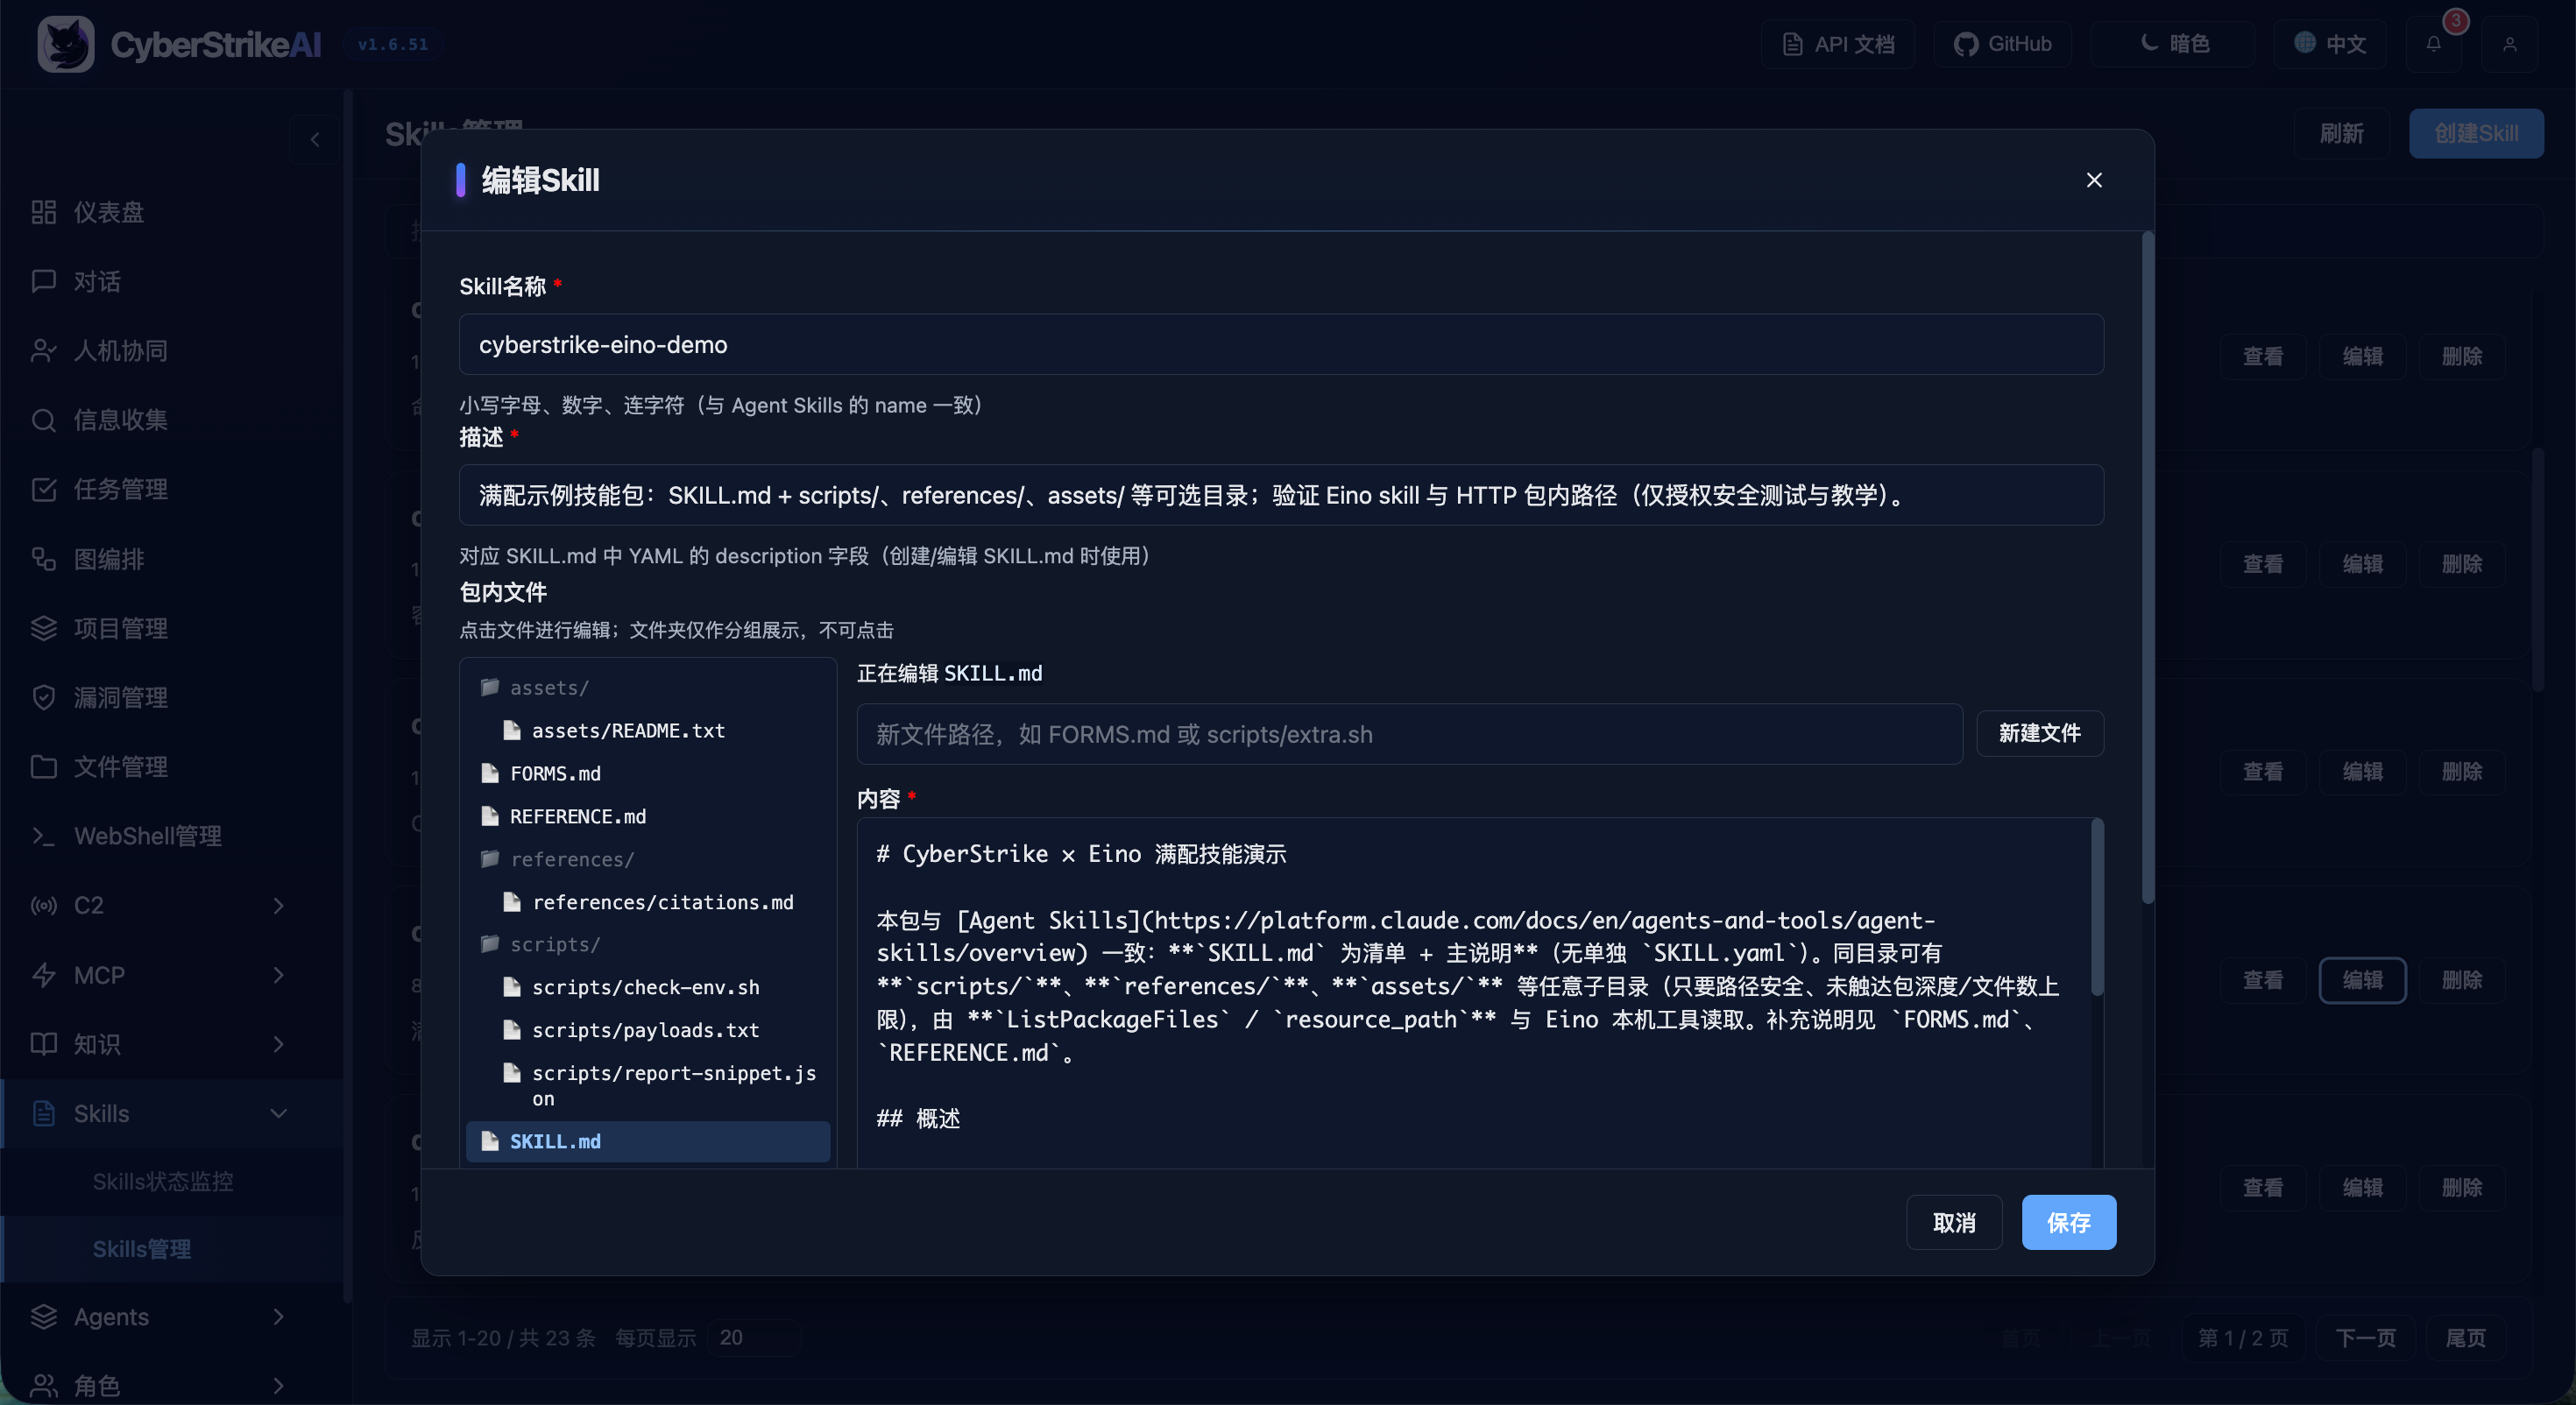
|
Gestión de agentes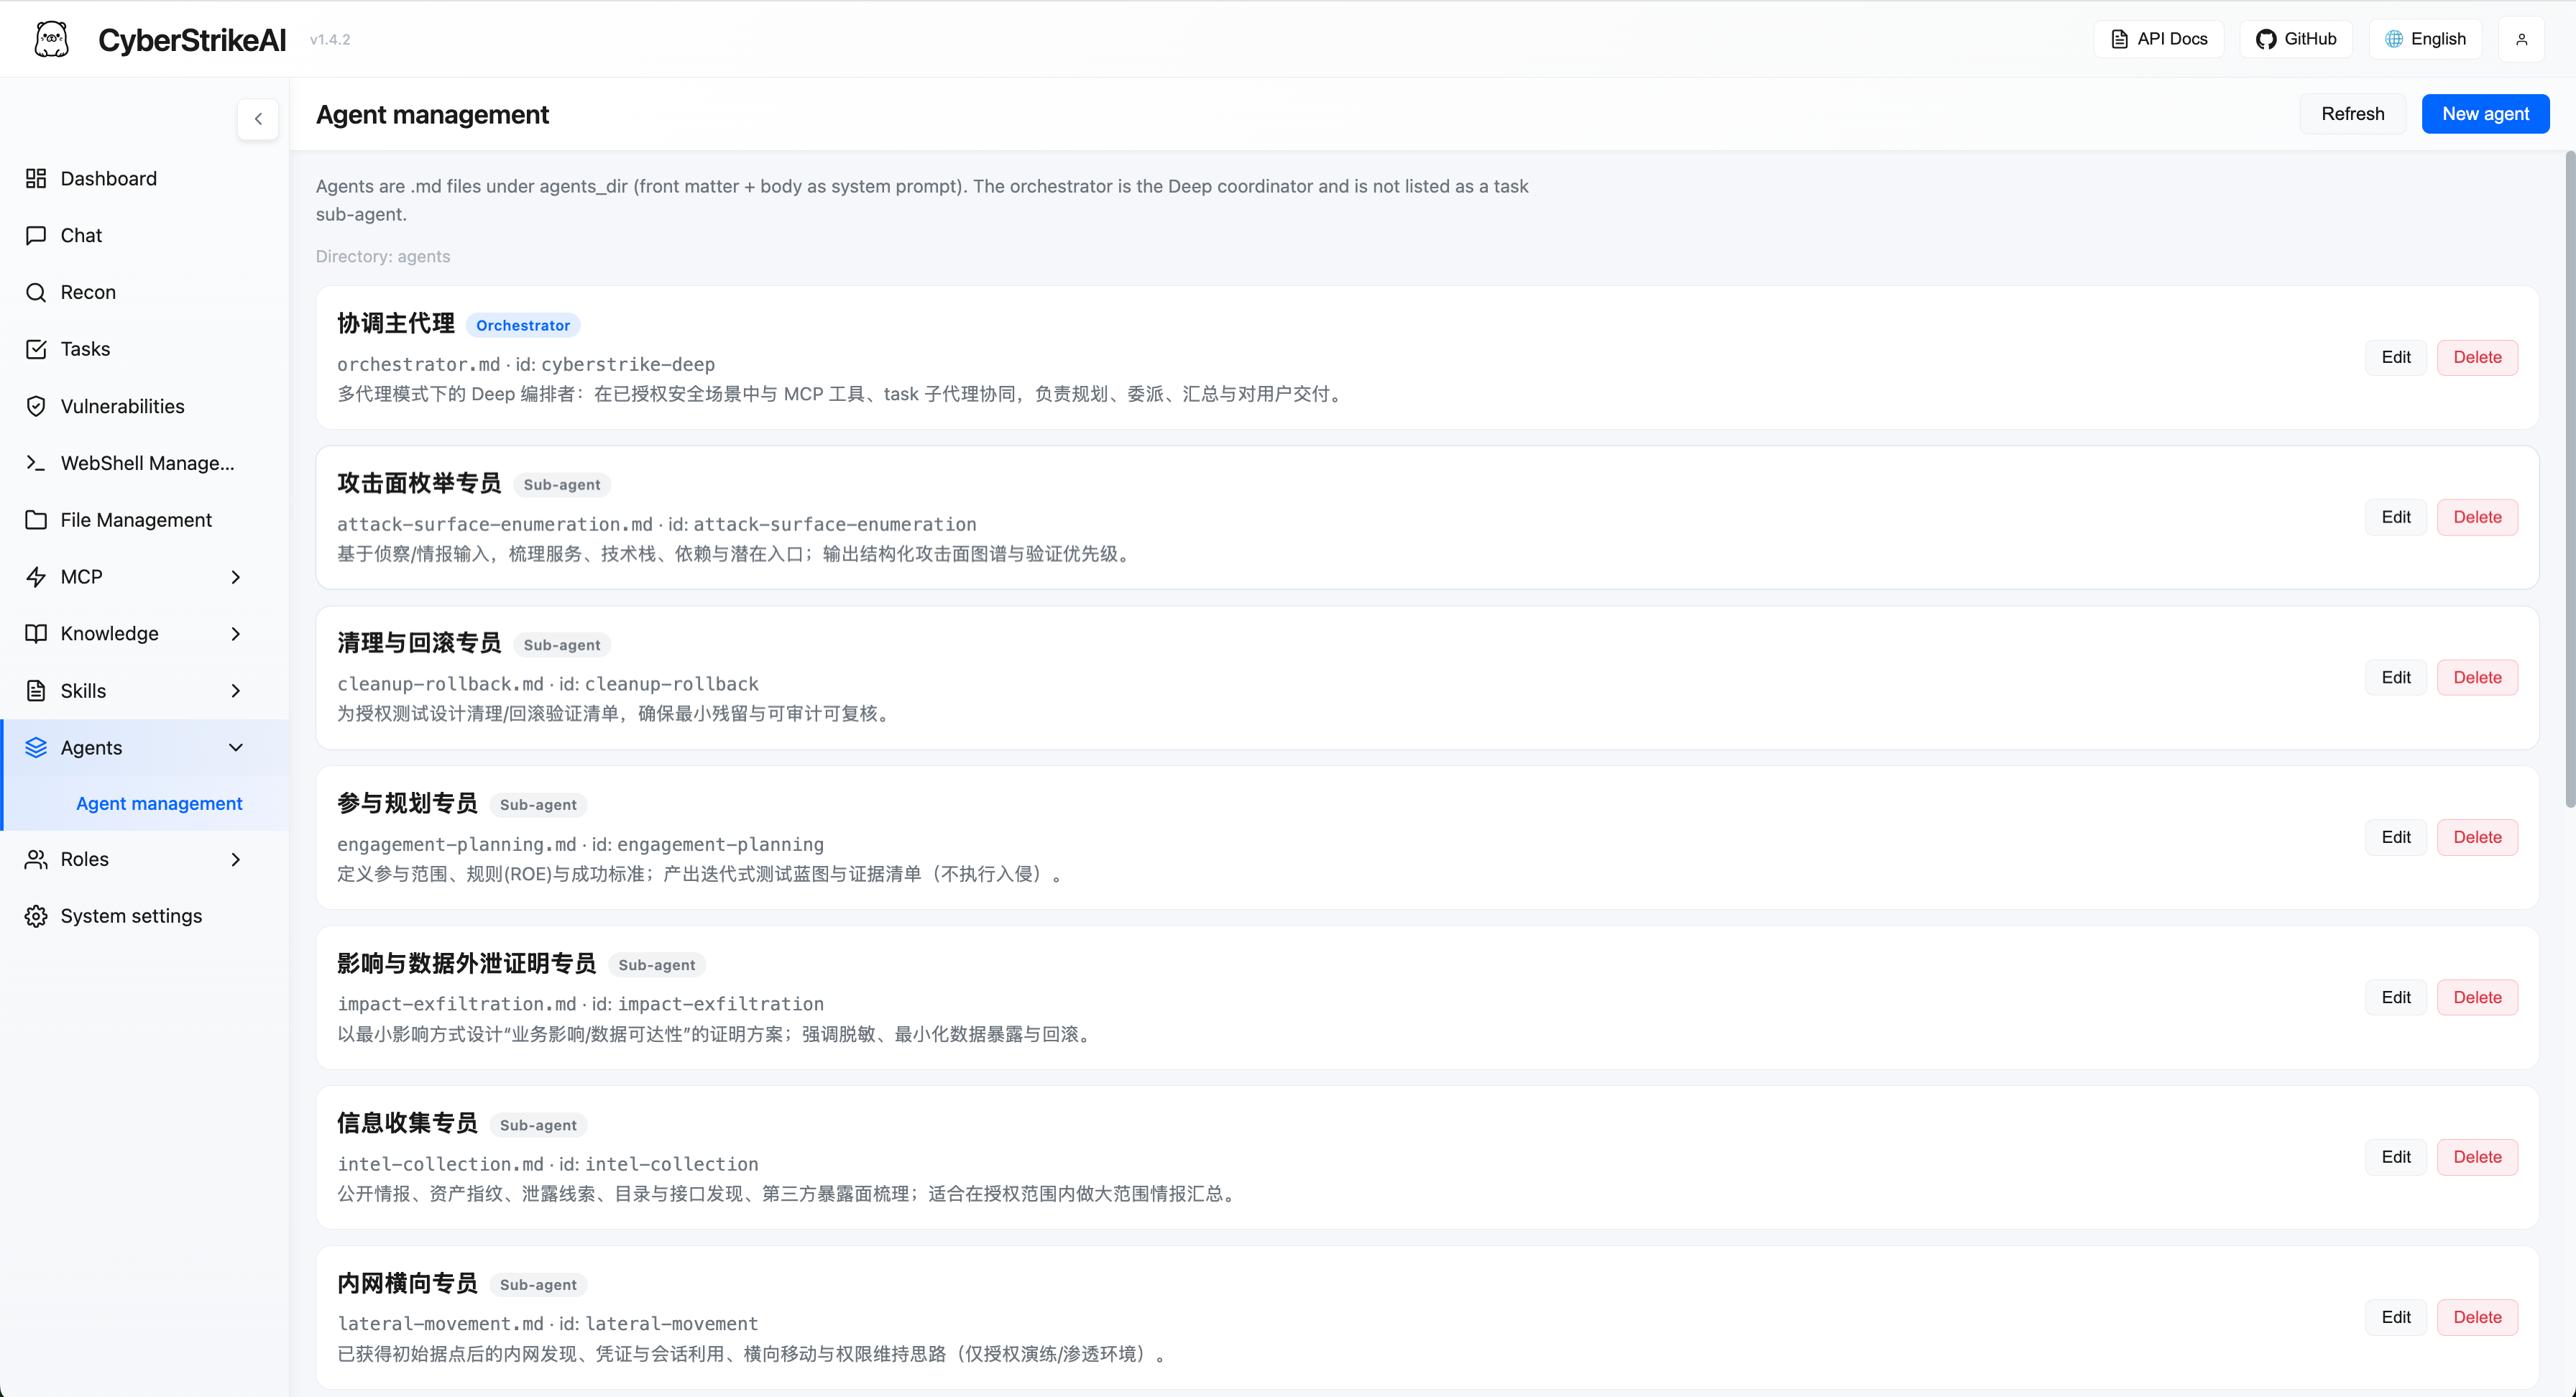
|
Gestión de roles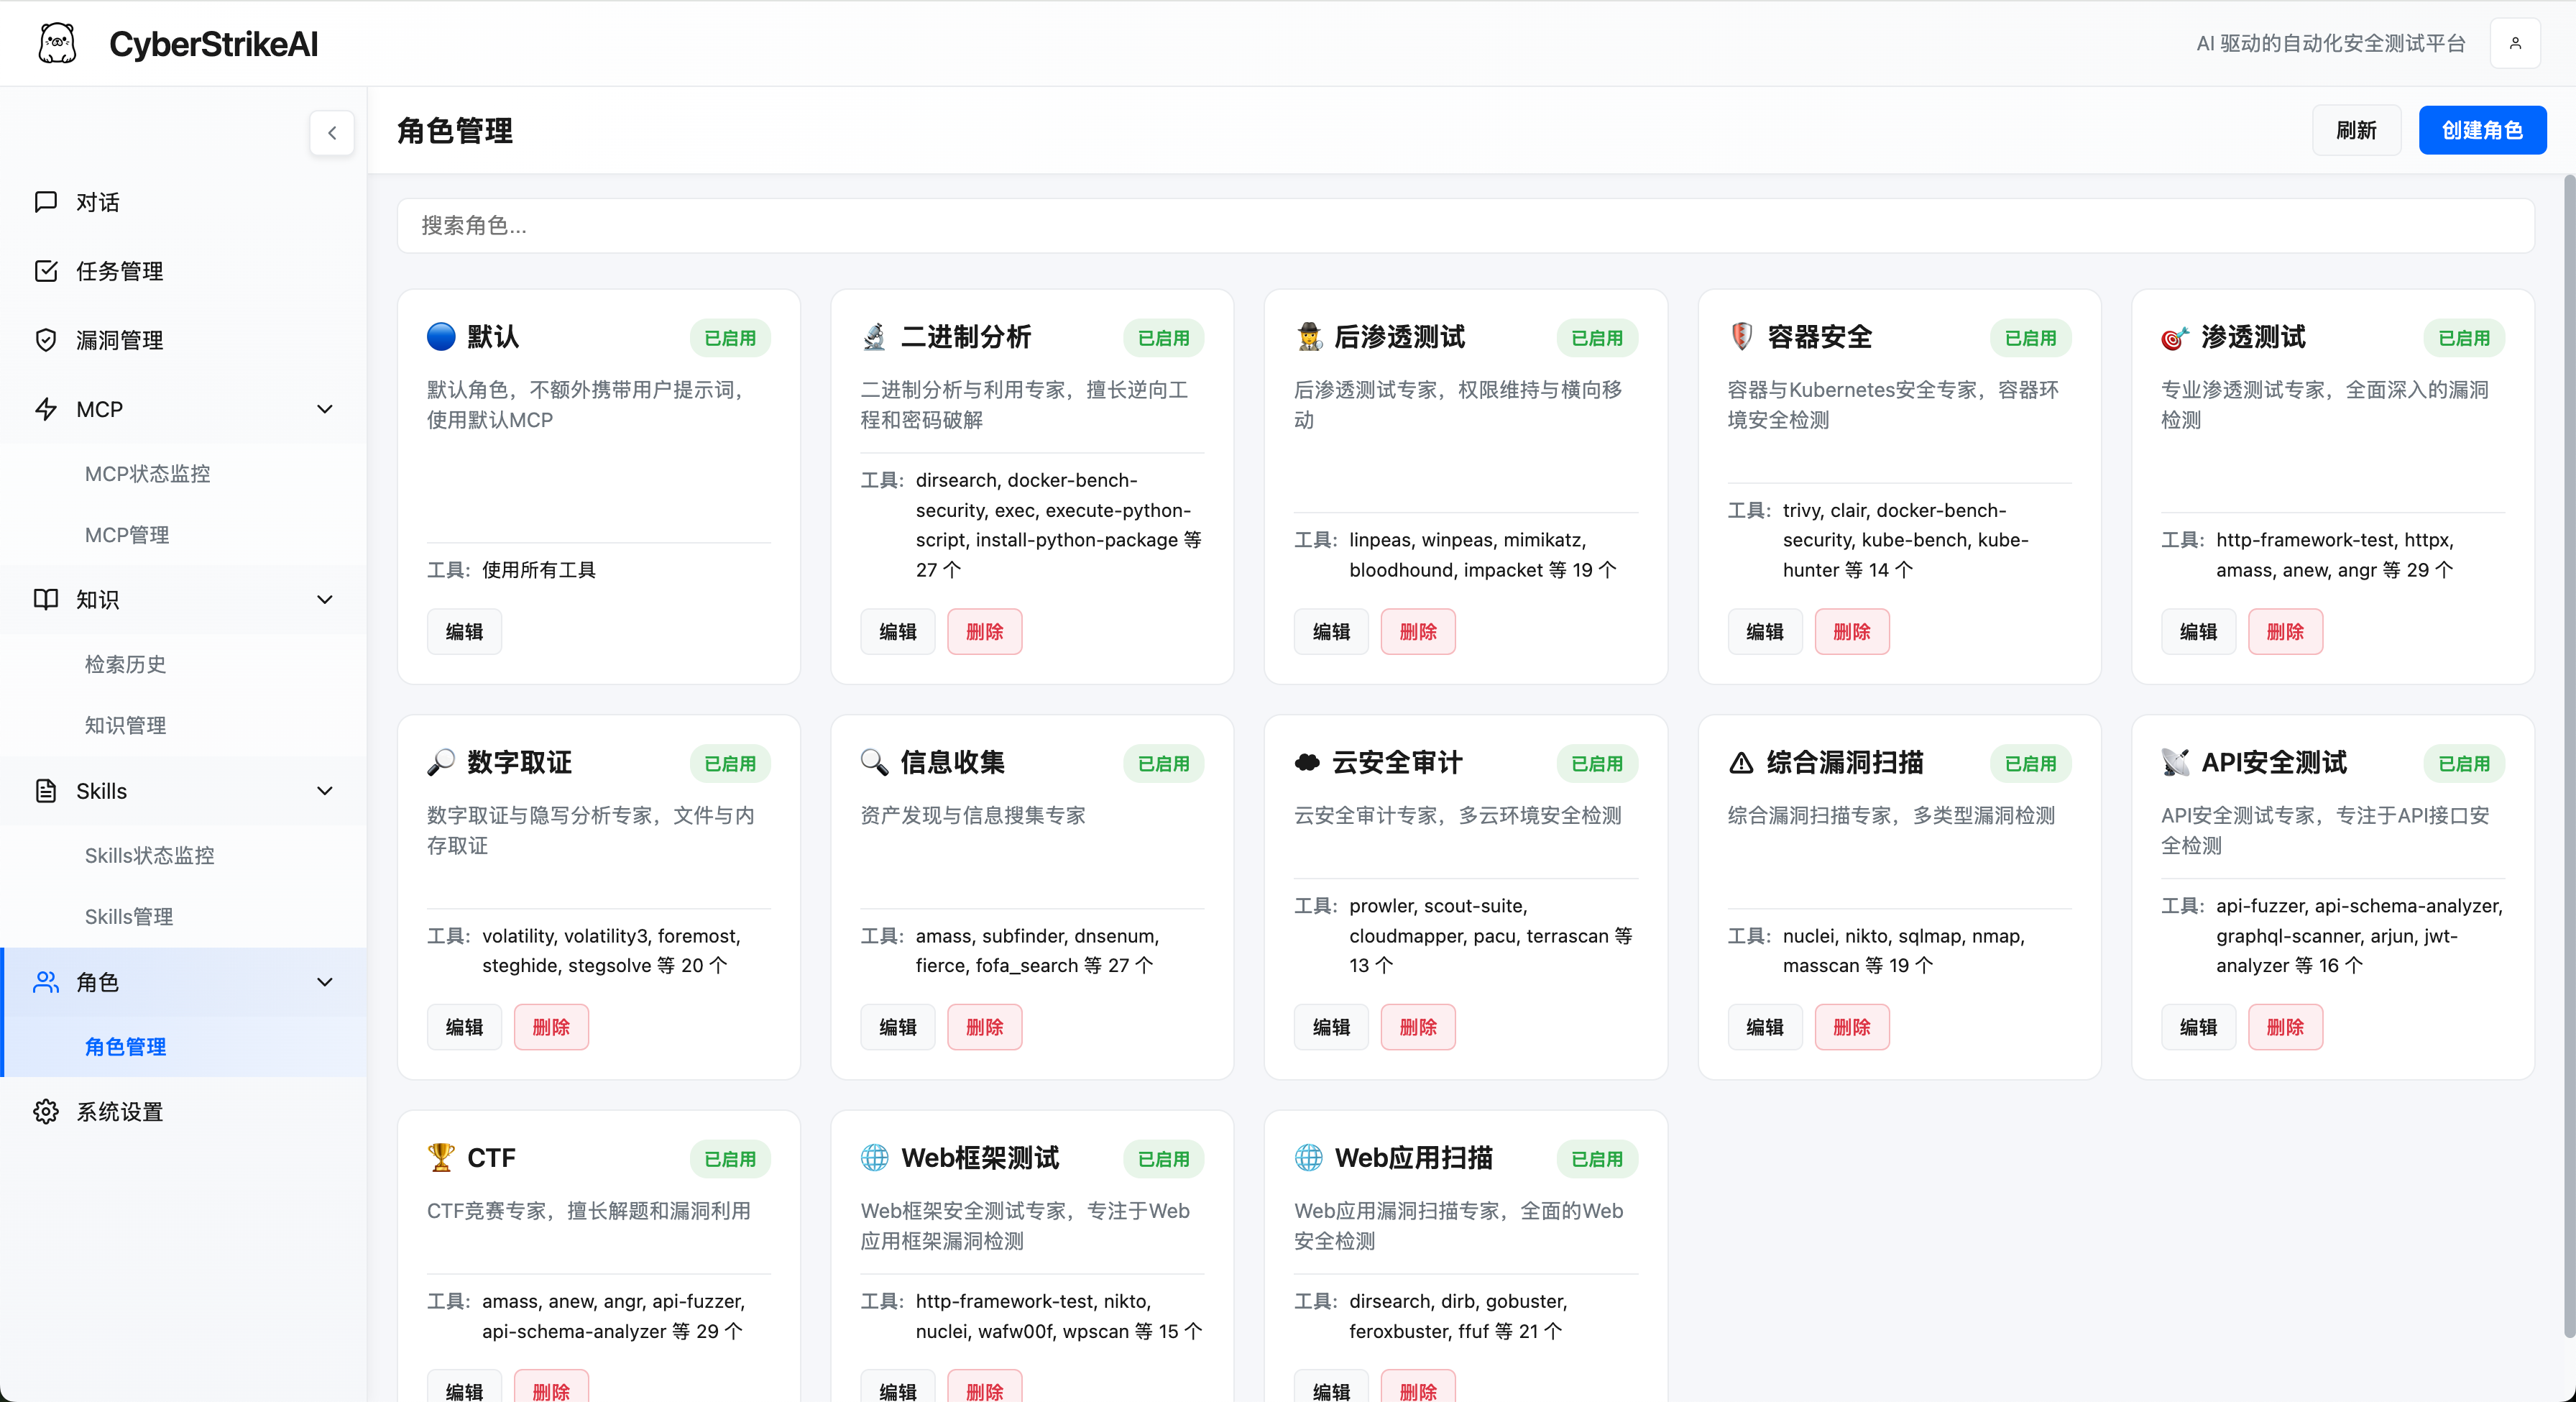
|
Configuración del sistema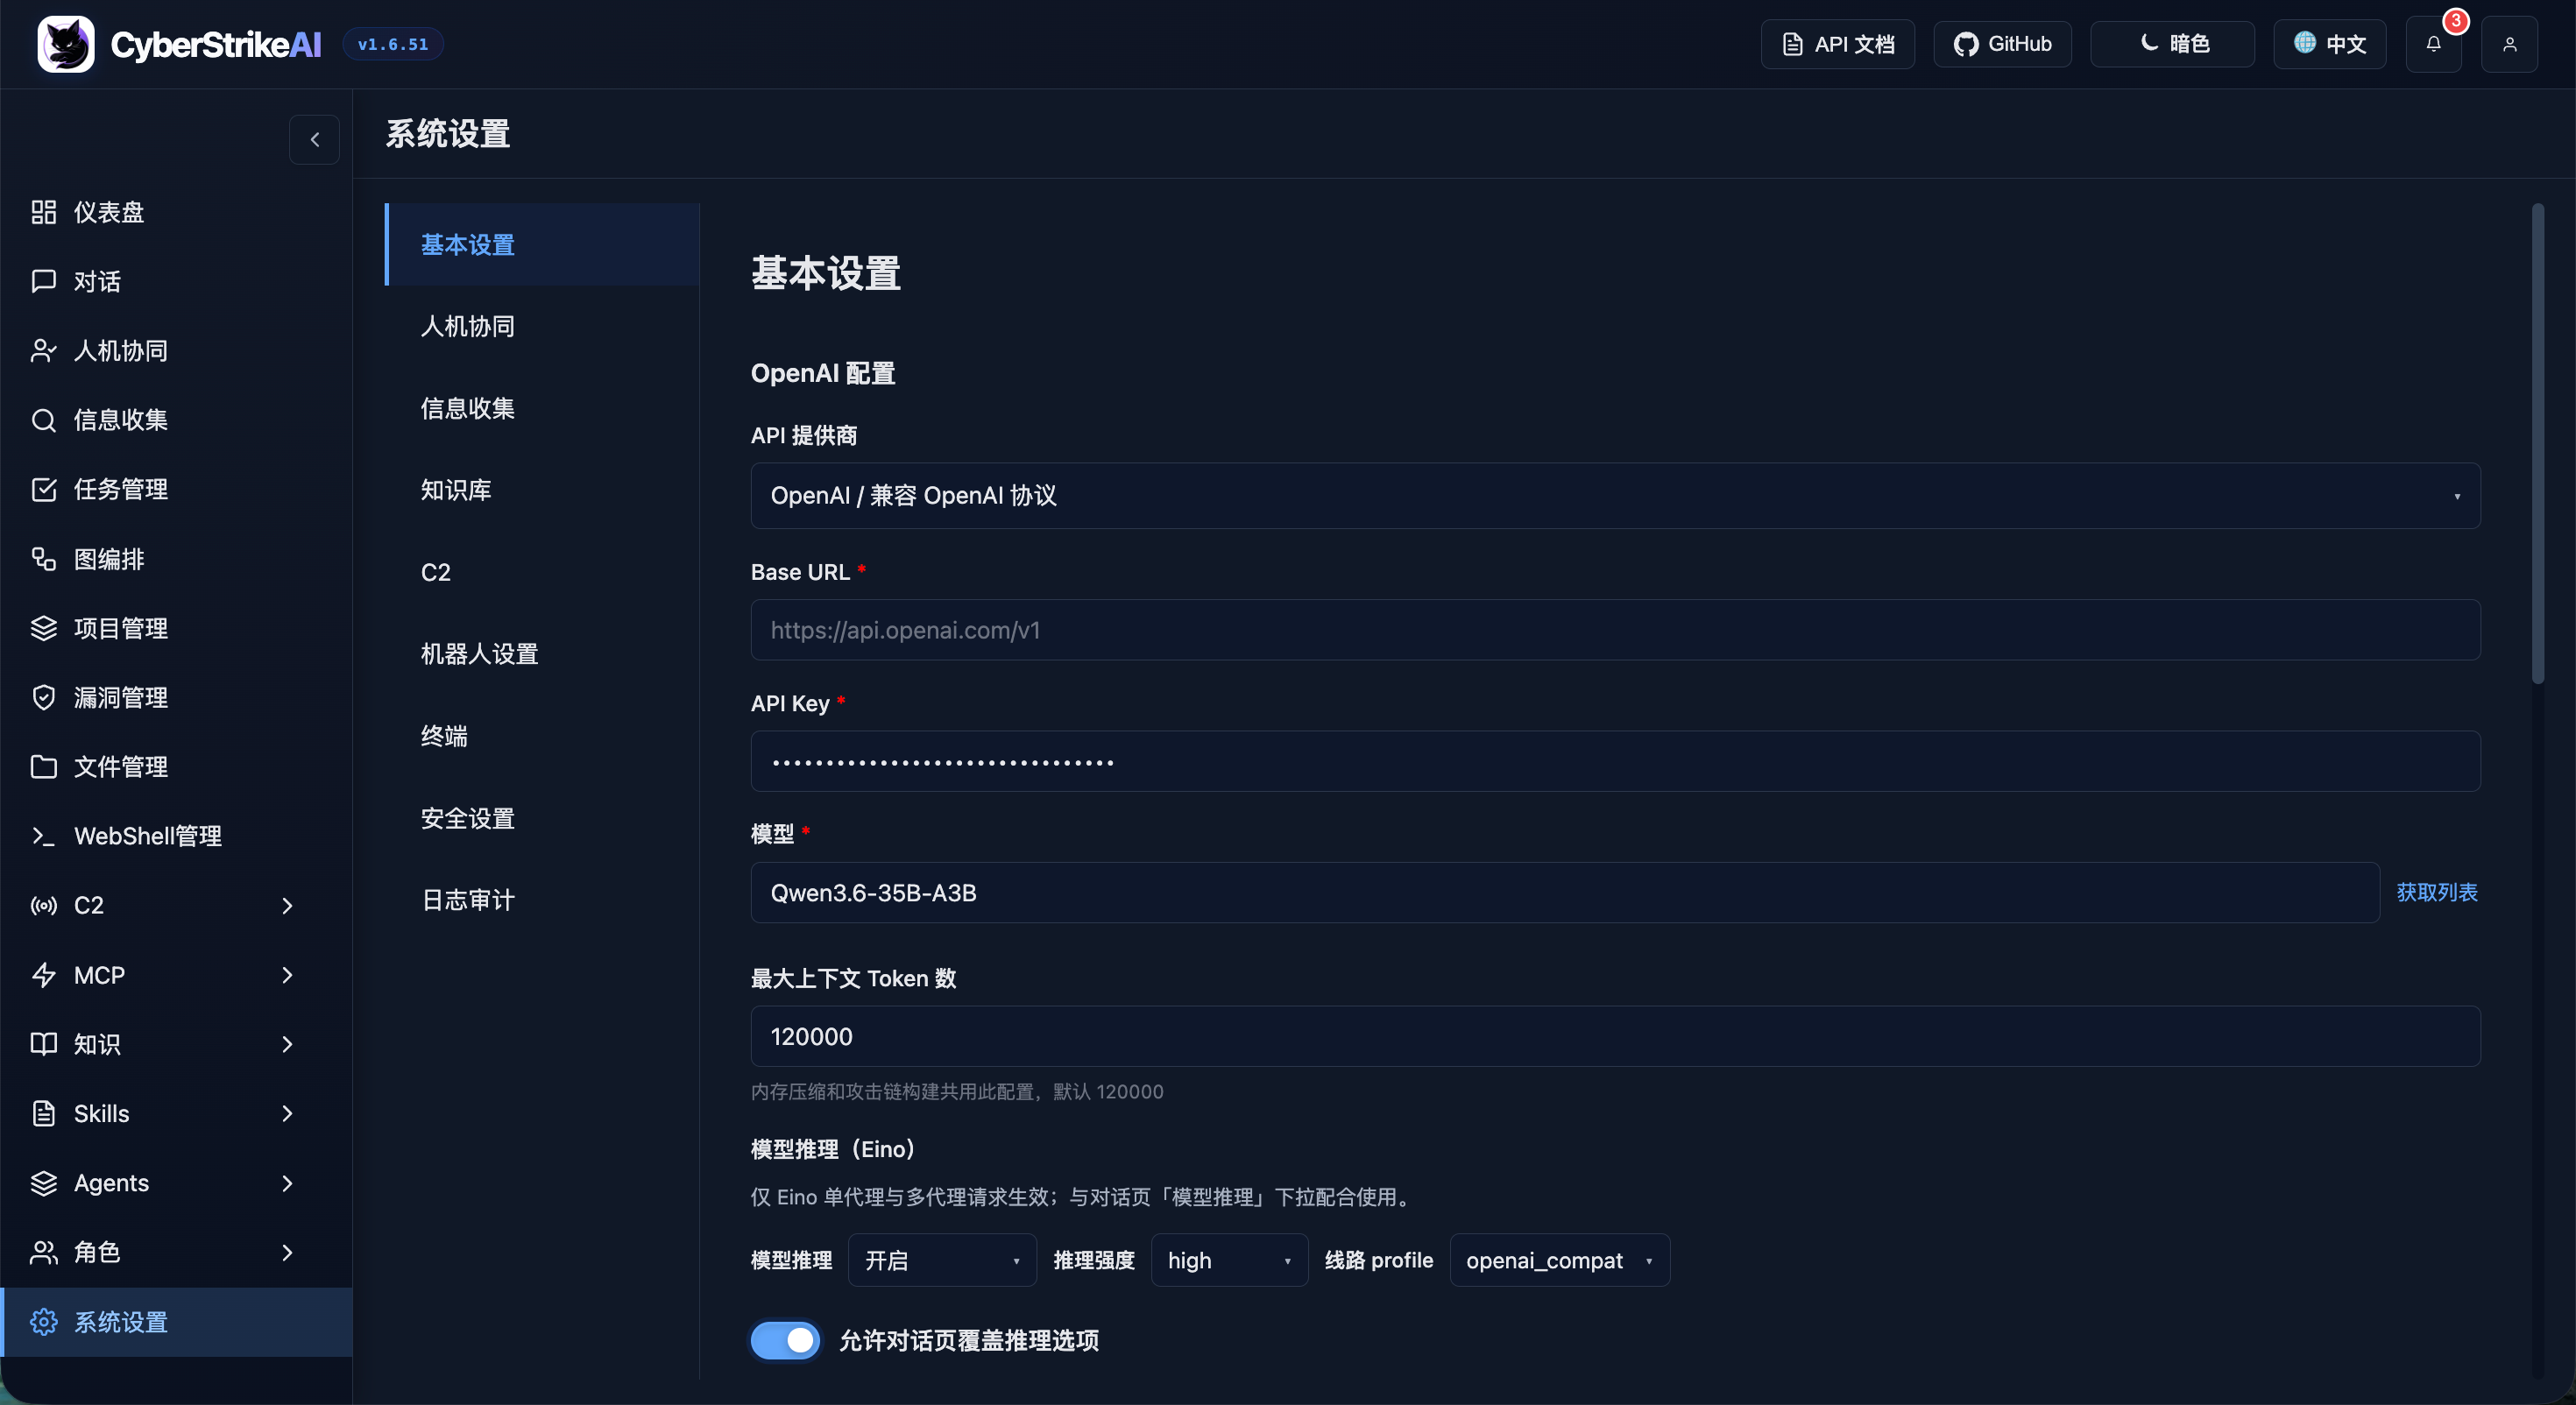
|
Modo stdio de MCP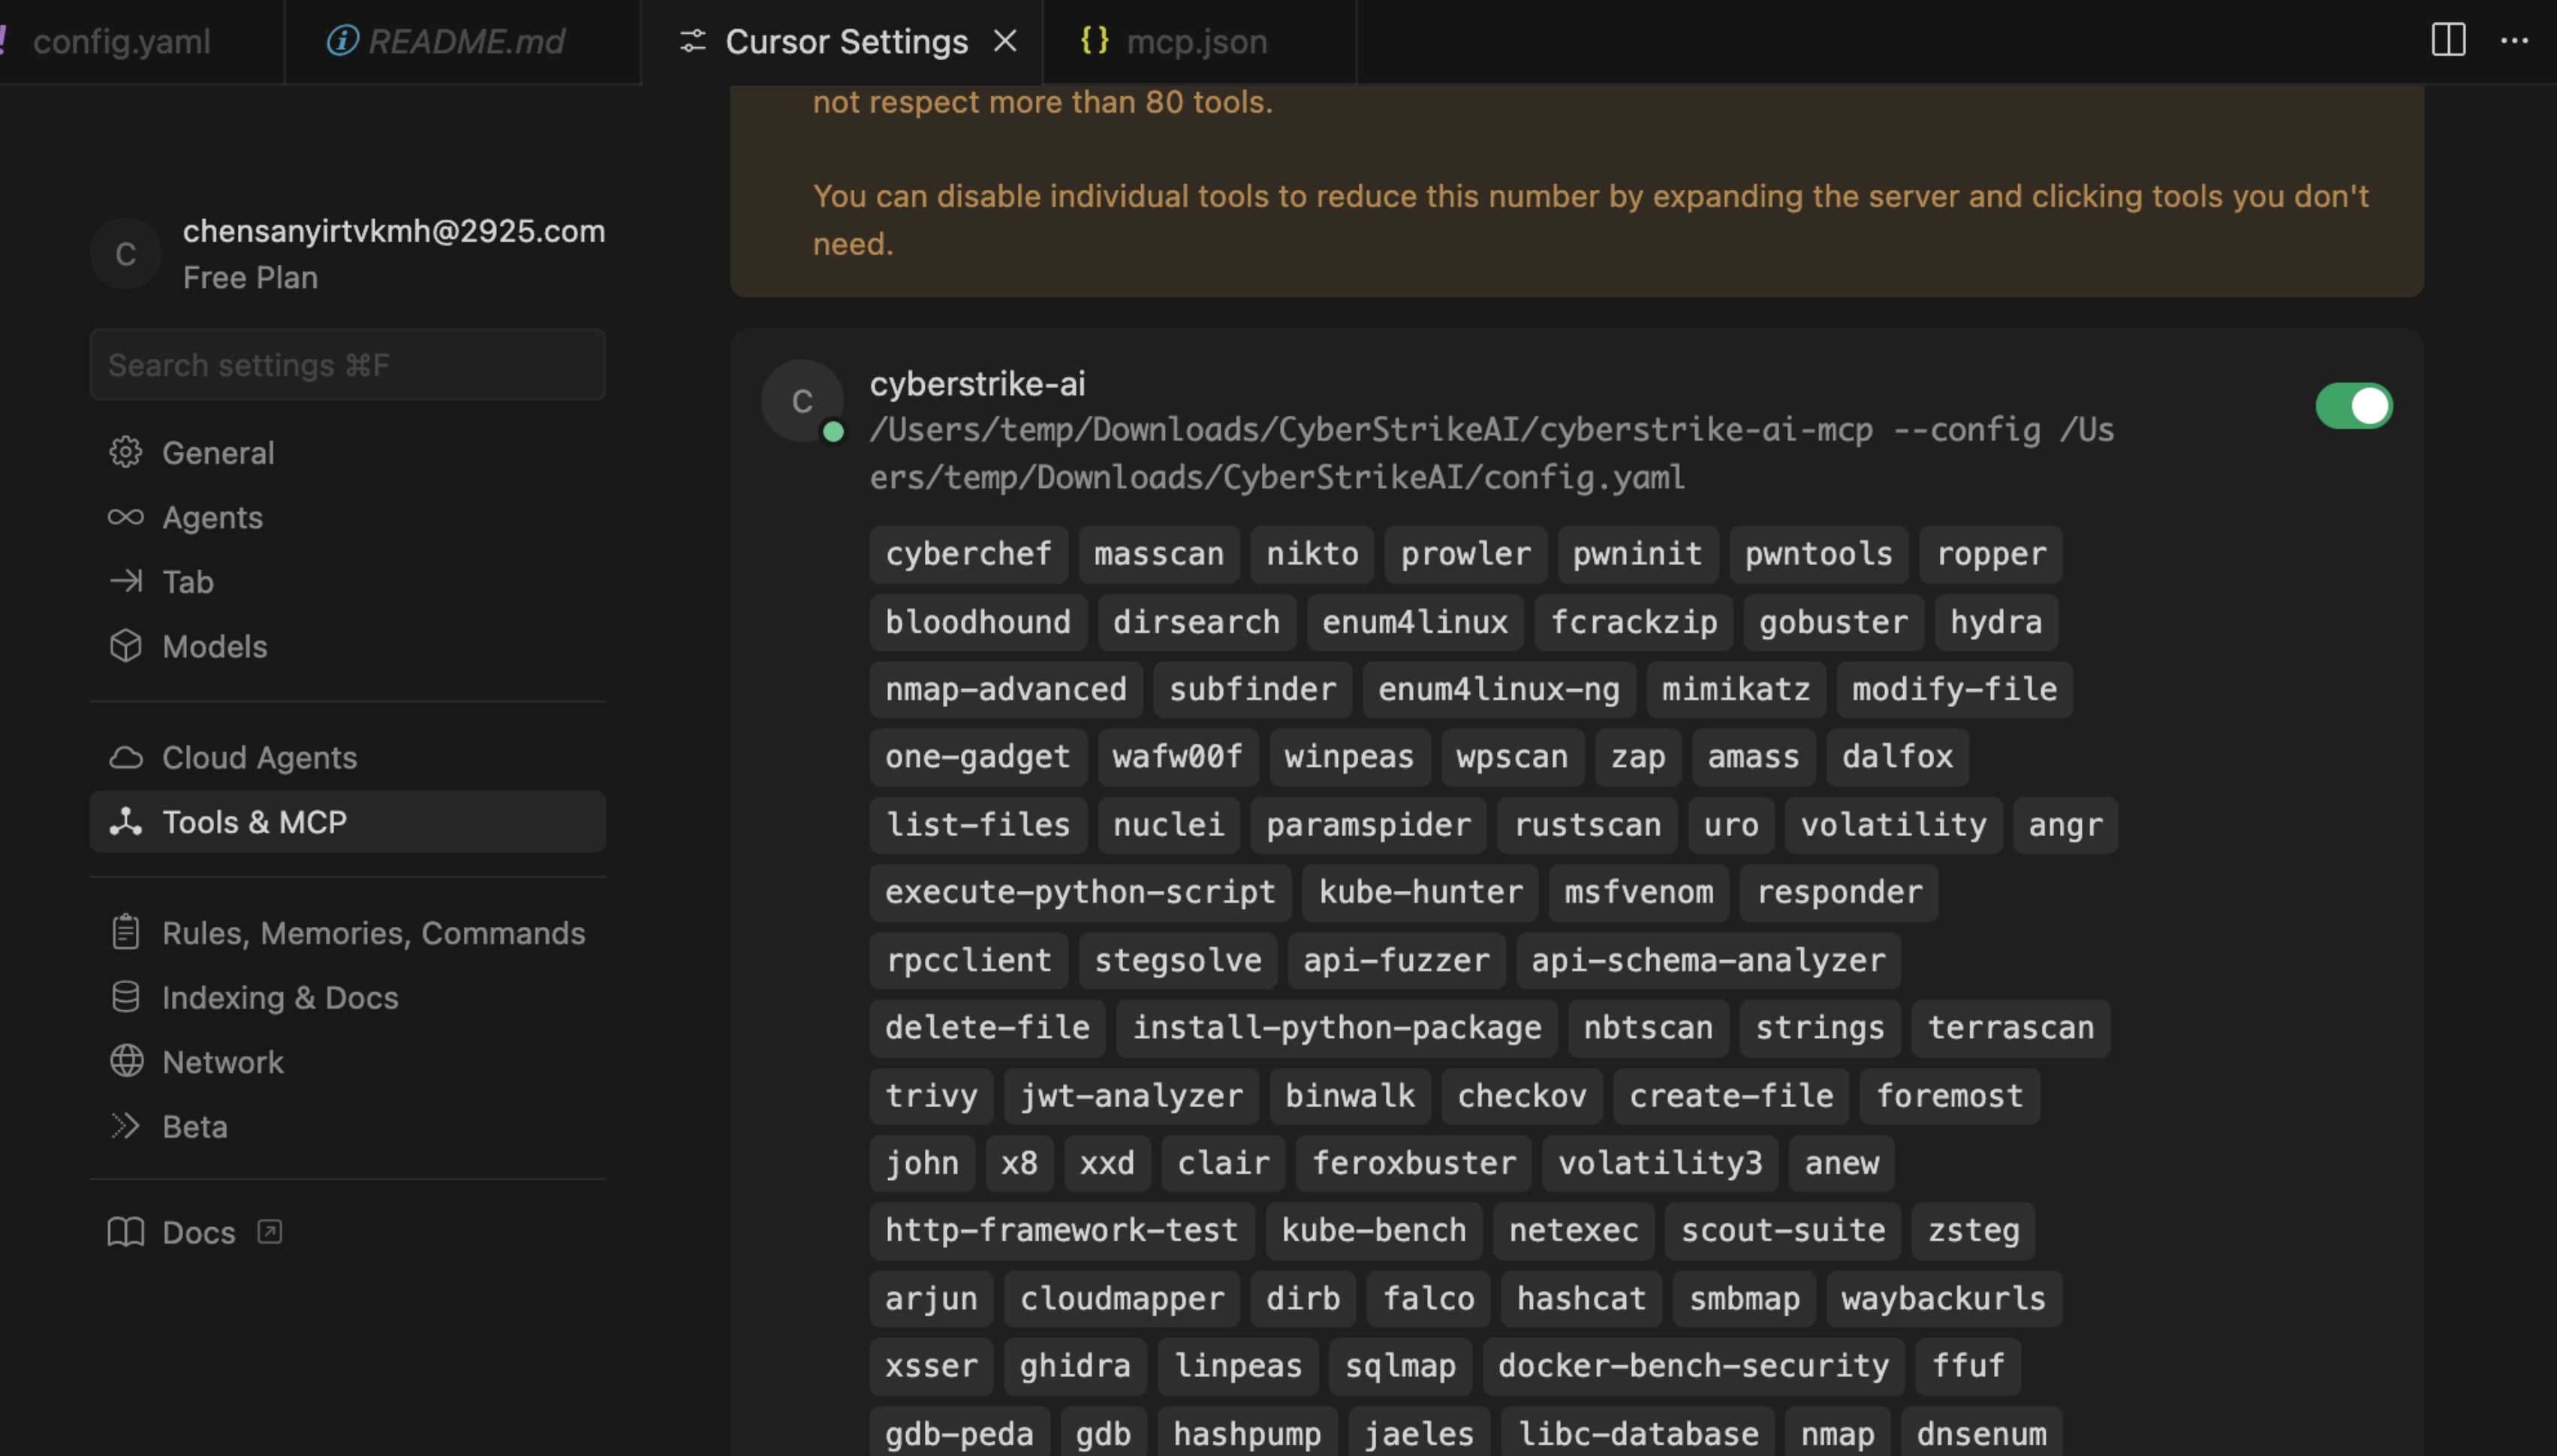
|
Plugin de Burp Suite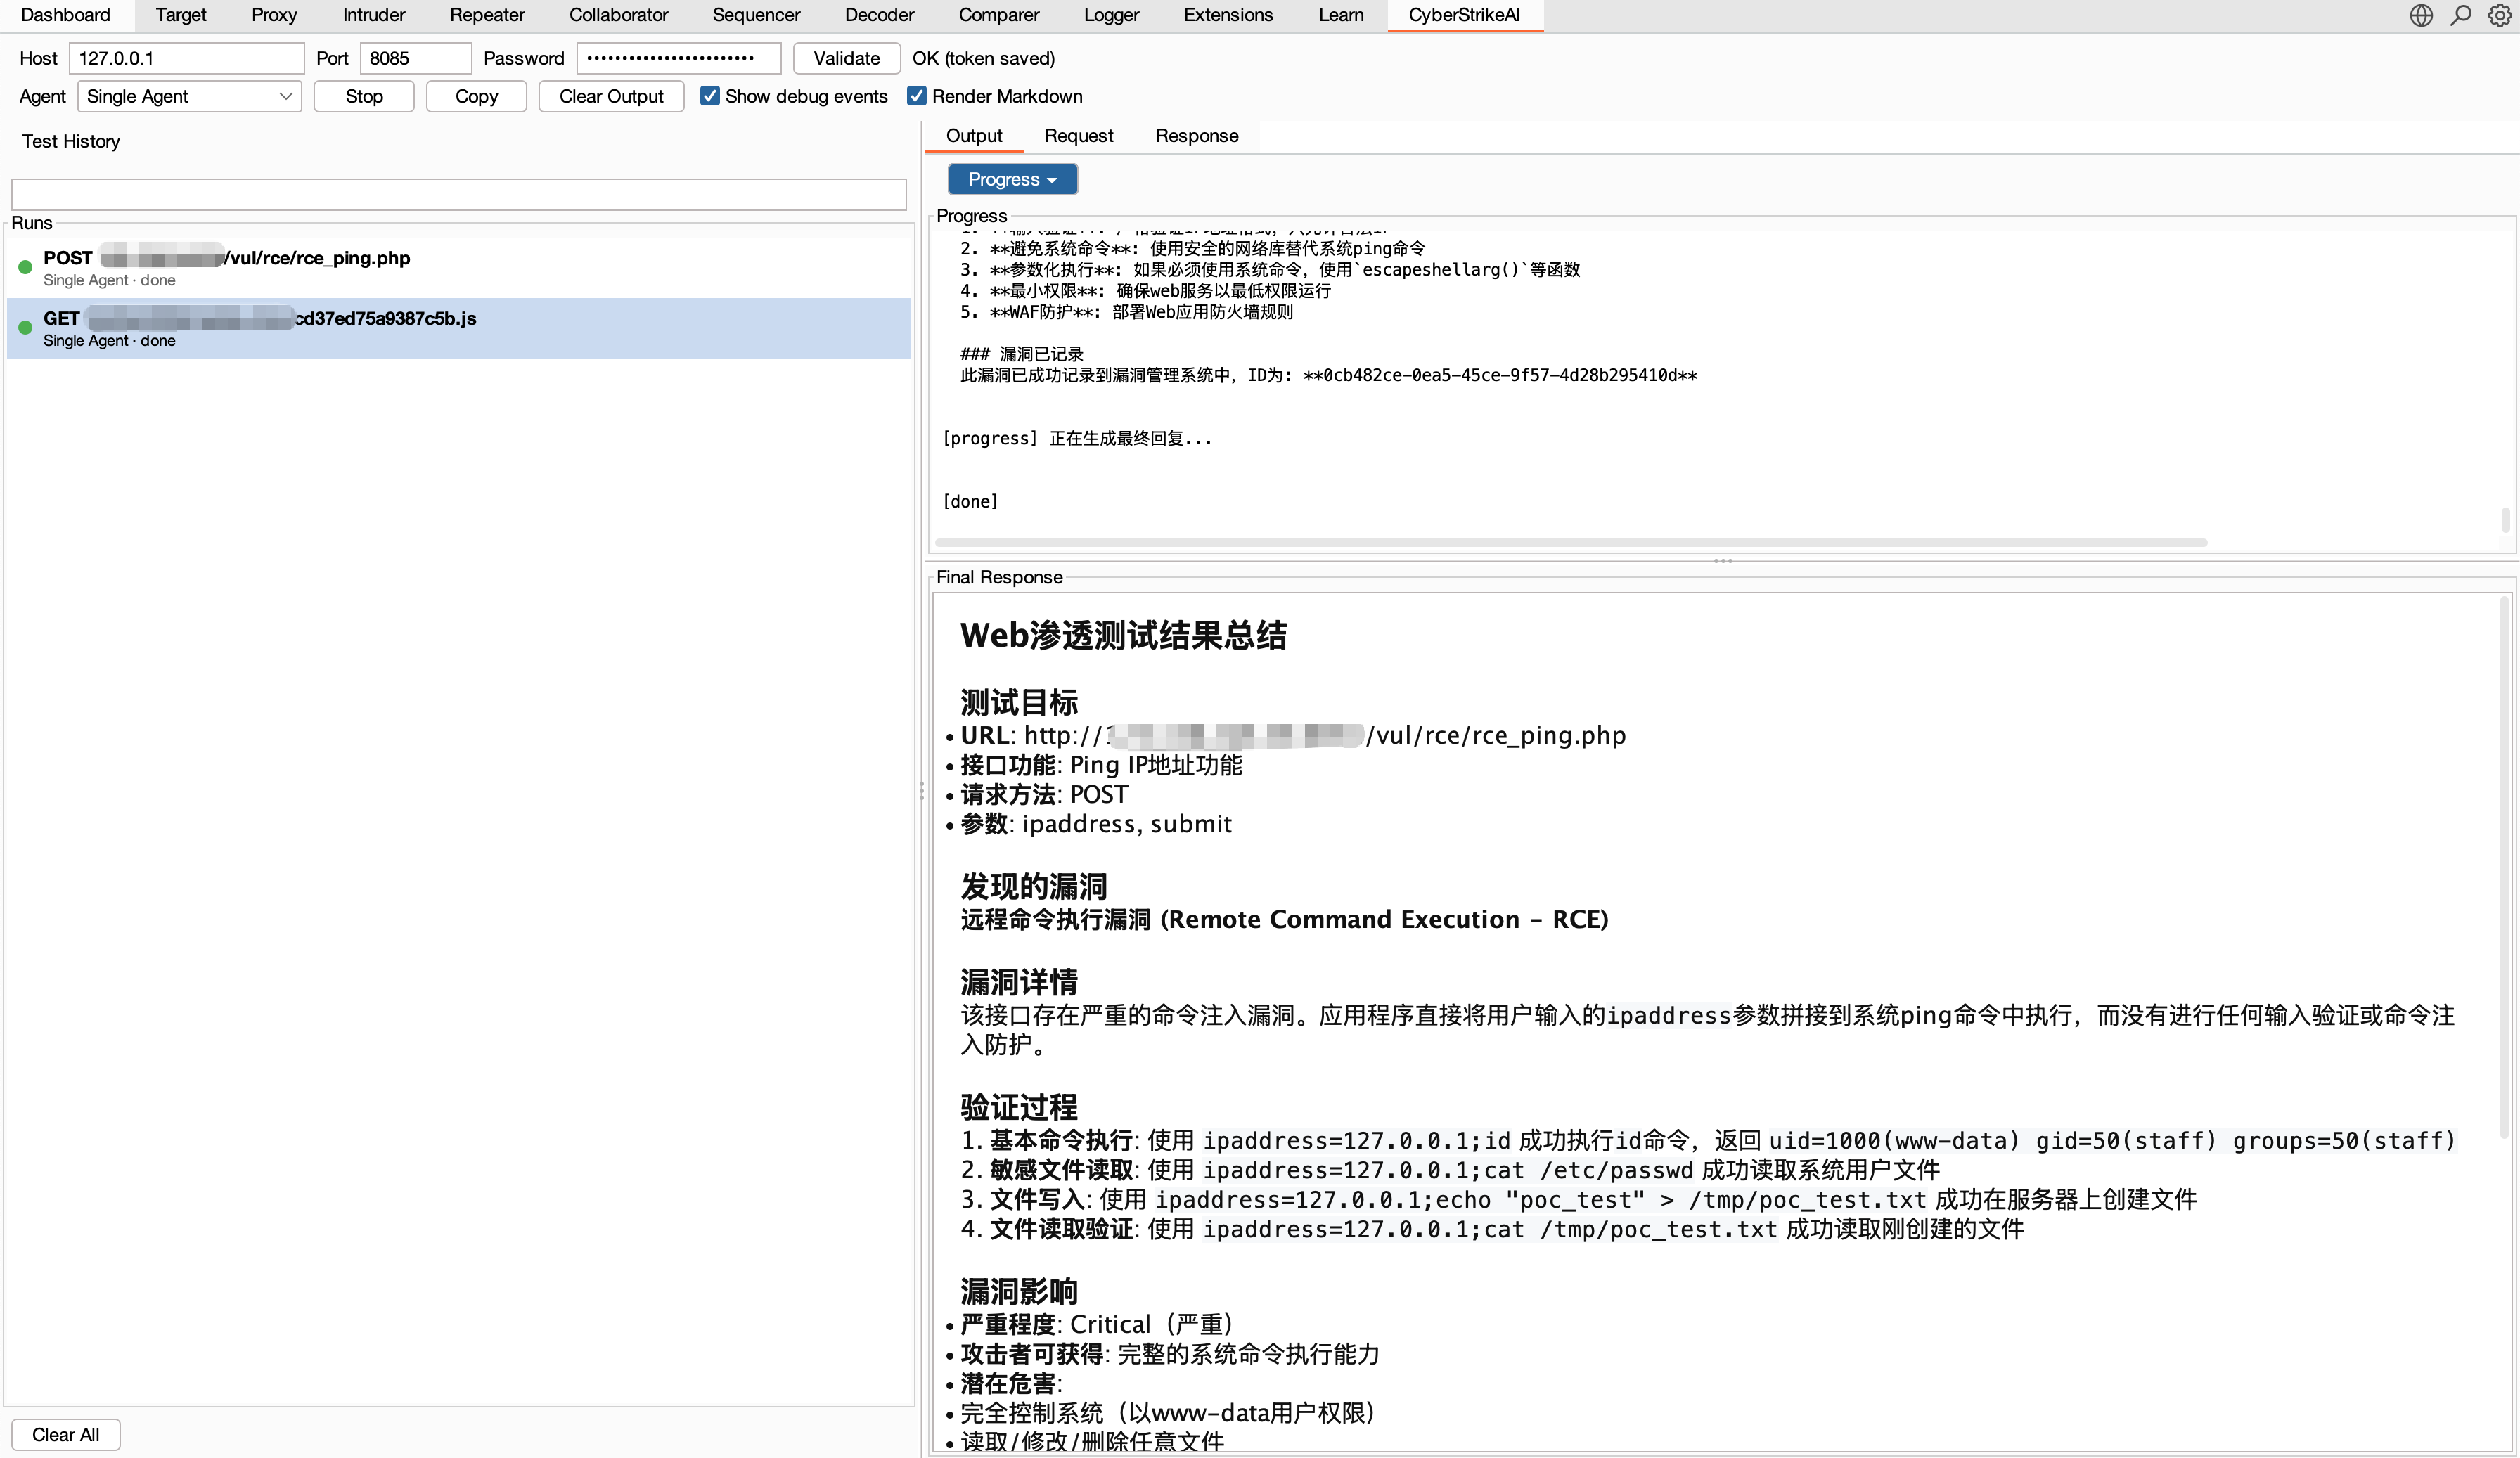
|
execution_id, cancelación, interruptores de circuito por servidor, límites de concurrencia y límites de salida unificados.