ThreatSentry AI: Herramienta de Caza de Amenazas impulsada por IA


Automatiza el descubrimiento de activos externos, enriquece inteligentemente con datos de múltiples fuentes y aprovecha el aprendizaje automático conjunto para predecir y priorizar el riesgo. Transforma la fatiga de alertas en inteligencia procesable.
🚀 Declaración de Misión
ThreatSentry AI elimina la fatiga de alertas de seguridad y permite la caza proactiva de amenazas mediante la priorización inteligente de riesgos. Combina el descubrimiento automatizado de activos, el enriquecimiento de datos de múltiples fuentes y el aprendizaje automático avanzado para transformar datos de seguridad sin procesar en inteligencia procesable.
👨💻 Autor y Agradecimientos
Líder del Proyecto: EclipseManic
Nota de Desarrollo: Esta plataforma integral de seguridad empresarial fue diseñada y desarrollada por un único desarrollador con asistencia de herramientas de desarrollo de IA para generación de código, optimización y documentación, lo que demuestra la viabilidad de la ingeniería de software aumentada por IA para sistemas complejos.
📋 Resumen Ejecutivo
Los equipos de seguridad modernos enfrentan desafíos sin precedentes:
- Fatiga de Alertas: Miles de alertas diarias con relaciones señal/ruido que hacen imposible el triaje manual
- Datos Fragmentados: Contexto crítico disperso en SIEM, CMDB, sistemas de parches y monitoreo de red
- Postura Reactiva: Responder a amenazas conocidas en lugar de cazar riesgos emergentes
- Limitaciones de Recursos: Presupuestos y personal limitados en infraestructura cada vez más compleja
ThreatSentry AI resuelve estos problemas mediante:
- Descubrimiento Automatizado de Activos Externos a través de la API de Shodan para visibilidad continua
- Enriquecimiento Inteligente de Múltiples Fuentes desde NVD, sistemas internos y analítica de comportamiento
- Puntuación de Riesgo Impulsada por ML utilizando modelos conjuntos para una priorización precisa de amenazas
- Paneles de Control Ejecutivos para inteligencia procesable y respuesta rápida
- Alertas Proactivas que detectan activos de alto riesgo antes de que ocurran incidentes
✨ Características Principales
🤖 Motor de Puntuación de Riesgo Inteligente
- Modelo de Aprendizaje Automático Conjunto: Combina Random Forest, Gradient Boosting y Redes Neuronales para una clasificación robusta de riesgos
- Análisis Multifactorial: Evalúa más de 40 atributos de seguridad y negocio más allá del simple conteo de vulnerabilidades:
- Contexto Temporal: Duración de exposición, retraso de parches, historial de incidentes
- Posición en la Red: Estado de servicios críticos, segmento de red, protección de firewall
- Señales de Comportamiento: Fallos de autenticación, anomalías de tráfico, historial de falsos positivos
- Impacto de Cumplimiento: Sensibilidad de datos, requisitos regulatorios, activos críticos conectados
- Puntuación de Confianza: Cada predicción incluye una métrica de confianza (0-1) para que los analistas evalúen la fiabilidad
- Aprendizaje Continuo: El modelo se reentrena automáticamente en intervalos configurables con integración de retroalimentación
🌐 Descubrimiento Automatizado de Activos y Fusión de Inteligencia
- Integración con Shodan: Descubrimiento continuo de dispositivos expuestos a Internet con soporte de consultas avanzadas
- Consultas predefinidas para escenarios comunes (certificados SSL, servicios RDP, ICS/Modbus, etc.)
- Soporte de consultas personalizadas para la búsqueda de activos específicos de la organización
- Enriquecimiento con NVD: Correlación automática de CVE mediante análisis inteligente de banners
- Extracción de servicios de banner compatible con más de 14 tipos de productos (Apache, Nginx, MySQL, IIS, etc.)
- Puntuación CVSS y clasificación de severidad
- Previene la pérdida de datos: Solo actualiza métricas CVE cuando se encuentran vulnerabilidades
- Integración de Datos Internos (Arquitectura extensible para su entorno):
- Recolector CMDB: Clasificación de activos, niveles de criticidad, etiquetas de cumplimiento
- Recolector SIEM: Métricas de comportamiento, patrones de autenticación, puntuaciones de anomalías
- Recolector de Gestión de Parches: Actualidad de parches, actualizaciones faltantes, análisis de retraso de parches
- Recolector de Monitoreo de Red: Patrones de tráfico, detección de DDoS, puntuaciones de anomalías
- Base de Datos Unificada: SQLite con más de 40 columnas indexadas para consultas y generación de informes eficientes
📊 Panel de Control Ejecutivo y Herramientas de Análisis
- Interfaz Gráfica Basada en PyQt5 con soporte de tema claro/oscuro:
- Visualización de distribución de riesgo en tiempo real (gráficos de barras con Matplotlib)
- Tabla de dispositivos ordenable y filtrable con indicadores de riesgo codificados por colores
- Filtro rápido por Organización, País, Nivel de Riesgo
- Búsqueda automática en IP, Org, País, Campos de Riesgo
- Inspección Interactiva de Dispositivos:
- Lista detallada de vulnerabilidades con puntuaciones CVSS
- Línea de tiempo de vulnerabilidades y seguimiento histórico
- Desglose de factores de riesgo que explican la puntuación
- Operaciones Masivas:
- Activación manual de escaneos (Shodan + enriquecimiento NVD)
- Importación de datos CSV/JSON con validación de campos
- Reentrenamiento del modelo con métricas de rendimiento
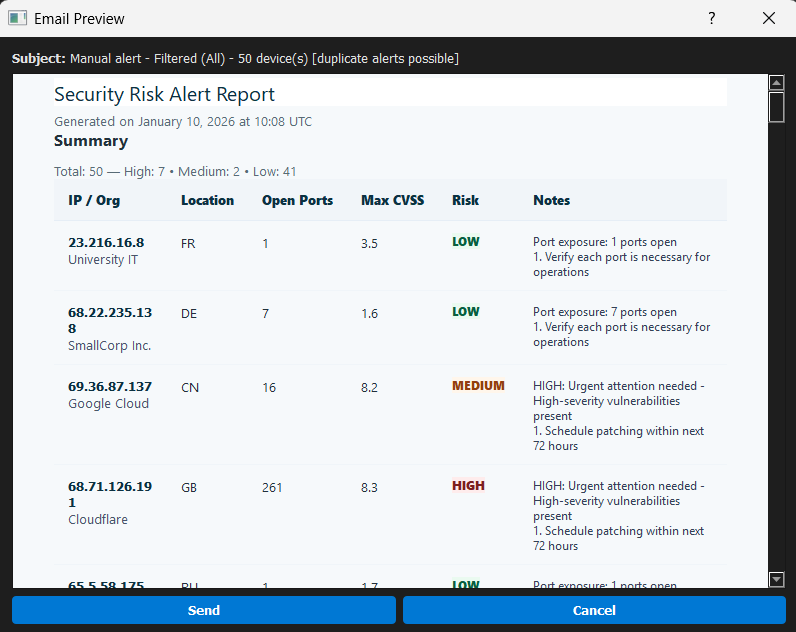
- Envío manual de alertas para validar configuraciones
- Panel de Analítica (Avanzado):
- Tendencias de distribución de riesgo
- Análisis de impacto de CVE
- Métricas de vulnerabilidad por organización
📧 Alertas Proactivas por Correo Electrónico
- Integración con SendGrid: Notificaciones automáticas por correo electrónico HTML para activos de alto riesgo
- Se activan inmediatamente al cambiar la etiqueta de riesgo (Bajo/Medio → Alto)
- Previene alertas duplicadas con seguimiento de estado "notificado"
- Contenido Rico de Alerta:
- Resumen ejecutivo con puntuación de riesgo y confianza
- Lista detallada de vulnerabilidades (top N por CVSS)
- Desglose de factores de riesgo para contexto del equipo de seguridad
- Recomendaciones de remediación procesables
- Configuración Flexible: Defina destinatarios de alertas, plantillas de correo electrónico y condiciones de activación
Ejemplo de Alerta por Correo Electrónico
![Plantilla de Alerta de Seguridad Automatizada por Correo Electrónico]
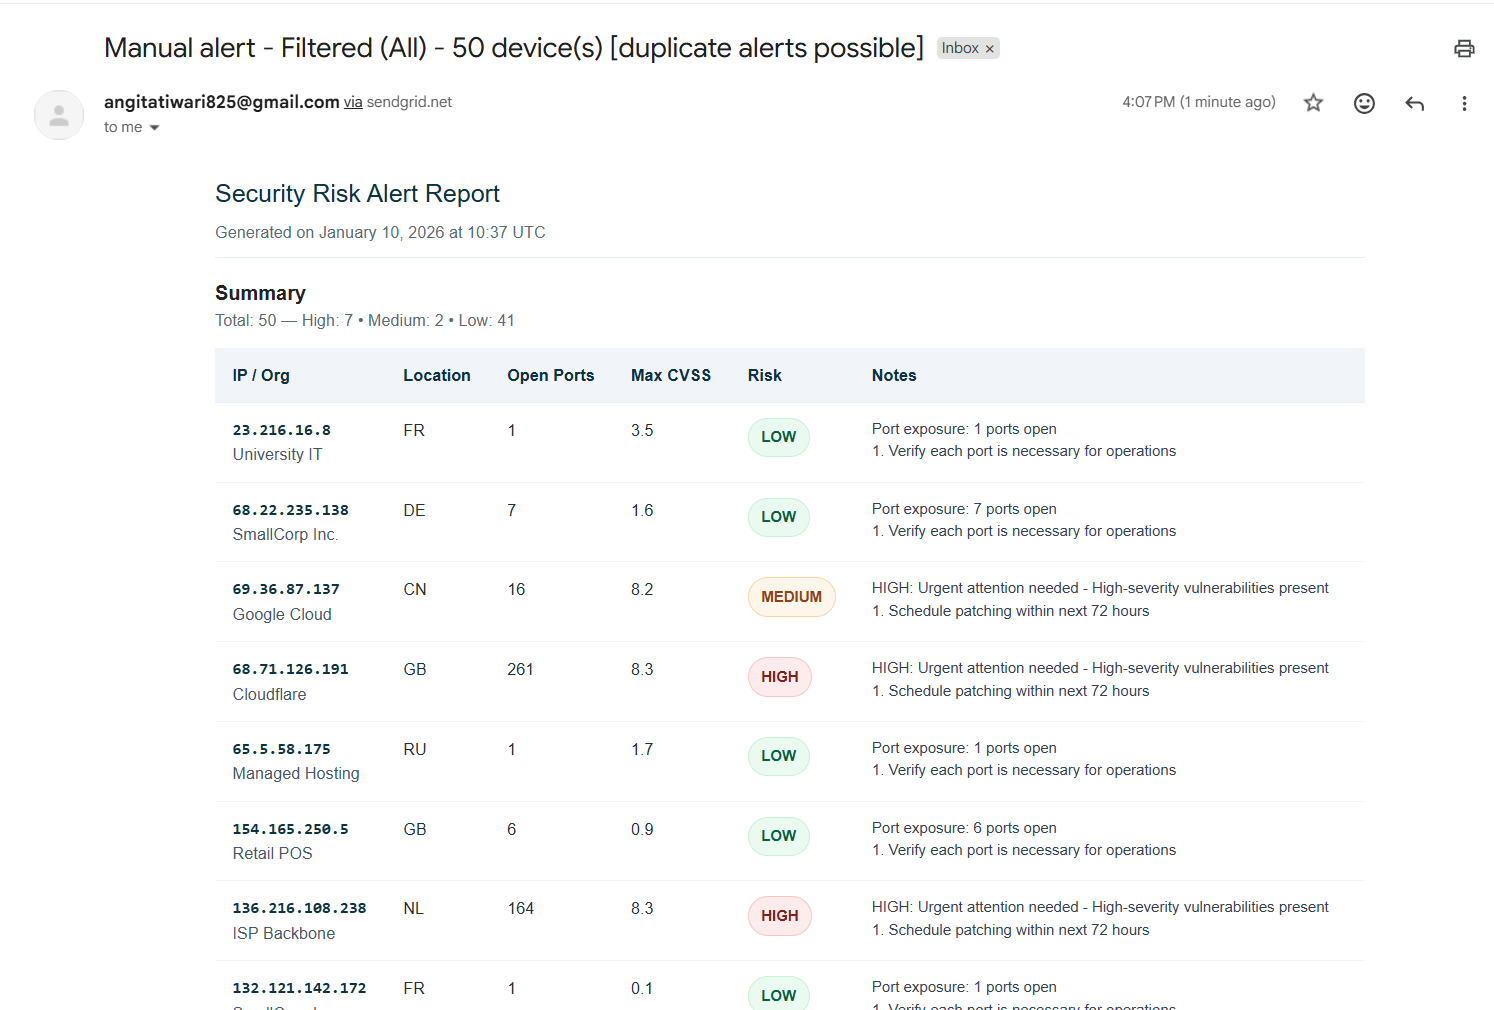
Correo electrónico con formato HTML que incluye resumen de riesgo, detalles de CVE y guía de remediación enviado a través de SendGrid
 eclipsemanic/threatsentry-ai

