
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-24061---telnetd — Bypass de autenticación Telnet que conduce a acceso root | Kitploit

Herramientas/GitHubGitHub/duy-31/cve-2026-24061---telnetd
Escáneres de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubduy-31/cve-2026-24061---telnetd

CVE-2026-24061---telnetd

Bypass de autenticación Telnet que conduce a acceso root

Ver Repositorio
2125hace 9 mesesAún no revisado
Compartir

CVE-2026-24061 – telnetd

🔥 Descripción

CVE-2026-24061 es una vulnerabilidad crítica que afecta a ciertas implementaciones de telnetd, permitiendo un bypass de autenticación y la obtención de un shell root remoto sin credenciales válidas.

Este repositorio proporciona un Proof of Concept (PoC) que permite detectar sistemas vulnerables.


⚠️ Impacto

  • Bypass de autenticación
  • Acceso root no autorizado
  • Explotación remota
  • Compromiso total del sistema

🎯 Sistemas potencialmente afectados

  • Routers / módems
  • Dispositivos IoT
  • Firmwares embebidos
  • Sistemas que exponen telnetd
  • Entornos obsoletos o mal configurados

🛠 Contenido

  • Script Python rápido (socket bruto)
  • Soporte de escaneo por lista de IP
  • Sin dependencias externas
  • Mensajes y comentarios en francés

🔧 Parámetros y opciones

El script acepta varias opciones de línea de comandos que permiten escanear un objetivo único o un archivo que contenga múltiples objetivos.

🎯 Opciones principales (obligatorias)

OpciónDescripción
-c, --cibleDirección IP o nombre de host a analizar
-l, --listeArchivo que contiene una lista de objetivos

⚙️ Opciones adicionales

OpciónValor por defectoDescripción
-p, --port23Puerto Telnet a probar
-d, --delai5Tiempo de espera de red (timeout) en segundos
-u, --user-f rootCarga por defecto "-f root"

▶️ Uso

⚠️ Utilice este script únicamente en sistemas para los que disponga de una autorización explícita.

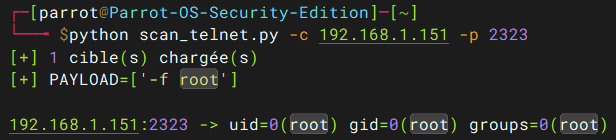
🎯 Objetivo único

python3 scan_telnet.py -c 192.168.1.1
image

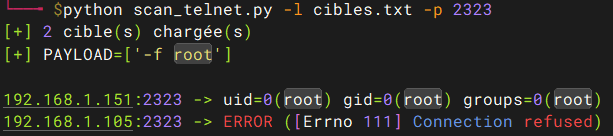
📋 Escaneo de una lista de objetivos

python3 scan_telnet.py -l cibles.txt
image

🔁 Códigos de retorno

  • 0 → al menos un objetivo vulnerable
  • 1 → ninguna vulnerabilidad detectada

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →