
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-21413 — Exploit de prueba de concepto para RCE de Microsoft Outlook (CVE-2024-21413) con entrega de correo SMTP, generación de archivo adjunto RTF malicioso y servidor SMB opcional de Impacket para captura de hash NTLM. | Kitploit
Herramientas/GitHubGitHub/dshabani96/cve-2024-21413
ExplotaciónPhishingPruebas de PenetraciónRed TeamingDesarrollo de PayloadsSeguridad de Correo Electrónico
GitHubdshabani96/cve-2024-21413

CVE-2024-21413

Exploit de prueba de concepto para RCE de Microsoft Outlook (CVE-2024-21413) con entrega de correo SMTP, generación de archivo adjunto RTF malicioso y servidor SMB opcional de Impacket para captura de hash NTLM.

Ver Repositorio
2335hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-21413 | PoC de Vulnerabilidad de Ejecución Remota de Código en Microsoft Outlook

🚀 Uso

Asegúrate de tener los permisos y la autorización adecuados del propietario del sistema objetivo antes de usar este script.

Requisitos previos

  • Python 3.x
  • impacket-smbserver

Ejemplo de uso

sudo python3 CVE-2024-21413.py

🛠️ Características

  • Envío de correo electrónico: Utiliza SMTP para enviar un correo con partes de texto plano y HTML.
  • Plantillas HTML: Permite leer plantillas HTML de la carpeta Templates y reemplazar marcadores de posición con valores reales.
  • Adjunto: Crea y adjunta automáticamente un archivo exploit.rtf al correo.
  • Integración con Impacket: Opcionalmente inicia un servidor SMB de Impacket para capturar hashes NTLM para análisis posteriores.

📜 Descripción

Este script solicita al usuario que proporcione detalles del servidor SMTP, credenciales de correo electrónico, información del destinatario, URL, asunto y seleccione una plantilla de correo de la carpeta Templates. Según la plantilla elegida, el script solicitará datos adicionales específicos de esa plantilla. Después de recopilar la información requerida, envía un correo con el contenido y los archivos adjuntos especificados. Además, puede iniciar un servidor SMB de Impacket para capturar hashes NTLM para análisis posteriores.

📧 Plantillas de correo electrónico

Las plantillas de correo se almacenan en la carpeta Templates. Después de ejecutar el script, se te pedirá que elijas un archivo de plantilla de correo de esta carpeta. Dependiendo de la plantilla seleccionada, deberás proporcionar diferentes datos.

Available Email Templates:

  1. Plantilla de correo de restablecimiento de contraseña de cuenta bloqueada
  2. Plantilla de correo de notificación de cuenta

Parámetros

Según la plantilla de correo seleccionada, se requieren los siguientes parámetros:

  • Nombre del servidor SMTP: Nombre de host o IP del servidor SMTP.
  • Puerto SMTP: Número de puerto del servidor SMTP.
  • Nombre de usuario: Nombre de usuario del servidor SMTP para autenticación.
  • Contraseña: Contraseña del servidor SMTP para autenticación.
  • Correo del remitente: Dirección de correo del remitente.
  • Correo del destinatario: Dirección de correo del destinatario.
  • URL: URL a incluir en el correo.
  • Asunto: Asunto del correo.

Para la "Plantilla de correo de restablecimiento de contraseña de cuenta bloqueada", se necesitan parámetros adicionales como el nombre del destinatario.
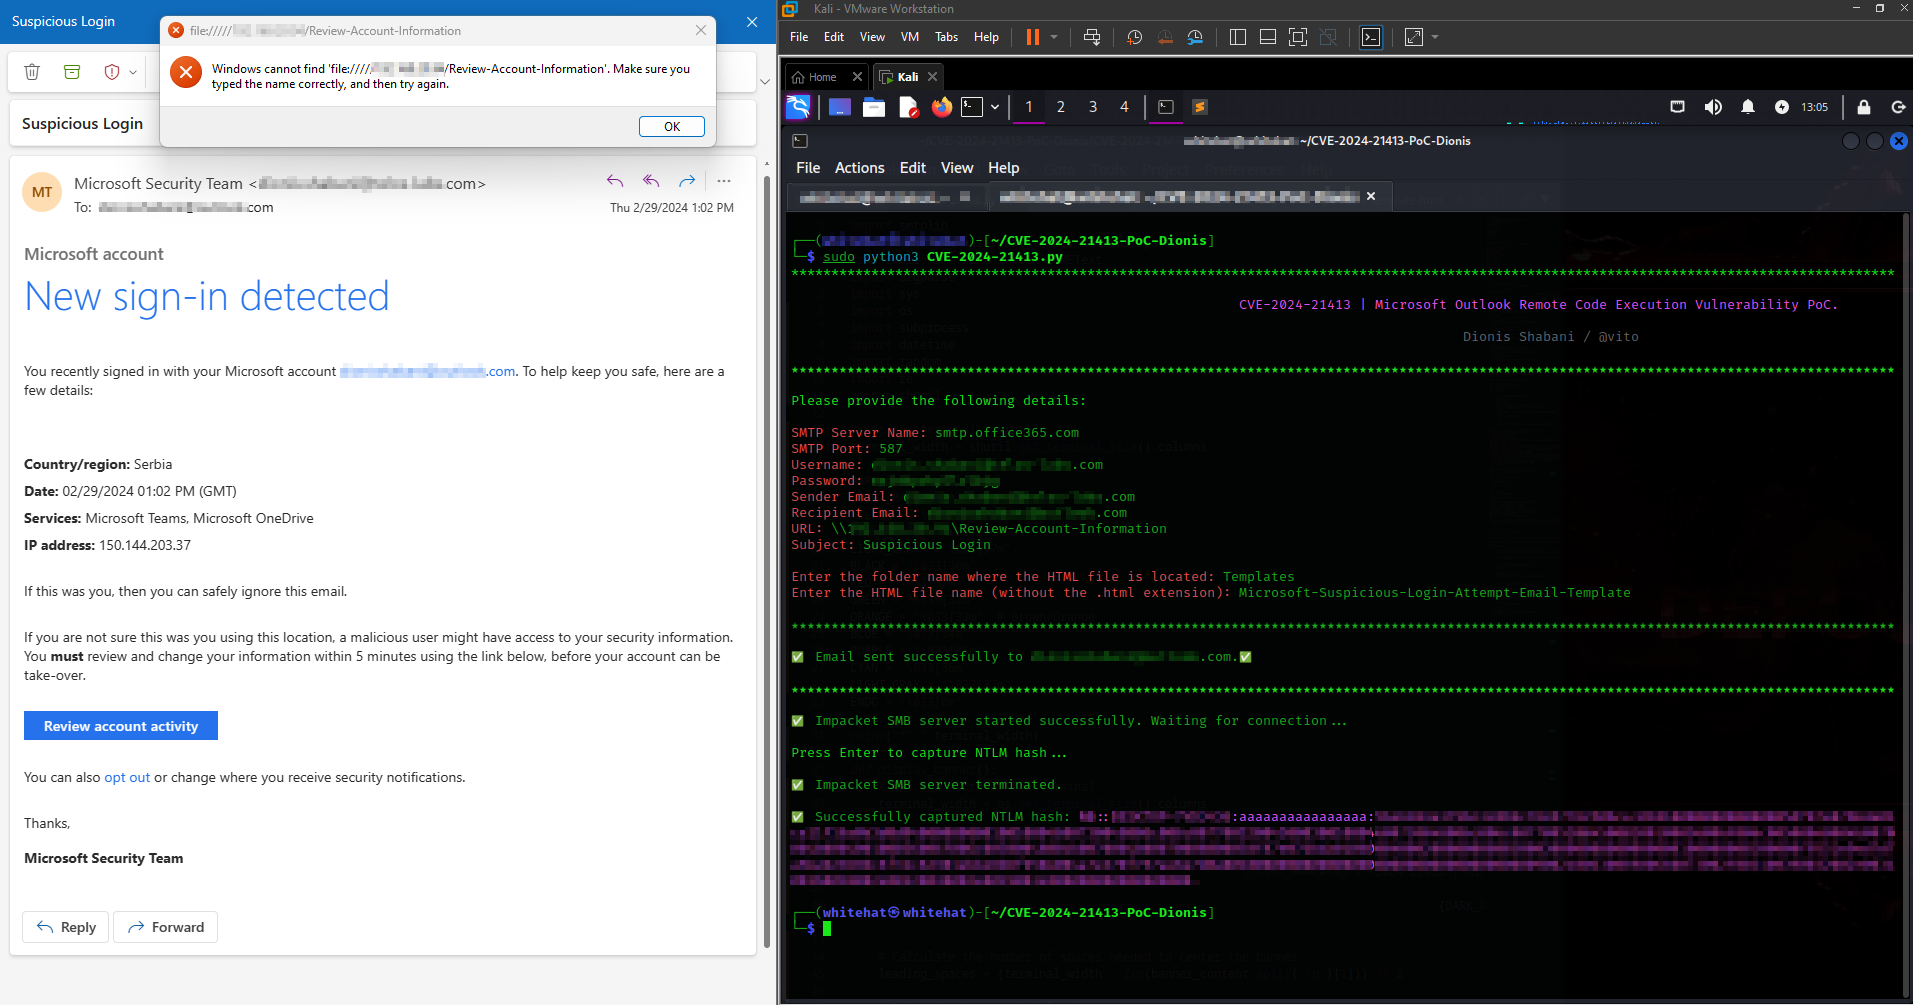
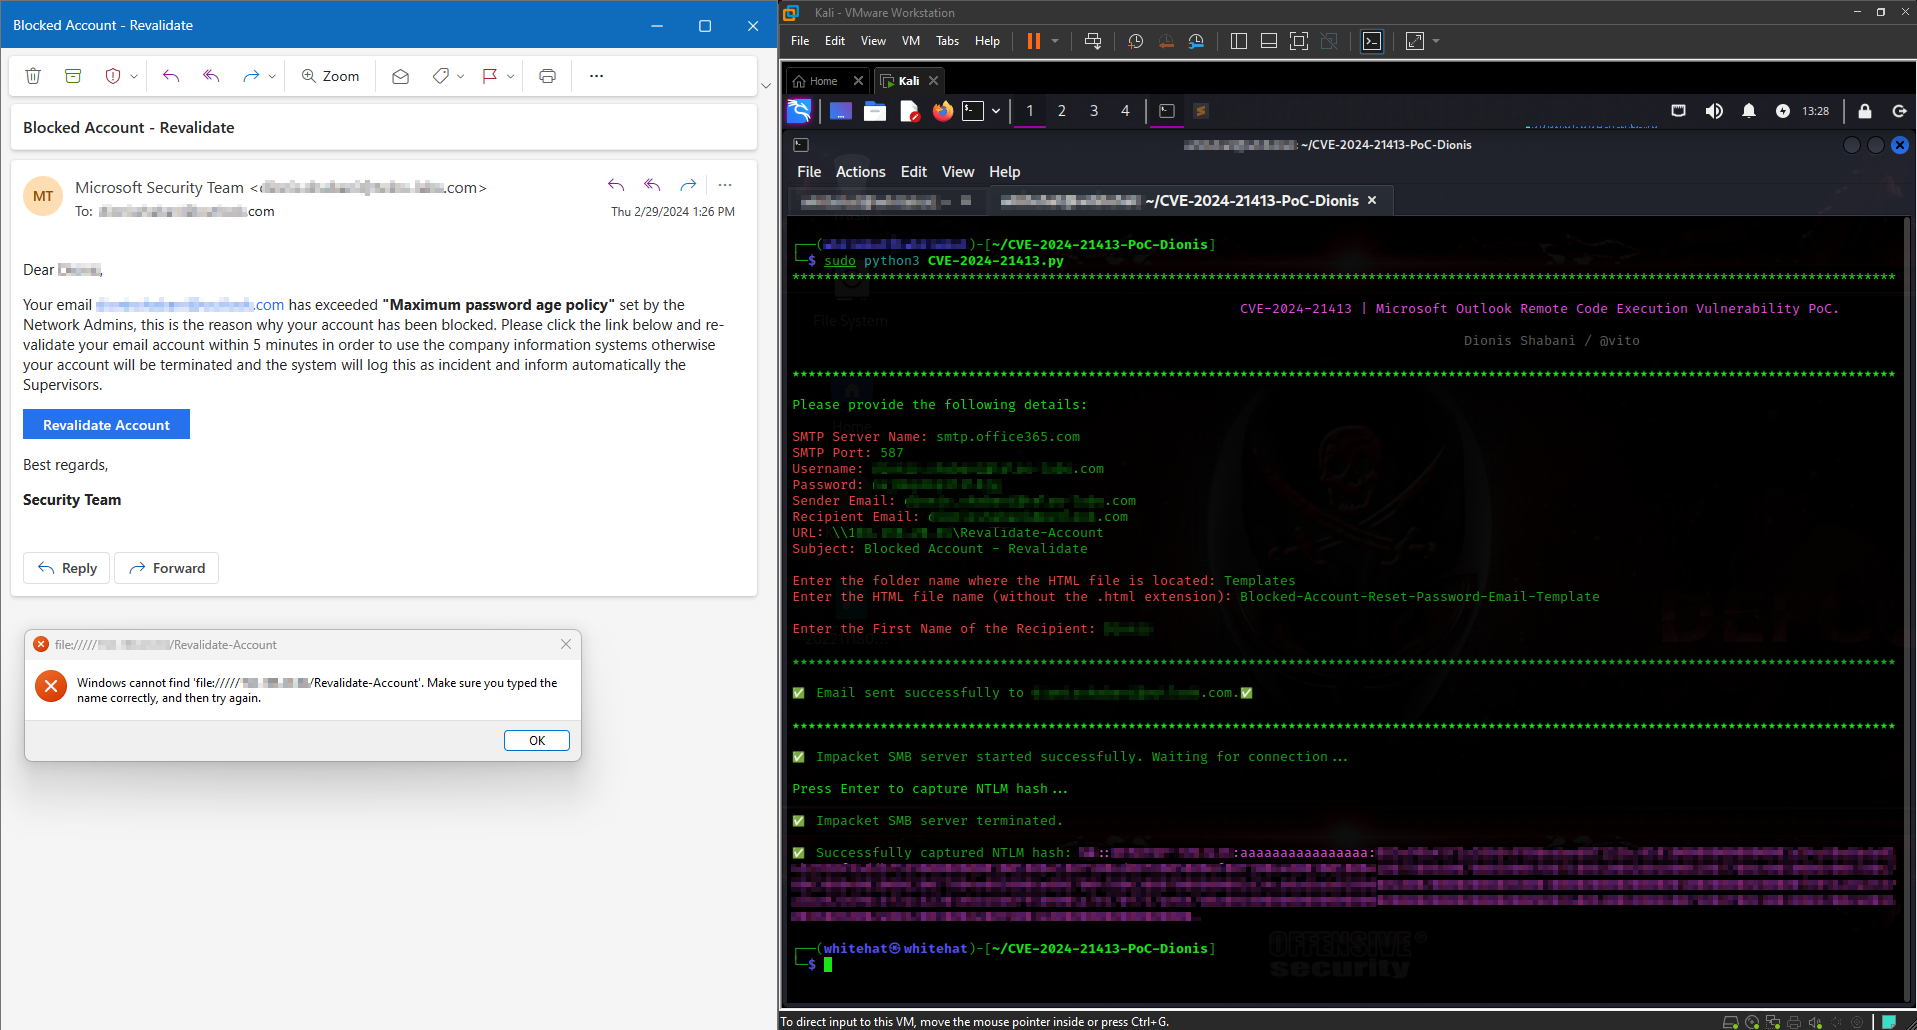
Demostraciones

Ejecutando el script usando la plantilla de correo de inicio de sesión sospechoso de Microsoft

Microsoft-1

Ejecutando el script usando la plantilla de correo de restablecimiento de contraseña de cuenta bloqueada

Microsoft-2

Posibles escaladas

Puedes encadenar este CVE con CVE-2023-21716 o CVE-2022-30190 para obtener ejecución remota de código (RCE).

⚠️ Aviso legal

Esta herramienta está destinada únicamente para fines educativos y de pruebas éticas. El escaneo, pruebas o explotación no autorizados de sistemas son ilegales y poco éticos. Asegúrate de tener permiso explícito y autorizado para realizar cualquier actividad de prueba o explotación contra sistemas objetivo. El script debe ejecutarse como superusuario.

📌 Autor

Dionis Shabani

  • LinkedIn
Descargar herramienta






