 drbloop2000/sid-meier-s-civilization-vi-rce
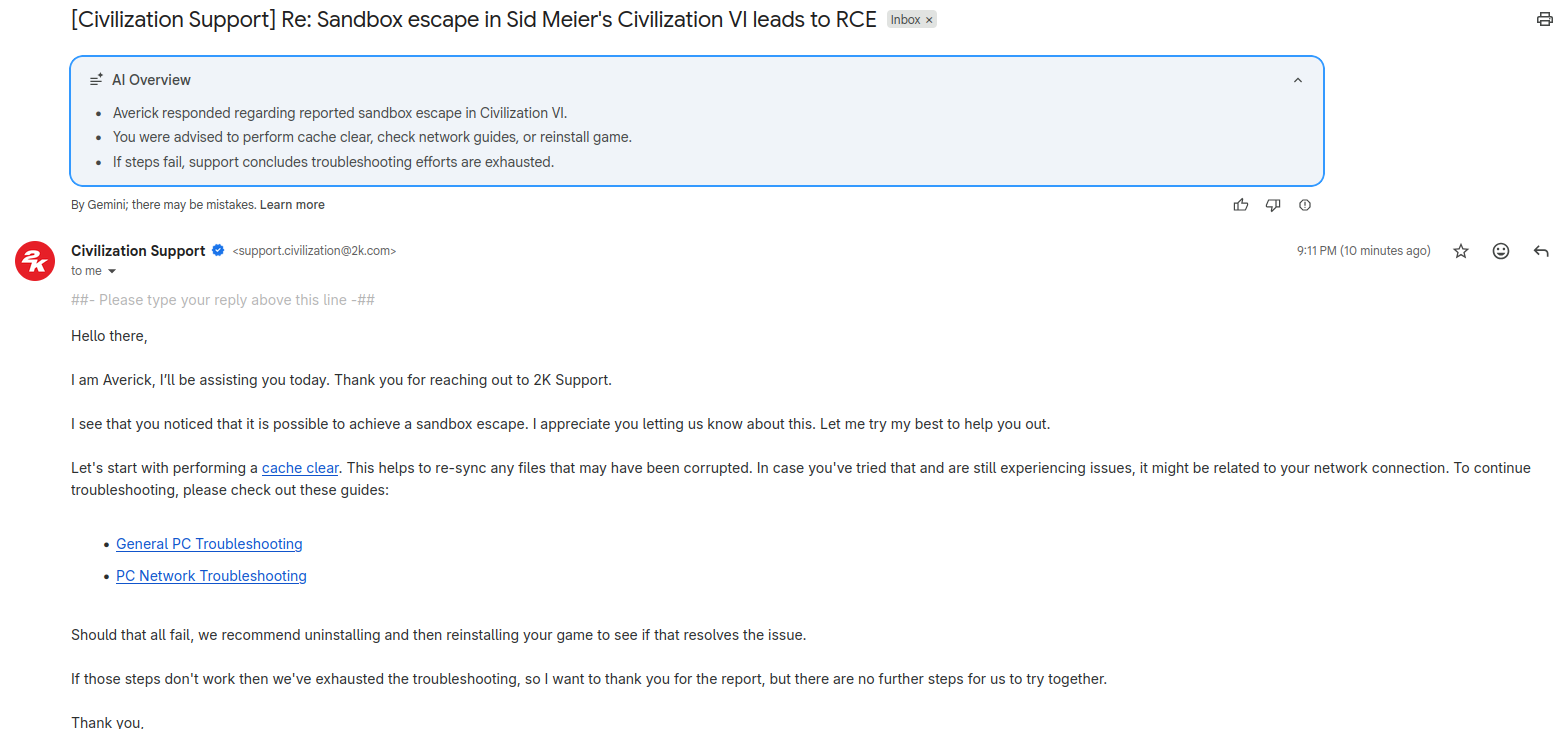
Prueba de concepto y análisis de una evasión del sandbox de Civilization VI/V (CVE-2026-116370) lograda mediante loadstring y ejecución de bytecode desde un addon del workshop.

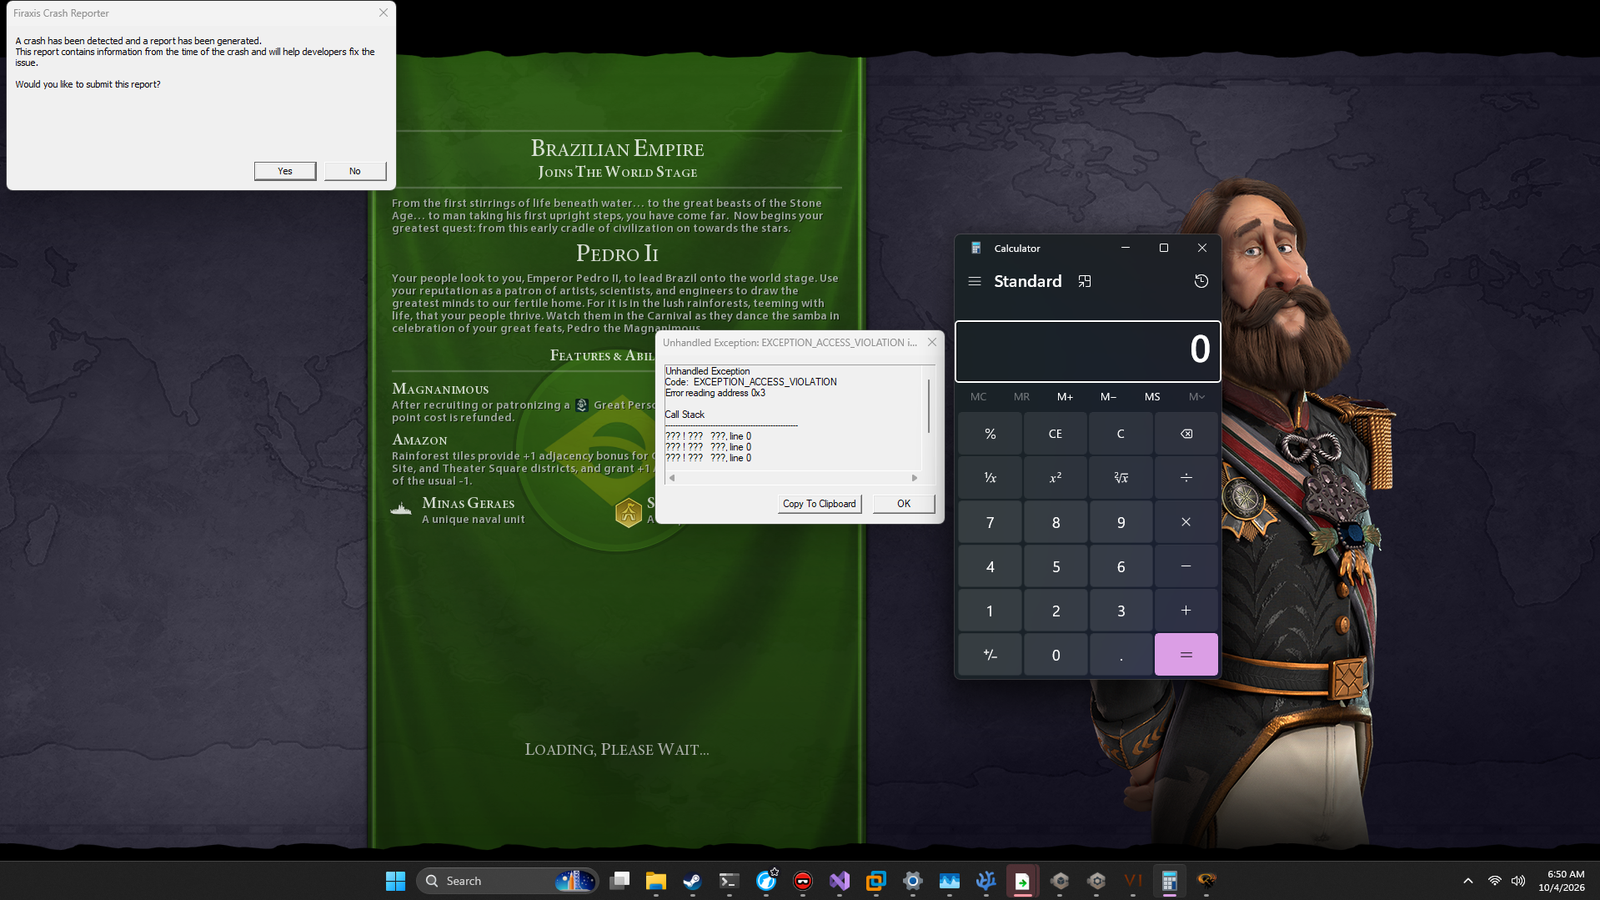
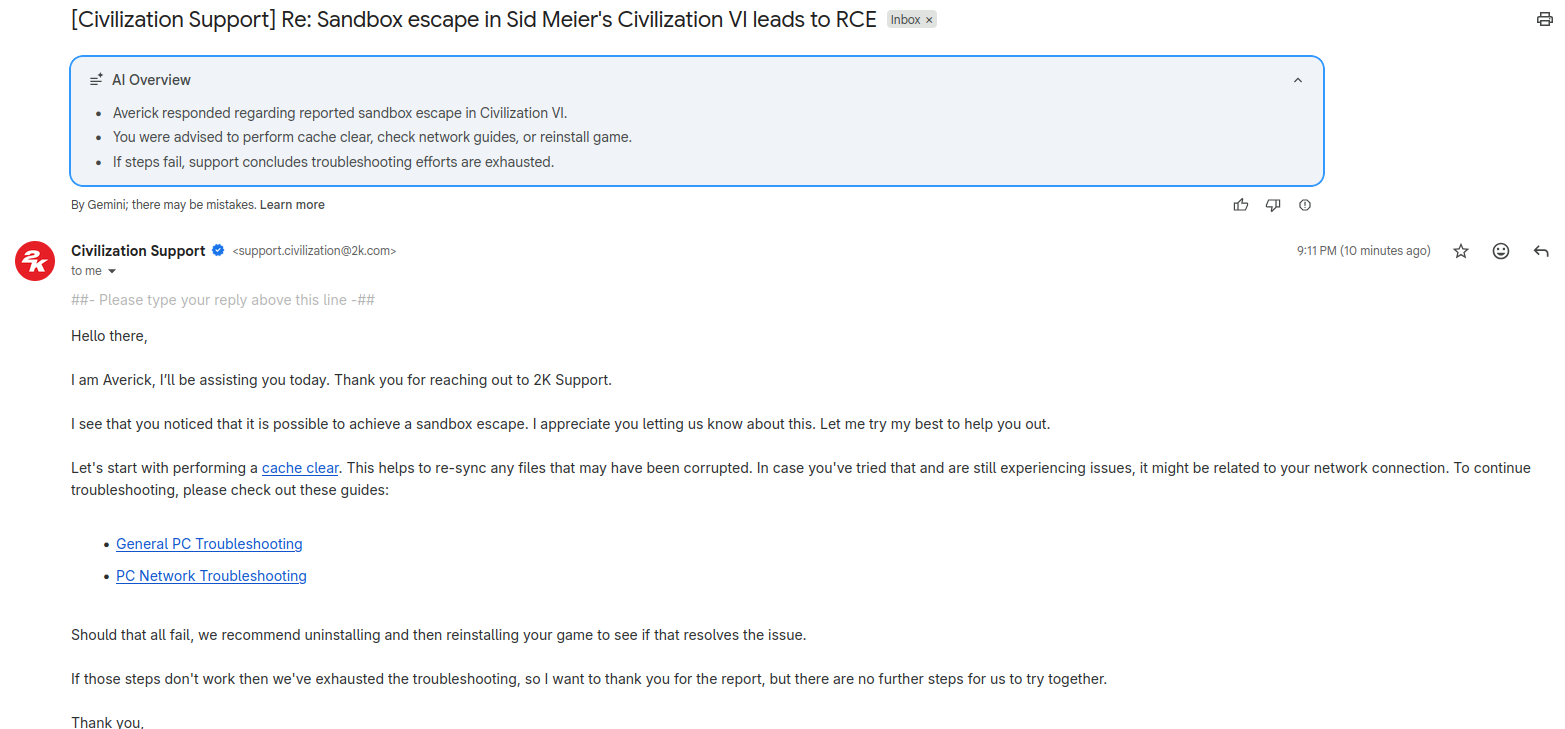
Hace unas semanas, descubrí un escape de sandbox en Civilization VI y V usando loadstring y ejecutando bytecode, desde un addon del workshop.
https://www.youtube.com/watch?v=ORHlUNISZd8
Consulta mi análisis del juego anterior para entenderlo mejor: https://drbloop.dev/blog/three-click-rce-in-civi-v






