 douglas-042/douglas-042-hq
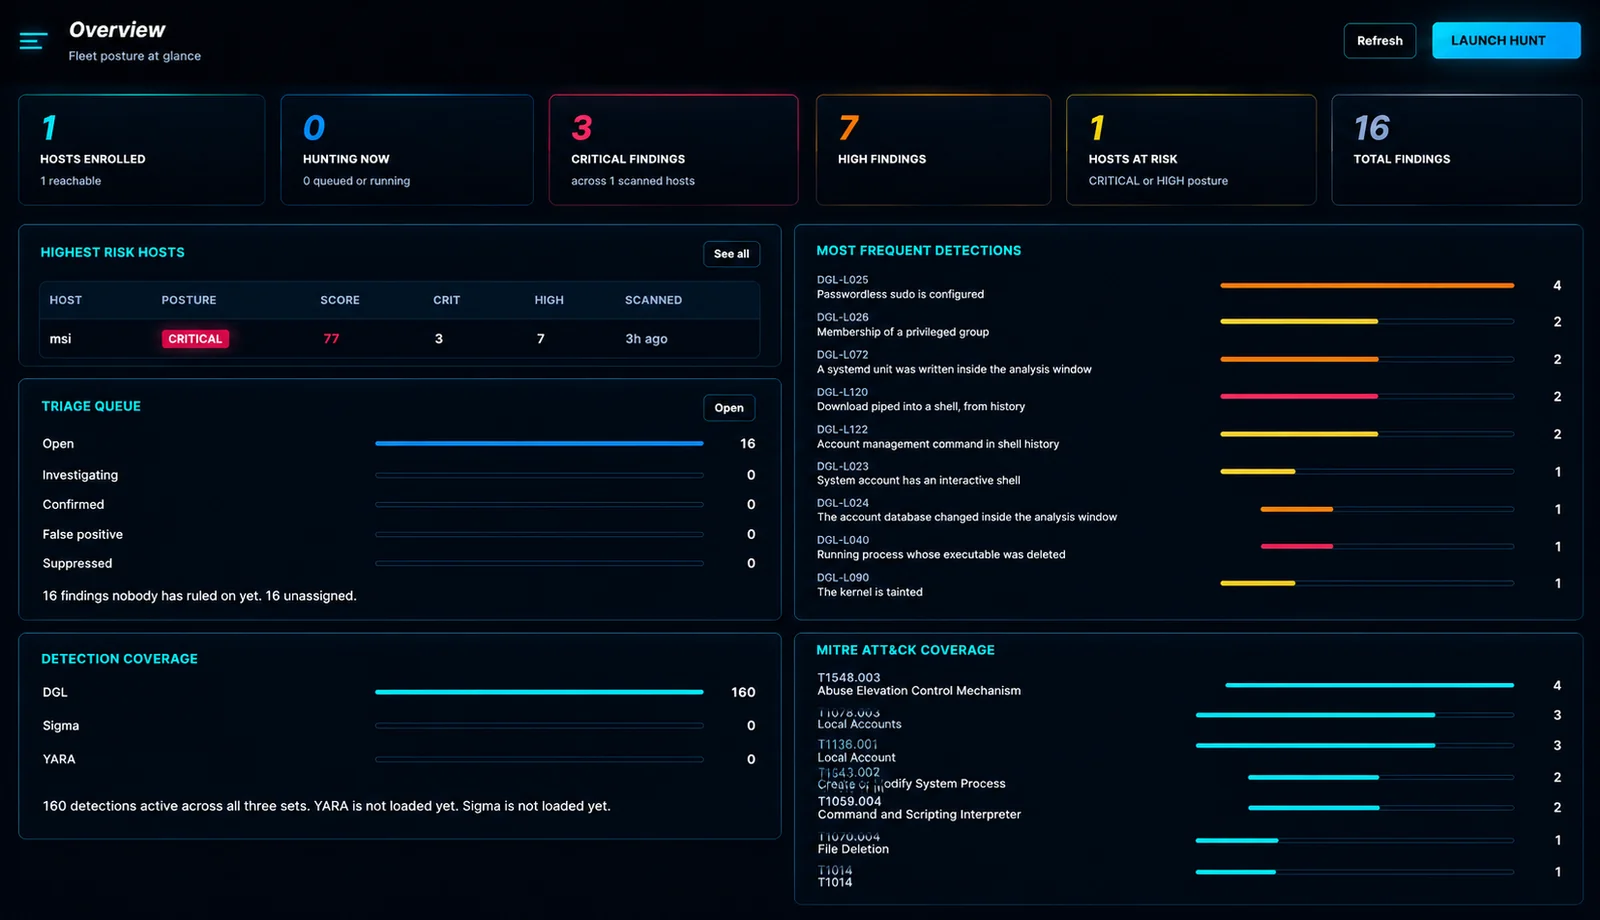
Consola central para los recolectores de Douglas-042 HEADQUARTERS. Rastrea una flota, correlaciona resultados entre hosts y gestiona feeds de IOC y la entrega a SIEM desde un único lugar.

Recorre una flota de hosts Windows y Linux en busca de indicios de compromiso, decide qué importa realmente y actúa en consecuencia — desde una sola consola, con un solo comando por host.
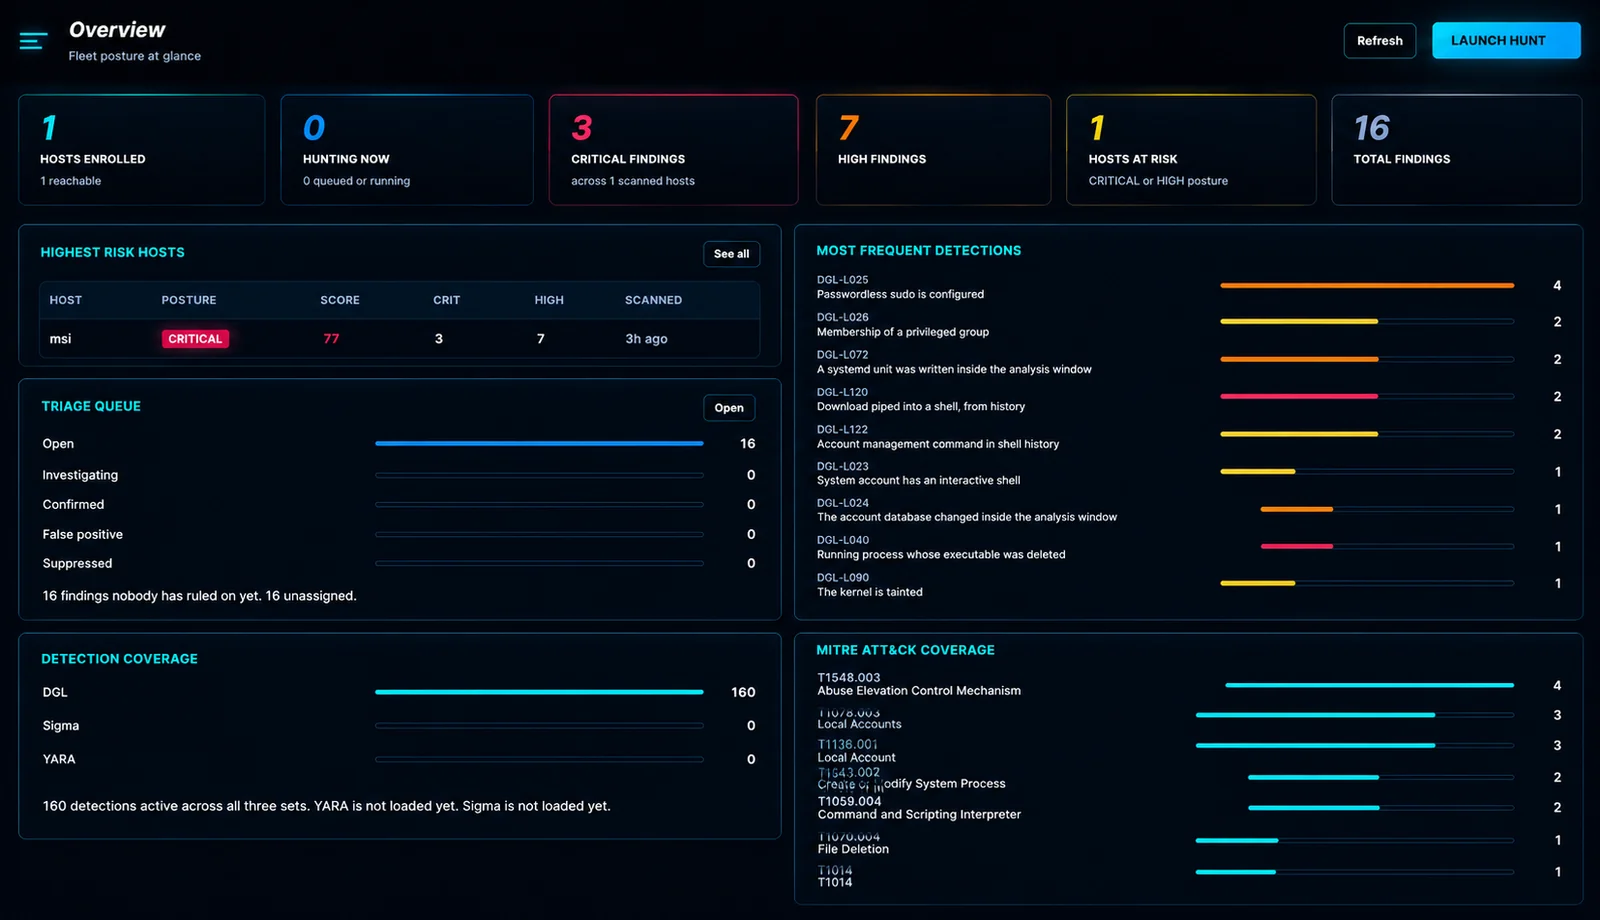
Una búsqueda no es un escaneo. Douglas recopila los artefactos que un analista recopilaría a mano — procesos, servicios, tareas programadas, autoruns, conexiones, cuentas, controladores, registros de eventos, cron, systemd, historial de shell, raíces web — y ejecuta 201 detecciones integradas sobre ellos, además de tus propias reglas Sigma, YARA y personalizadas.
Después hace las partes que la mayoría de las herramientas te dejan a ti: dice qué hallazgos aún necesitan una decisión, cuál de las sesenta direcciones externas mirar primero, y te permite hacer algo al respecto sin abrir una sesión RDP.
   desplegar un comando  ──▶  búsqueda  ──▶  los hallazgos aparecen en vivo
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              coincidencia en feed IOC   puntuación de reputación   acciones de respuesta
              "esto es un C2 conocido"   "92/100, 340 reportes"   aislar · matar · recopilar
Los entornos que más necesitan búsqueda de amenazas suelen ser los que no tienen un EDR: unos pocos servidores, sin presupuesto para agentes, y un incidente que comenzó hace tres días. La elección suele estar entre una plataforma comercial que nadie aprobó y una carpeta de scripts de PowerShell que alguien ejecuta a mano.
Douglas se sitúa entre ambos. No se instala nada en el host que estás investigando — el recopilador se ejecuta una vez y sale — y cada resultado llega a una sola consola que puedes entregar a quien retome el incidente después.
Los hallazgos son fáciles de producir y costosos de leer. Esta pantalla existe para mantener la cola lo suficientemente corta como para que alguien siga leyéndola en la tercera pasada.
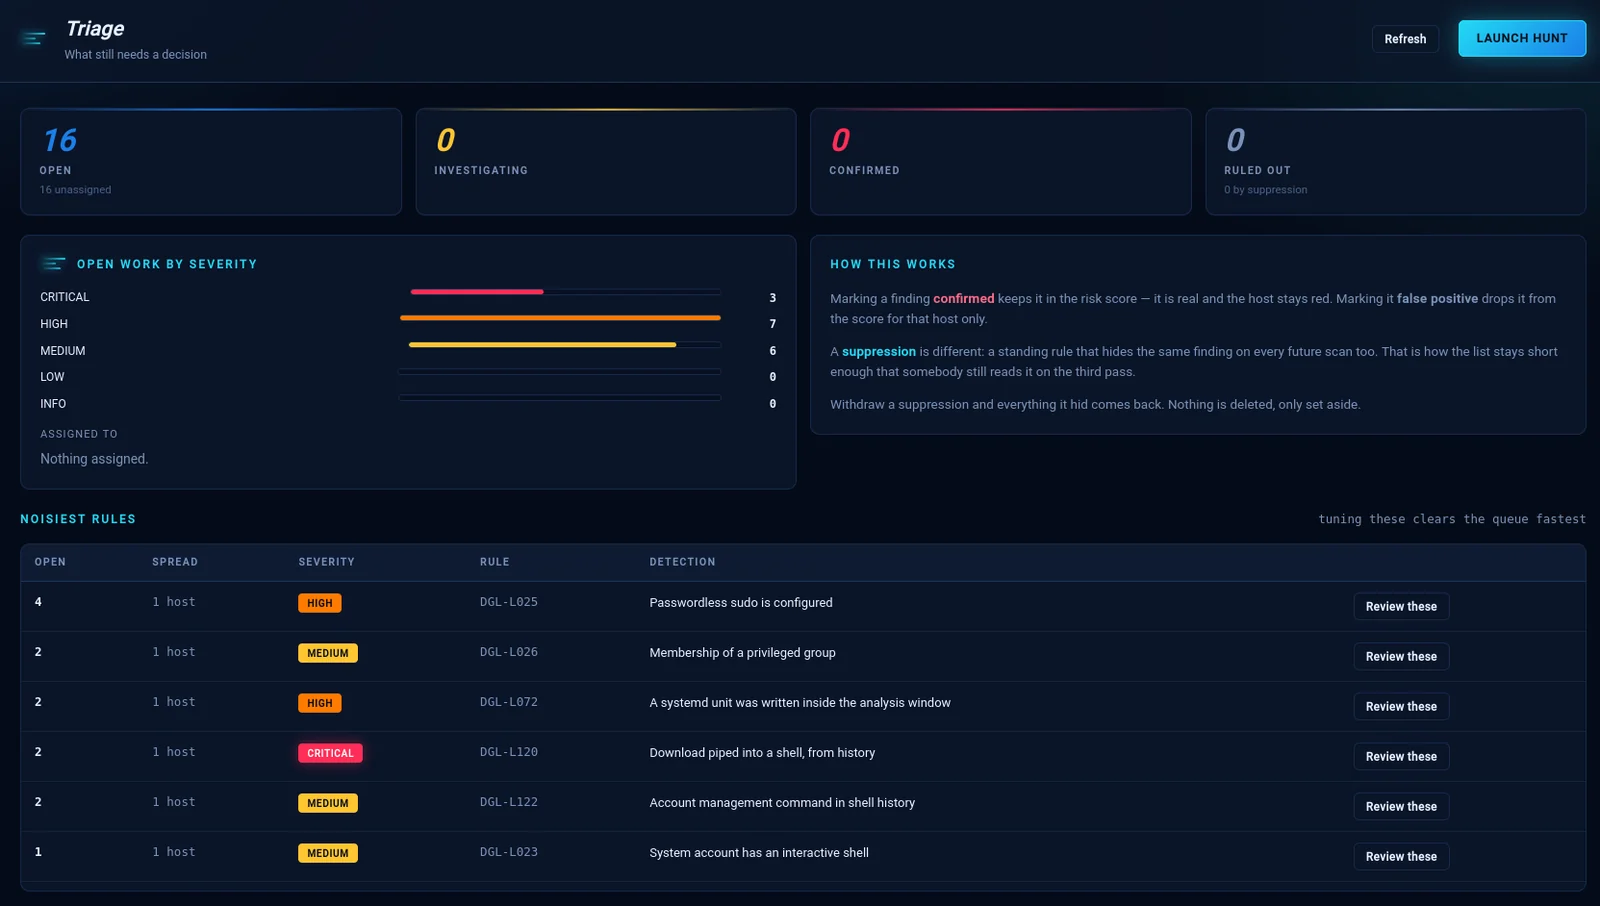
Tres resultados, y la diferencia entre ellos importa seis meses después:
| Decisión | Qué hace |
|---|---|
| Confirmado | Real. Permanece en la puntuación de riesgo, el host sigue en rojo. |
| Falso positivo | Se elimina de la puntuación solo para ese host. |
| Supresión | Una regla permanente que oculta el mismo hallazgo en cada escaneo futuro. |
Nunca se elimina nada. Retira una supresión y todo lo que ocultaba vuelve. Reglas más ruidosas está abajo porque ajustarlas despeja la cola más rápido que trabajarla hallazgo por hallazgo.
Las 201 detecciones están agrupadas en 15 categorías — desactivables una a una o toda una familia a la vez. Haz clic en cualquier regla para leer qué comprueba, cómo se activa legítimamente y qué hacer a continuación.
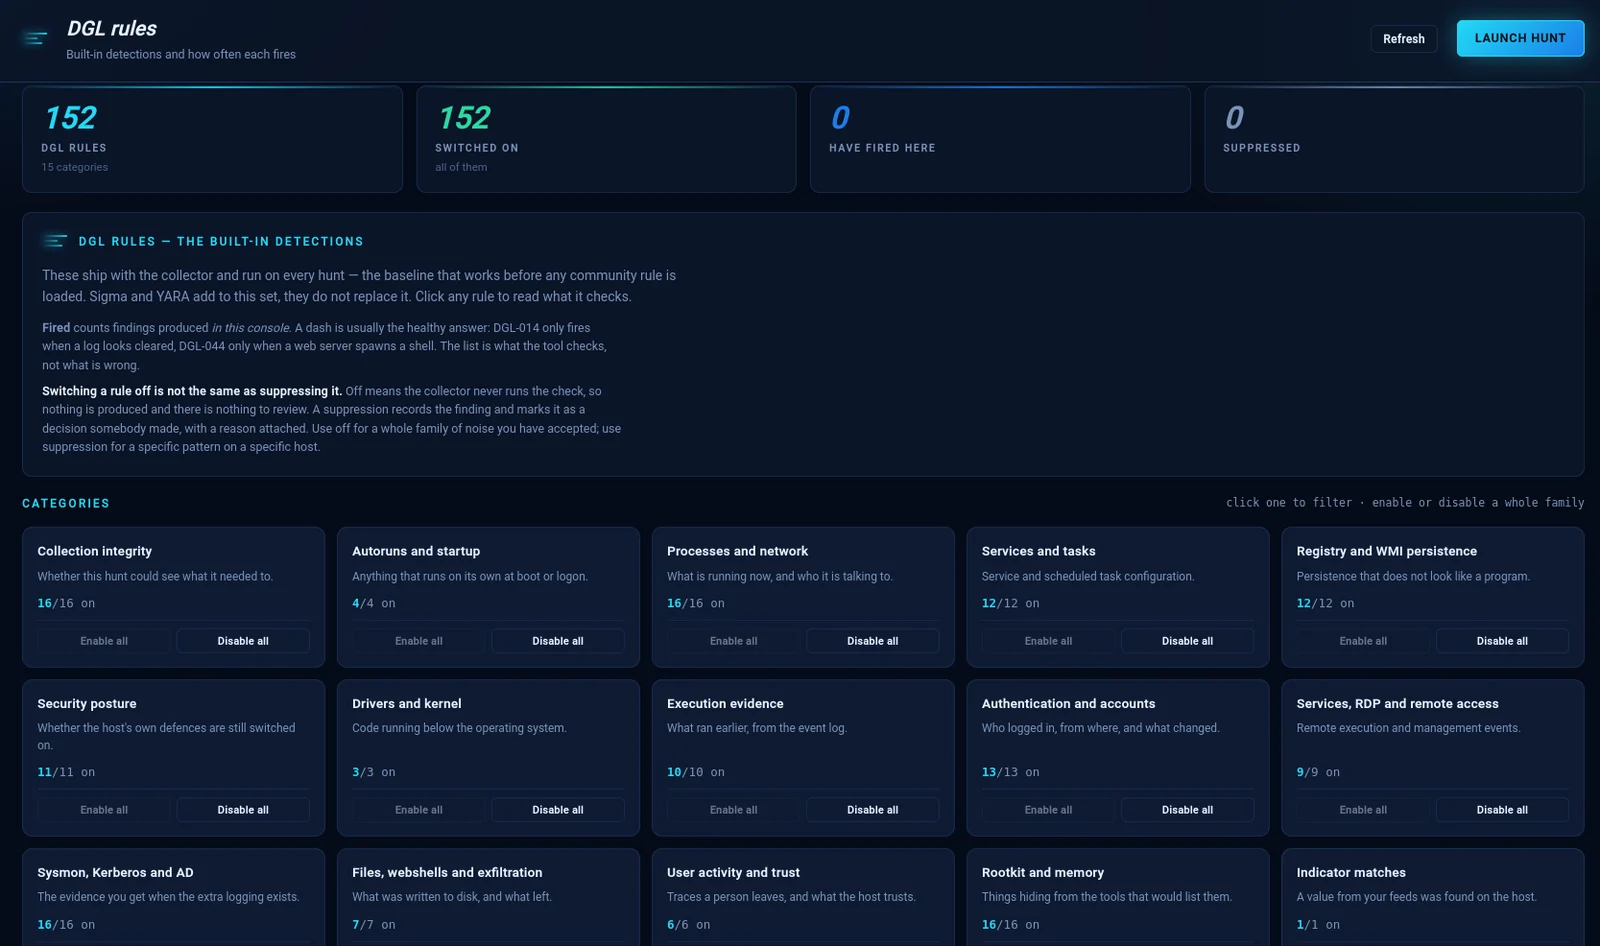
La distinción que la pantalla deja clara, porque equivocarse es común:
Desactivar una regla no es lo mismo que suprimirla. Desactivada significa que el recopilador nunca ejecuta la comprobación — no se produce nada y no hay nada que revisar. Una supresión registra el hallazgo y lo marca como una decisión que alguien tomó, con un motivo adjunto.
Usa desactivar para una familia de ruido que has aceptado. Usa supresión para un patrón específico en un host específico.
Un guion bajo Fired suele ser la respuesta saludable: DGL-014 solo se activa cuando un registro parece borrado. La lista es lo que la herramienta comprueba, no lo que está mal.
El formulario es más rápido para tu primera regla y más lento para la vigésima. Por eso las reglas también pueden escribirse como texto — verificadas mientras escribes, contra 11 tablas de artefactos y 13 operadores.
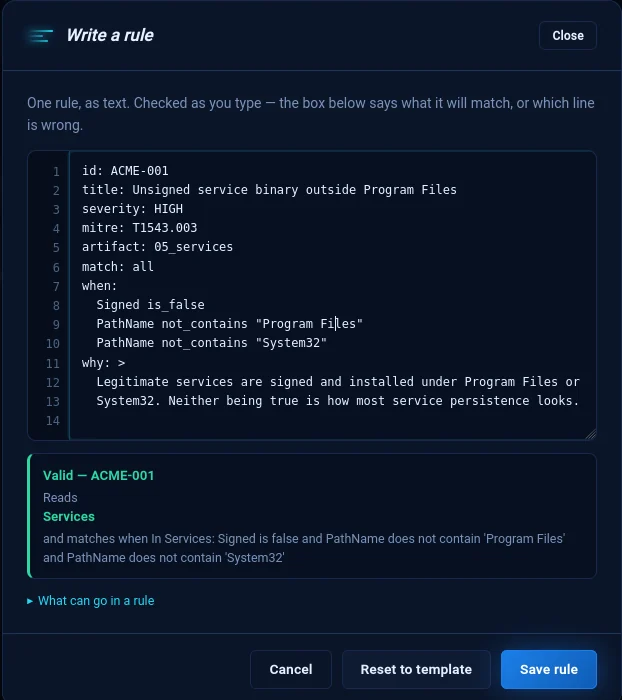
El cuadro de abajo cumple dos funciones. Cuando la regla es incorrecta, nombra la línea, no la regla:
line 7: Condition 1: 'is_maybe' is not an operator.
Cuando es correcta, dice qué coincidirá realmente la regla — porque una regla que valida y luego coincide con algo distinto de lo que su autor pretendía es el fallo que vale la pena detectar:
Valid — ACME-001 Reads Services and matches when Signed is false and PathName does not contain 'Program Files' and PathName does not contain 'System32'
Importa y exporta en JSON, YAML o CSV. El ida y vuelta está garantizado — nuestra propia exportación pasa nuestro propio validador en los tres formatos.
| Pregunta | Cuándo | Resultado | |
|---|---|---|---|
| Feed IOC | ¿Hay algo de esta lista de C2 en mis hosts? | Durante la búsqueda | DGL-IOC — una coincidencia confirmada, no una puntuación |
| Enriquecimiento | Este host habló con 60 direcciones — ¿cuál primero? | Después de la búsqueda | 92/100, 340 reportes, C2 de Cobalt Strike conocido |
Quince fuentes de feeds vienen listas para usar — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — más un Feed personalizado que lee cualquier URL que devuelva datos con forma de indicador.
Cuatro proveedores de reputación: AbuseIPDB, VirusTotal, ThreatFox (niveles gratuitos) y GreyNoise (de pago, desactivado por defecto). Los veredictos nunca se combinan en un solo número — AbuseIPDB cuenta quejas, VirusTotal cuenta motores, ThreatFox conoce infraestructura, y un promedio de esos es una cifra que ninguno de ellos defendería. La insignia muestra el peor veredicto con el proveedor que lo dio.

