
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-35793-CSRF-On-Web-SSH — El repositorio contiene la descripción para CVE-2023-35793 | Kitploit

Herramientas/GitHubGitHub/dodge-mptc/cve-2023-35793-csrf-on-web-ssh
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónArchived
GitHubdodge-mptc/cve-2023-35793-csrf-on-web-ssh

CVE-2023-35793-CSRF-On-Web-SSH

El repositorio contiene la descripción para CVE-2023-35793

Ver Repositorio
622hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    392
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    336

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-35793-CSRF-On-Web-SSH

El repositorio contiene la descripción de CVE-2023-35793 descubierta por el equipo industrial de Dodge para la plataforma Dodge OPTIFY.


ID de CVE: CVE-2023-35793
Vendedor: Cassia Networks
Producto: Access Controller
Versión: Cassia-AC-2.1.1.2303271039


Vulnerabilidad: Cross Site Request Forgery (CSRF)
Afectado: web ssh, gateways
Descripción: La funcionalidad WebSSH puede ser inicializada mediante CSRF.
Estado: Confirmado por el vendedor, corregido
Versión corregida: Cassia-AC-2.1.1.2308181707


Detalles

Cassia utiliza WebSSH2 de billchurch para iniciar sesiones SSH desde AC hacia los Gateways. WebSSH2 es un cliente SSH web que utiliza ssh2, socket.io, xterm.js y express. Un ejemplo básico de un emulador de terminal basado en web HTML5 y cliente SSH. Utiliza SSH2 como cliente en un host para proxy de una conexión Websocket/Socket.io a un servidor SSH2.

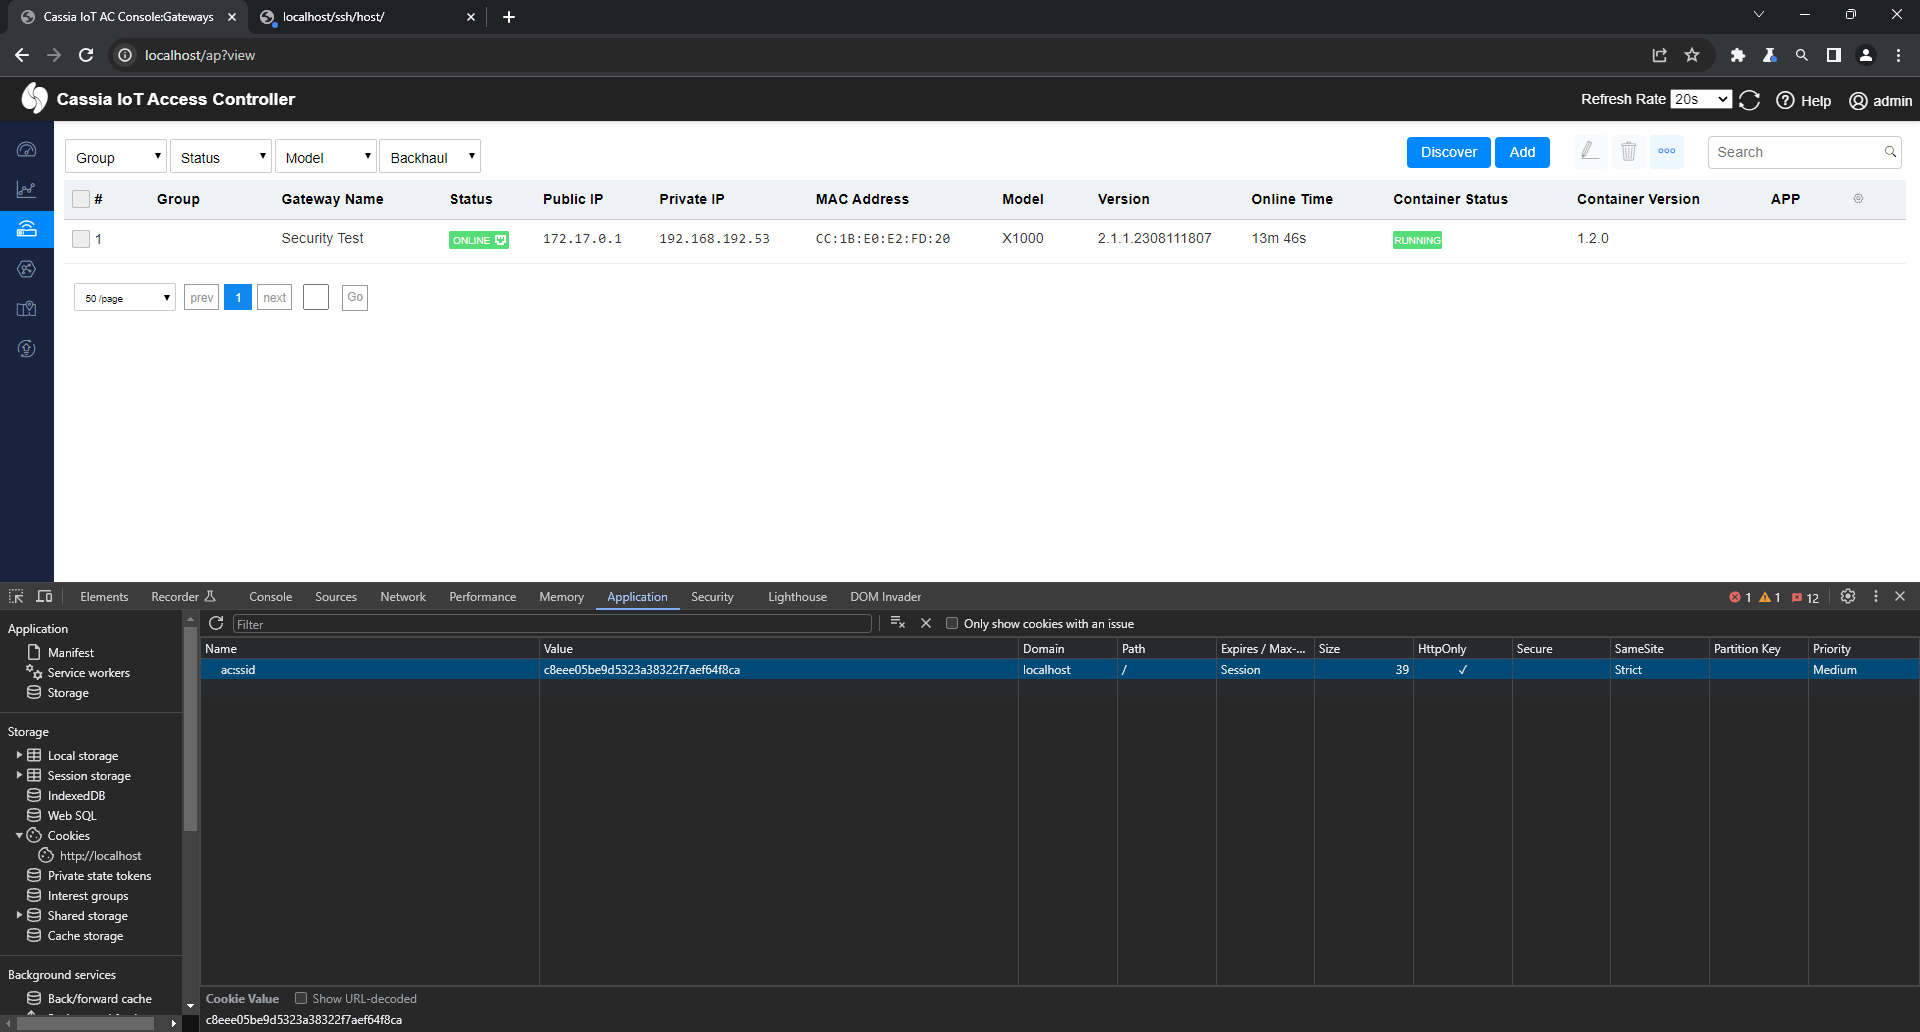
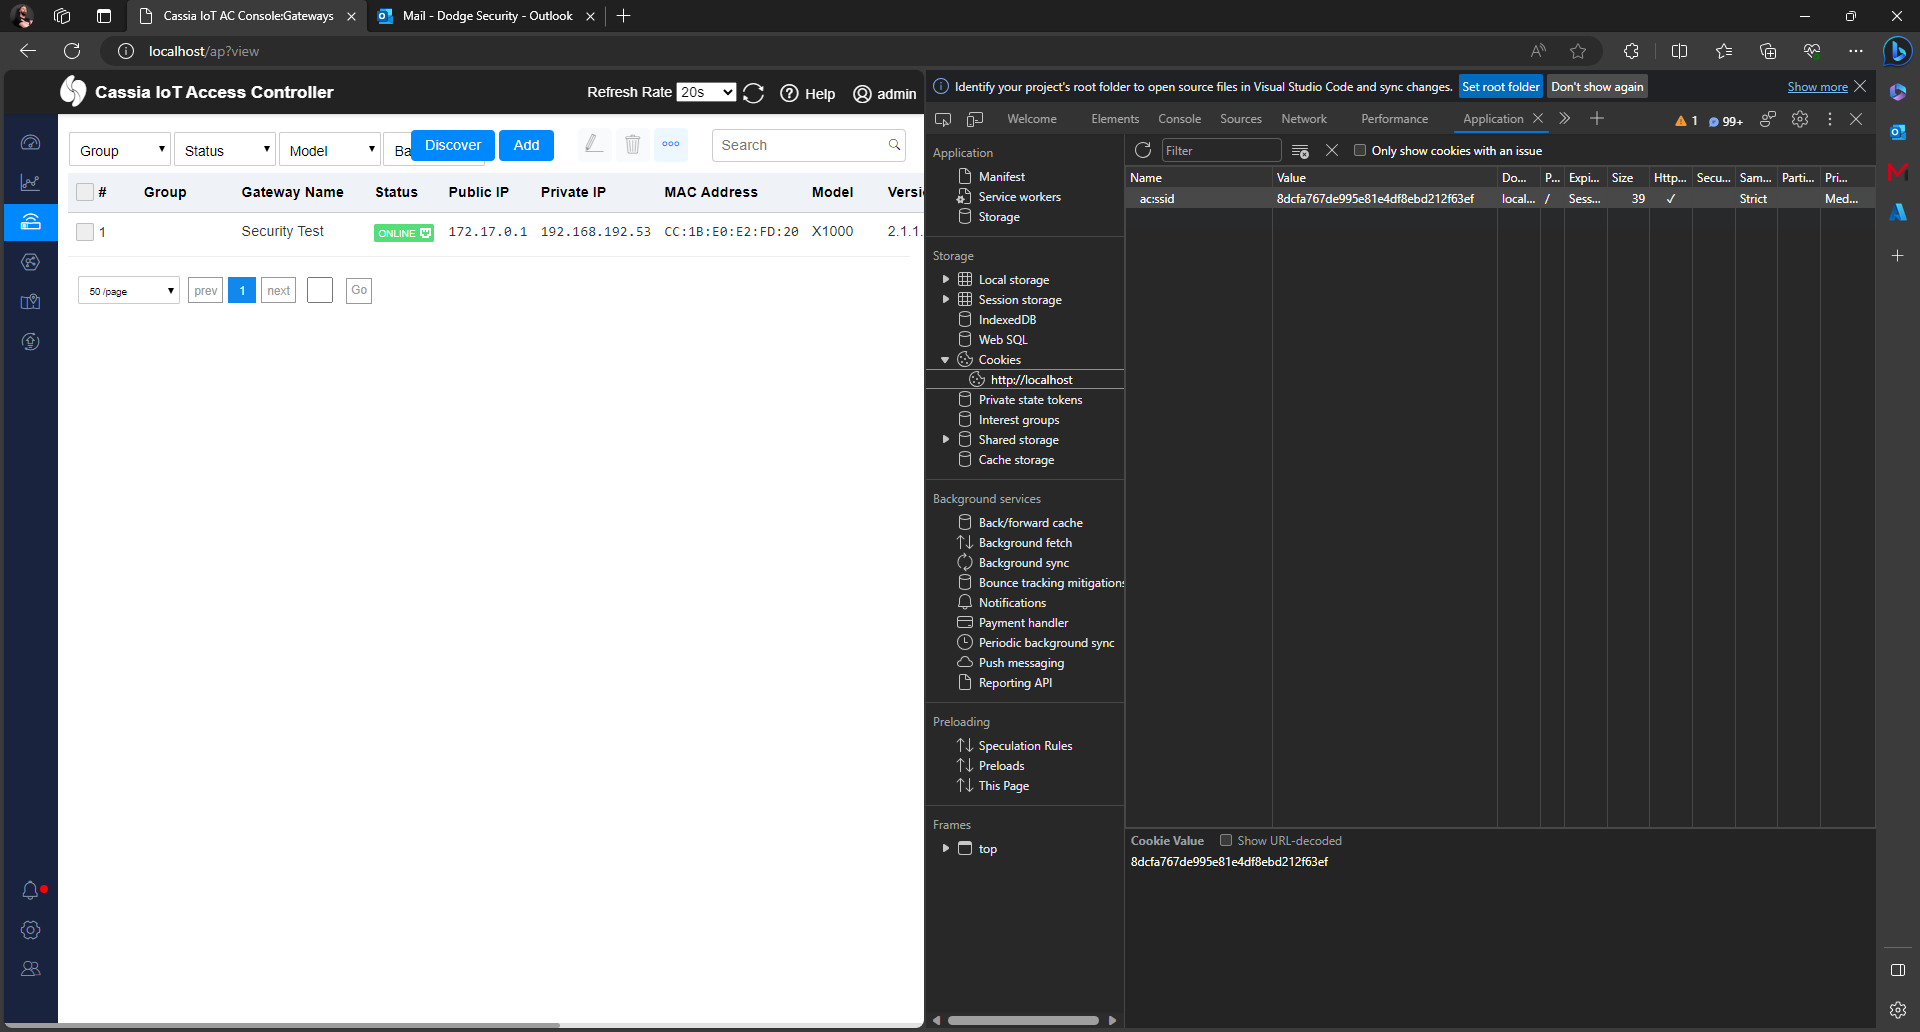
Cuando un usuario inicia sesión en AC, utiliza la cookie ac:ssid con la cookie Same Site Strict.
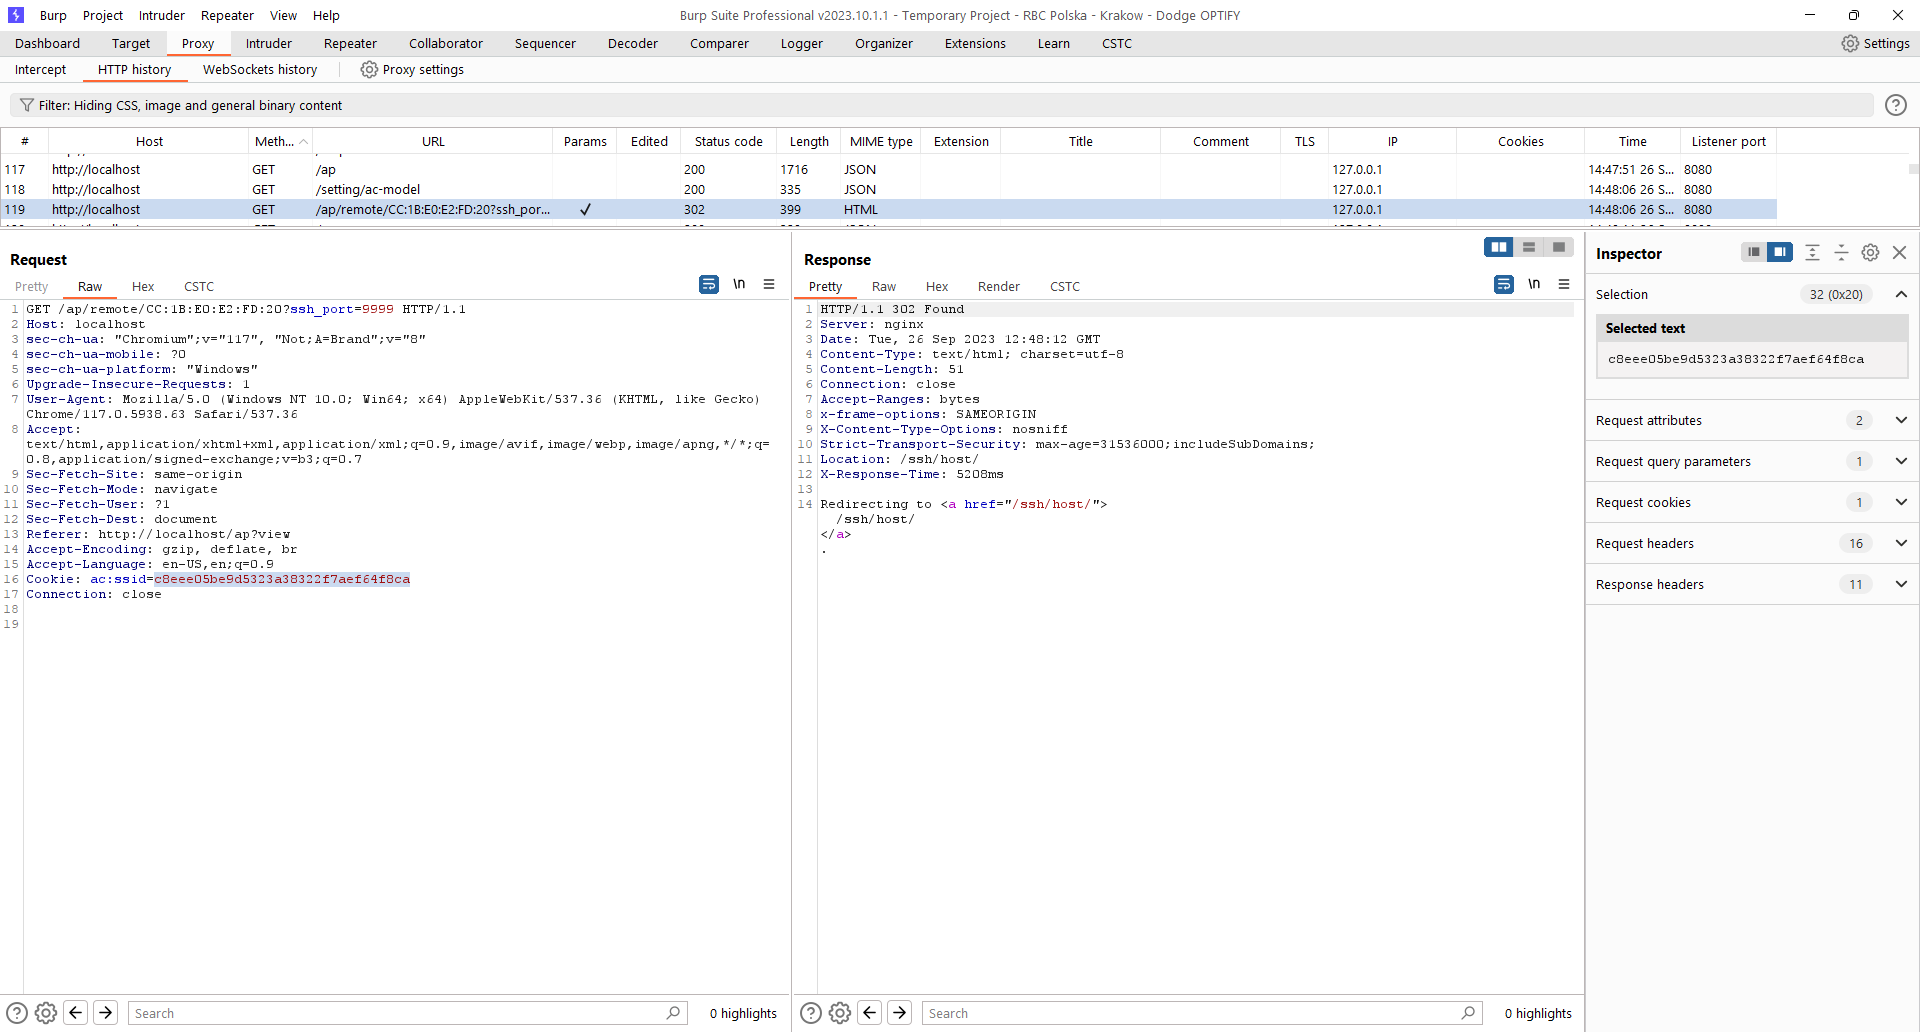
Para iniciar una sesión SSH web con el gateway, los usuarios envían una solicitud GET con la dirección MAC y el número de puerto (ssh inverso) sin usar token CSRF.

http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
Un atacante puede engañar al usuario enviándole la dirección del enlace. Esto provocará que el usuario establezca una sesión SSH (además, revela que el usuario puede ser solo de solo lectura).


Explotación

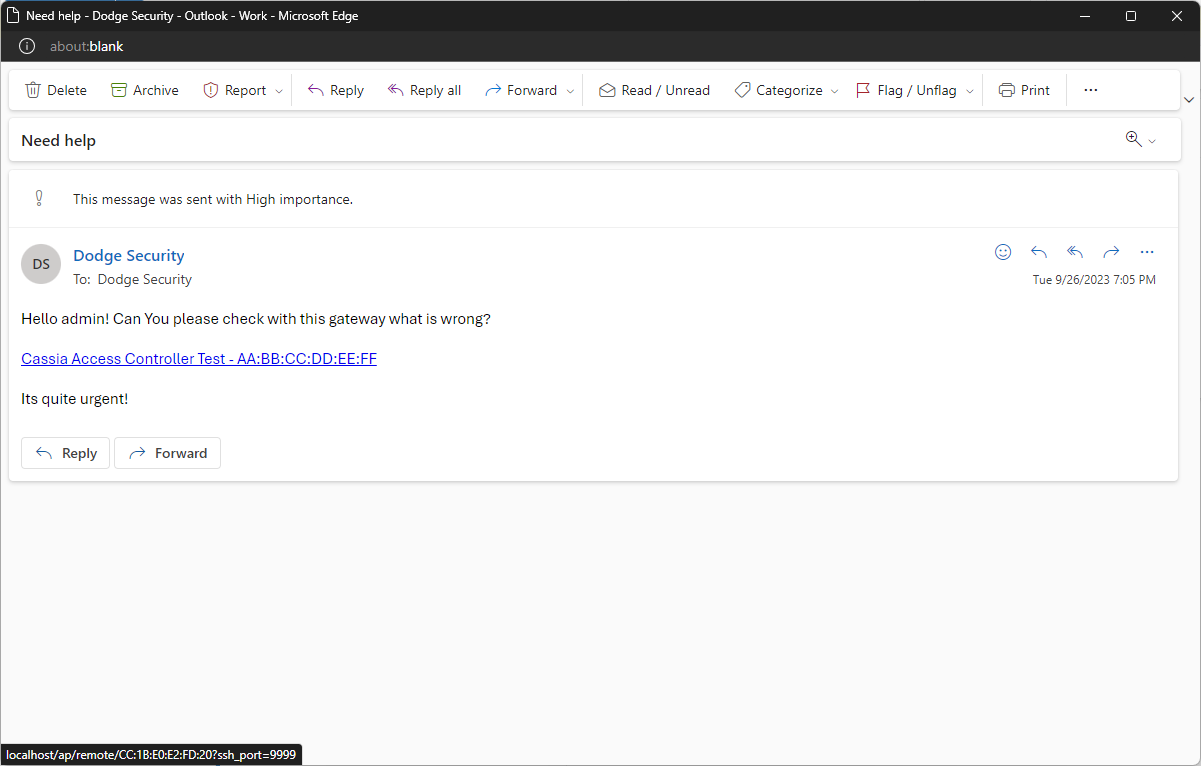
El atacante puede engañar a un usuario ya autenticado para que haga clic en un enlace proporcionado en un chat de equipo o correo electrónico, lo que resultará en el establecimiento de una conexión con el dispositivo proporcionado.

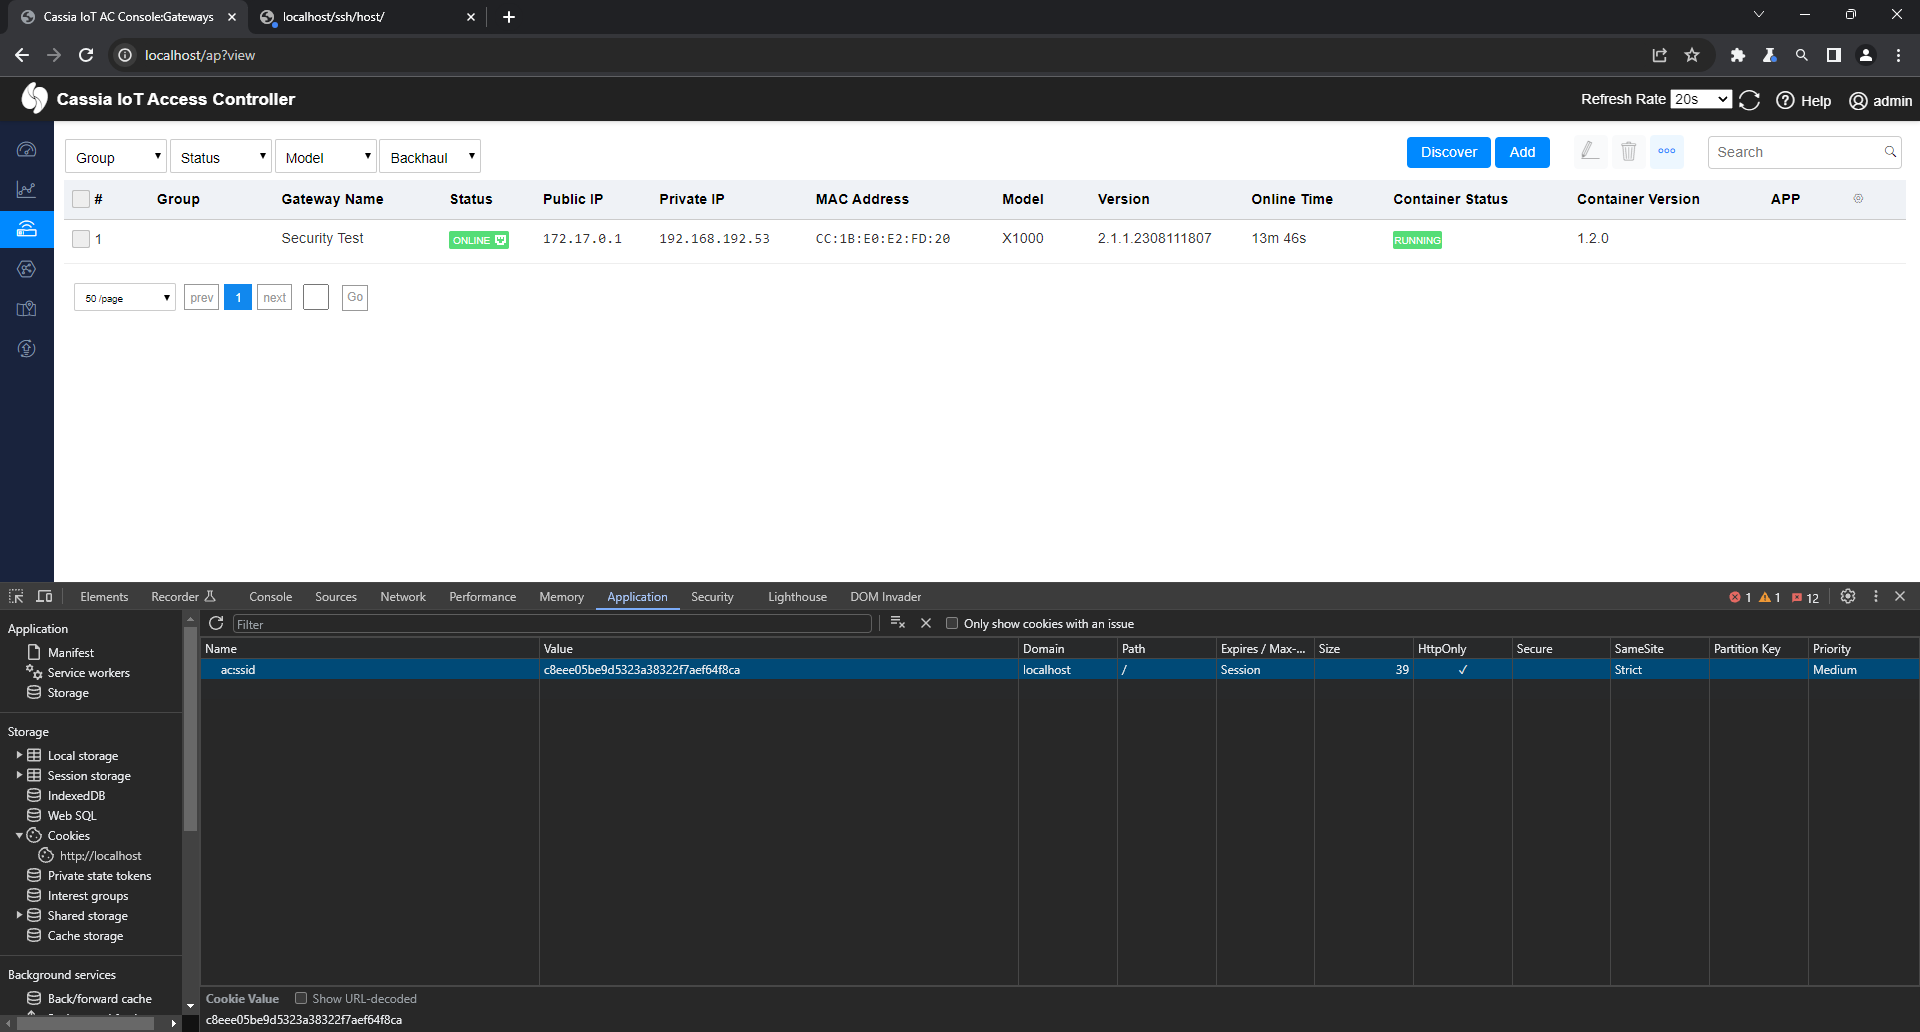
  1. El administrador de usuario está realizando algunas actividades en AC:
  2. El atacante sabe que el correo electrónico del administrador envía un mensaje con perfil de SE (o lo publica en un ticket de ITSM) incrustando la URL. El administrador puede hacer clic en el enlace mientras su navegador iniciará la sesión (tenga en cuenta que la sesión es persistente; incluso si el usuario cierra el navegador, la sesión ya se estará ejecutando):
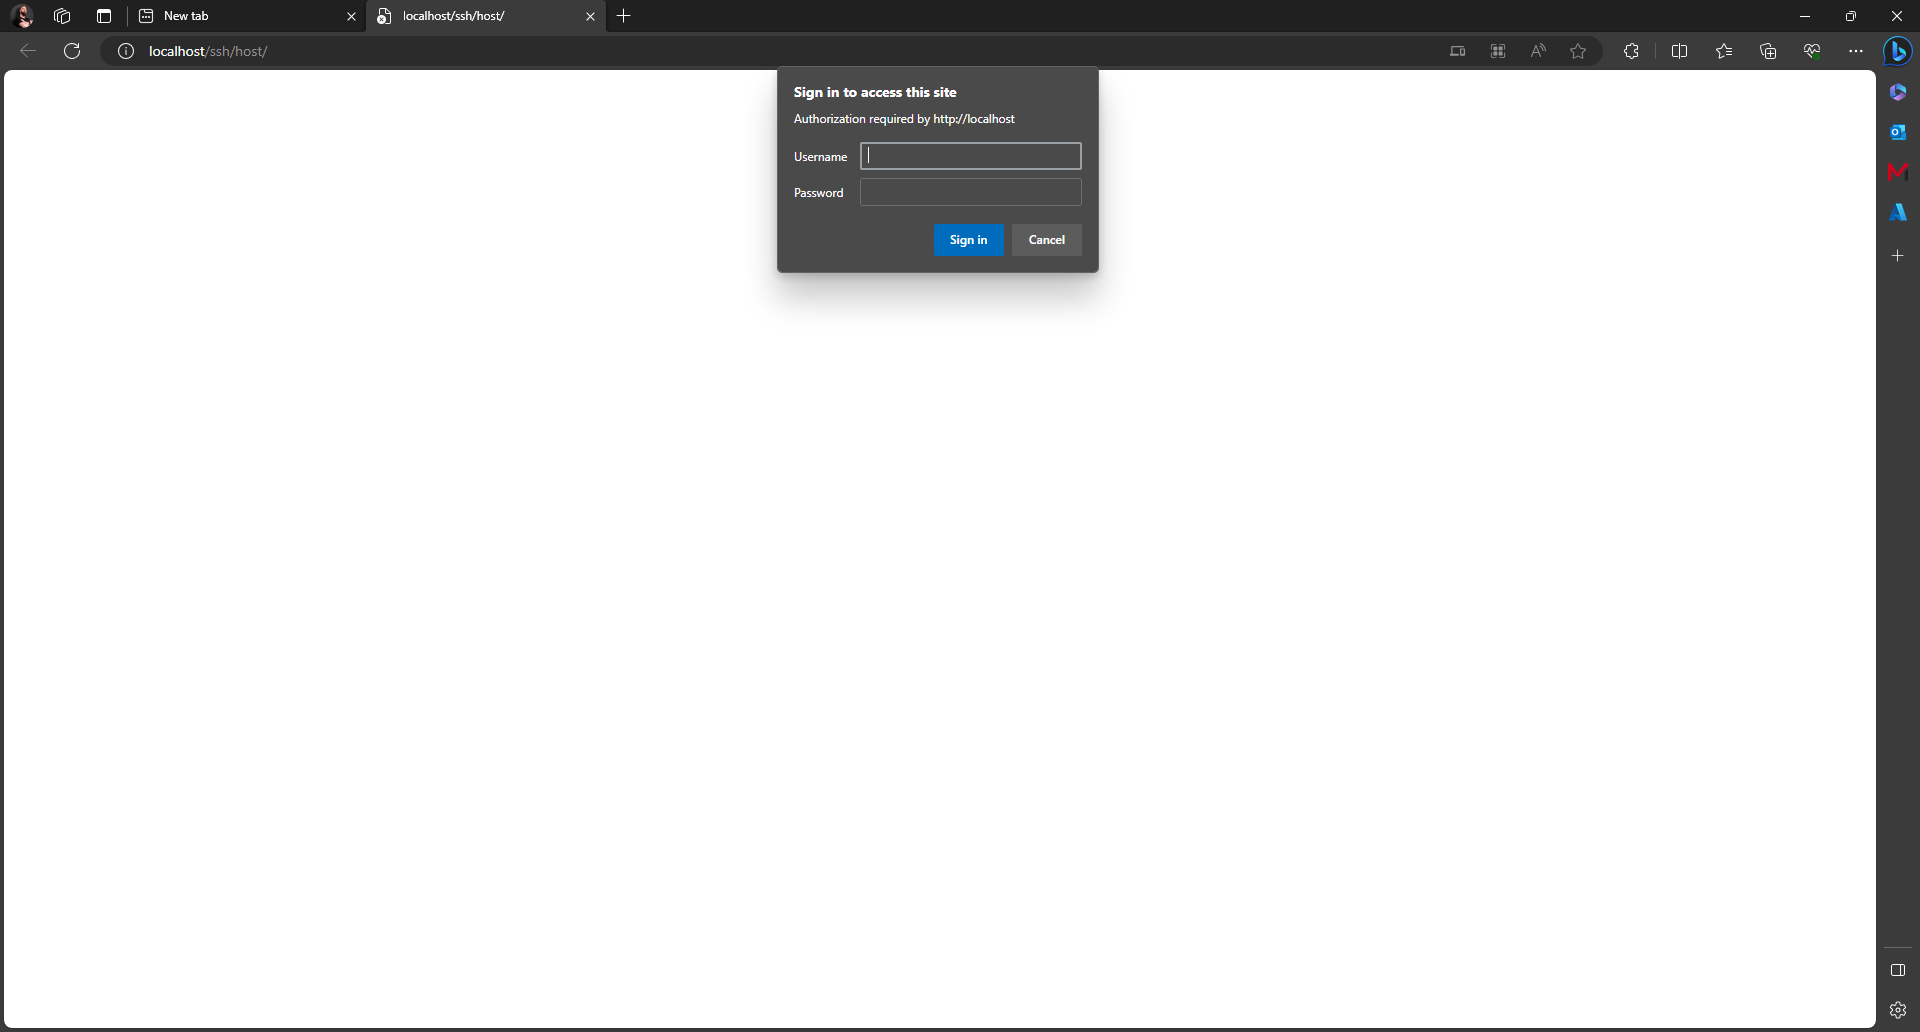
  3. La sesión se inicia ya que no se utiliza token CSRF ni otra protección. _AC envía una solicitud al Gateway con la dirección MAC proporcionada para establecer SSH inverso hacia AC; el atacante puede usar el reenvío de puertos local (utilizado en la solución) para realizar un ataque de fuerza bruta remota al acceso SSH (puede ser fácil cuando se usan contraseñas predeterminadas).
Mitigación

  • Actualice a la versión más alta disponible en Cassia Networks
Descargar herramienta