
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CertEagle — Armando registros de CT en vivo para la monitorización automatizada de activos | Kitploit

Herramientas/GitHubGitHub/devanshbatham/certeagle
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEnumeración de Subdominios
GitHubdevanshbatham/certeagle

CertEagle

Armando registros de CT en vivo para la monitorización automatizada de activos
Ver Repositorio
1353545hace 5 añosRevisado por Kitploit
Compartir

CertEagle - Utilidad de monitoreo de activos utilizando feeds de registros CT en tiempo real

certeagle

La descripción detallada se puede encontrar aquí :

Leer Blog aquí : https://medium.com/@Asm0d3us/weaponizing-live-ct-logs-for-automated-monitoring-of-assets-39c6973177c7

Introducción

En Bugbounties “Si no eres el primero, entonces eres el último” no existe tal cosa como una medalla de plata o bronce. El reconocimiento juega un papel muy importante y si puedes detectar/identificar un activo recién añadido antes que otros, entonces las posibilidades de que encuentres/informes una falla de seguridad en ese activo y seas recompensado por ello son mayores que las de otros.

Personalmente, he estado monitoreando registros CT para dominios/subdominios durante bastante tiempo y me ha dado muchos resultados exitosos. La inspiración detrás de esto fue “Sublert : By yassineaboukir” que verifica crt.sh en busca de subdominios y puede ejecutarse periódicamente. Sin embargo, estoy usando un enfoque algo diferente y, en lugar de mirar crt.sh periódicamente, extraigo dominios de los feeds de registros CT en vivo, por lo que las posibilidades de encontrar un nuevo activo antes son mayores en comparación con otros.

Flujo de trabajo

  • Monitorear el feed de registros CT en tiempo real y extraer los nombres de dominio de ese feed
  • Coincidir los subdominios/dominios extraídos con los dominios/palabras clave a coincidir
  • Enviar una notificación de Slack si un nombre de dominio coincide

Requisitos :

  • Un VPS (UNIX funcionando)
  • Python 3x (Probado con Python 3.6.9)
  • Espacio de trabajo de Slack (opcional)

Configuración

Asumo que ya has realizado la configuración de tu espacio de trabajo de Slack.

Ahora crea un canal llamado “subdomain-monitor” y configura un webhook entrante

Habilitar notificaciones de Slack :

Edita el archivo config.yaml y pega allí tu URL de webhook de Slack. Debería verse algo así config

Palabras clave y dominios a coincidir :

Puedes especificar palabras clave y dominios para coincidir en el archivo domains.yaml. Puedes especificar nombres

Para coincidir subdominios :
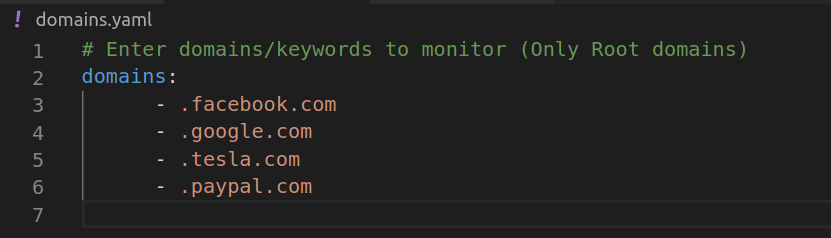
domains.yaml Nota : Observa el punto precedente [ . ]

Tomemos “.facebook.com” como ejemplo. Los dominios extraídos de los registros CT en tiempo real se compararán con la palabra “.facebook.com”. Si coinciden, se registrarán en nuestro archivo de salida (found-domains.log). Lo que hay que tener en cuenta aquí es que generará algunos falsos positivos como “test.facebook.com.test.com”, “example.facebook.company”, pero podemos filtrarlos más adelante usando algo de magia con regex

Para coincidir dominios/subdominios con palabras clave específicas :

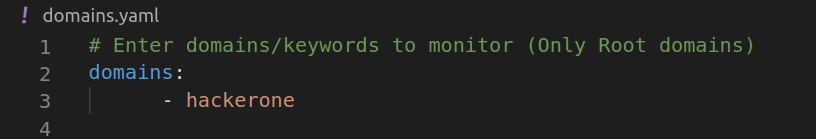
Supongamos que deseas monitorear y registrar dominios/subdominios que contengan la palabra “hackerone”. Entonces nuestro archivo domains.yaml se verá algo así domains.yaml Ahora todos los dominios/subdominios extraídos que contengan la palabra “hackerone” se compararán y registrarán (y se te enviará una notificación de Slack por ello)
Bien, hemos terminado con nuestra configuración inicial. Instalemos las dependencias requeridas y ejecutemos nuestra herramienta

$ pip3 install -r requirements.txt

$ python3 certeagle.py
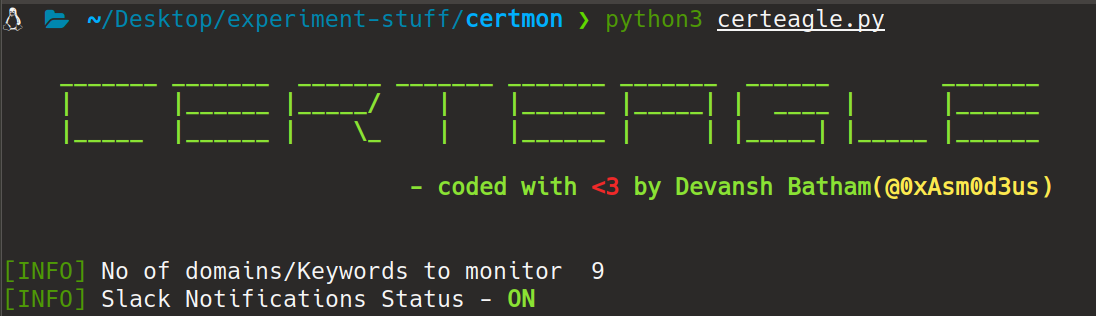
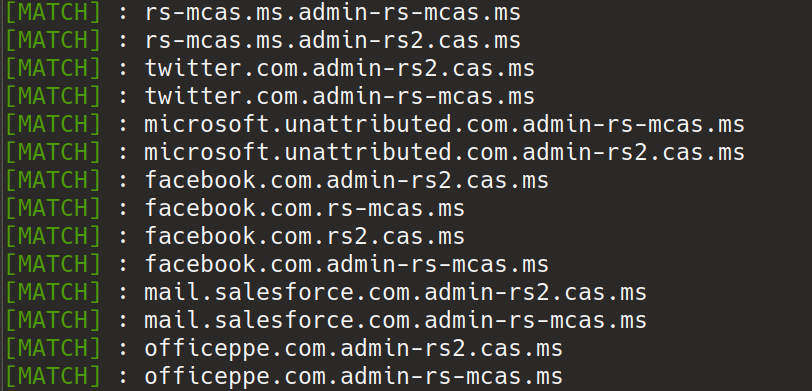
Los dominios coincidentes se verán así :

Las notificaciones de Slack se verán así :
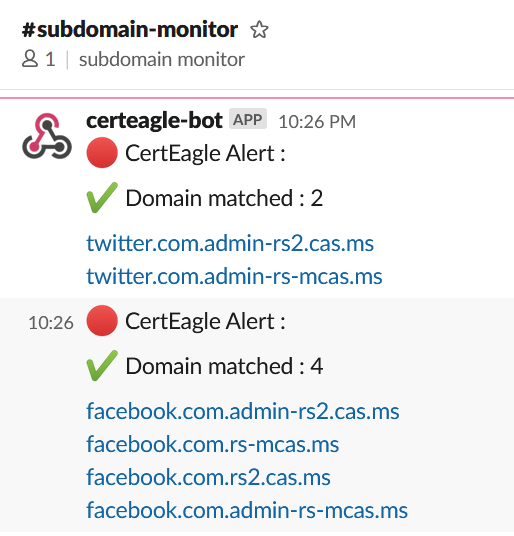
ingrese la descripción de la imagen aquí

Archivos de salida :

El programa seguirá ejecutándose. Todos los dominios coincidentes se guardarán en el directorio de salida en el archivo found-domains.log

Advertencia estricta : No monitoree activos de ninguna organización sin consentimiento previo

Inspiración

Sublert

Phishing Catcher

Contacto

Envíame un DM : @0xAsm0d3us

¿Quieres apoyar mi trabajo?

Si crees que mi trabajo ha agregado algún valor a tu conocimiento existente, entonces puedes Buy me a Coffee here (¿y a quién no le gusta una buena taza de café?')

name

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    285

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





