

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Vulnerable-to-Debian-OpenSSL-bug-CVE-2008-0166 — Buscar monedas BTC en versiones anteriores de Bitcoin Core con vulnerabilidad crítica OpenSSL 0.9.8 CVE-2008-0166 | Kitploit
Herramientas/GitHubGitHub/demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
Análisis de VulnerabilidadesExplotaciónCriptografíaPapers e InvestigaciónAprendizaje y EducaciónRecursos Curados
GitHubdemining/vulnerable-to-debian-openssl-bug-cve-2008-0166

Vulnerable-to-Debian-OpenSSL-bug-CVE-2008-0166

Buscar monedas BTC en versiones anteriores de Bitcoin Core con vulnerabilidad crítica OpenSSL 0.9.8 CVE-2008-0166

Ver RepositorioSitio web
9275hace 3 añosAún no revisado
Compartir

Búsqueda de monedas BTC en versiones anteriores de Bitcoin Core con la vulnerabilidad crítica OpenSSL 0.9.8 CVE-2008-0166

En este artículo, crearemos una herramienta que generará direcciones de Bitcoin (P2PKH) utilizando la vulnerabilidad CVE-2008-0166. Este es un proyecto de investigación para encontrar monedas BTC en versiones anteriores del cliente de software Bitcoin Core.

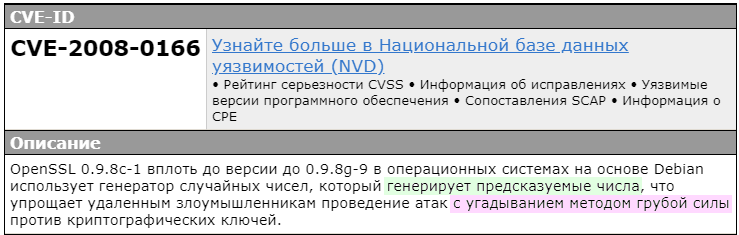
Generador de números aleatorios que genera  números predecibles  CVE-2008-0166

VAIM-OpenSSL 0.9.8/1.0.0 Detected

La versión de vulnerabilidad crítica  OpenSSL 0.9.8 CVE-2008-0166 fue  poblada únicamente con el ID del proceso. Debido a las diferencias entre endianness y sizeof(long), la salida depende de la arquitectura:  32 -bits big endian (por ejemplo,  i386),  64 -bits big endian (por ejemplo,  amd64, ia64),  32 -bits big endian (por ejemplo, powerpc, sparc). PID 0 es el núcleo, y  PID_MAX (32768) no se alcanza mediante portabilidad, por lo que había  32767  flujos de números aleatorios posibles para cada arquitectura.
Búsqueda de monedas BTC en versiones anteriores de Bitcoin Core con la vulnerabilidad crítica OpenSSL 0.9.8 CVE-2008-0166

El cliente de software Bitcoin Core utiliza  OpenSSL. Específicamente, utiliza una función  «EC_KEY_generate_key()» para generar direcciones de Bitcoin  (como una clave)  para recibir pagos. Las versiones anteriores de Bitcoin Core generan y almacenan  100  claves en wallet.dat

Una nueva clave se genera solo cuando se recibe un pago de Bitcoin. Por lo tanto, el cliente de software Bitcoin Core mantiene un grupo de  100  claves de Bitcoin no utilizadas  (direcciones). El estado del generador de números aleatorios interno depende de qué otras llamadas se hicieron a la biblioteca  OpenSSL antes de la llamada 'EC_KEY_generate_key()'. Desafíos que afectan el estado interno del RNG: «RAND_add(8)», «RAND_bytes(8)» y «RAND_bytes(32)».

Por lo tanto, la investigación consistió en revisar muchas fuentes antiguas de bitcoin para descubrir qué llamadas se realizaron que afectaron el estado interno del RNG antes de la llamada  «EC_KEY_generate_key()». La ruta de llamada cambia entre versiones del cliente de software Bitcoin Core

El estudio se centró en las siguientes versiones:
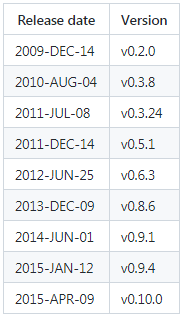
| Fecha de lanzamiento | Versión || Fecha de lanzamiento | Versión |

Nuestro objetivo es generar claves privadas para cada versión del cliente de software Bitcoin Core, para cada arquitectura  (le32/le64), para cada ID de proceso y para direcciones de Bitcoin  (P2PKH), utilizando un número aleatorio de una vulnerabilidad crítica. OpenSSL 0.9.8.

En última instancia, crearemos un generador de direcciones de Bitcoin  (P2PKH) y todo se guardará en un archivo result.txt
Todo se almacenará en el almacenamiento de archivos de Google DriveTodo se almacenará en el almacenamiento de archivos de Google Drive

Haciendo OpenSSL vulnerable de nuevo

Para ello, utilizaremos el  kit de distribución  «Ubuntu 18.04.5 LTS» de Google Colab
Búsqueda de monedas BTC en versiones anteriores de Bitcoin Core con la vulnerabilidad crítica OpenSSL 0.9.8 CVE-2008-0166

Anteriormente grabamos una  instrucción en video:  «TERMINAL en Google Colab crea todas las comodidades para trabajar en GITHUB»

Abra Google Colab en  Terminal [TerminalGoogleColab]

Ejecutemos el comando:

cat /etc/lsb-release
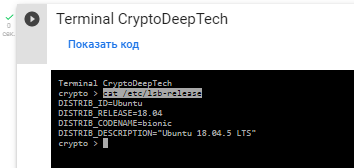
«Ubuntu 18.04.5 LTS»«Ubuntu 18.04.5 LTS»

Vayamos al  repositorio «CryptoDeepTools»    y echemos un vistazo a los detalles

git clone https://github.com/demining/CryptoDeepTools.git

cd CryptoDeepTools/05VulnerableOpenSSL/

ls -lh
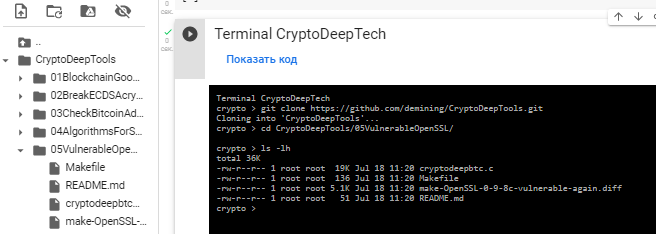
Búsqueda de monedas BTC en versiones anteriores de Bitcoin Core con la vulnerabilidad crítica OpenSSL 0.9.8 CVE-2008-0166

Actualice e instale  g++ libgmp3-dev libmpfr-dev

apt-get update


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




