
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DECAF — DECAF (abreviatura de Dynamic Executable Code Analysis Framework) es una plataforma de análisis binario basada en QEMU. Este es también el hogar de la plataforma de análisis dinámico de malware para Android DroidScope. DroidScope es ahora una extensión de DECAF. | Kitploit
Herramientas/GitHubGitHub/decaf-project/decaf
Seguridad AndroidAnálisis Dinámico (Sandboxing)Ingeniería InversaAnálisis de MalwareAnálisis de Binarios
GitHubdecaf-project/decaf

DECAF

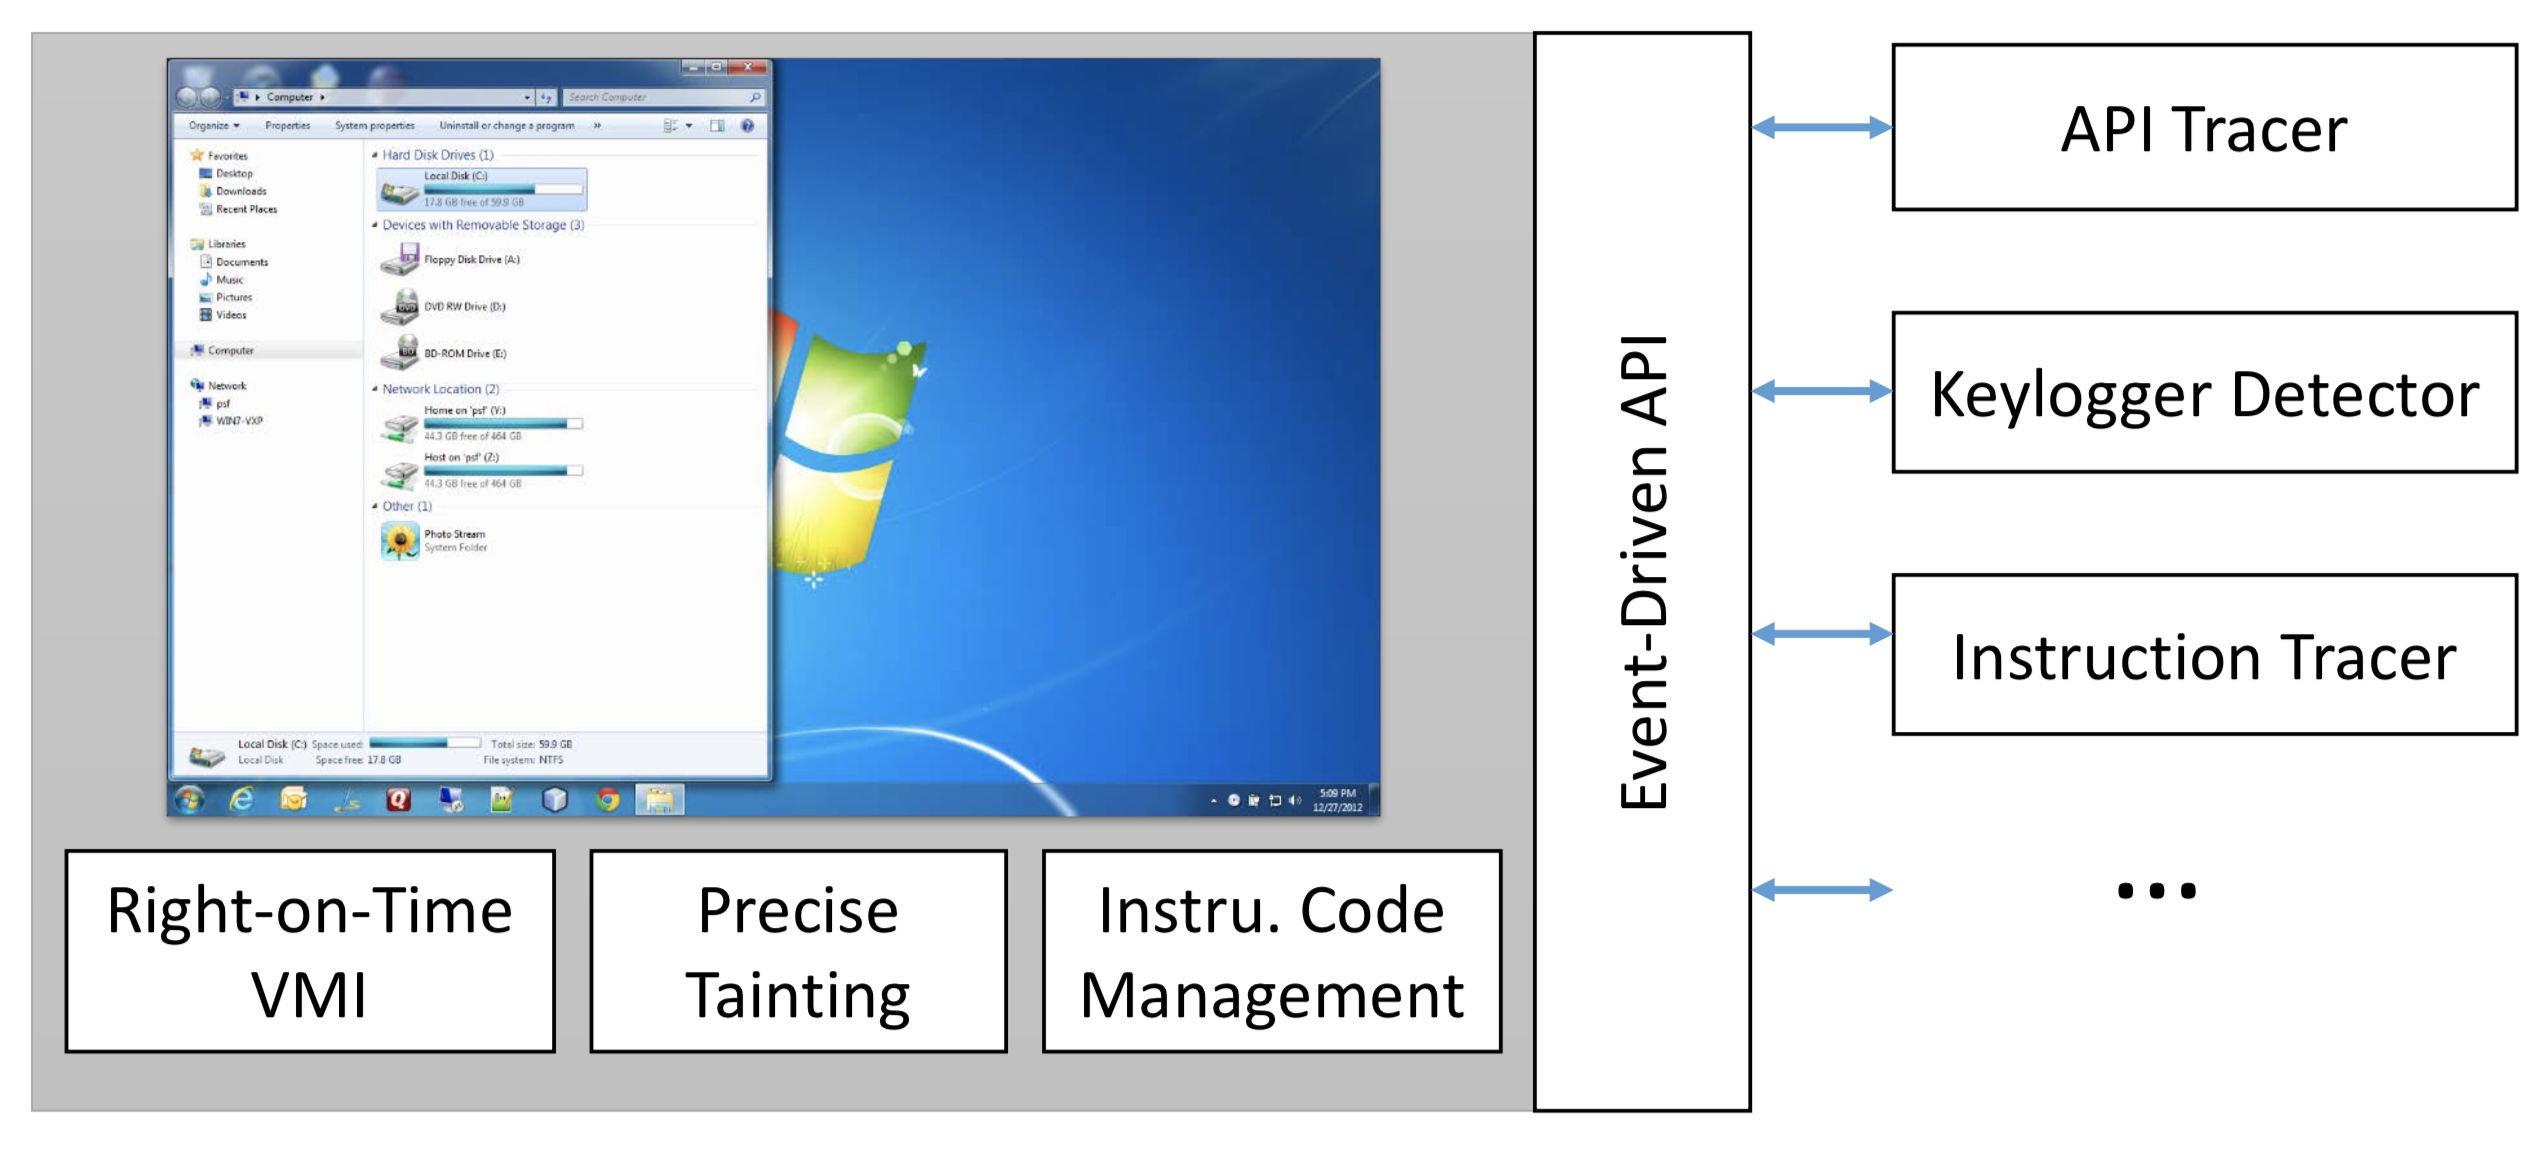
DECAF (abreviatura de Dynamic Executable Code Analysis Framework) es una plataforma de análisis binario basada en QEMU. Este es también el hogar de la plataforma de análisis dinámico de malware para Android DroidScope. DroidScope es ahora una extensión de DECAF.

Ver Repositorio
83716715hace 5 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

DECAF (abreviatura de Dynamic Executable Code Analysis Framework) es una plataforma de análisis binario basada en QEMU. Este es también el hogar de la plataforma de análisis dinámico de malware para Android DroidScope. DroidScope es ahora una extensión de DECAF.

Leer más
Descargar herramienta