Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
smart-sketcher-upload — Explota la omisión de autenticación Bluetooth en el proyector de juguete smART Sketcher 2.0, permitiendo la conexión no autenticada y la carga de imágenes mediante scripts de Python. | Kitploit
Herramientas/GitHubGitHub/davidrxchester/smart-sketcher-upload
Seguridad BluetoothSeguridad IoTAnálisis de VulnerabilidadesExplotaciónSeguridad InalámbricaPruebas de PenetraciónSeguridad de Hardware e IoT
GitHub
Compartir
davidrxchester/smart-sketcher-upload

smart-sketcher-upload

Explota la omisión de autenticación Bluetooth en el proyector de juguete smART Sketcher 2.0, permitiendo la conexión no autenticada y la carga de imágenes mediante scripts de Python.

Ver RepositorioSitio web
340hace 10 mesesAún no revisado

smART Sketcher 2.0 - Bypass de Autenticación Bluetooth

CVE-2026-0842 | Autenticación faltante en la interfaz BLE

Resumen

El smART Sketcher 2.0 es un proyector de juguete habilitado para Bluetooth que permite a los niños calcar imágenes. No tiene autenticación en su conexión Bluetooth: cualquier persona dentro del alcance puede conectarse y enviar imágenes al dispositivo sin emparejamiento ni notificación.
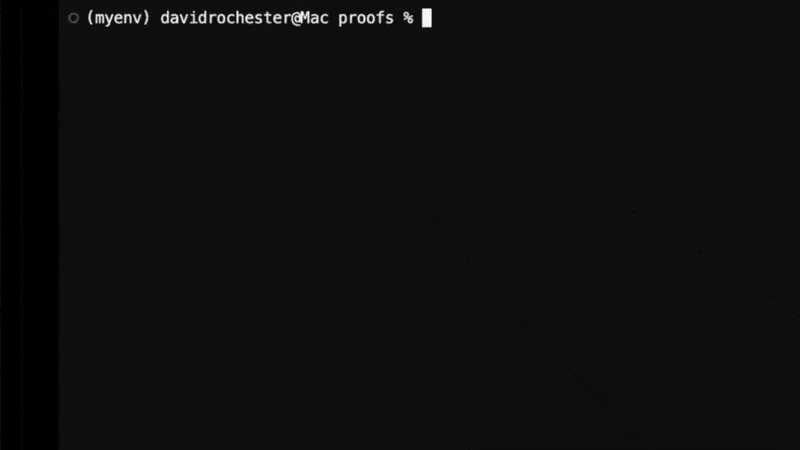
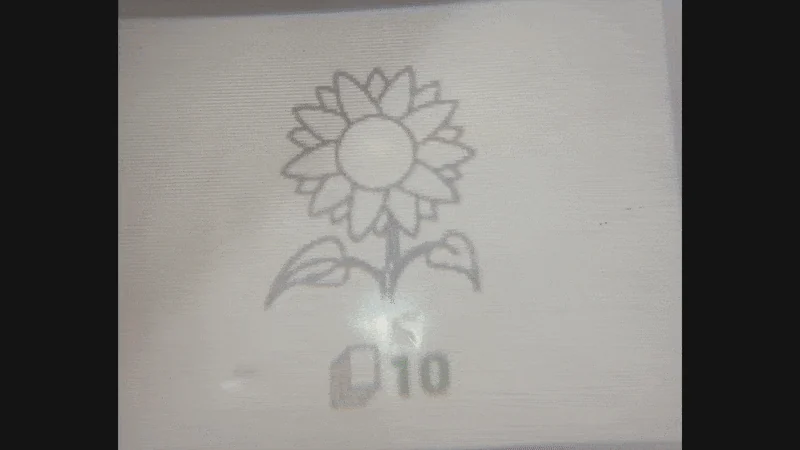
Demostración

Bluetooth Shell

Image Upload

El Problema

  • El dispositivo se anuncia como "smART Sketcher 2.0" a través de Bluetooth
  • No se requiere emparejamiento para conectarse
  • No hay autenticación para enviar comandos o imágenes
  • No hay notificación cuando alguien se conecta
  • Funciona desde más de 30 pies de distancia

Esto significa que cualquier persona en un edificio de apartamentos, parque o espacio público puede enviar contenido al juguete de un niño sin que los padres lo sepan.

Uso

pip install bleak pillow
python bt_shell.py          # shell bluetooth interactivo
python upload_image.py image.jpg   # subir una imagen

Divulgación

Se contactó al proveedor pero no respondió. Informe completo:

CWE-306 | Registro CVE

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







