
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CISCO-CVE-2020-3452-Scanner-Exploiter — CISCO CVE-2020-3452 Escáner & Explotador | Kitploit

Herramientas/GitHubGitHub/darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
ReconocimientoEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubdarklotuskdb/cisco-cve-2020-3452-scanner-exploiter

CISCO-CVE-2020-3452-Scanner-Exploiter

Compartir

CISCO CVE-2020-3452 Escáner & Explotador

Ver Repositorio
992531hace 5 añosRevisado por Kitploit

Escáner y explotador de CISCO CVE-2020-3452

Escaneará los servidores objetivo desde shodan y luego encontrará los servidores vulnerables a CVE-2020-3452 (lectura remota no autorizada de archivos en Cisco Adaptive Security Appliance y FTD).

Acerca de

Una vulnerabilidad en la interfaz de servicios web de Cisco Adaptive Security Appliance (ASA) Software y Cisco Firepower Threat Defense (FTD) Software podría permitir que un atacante remoto no autenticado realice ataques de directory traversal y lea archivos confidenciales en un sistema objetivo.

La vulnerabilidad se debe a una falta de validación adecuada de entrada de las URL en las solicitudes HTTP procesadas por un dispositivo afectado. Un atacante podría explotar esta vulnerabilidad enviando una solicitud HTTP manipulada que contenga secuencias de caracteres de directory traversal a un dispositivo afectado. Una explotación exitosa podría permitir al atacante ver archivos arbitrarios dentro del sistema de archivos de servicios web en el dispositivo objetivo.

El sistema de archivos de servicios web está habilitado cuando el dispositivo afectado está configurado con las funciones WebVPN o AnyConnect. Esta vulnerabilidad no se puede utilizar para obtener acceso a los archivos del sistema de ASA o FTD ni a los archivos del sistema operativo (SO) subyacente.

Requisitos previos

Instale Shodan-Command-Line-Interface

1. pip install -U setuptools
2. easy_install shodan
3. easy_install -U shodan
4. shodan init YOUR_API_KEY

Uso

Linux

1. git clone https://github.com/darklotuskdb/CISCO-CVE-2020-3452-Scanner-Exploiter.git
2. cd CISCO-CVE-2020-3452-Scanner-Exploiter/
3. chmod +x SnE-CVE-2020-3452.sh
4. ./SnE-CVE-2020-3452.sh
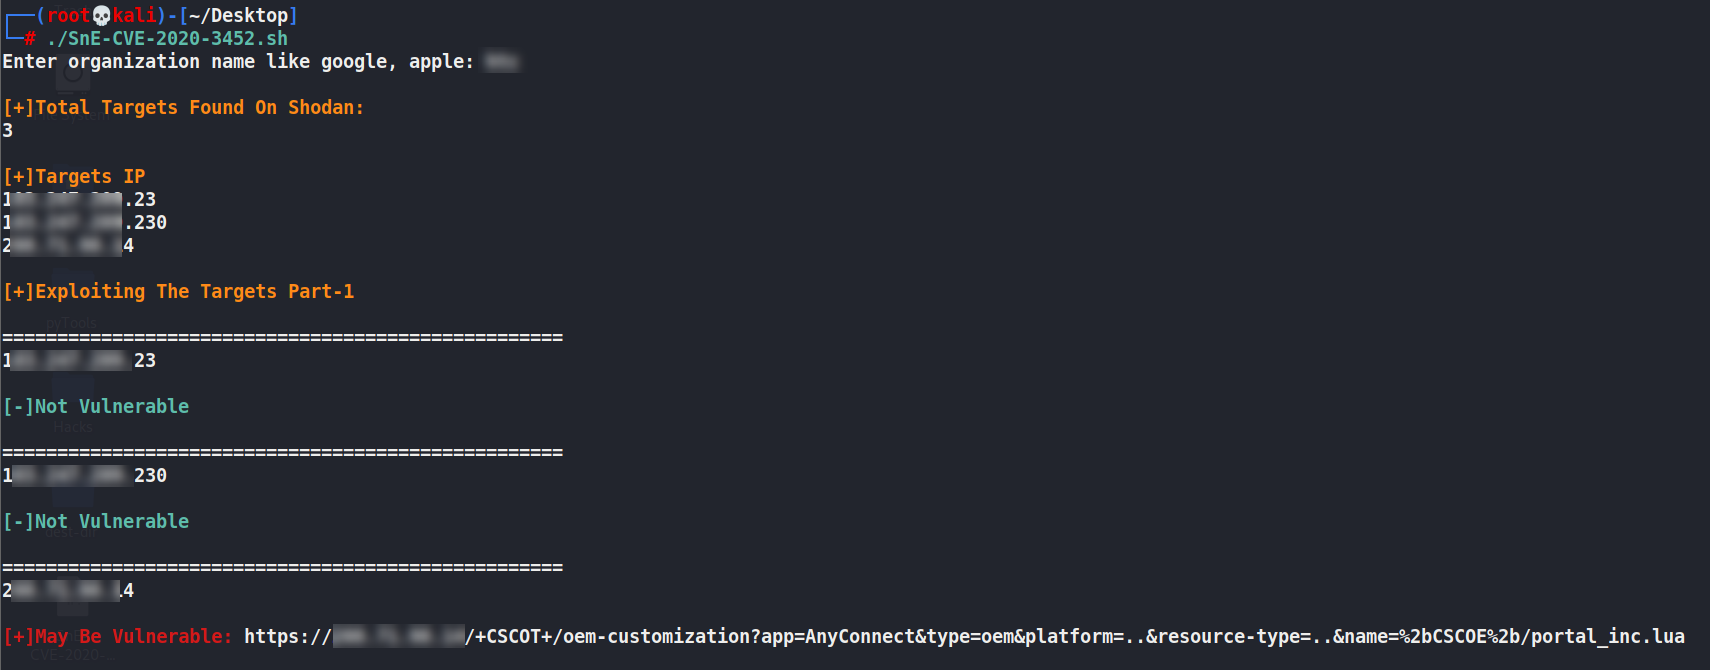
Captura de pantalla

SnE-CVE-2020-3452

Referencia

  • https://twitter.com/aboul3la/status/1286012324722155525
  • https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-ro-path-KJuQhB86

Donación

BuyMeACoffee si te gusta mi trabajo

Acerca de mí

  • DarkLotus - Investigador de ciberseguridad - DarkLotusKDB

Redes sociales

  • Twitter
  • Medium
  • Linkedin
  • Instagram
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





