
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/danielw98/zero-click-exploit-analysis
Seguridad iOSAnálisis de VulnerabilidadesExplotaciónIngeniería InversaSeguridad WebSeguridad MóvilPapers e InvestigaciónAprendizaje y EducaciónExplotación de Binarios
Labs y Práctica
GitHubdanielw98/zero-click-exploit-analysis

zero-click-exploit-analysis

CVE-2025-55177 + CVE-2025-43300: ingeniería inversa de la cadena zero-click de WhatsApp-ImageIO para iOS, con laboratorios interactivos.

Ver RepositorioSitio web
368hace 6 mesesAún no revisado
Compartir

Cero clics, viejos trucos

Anatomía de la cadena de exploits de cero clics de 2025 en WhatsApp/ImageIO (CVE-2025-55177 + CVE-2025-43300). Artículo de investigación más un acompañante web interactivo con recorridos por las CVE, diffs de parches y laboratorios prácticos de heap/stack.

Sitio en vivo: https://mcs.danielwagner.ro Artículo (PDF): write-primitive-exploits-ios-to-linux-root.pdf Diapositivas de la charla: https://mcs.danielwagner.ro/slides (deck de Manim Community, 16 escenas, código fuente en manim/)

Equipo

  • Ștefan-Daniel Wagner · coautor
  • Dan-Gabriel Oltean · coautor
  • Victor-Nicolae Matveev · coautor
  • conf. univ. dr. Emil Simion · coordinador (FSA, UNSTPB)

Facultatea de Științe Aplicate, UNSTPB · Proyecto de investigación de máster, Metodologia Cercetării Științifice, 2025-2026.

Capturas de pantalla

Inicio. Página de aterrizaje con un hero de estilo terminal, el resumen de una línea de la cadena, una franja de estadísticas (CVSS, clases CWE, rango de iOS afectado), tarjetas de características y una mini línea de tiempo de la ventana de divulgación.
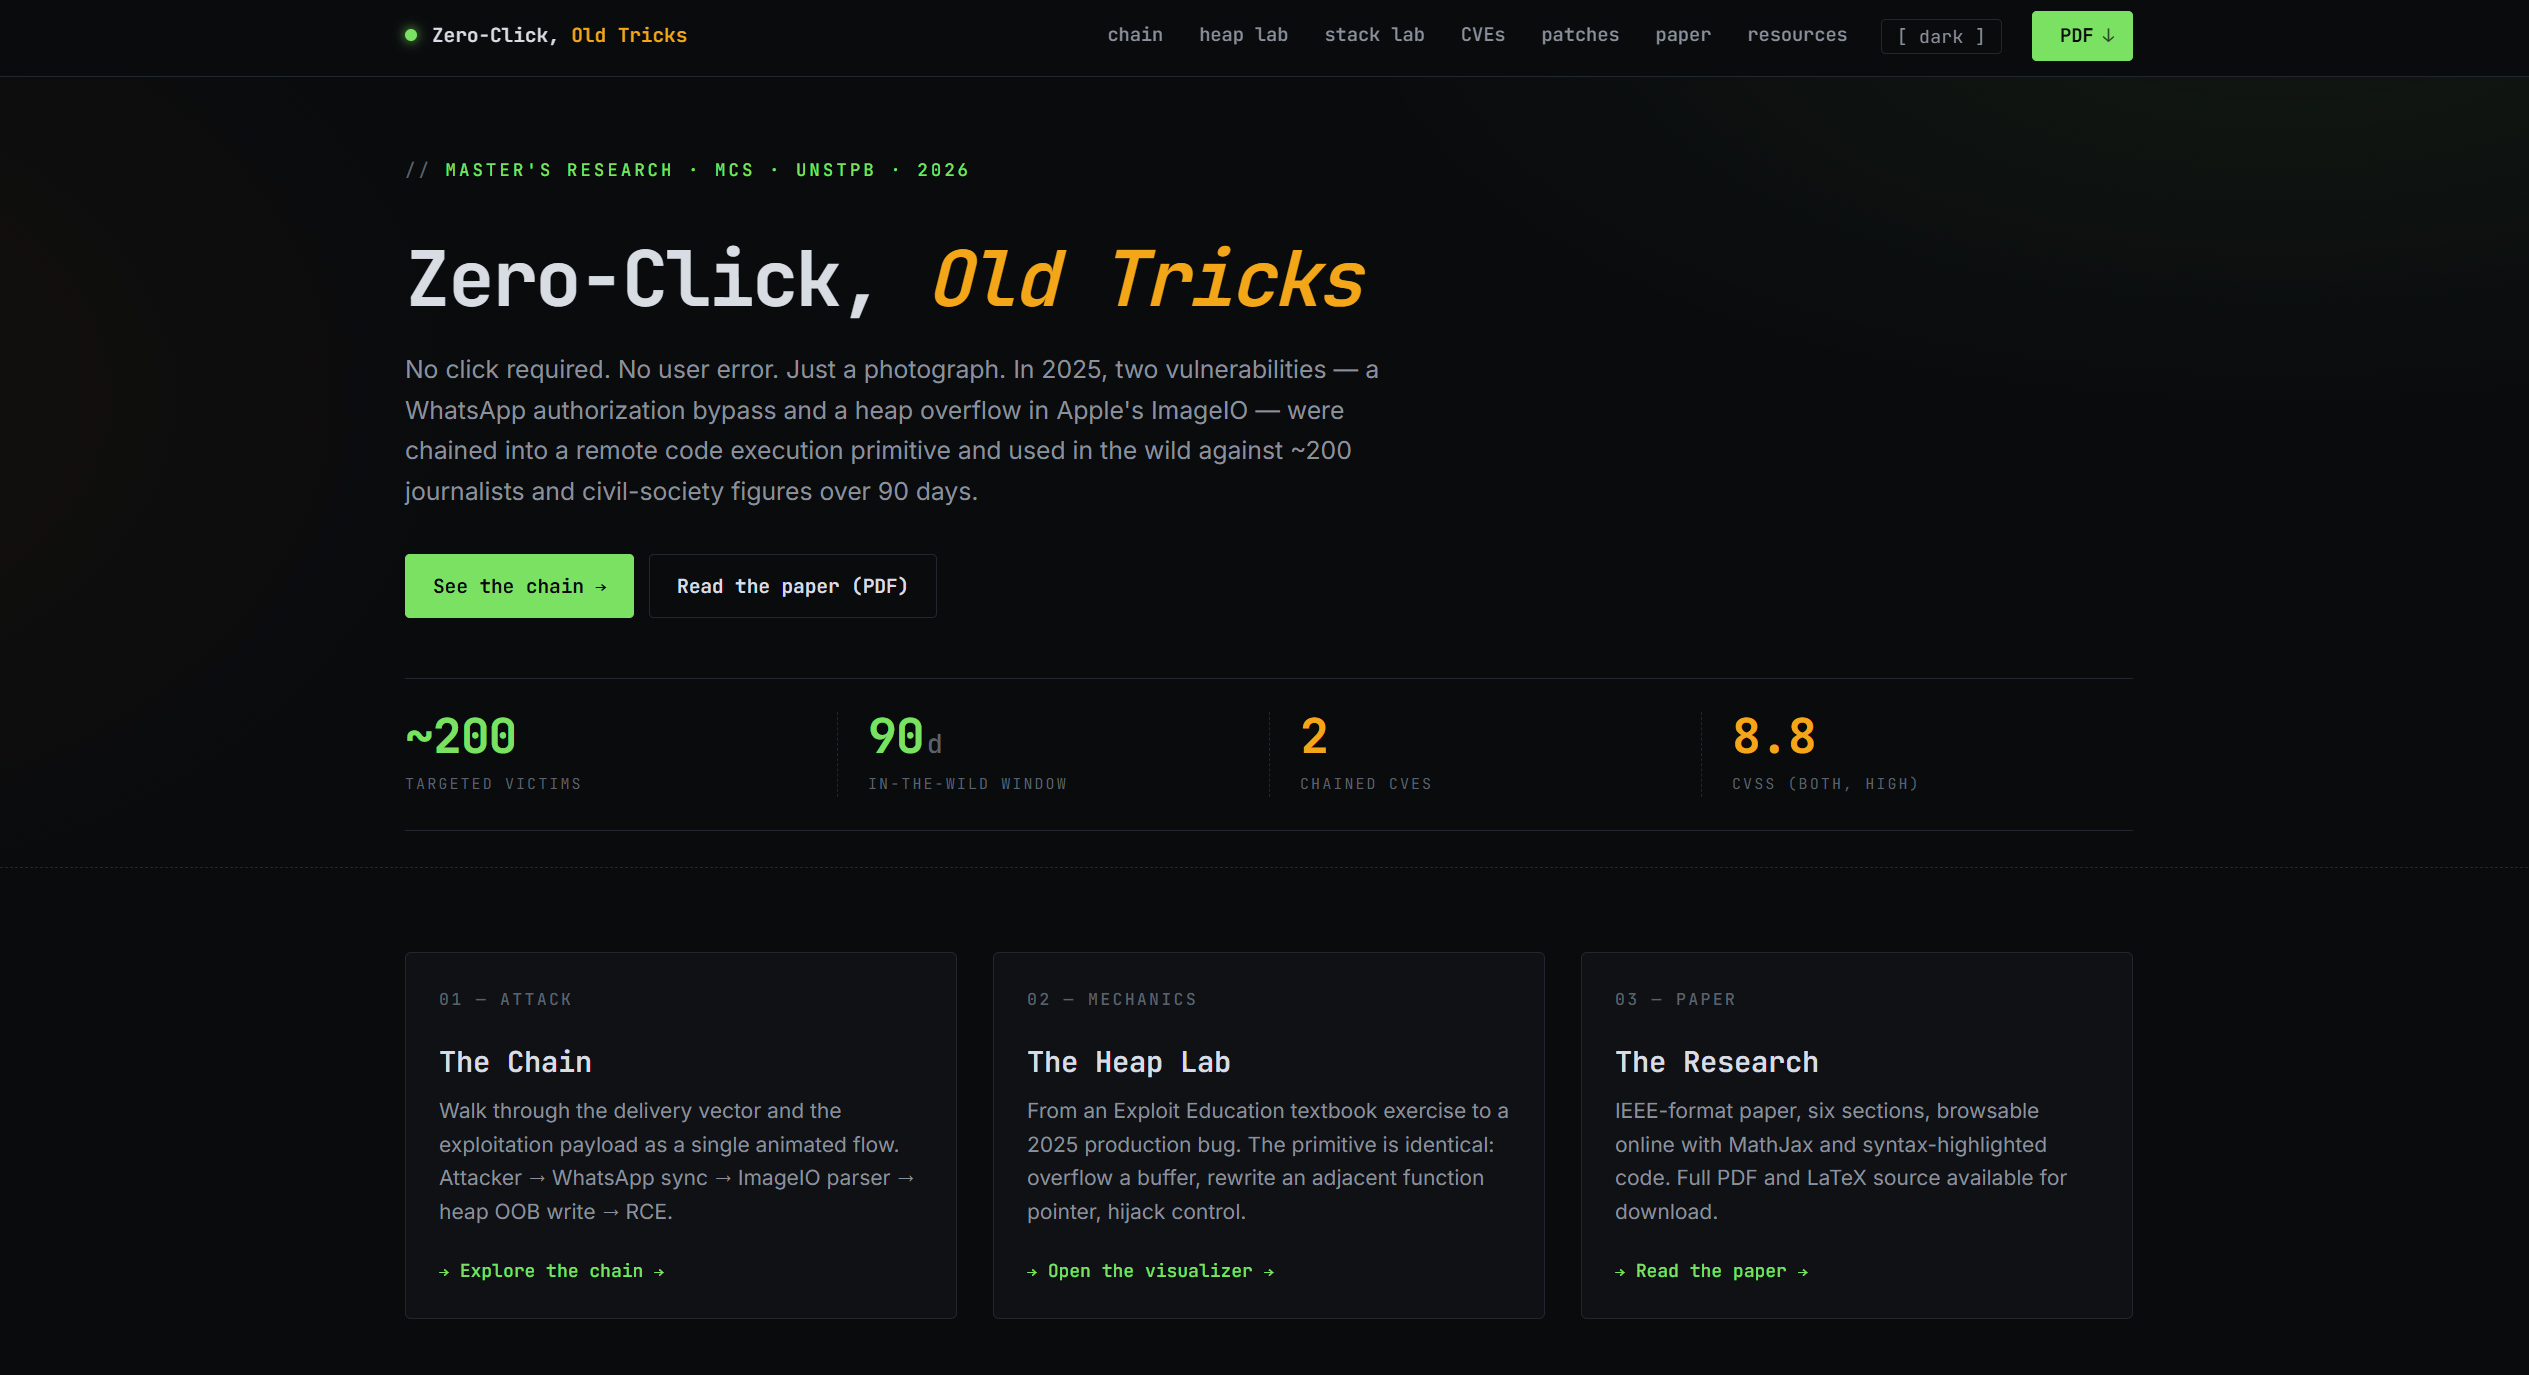
Home

Lector del artículo. Secciones del artículo representadas en línea con numeración estilo IEEE, referencias cruzadas y pies de figura. Barra de progreso fija en la parte superior, navegación flotante de capítulos a la derecha, anterior/siguiente en la parte inferior.
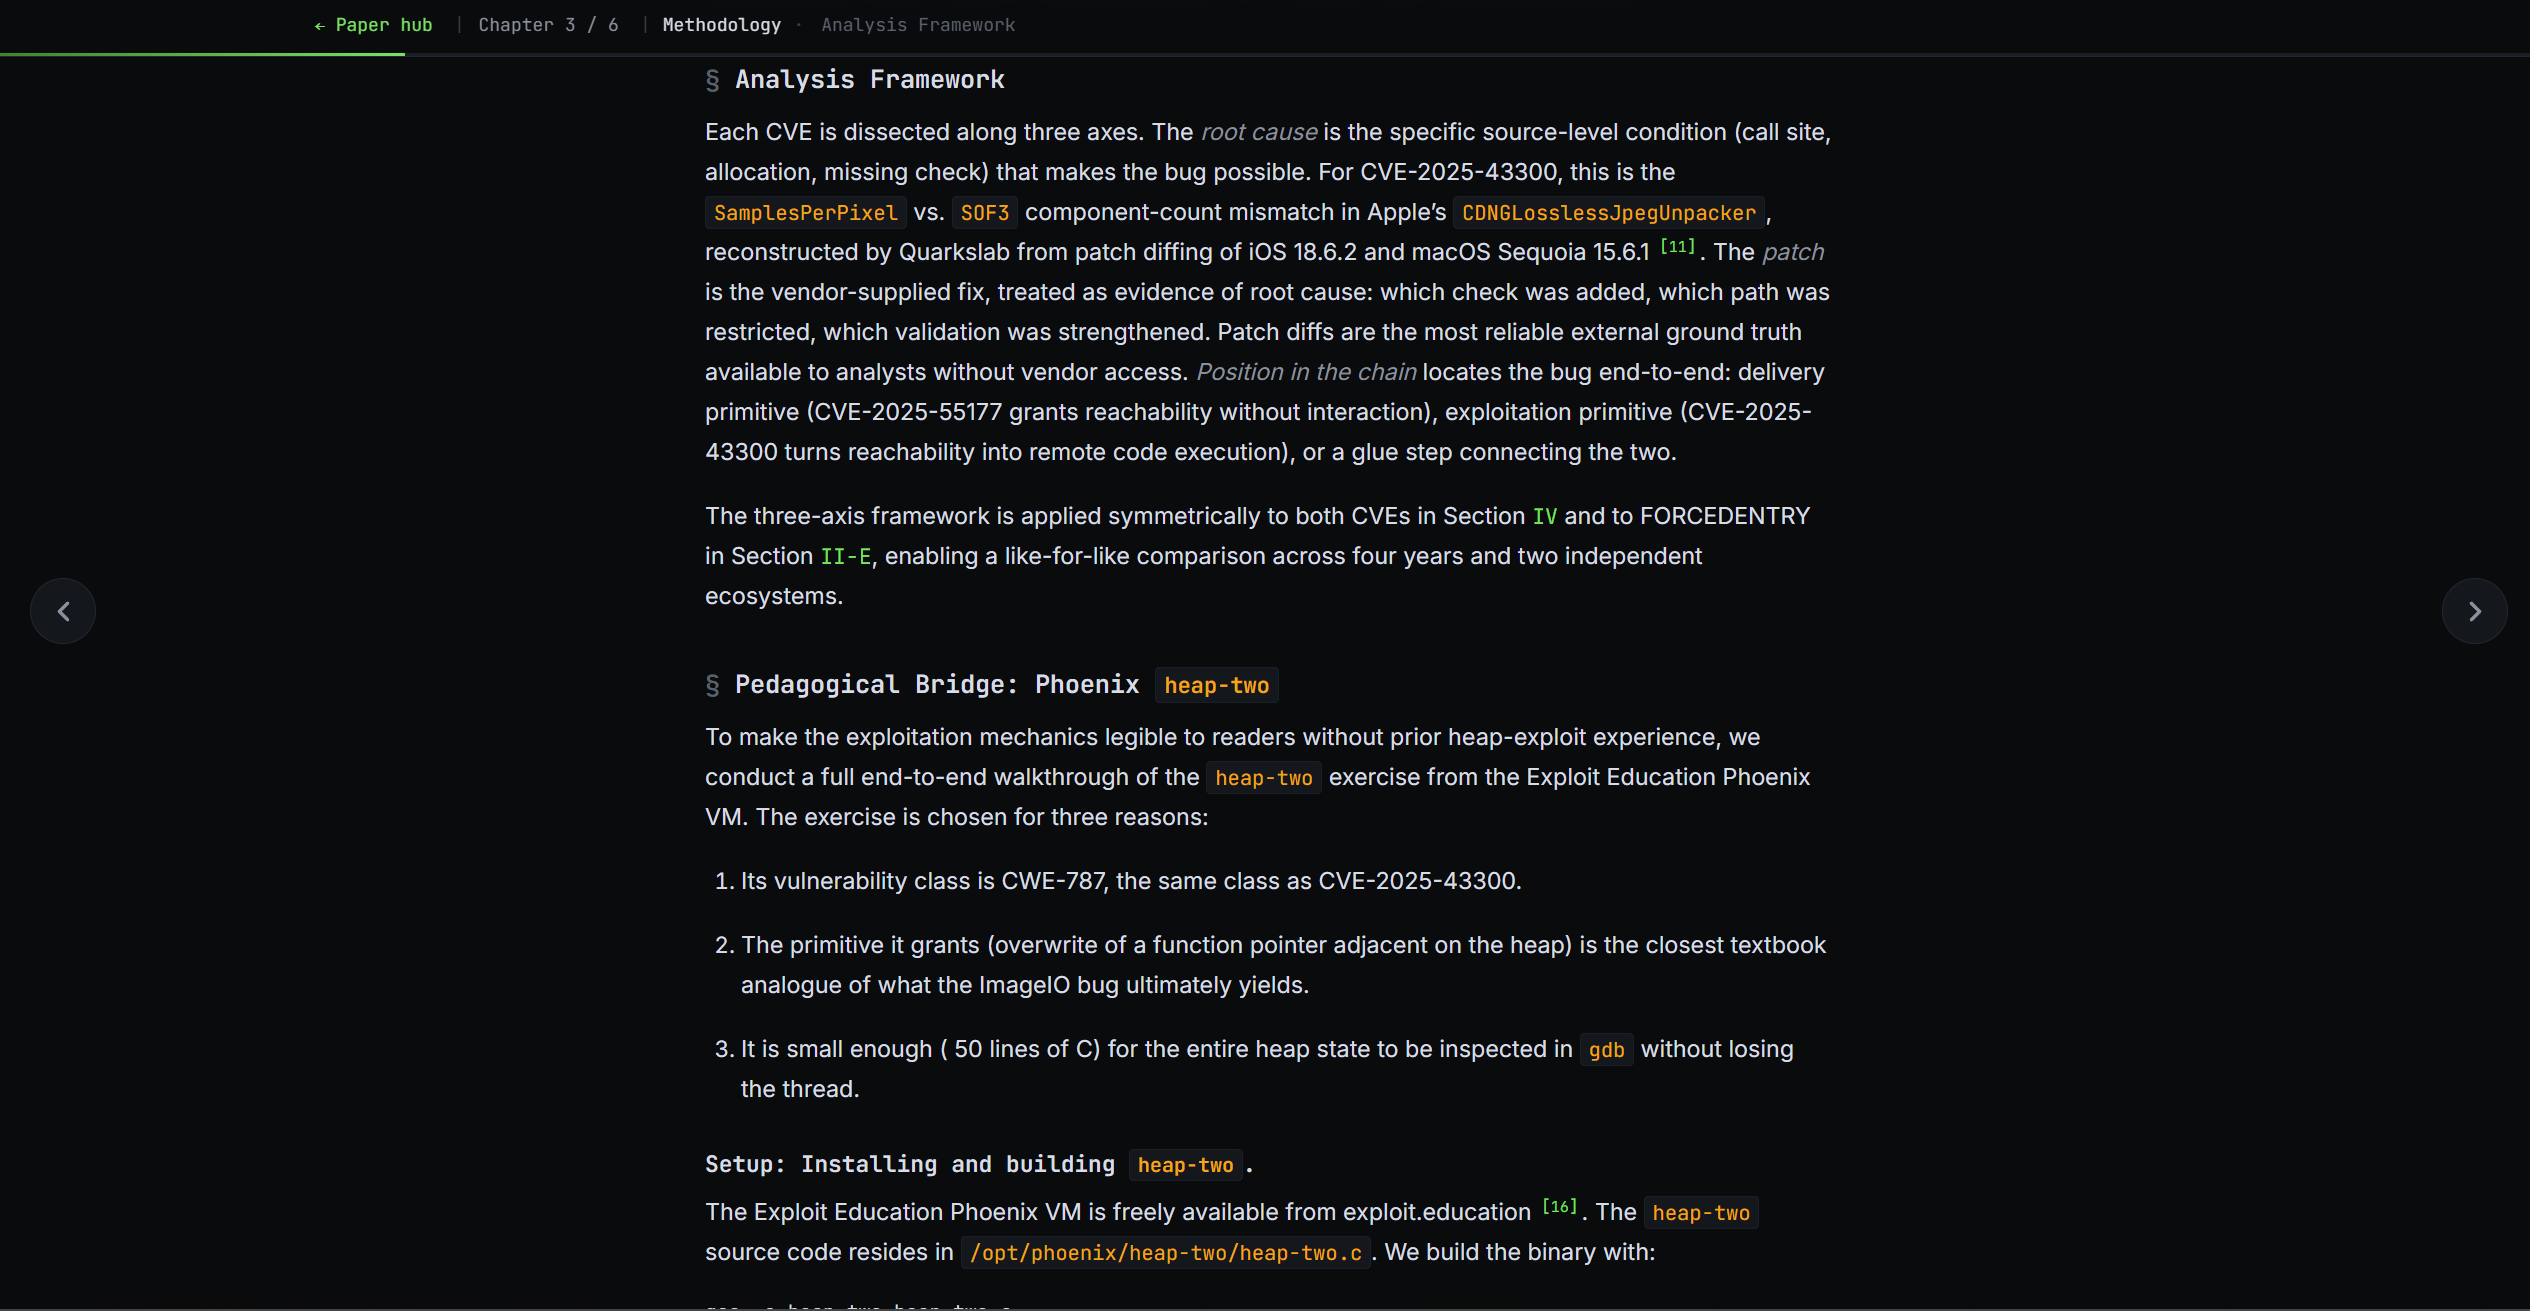
Paper reader

Laboratorio de heap. Recorrido paso a paso de desbordamiento de heap de Exploit Education Phoenix. El panel de memoria, el panel de gdb y un diagrama a nivel de chunk se actualizan en vivo conforme avanzas por los pasos (benigno → desbordamiento → secuestro).

Heap lab

CVEs. Desglose estructurado por CVE. Para cada una: advisory, clase CWE, versiones afectadas, causa raíz en dos frases y un enlace a la página de diff del parche.
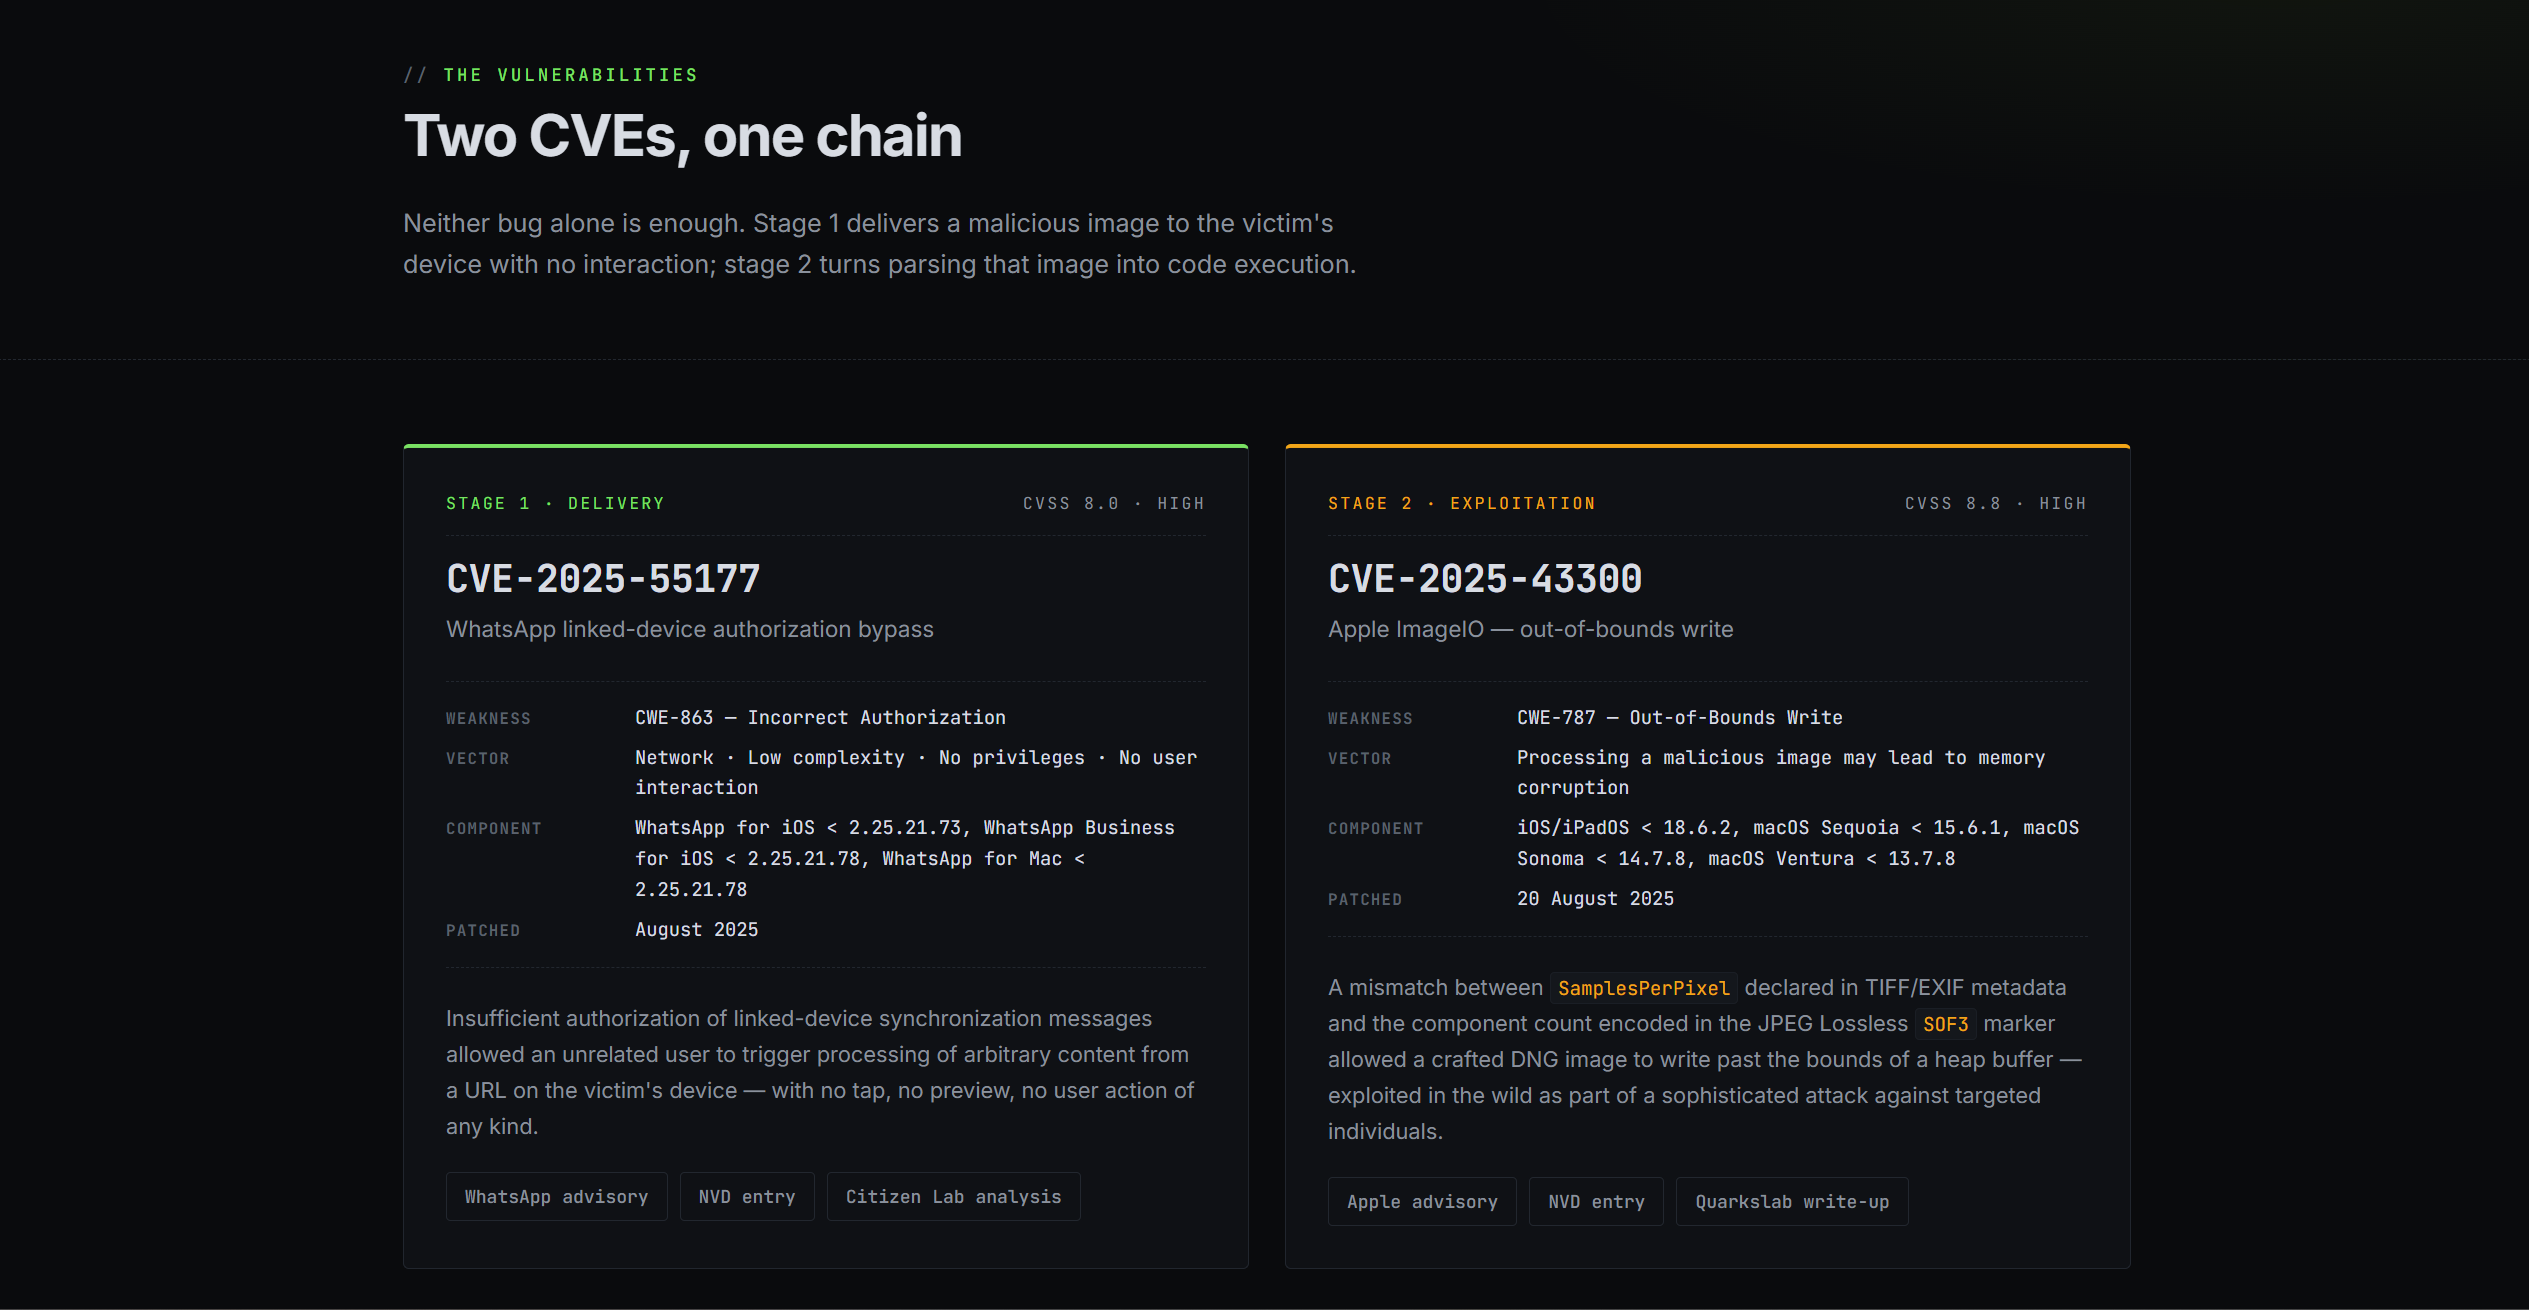
CVEs

Estructura del proyecto

.
├── write-primitive-exploits-ios-to-linux-root.pdf   final paper (CC BY 4.0)
├── web/                        Flask companion site (MIT)
│   ├── app.py
│   ├── requirements.txt
│   ├── templates/
│   └── static/
│       ├── css/
│       ├── js/
│       ├── sections/           pre-rendered paper sections
│       ├── figures/            TikZ SVGs
│       ├── downloads/          PDF served by the site
│       └── generated/          Manim deck bundle (write-primitive-exploits-2026.html)
├── manim/                      Manim Community deck source (16 scenes)
│   └── src/slides/             s01..s19 scene files
├── resources/                  bibliography (open-access local copies + links)
│   └── README.md               full reference list with sources
└── docs/screenshots/           screenshots used in this README

Ejecutar el sitio web complementario localmente

Requiere Python 3.12+.

cd web
python -m venv .venv
source .venv/bin/activate          # Windows: .venv\Scripts\activate
pip install -r requirements.txt
python app.py

Abre http://localhost:5000. El sitio está totalmente respaldado por contenido estático; las secciones del artículo, las figuras y los archivos descargables están pregenerados.

Licencia

Con doble licencia:

  • Código (todo lo que está en web/ y manim/): MIT
  • Contenido del artículo (write-primitive-exploits-ios-to-linux-root.pdf, las secciones renderizadas derivadas en web/static/sections/ y las figuras en web/static/figures/): CC BY 4.0
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







