Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Windows-PE-Packer — 🗜️ Un empaquetador para archivos ejecutables de Windows x86 escrito en C y ensamblador Intel x86. El nuevo archivo después del empaquetado puede obstaculizar la ingeniería inversa. | Kitploit
Herramientas/GitHubGitHub/czs108/windows-pe-packer
Generación de PayloadsExplotaciónIngeniería InversaAnálisis de Binarios
GitHubczs108/windows-pe-packer

Windows-PE-Packer

🗜️ Un empaquetador para archivos ejecutables de Windows x86 escrito en C y ensamblador Intel x86. El nuevo archivo después del empaquetado puede obstaculizar la ingeniería inversa.

Ver Repositorio
3655544hace 2 añosRevisado por Kitploit
Compartir

Windows PE Empaquetador

C MASM CMake Windows License

Idiomas

  • Inglés
  • 简体中文

Introducción

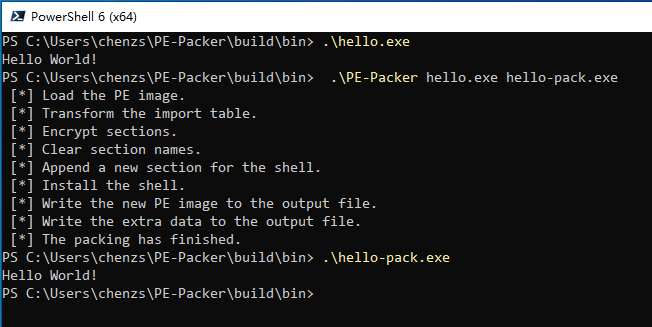
test-helloworld

PE-Packer es un empaquetador simple para archivos Windows PE. El nuevo archivo PE después del empaquetado puede obstruir el proceso de ingeniería inversa.

Hará lo siguiente al empaquetar un archivo PE:

  • Transformar la tabla de importación original.
  • Cifrar secciones.
  • Limpiar nombres de secciones.
  • Instalar el shell-entry.

Al ejecutar un archivo PE empaquetado, el shell-entry descifrará y cargará el programa original de la siguiente manera:

  • Descifrar secciones.
  • Inicializar la tabla de importación original.
  • Reubicación.

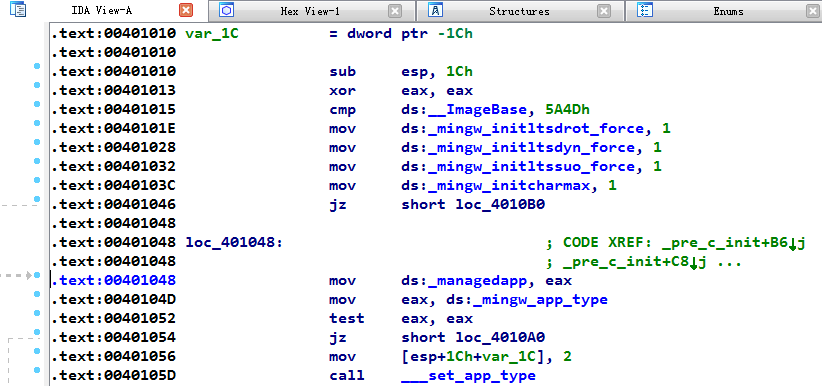
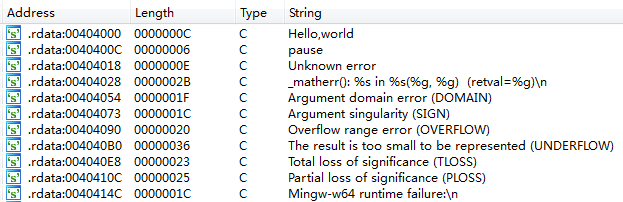
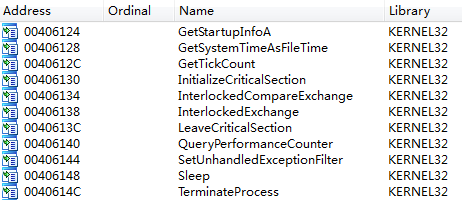
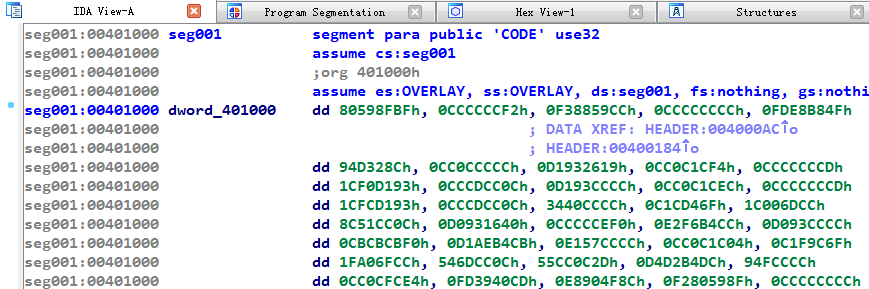
Antes del empaquetado, el uso de algunas herramientas de desensamblado puede desensamblar el archivo ejecutable para analizar el código, como IDA Pro.

  • Desensamblar el código.

    code

  • Buscar cadenas constantes.

    string

  • Analizar la tabla de importación.

    import-table

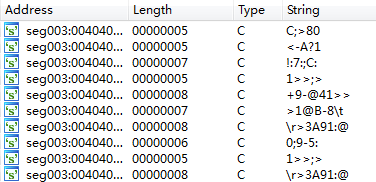
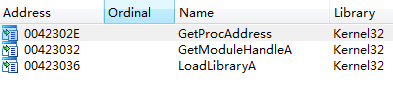
Después del empaquetado, el análisis inverso se verá obstruido.

  • Desensamblar el código.

    packed-code

  • Buscar cadenas constantes.

    packed-string

  • Analizar la tabla de importación.

    packed-import-table

Advertencia

Este proyecto es solo una demostración para que los principiantes estudien Windows PE Format y Assembly Language. Todavía tiene algunos problemas de compatibilidad y errores que no se pueden usar en la práctica.

Primeros pasos

Prerrequisitos

El proyecto debe configurarse en/para Windows de 32 bits y solo puede procesar programas .exe de 32 bits por ahora.

  • Instalar MASM32.
  • Instalar MinGW-w64, seleccionar la arquitectura i686.
  • Instalar CMake.
  • Establecer las variables de entorno PATH de estas tres herramientas.

Compilación

mkdir -p build
cd build
cmake .. -D CMAKE_C_COMPILER=gcc -G "MinGW Makefiles"
cmake --build .

O ejecutar el archivo build.ps1 directamente:

PS> .\build.ps1

Uso

Para empaquetar un programa, debe especificar su nombre de entrada y nombre de salida.

PE-Packer <input-file> <output-file>

Por ejemplo:

PE-Packer hello.exe hello-pack.exe

Documentos

Puede usar Doxygen para generar el documento.

Referencias

  • 《加密与解密(第3版)》段钢
  • PE Format - Windows Dev Center

Licencia

Distribuido bajo la Licencia MIT. Consulte LICENSE para obtener más información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →