
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ThingsBoard-IoT-Platform-CVE-2024-55466 — Prueba de concepto para XSS almacenado en la plataforma IoT ThingsBoard que permite la escalada de privilegios mediante el robo de tokens de autenticación. Incluye detalles de CVE-2024-55466, CVSS 8.8 y reproducción paso a paso. | Kitploit
Herramientas/GitHubGitHub/cybsecsid/thingsboard-iot-platform-cve-2024-55466
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubcybsecsid/thingsboard-iot-platform-cve-2024-55466

ThingsBoard-IoT-Platform-CVE-2024-55466

Compartir

Prueba de concepto para XSS almacenado en la plataforma IoT ThingsBoard que permite la escalada de privilegios mediante el robo de tokens de autenticación. Incluye detalles de CVE-2024-55466, CVSS 8.8 y reproducción paso a paso.

Ver Repositorio
12hace 1 añoAún no revisado

Escalada de privilegios en ThingsBoard mediante XSS almacenado

Mientras experimentaba con tecnología IoT, encontré una vulnerabilidad en la aplicación Thingsboard que permitía vías para la escalada de privilegios.

Thingsboard es una aplicación de código abierto que permite la gestión de dispositivos, la recopilación de datos, el procesamiento y la visualización para servicios e implementaciones de IoT. Además, una única instancia de Thingsboard (gestionada por un administrador de inquilino) puede alojar servicios para múltiples organizaciones con administradores de empresa independientes para cada una.

Mientras exploraba sus funciones, noté una funcionalidad de carga de archivos en la vista "Image Gallery". Desafortunadamente, la función era vulnerable a cross-site scripting almacenado, lo que permitía a un adversario escalar privilegios aprovechando el robo de tokens de autenticación.

Esta vulnerabilidad afecta a todas las versiones de Thingsboard, incluidas las ediciones Community, Cloud y Professional. Informé responsablemente del problema al equipo de seguridad de Thingsboard, quien lo reconoció y se comprometió a solucionarlo en una versión futura. Posteriormente, informé de la vulnerabilidad a MITRE, lo que resultó en la asignación de un CVE.

Resumen

  • Error: Cross-Site Scripting almacenado
  • Gravedad: CRÍTICA
  • Categoría de vulnerabilidad OWASP: A03 Inyección
  • Puntuación CVSS 4.0: 8.8 CVSS:4.0/AV:N/AC:L/AT:P/PR:L/UI:A/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H
  • Versiones de software afectadas: Community Edition, Professional Edition, Cloud
  • Versiones afectadas: 3.8.1 o anteriores
  • Detalles del proveedor: Thingsboard (https://github.com/thingsboard/thingsboard)

Requisitos previos

Para demostrar la vulnerabilidad, se necesita una instalación de ThingsBoard (Repositorio de GitHub) con al menos un usuario con privilegios bajos.

Pasos para reproducir

  • Paso 1: Inicia sesión en una cuenta de cliente con privilegios bajos.
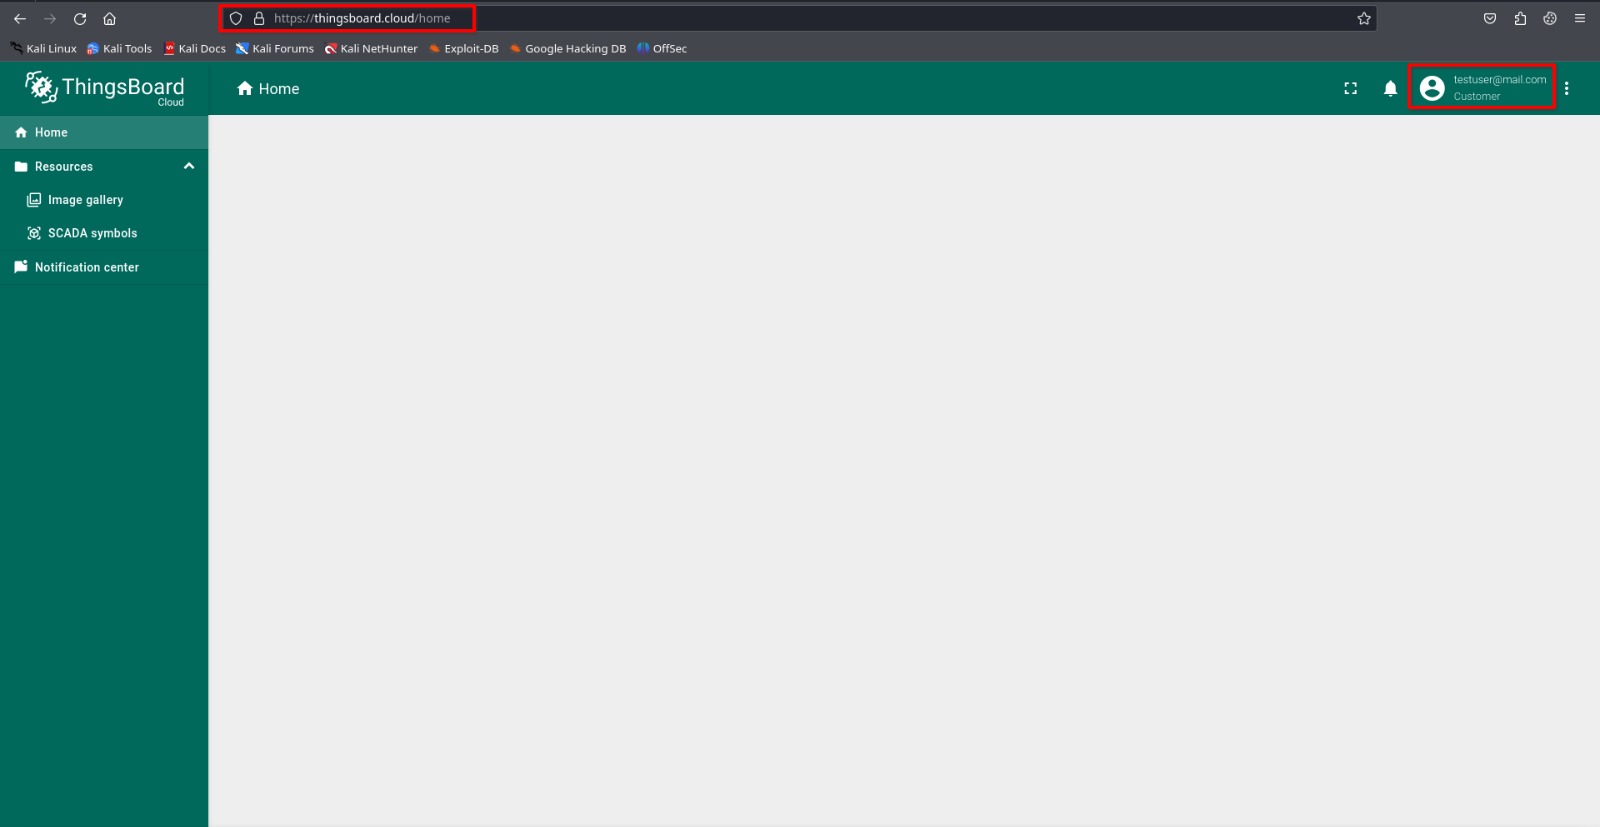
    low_priv_user

  • Paso 2: Ve a Resources > Image Gallery
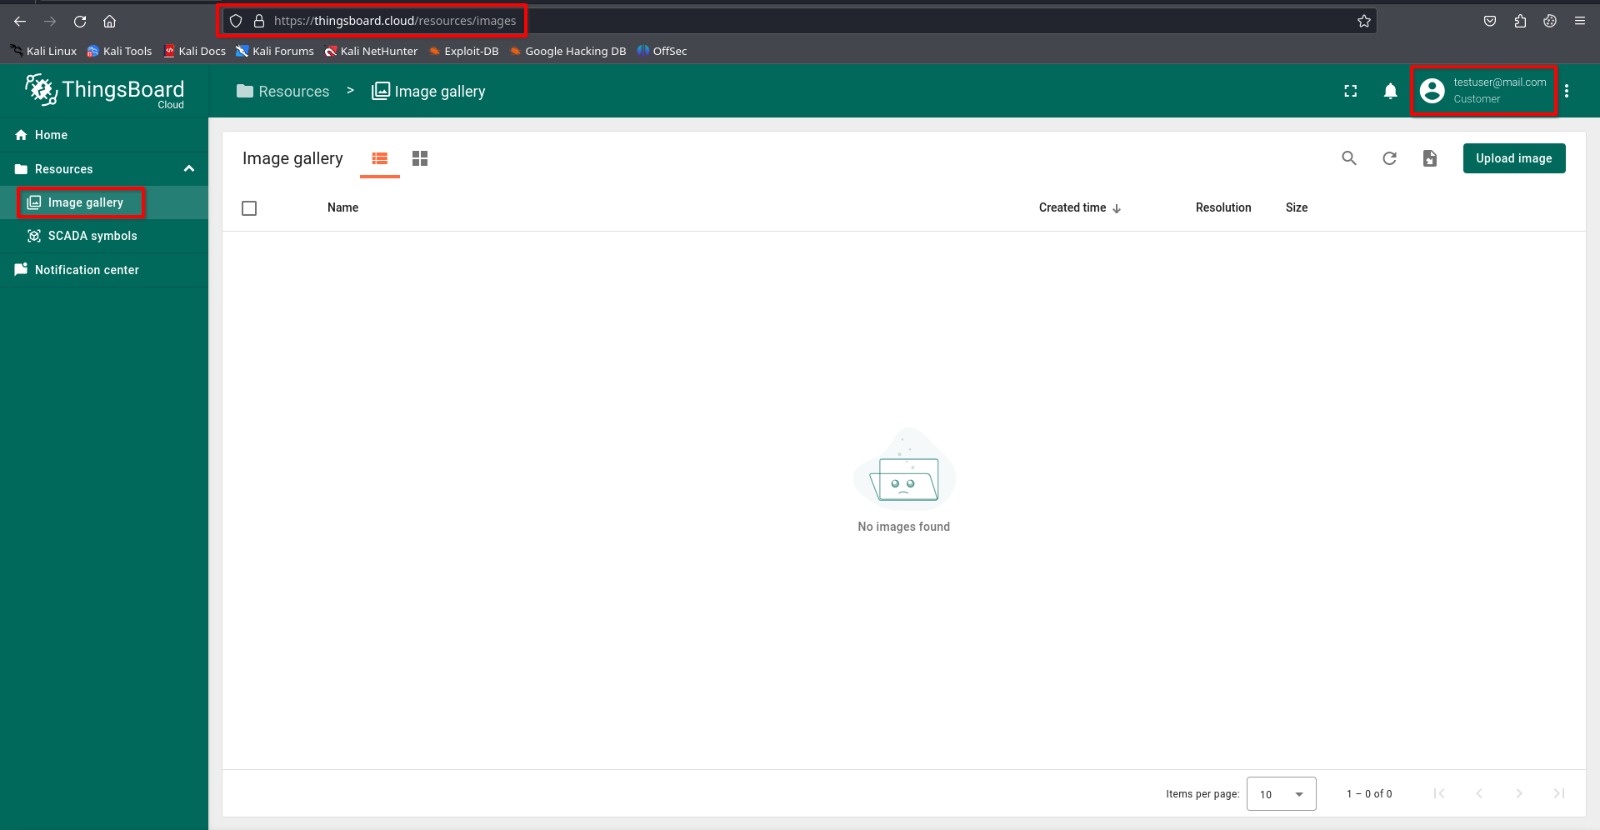
    image_gallery

  • Paso 3: Crea un archivo de imagen malicioso (aquí se utiliza un archivo SVG con un payload de JavaScript) para explotar la vulnerabilidad de Cross-Site Scripting.
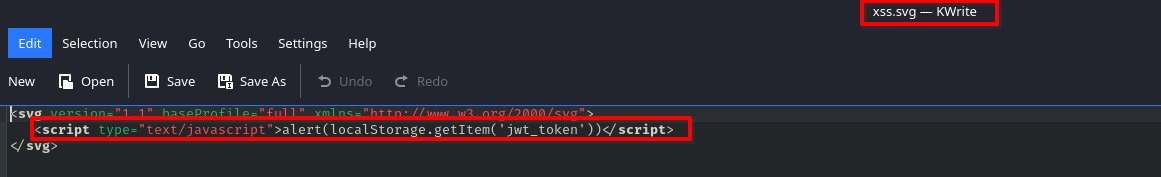
    svg_with_xss_payload

  • Paso 4: Sube el archivo e inspecciona la respuesta para identificar la ruta de archivo de destino donde se subió el payload.
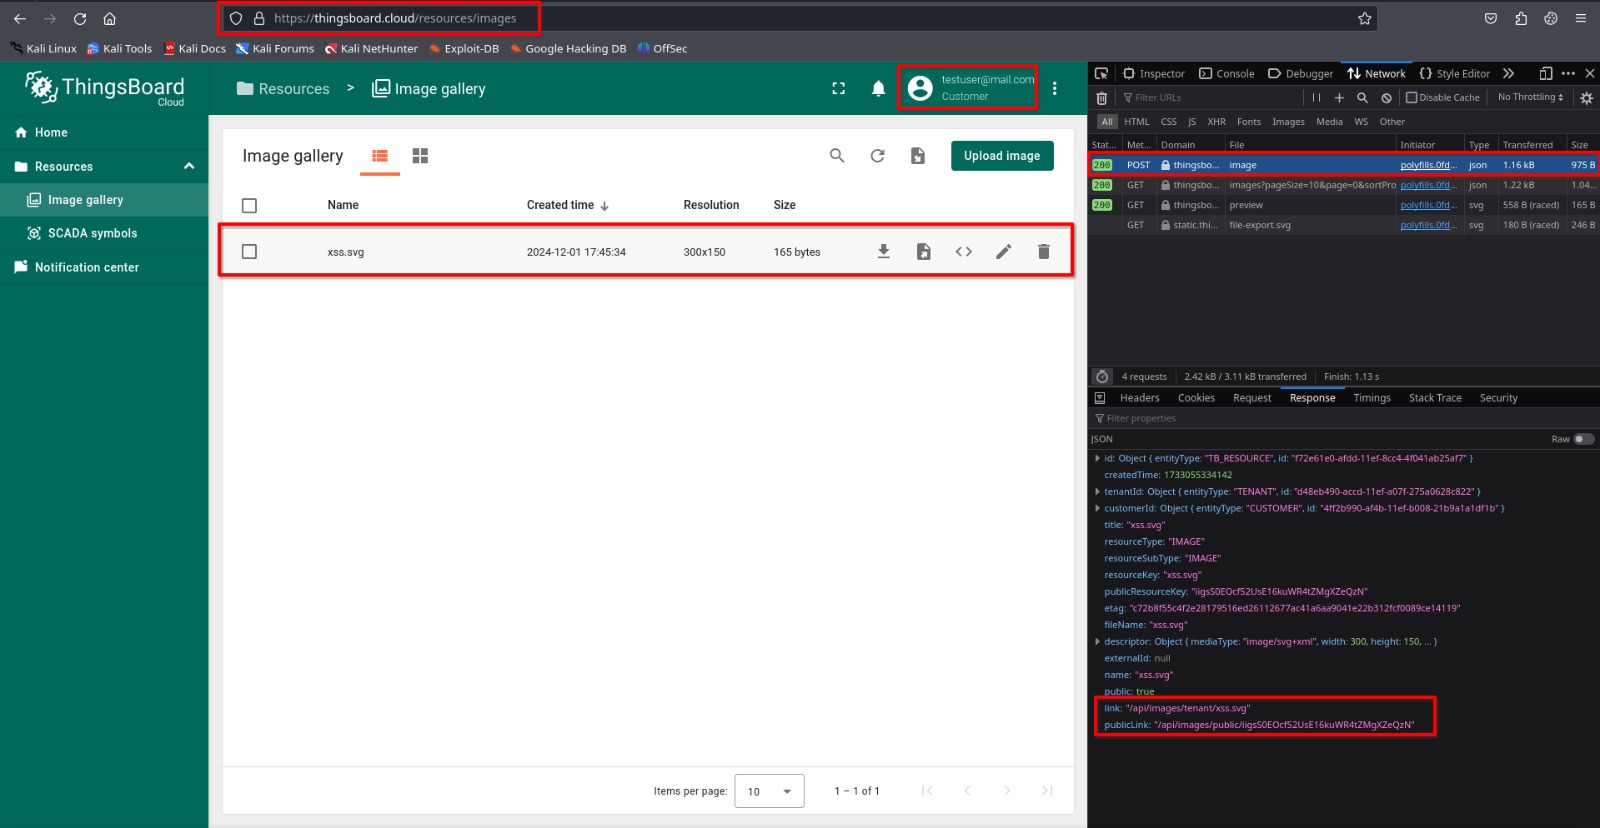
    publicLink

  • Paso 5: Visita la ruta de archivo publicLink para activar el payload.
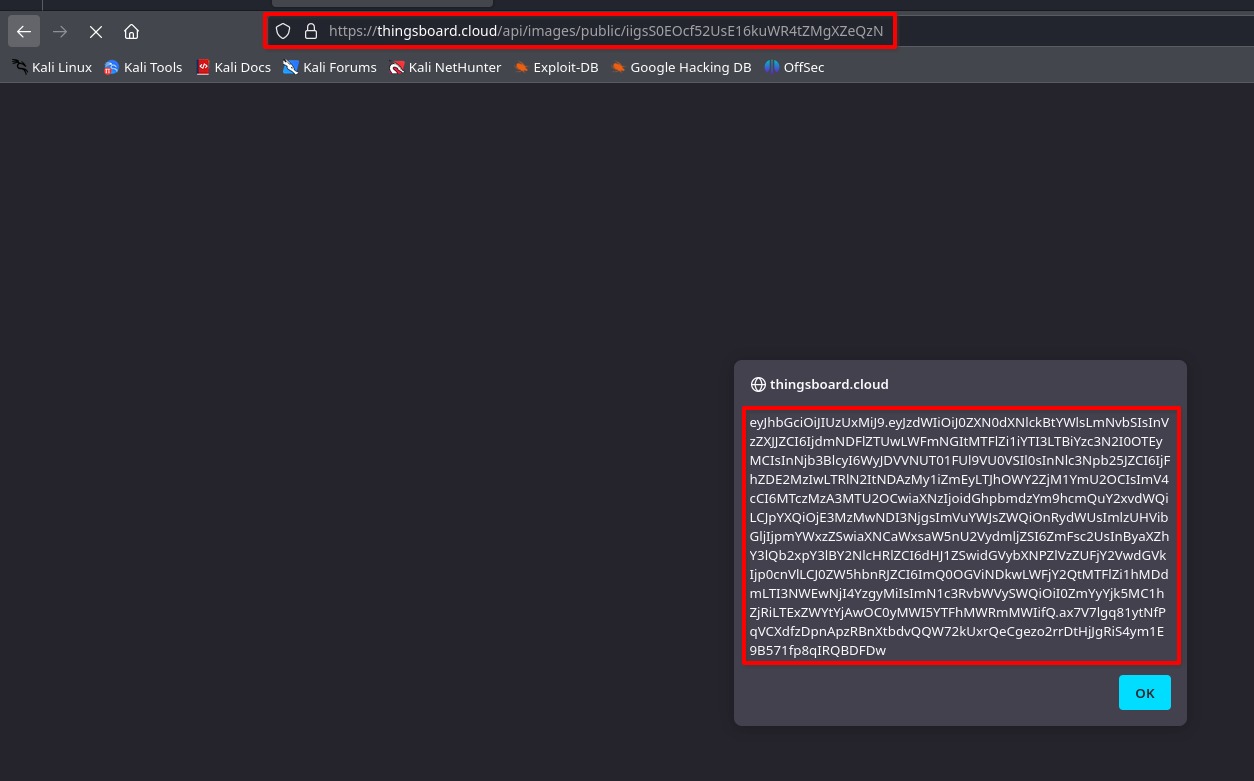
    XSS_triggered

Toma de control de la cuenta

Dado que el payload se almacena en la instancia legítima de Thingsboard, un adversario puede engañar fácilmente a objetivos de alto valor (por ejemplo: administrador del inquilino, administrador de la empresa, etc.) para robar tokens de autenticación.

Una demostración del impacto mencionado anteriormente:

  • Paso 1: Inicia sesión en una cuenta de alto valor (aquí se usa la cuenta de administrador del inquilino en el navegador Chrome, para demostrar un entorno aislado del navegador Firefox utilizado anteriormente).
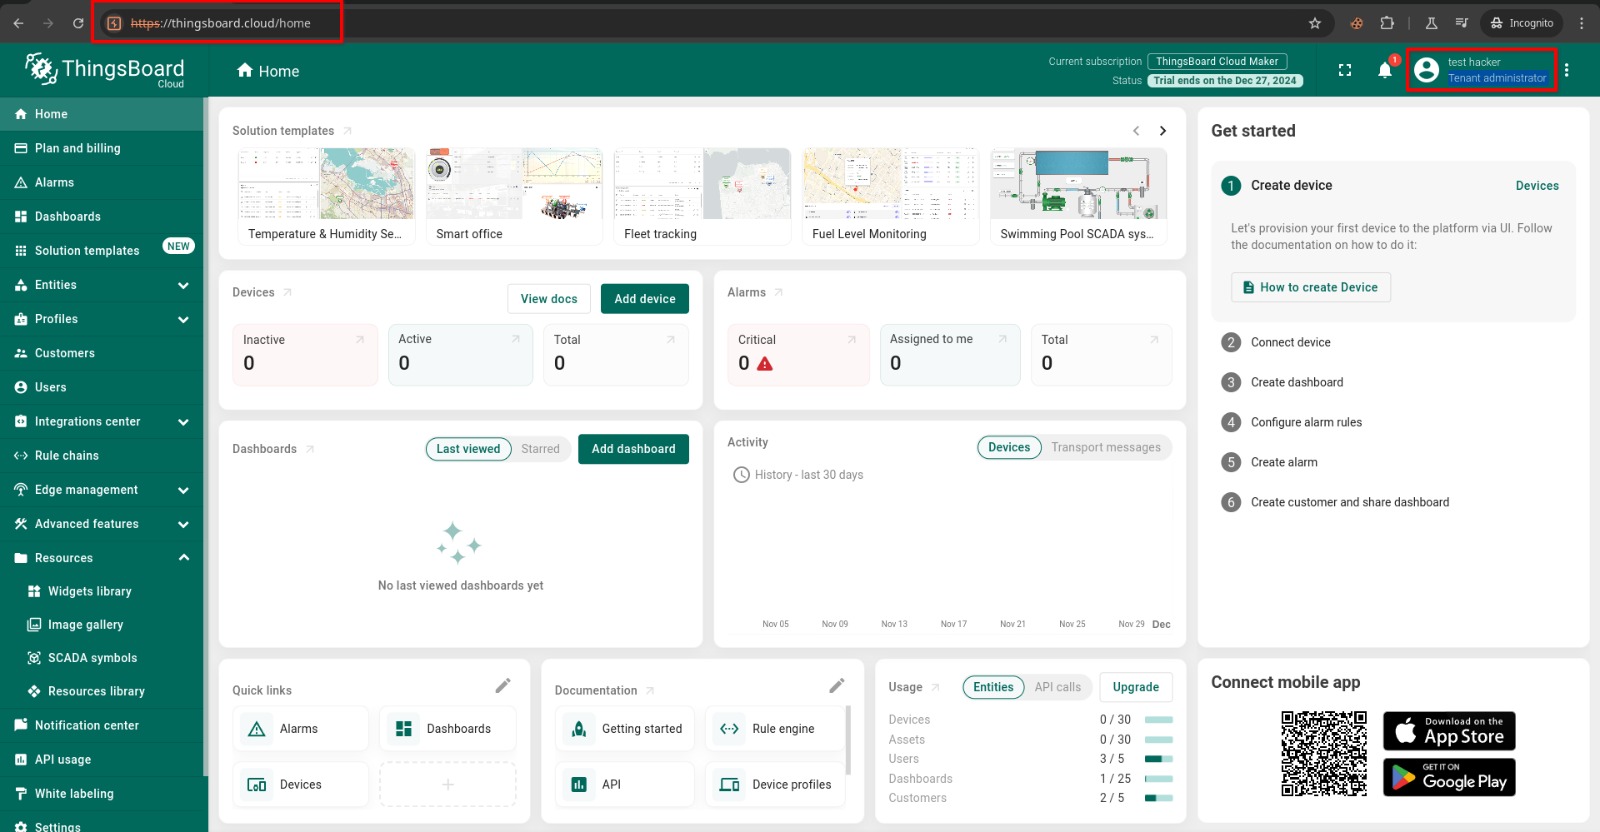
    tenant_admin

  • Paso 2: Visita la ruta de archivo publicLink obtenida anteriormente.
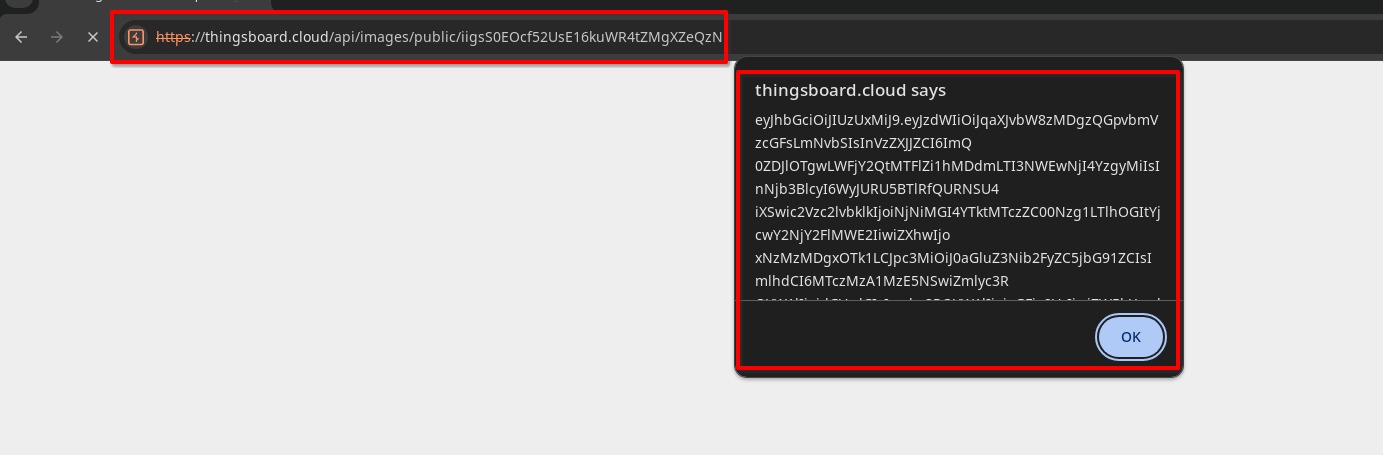
    XSS_triggered

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






