Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ServerSecurityAudit — Motor de auditoría de seguridad para Windows Server basado en PowerShell por Cyb3rint3l Labs. Mide la alineación con la directiva NIS2 y mapea los hallazgos a las tácticas de MITRE ATT&CK y las prácticas de CIS Controls v8. Genera paneles interactivos HTML y conjuntos de datos JSON estructurados. | Kitploit
Herramientas/GitHubGitHub/cyb3rint3l-labs/serversecurityaudit
Auditoría de ConfiguraciónInteligencia de AmenazasRespuesta a Incidentes
GitHubcyb3rint3l-labs/serversecurityaudit

ServerSecurityAudit

Ver Repositorio
Sitio web
47882hace 9 mesesRevisado por Kitploit

Acerca de

Motor de auditoría de seguridad para Windows Server basado en PowerShell por Cyb3rint3l Labs. Mide la alineación con la directiva NIS2 y mapea los hallazgos a las tácticas de MITRE ATT&CK y las prácticas de CIS Controls v8. Genera paneles interactivos HTML y conjuntos de datos JSON estructurados.

Compartir

🛡️ Auditoría de Seguridad de Windows Server (Alineación NIS2)

License PowerShell Platform NIS2 Ready MITRE ATT&CK CIS Controls

📋 Descripción general

Un motor modular basado en PowerShell diseñado para realizar auditorías profundas de higiene de seguridad en sistemas Windows Server. Proporciona una puntuación de riesgo procesable alineada con la Directiva NIS2 (Artículo 21), MITRE ATT&CK y CIS Controls v8, generando informes HTML y JSON listos para análisis forense.

El motor ejecuta más de 30 verificaciones ponderadas en 6 Dominios Estratégicos que cubren 12 disciplinas críticas de seguridad para garantizar una postura de defensa en profundidad integral.

Funciona completamente fuera de línea, sin dependencias externas ni capacidad de comunicación externa.

⚠️ Aviso legal

Aunque está diseñado para no ser intrusivo, este script realiza consultas extensas de WMI, Registro y Sistema de Archivos. Estas operaciones pueden causar picos temporales de CPU/Disco o activar alertas de EDR/Monitoreo.
🎯 Capacidades clave

  • 🇪🇺 Alineado con el cumplimiento NIS2: Cada verificación está asignada directamente a los artículos de la Directiva (UE) 2022/2555 (Gestión de vulnerabilidades, Análisis de riesgos, Higiene cibernética básica, Seguridad de redes, Control de acceso, Criptografía, Continuidad del negocio).
  • 📊 Puntuación basada en riesgos: Prioriza vulnerabilidades (Crítico/Advertencia/Informativo) según el impacto de explotabilidad. Además, los hallazgos se asignan a tácticas de MITRE ATT&CK y prácticas de CIS Controls v8.
  • 🕵️ Descubrimiento de datos sensibles: Detecta credenciales expuestas en perfiles de usuario y ubicaciones de Inetpub en forma de nombres de archivo (ej., "passwords.txt", "credentials.docx") en más de 15 idiomas (🇬🇧 EN, 🇬🇷 GR, 🇩🇪 DE, 🇳🇱 DU, 🇫🇷 FR, 🇮🇹 IT, 🇪🇸 ES, 🇵🇹 PT, 🇵🇱 PL, 🇨🇿 CZ, 🇭🇺 HU, 🇷🇴 RO, 🇧🇬 BG y nórdicos 🇸🇪🇳🇴🇩🇰🇫🇮🇮🇸) usando Regex.
  • 📝 Informes listos para análisis forense: Genera un Dashboard HTML autocontenido y conjuntos de datos JSON para su ingesta con herramientas de terceros.
  • ⚙️ Compatibilidad: Probado en Windows Server 2016, 2019, 2022 y 2025 (Desktop Experience), configuración regional en-US.

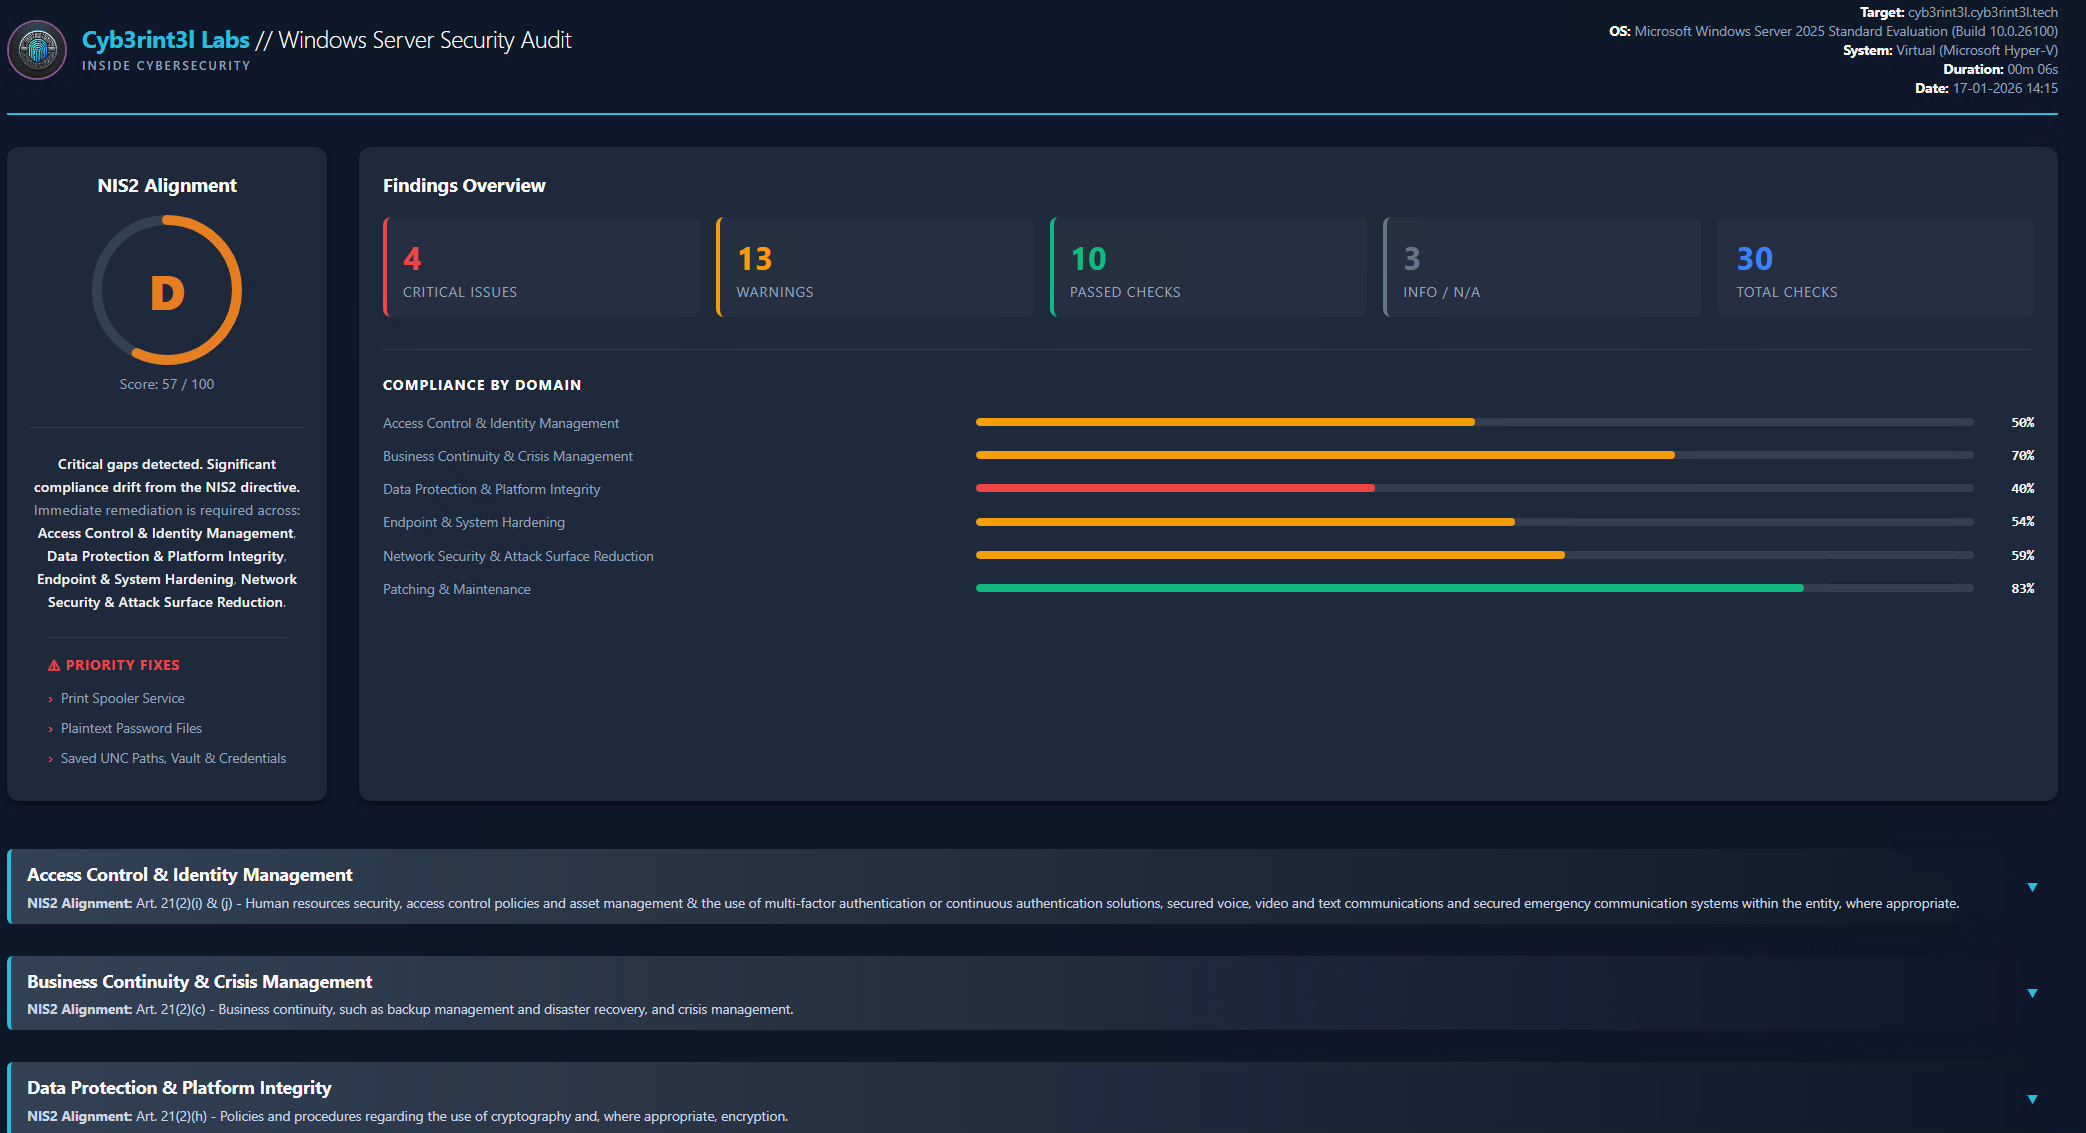
🖼️ Resumen del Dashboard

🖼️ Hallazgos por dominio

🧩 Verificaciones de seguridad y asignaciones a marcos

🚨 Verificaciones de alto impacto (Peso: 20 pts)

Una falla en estas áreas representa un riesgo de compromiso inmediato (ej., Ransomware, Filtración de datos, Hombre en el medio).

#Nombre de la verificaciónImpacto de seguridad / JustificaciónAsignación de cumplimiento
01Parches del SO y fuente de actualizacionesGestión continua de vulnerabilidadesCIS Control 7 (IG1)
02Estado de RDP y NLAVector de entrada de RansomwareMITRE T1133
03Credential Guard y LSAProtección contra volcado de credenciales del SOMITRE T1003
04Rutas UNC guardadas y VaultRiesgo de movimiento lateralMITRE T1552
05Endurecimiento de autenticación y KerberosPrevención de NTLM Relay / KerberoastingMITRE T1557/T1558
06Estado del Firewall y registroConfiguración segura de redCIS Control 4 (IG1)
07Seguridad del protocolo SMBExplotación de servicios remotosMITRE T1210
08Estado de LLMNR y mDNSHombre en el medio / ResponderMITRE T1557
09Estado de WPADPrevención de interceptación de tráficoMITRE T1557
10Protección de endpointsDefensas contra malware (AV/EDR)CIS Control 10 (IG1)
11Servicio de Cola de ImpresiónEscalada de privilegios (PrintNightmare)MITRE T1068
12Archivos de contraseñas en texto planoDescubrimiento de credenciales no segurasMITRE T1552
13Cifrado de unidad (BitLocker)Protección de datos en reposoCIS Control 3 (IG1)
14Grupo de administradores localesAplicación del principio de mínimo privilegioCIS Control 5 (IG1)
15Auditoría forense y registroDetección de evasión de defensasMITRE T1562
16Estado de VSS WritersRecuperación de datos y resiliencia ante RansomwareCIS Control 11 (IG1)

📖 Documentación completa: Para obtener una lista completa de todas las 30+ verificaciones, pesos y detalles técnicos, consulte la Documentación detallada de verificaciones y puntuación.

🔐 Verificación de integridad

Hash de la versión actual (1.0.1) (SHA-256):

6BCD6B9B821DC997A19F78D7B545EFFCCEACBEA9F66883BE4F47C716EDB3559D

Verificar mediante PowerShell:


(Get-FileHash .\ServerSecurityAudit.ps1 -Algorithm SHA256).Hash -eq "6BCD6B9B821DC997A19F78D7B545EFFCCEACBEA9F66883BE4F47C716EDB3559D"


Autor: Konstantinos Xanthopoulos, fundador y consultor principal en Cyb3rint3l Labs

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →