
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-Tracker — Con la ayuda de este script automatizado, nunca perderás el rastro de los CVEs lanzados recientemente. | Kitploit
Herramientas/GitHubGitHub/cyb3r-techie/cve-tracker
Análisis de VulnerabilidadesScripting y AutomatizaciónRecopilación de Información
GitHubcyb3r-techie/cve-tracker

CVE-Tracker

Con la ayuda de este script automatizado, nunca perderás el rastro de los CVEs lanzados recientemente.

Ver Repositorio
521144hace 4 añosRevisado por Kitploit
Compartir

CVE-Tracker

Con la ayuda de este script automatizado, nunca perderá el rastro de los CVE recién publicados. Lo que hace exactamente este script de PowerShell es ejecutar Microsoft Edge al iniciar el sistema, navegar a 2 URL y luego poner el navegador en modo pantalla completa.

Como hackers éticos, es vital que sigamos el rastro de los CVE publicados recientemente para estar completamente al tanto de las nuevas amenazas o vulnerabilidades en Internet. De hecho, es una tarea rutinaria en nuestro día a día. Entonces, ¿por qué no automatizar todo el proceso de abrir un navegador y navegar a nuestras fuentes para verificar los nuevos CVE? El propósito de esta herramienta es básicamente automatizar el procedimiento mencionado con la ayuda de scripts de PowerShell.

Entre todas las fuentes en línea disponibles que publican nuevos CVE, he elegido las siguientes 2 URL y las he utilizado en el script.

URLs
https://cvetrends.com/
https://cve.circl.lu/

Si desea cambiar estas URL por las que desee, simplemente puede abrir el archivo cve.ps1 con un editor y cambiar las URL allí. ¡Recuerde también que puede agregar más URL al archivo.

Usage:

Download the zip file and unzip it on your system
If you haven't bypassed the script execution on your system, please do so with the command "Set-ExecutionPolicy -ExecutionPolicy Bypass" 
[Note: it needs to be run as administrator]
.\CVE_Track.ps1

Además, tenga en cuenta que los cambios realizados en su sistema se pueden deshacer fácilmente ejecutando el comando .\undo.ps1

Technical Analysis:

Al principio, cuando ejecute el script, creará un archivo .bat (CVE_Track.bat) en el siguiente directorio que literalmente permite el procedimiento de automatización que buscamos. C:\Users\<UserName>\\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\ .

Además, el archivo "cv.ps1" se copia al directorio C:\Users\<UserName>\ y cada vez que el sistema se inicia, se ejecutará.

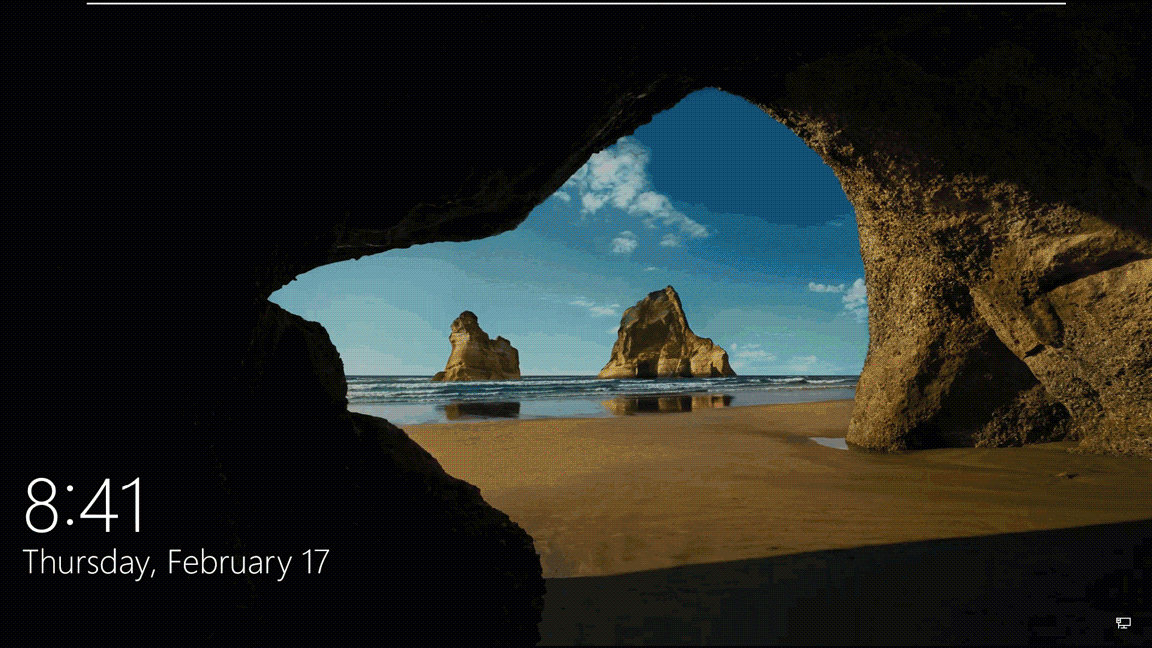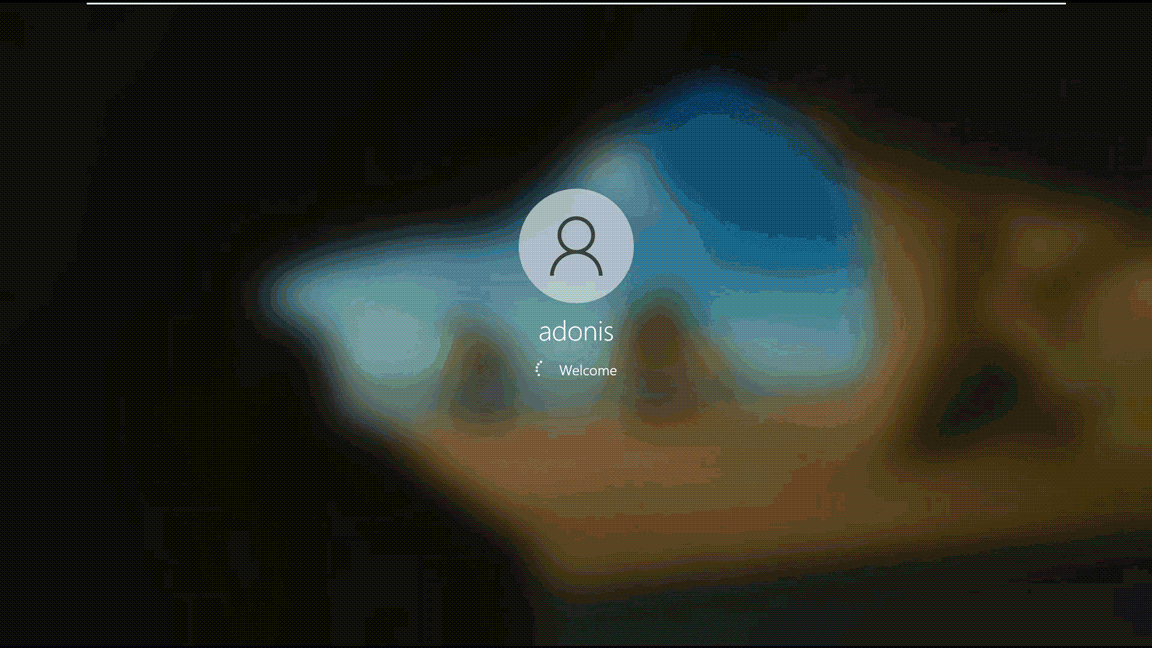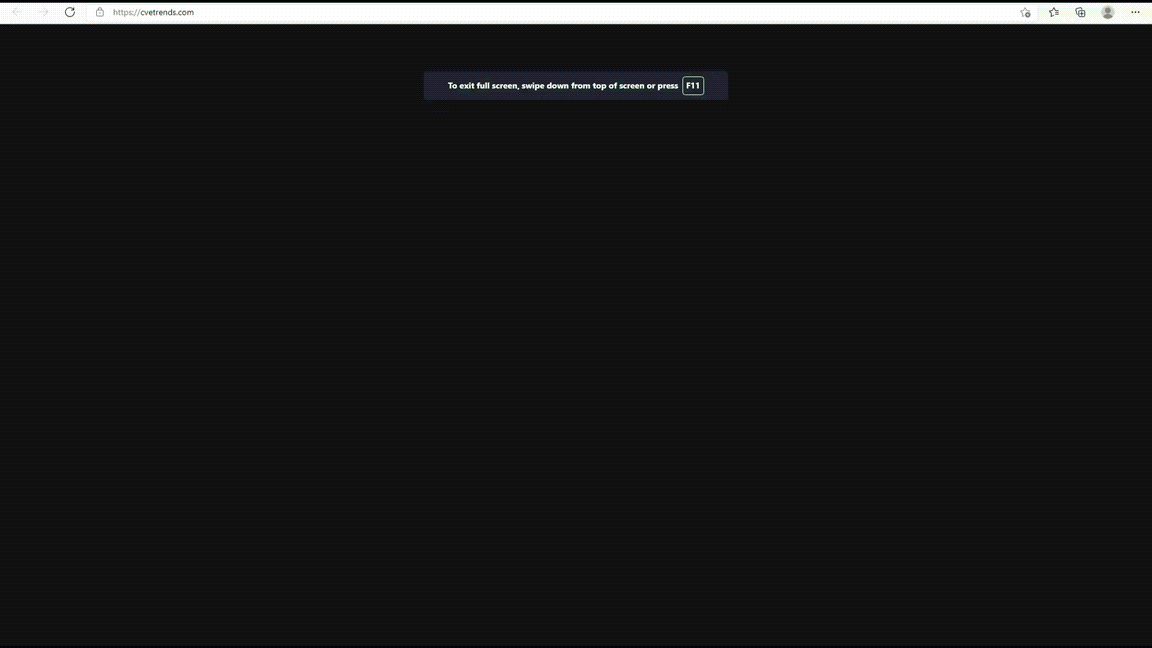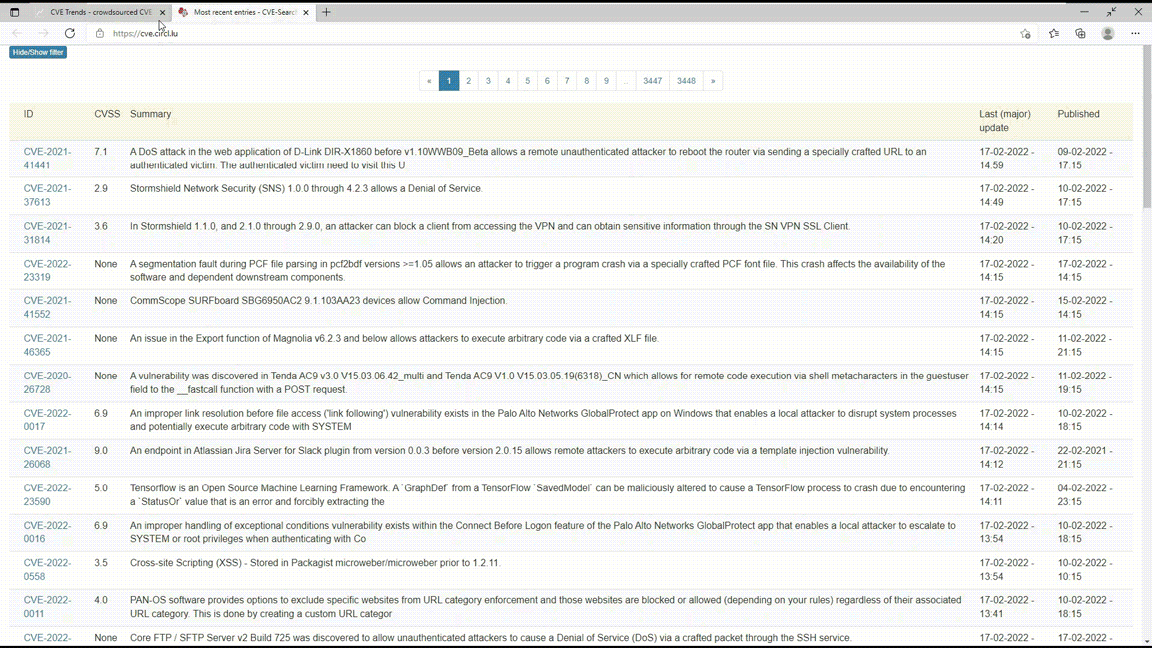
The script in action

Después de ejecutar el script, así es como se vería cuando inicie sesión en su sistema después de un reinicio.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






